Power BI竟成釣魚陷阱!駭客盯上微軟服務
收到Email附上的文件連結,點開後發現網址真的是微軟官方網域,應該就安全了吧?沒想到駭客現在連真正的微軟服務都能拿來當作釣魚陷阱!資安公司Huntress近期揭露一波攻擊,駭客利用Microsoft Power BI的合法網頁,誘騙使用者下載遠端控制程式,讓原本看似正常的文件分享,變成入侵電腦的入口。
(中央社財經訊息服務20261015 10:27:11)收到Email附上的文件連結,點開後發現網址真的是微軟官方網域,應該就安全了吧?沒想到駭客現在連真正的微軟服務都能拿來當作釣魚陷阱!資安公司Huntress近期揭露一波攻擊,駭客利用Microsoft Power BI的合法網頁,誘騙使用者下載遠端控制程式,讓原本看似正常的文件分享,變成入侵電腦的入口。
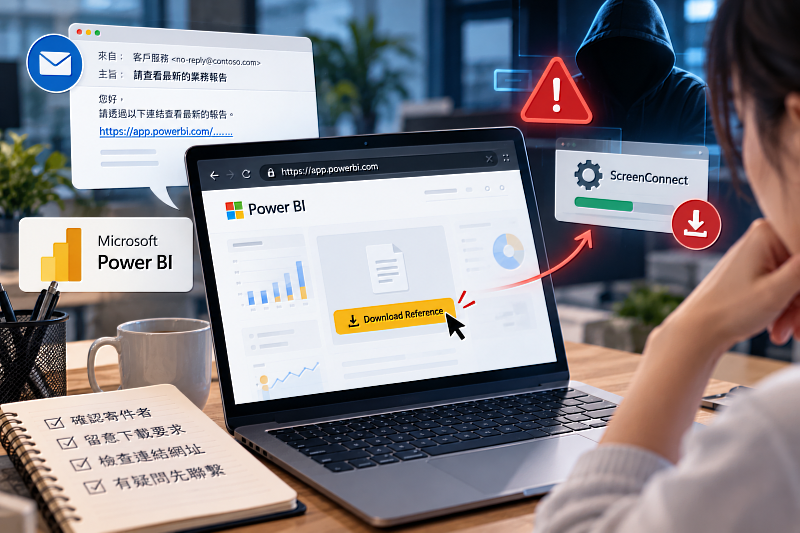
根據台灣科技媒體iThome 10月14日報導,這波攻擊從9月開始出現。駭客先寄送釣魚郵件,誘導收件者開啟Power BI上的文件頁面,再透過頁面上的下載按鈕,引導使用者前往另一個網站。
Power BI是微軟提供的資料分析與報表服務,許多企業會利用它製作圖表、分享營運數據或工作報告。由於網頁使用的是真正的微軟網域,對不熟悉這類攻擊的收件者而言,很容易認為內容也具有官方保障。
研究人員發現,這次駭客在Power BI頁面放上一份模糊的文件預覽,並提供「Download Reference」下載按鈕,讓使用者以為只要下載,就能取得完整資料。但點擊後,瀏覽器其實會開啟由攻擊者控制的外部網站,並在短暫等待後觸發ScreenConnect安裝程式下載。
ScreenConnect原本是合法的遠端支援軟體,企業資訊人員可以透過它協助處理電腦問題。不過,當使用者安裝的是連接到攻擊者管理端的版本,就可能讓陌生人取得遠端操作電腦的能力。
Huntress甚至發現,部分受影響電腦被安裝不只一套遠端控制程式,讓攻擊者即使失去其中一個連線管道,仍有機會維持存取。這起事件並不是微軟Power BI被駭客攻破,也不是ScreenConnect本身遭到植入漏洞,而是駭客利用合法服務可以分享內容的特性,把真正的官方網址變成誘騙使用者的第一站。
其實,類似的情境在一般人的生活與工作中並不陌生。例如,收到同事分享的雲端文件、廠商提供的報價資料,或朋友傳來的線上表單,許多人會先確認網址是不是熟悉的服務,再決定要不要開啟。這個習慣仍然有幫助,但現在還需要分清楚一件事:網站是誰經營的,和頁面內容是誰上傳的,並不一定相同。
就像在Google雲端硬碟、Microsoft OneDrive或其他檔案分享平台上,服務本身由知名公司提供,但使用者分享的文件,仍可能包含錯誤資訊或不安全的連結。因此,真正值得留意的,除了開啟文件的網址,還包括文件接下來要求自己做什麼。
如果只是查看報表,卻突然要求下載陌生的安裝程式;原本說要分享文件,最後卻引導到另一個不熟悉的網站,就值得多確認一下。尤其公司電腦若突然要求安裝遠端協助工具,最好先詢問內部資訊人員,確認是否為公司核准的軟體與連線方式。若已經下載或安裝可疑程式,也應儘快通知資訊部門協助檢查,而不是自行忽略。
對企業而言,面對越來越多利用合法雲端服務進行的釣魚攻擊,除了提醒員工留意可疑連結,也可以透過專業的郵件安全防護服務,在信件進入收件匣前先進行過濾與風險分析。
例如,Cloudmax 匯智資訊提供的 OSecure 郵件安全防護服務,就能針對郵件內容、可疑網址及附件進行檢測,並結合威脅情資與詐騙郵件辨識機制,協助企業降低釣魚郵件與惡意連結帶來的風險。
不過,這次攻擊利用的是真正的微軟網域,單靠郵件過濾仍無法保證攔截所有威脅。因此,企業也需要管理遠端控制工具的安裝權限,並建立可疑郵件的通報機制,才能從不同環節降低遭到攻擊的機會。
【匯智生活觀察室】 從生活出發,觀察科技與數位時代的大小事,分享實用資訊,讓科技更貼近日常。 由Cloudmax匯智資訊策劃,持續關注科技、資安與數位生活議題。 官方網站:www.cloudmax.com.tw
圖片來源:Cloudmax 匯智/AI生成
連微軟官方網址都可能成為釣魚陷阱!資安公司Huntress近期發現,駭客利用合法的Microsoft Power BI頁面,誘騙使用者點擊下載按鈕,再引導安裝受攻擊者控制的ScreenConnect遠端管理程式。這起事件並非Power BI本身出現漏洞,而是合法雲端服務遭到濫用。即使網址來自知名企業,遇到不明下載要求仍應提高警覺,企業也可透過郵件安全過濾與遠端工具管理,降低受騙風險。圖片來源:Cloudmax匯智/AI生成示意圖