連高市早苗都緊急示警!AI資安攻擊「像下大雨」台灣資安署接連發警訊
〔記者邱巧貞/台北報導〕有資安專家形容,AI時代的資安攻擊「真的像下大雨一樣」,只要防護有一處沒有做好,就可能出現漏洞,在AI協助下,攻擊者能在短時間內鎖定大量目標,並持續尋找系統弱點。 廣泛應用於網站開發的開源程式語言PHP,近日發現兩項重大安全漏洞,嚴重度評分均達9.2分,這起事件也引起各國政
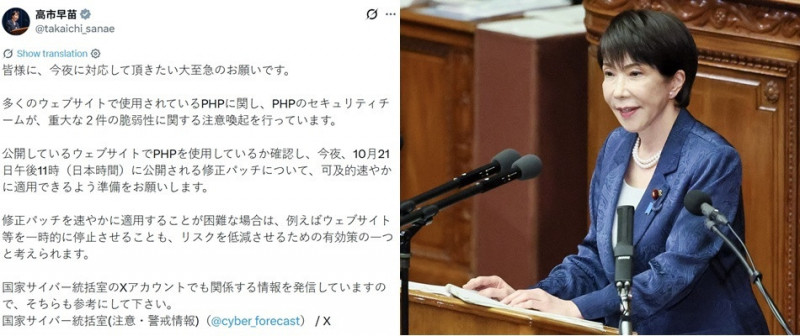
AI資安攻擊像下大雨,連日本首相高市早苗也罕見親自針對個別軟體漏洞公開呼籲。(翻攝自x)
〔記者邱巧貞/台北報導〕有資安專家形容,AI時代的資安攻擊「真的像下大雨一樣」,只要防護有一處沒有做好,就可能出現漏洞,在AI協助下,攻擊者能在短時間內鎖定大量目標,並持續尋找系統弱點。
廣泛應用於網站開發的開源程式語言PHP,近日發現兩項重大安全漏洞,嚴重度評分均達9.2分,這起事件也引起各國政府關注,不僅台灣數位發展部資通安全署發布警訊,呼籲使用PHP的政府機關、學校及企業儘速確認版本並完成安全更新;日本首相高市早苗也透過社群平台X發文,提醒網站管理者檢查是否使用PHP,並儘速做好修補準備,若無法立即更新,也可考慮暫時停止網站運作等措施,以降低風險。日媒ITmedia指出,日本首相親自針對個別軟體漏洞公開呼籲,是相當少見的情況。
繼PHP重大漏洞引發關注後,資安署今(22)日稍早再度發布資安提醒,指出廣泛應用於企業系統的開源執行環境Node.js與程式語言Go,也於10月21日緊急釋出安全性更新,涉及遠端程式碼執行及憑證攔截等風險,呼籲各機關與企業,儘速完成版本更新與重新編譯部署。
根據國外資安媒體Cybersecurity News報導,Node.js於10月21日針對三個版本系列發布安全更新,共修補10項漏洞,其中4項列為高風險,涉及DNS查詢、TLS憑證驗證及Brotli資料解壓縮等功能。
另一方面,程式語言Go也因憑證安全問題緊急發布更新。根據外媒報導,Go開發團隊於10月20日推出安全更新版本,封鎖8把存在安全疑慮的中繼憑證機構金鑰,避免應用程式繼續信任使用這些金鑰簽發的憑證,以降低憑證遭偽造或濫用的風險。
資安署表示,由於Node.js與Go都是廣受業界應用的開源執行環境,資安署已於第一時間透過資安警訊與國家資安資訊分享與分析中心(N-ISAC)等聯防網絡,要求各級公務機關及關鍵基礎設施限期完成清查與修補。
一手掌握經濟脈動 點我訂閱自由財經Youtube頻道
不用抽 不用搶 現在用APP看新聞 保證天天中獎 點我下載APP 按我看活動辦法