PHP補漏洞就夠安全?WAF、EASM、MDR有何不同?
「PHP2Shell已經修好了,為什麼還需要其他資安防護?」這是企業完成重大漏洞修補後,值得進一步思考的問題。 因為修補程式只能解決特定的已知漏洞,卻無法保證未來不會出現新風險,更不代表企業所有網站與系統都已受到保護。
(中央社財經訊息服務20261027 18:34:53)「PHP2Shell已經修好了,為什麼還需要其他資安防護?」這是企業完成重大漏洞修補後,值得進一步思考的問題。 因為修補程式只能解決特定的已知漏洞,卻無法保證未來不會出現新風險,更不代表企業所有網站與系統都已受到保護。
假設企業擁有官方網站、購物平台、會員系統及多個活動網站,其中一台主機完成PHP更新,其他網站卻可能仍使用舊版程式,甚至連資訊部門都不清楚它們還在對外提供服務。這也是為什麼企業需要建立不同層次的資安防護。
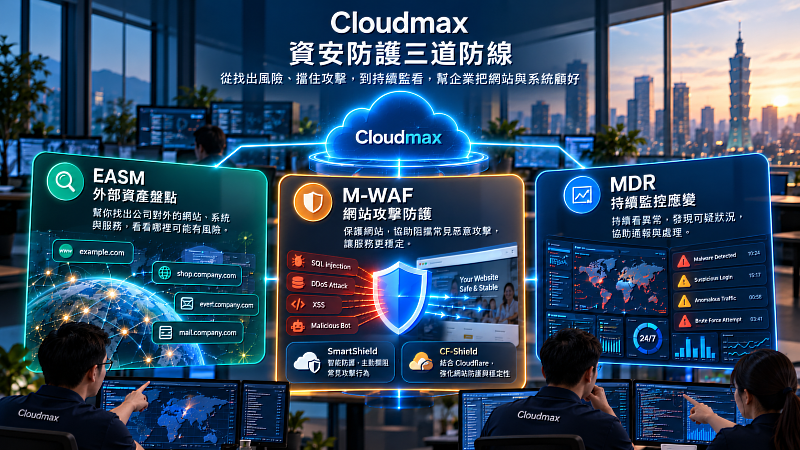
外部攻擊面管理(External Attack Surface Management),協助企業盤點對外部環境暴露的網站、主機、服務與潛在弱點,避免遺漏那些長期陳舊或已過時、已淘汰的平台或對外開放已久無人管理的系統。
M-WAF(eg. SmartShield/CF-Shield):防範網站遭到攻擊。
管理型網站應用程式防火牆(M-WAF)協助依照企業運行中的應用程式、網站等平台特性,來設定條件及建立適應企業的監控機制,辨識及攔阻部分惡意網頁請求,降低網站暴露於常見攻擊手法的風險。但單純 WAF,也無法保證攔截所有攻擊,也不能取代 PHP 安全修補。
託管式偵測與回應服務(Managed Detection and Response),透過納管的系統日誌與安全訊號進行監控、分析及更重要的事件處置,協助企業在及早期就能發現可能的入侵跡象。
如果已經發現PHP2Shell等重大漏洞,第一件事仍是完成修補並確認是否存在入侵跡象。接下來再依照企業規模、網站數量、資安人力及現有防護措施,評估導入EASM、M-WAF(SmartShield or CF-Shield)或MDR。
Cloudmax匯智提供EASM、M-WAF與MDR等資安服務,協助企業從外部資產盤點、網站攻擊防護到持續安全監控,建立更完整的防護流程。
資安不是裝上一套設備就結束,而是知道哪些系統需要保護、如何降低攻擊風險,以及出事時能不能及時發現與處理。
參考來源:[PHP 官方安全公告] https://www.php.net/archive/2026.php#2026-10-21-5 |[新加坡網路安全局PHP2Shell資安警示] https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-151/
【匯智生活觀察室】 從生活出發,觀察科技與數位時代的大小事,分享實用資訊,讓科技更貼近日常。 由Cloudmax匯智資訊策劃,持續關注科技、資安與數位生活議題。 官方網站:www.cloudmax.com.tw
圖片來源:Cloudmax 匯智/AI生成