收到個資外洩通知 別急著只改密碼!先看「外洩了什麼」
「您的部分個人資料可能在資安事件中遭到外洩。」如果有一天收到這樣的Email或簡訊,你第一個反應會做什麼?很多人可能立刻想到「趕快改密碼」,但問題是,這次被外洩的可能根本不是密碼。
(中央社財經訊息服務20260930 18:44:43)「您的部分個人資料可能在資安事件中遭到外洩。」如果有一天收到這樣的Email或簡訊,你第一個反應會做什麼?很多人可能立刻想到「趕快改密碼」,但問題是,這次被外洩的可能根本不是密碼。
今年2月,數位發展部數位產業署公布酷澎韓國個資外洩事件調查結果,確認共有20萬4,552名台灣用戶受到影響,遭非法讀取的資料包括姓名、電子郵件、電話號碼、配送地址,以及近5筆訂單紀錄。數產署當時也特別提醒,這些資料後續可能被詐騙集團利用,以「解除分期付款」、「貨運包裹異常」或「客戶售後服務」等方式進行詐騙。
這也是收到個資外洩通知後,第一個應該看的地方:到底是什麼資料被看到了?
如果外洩的是帳號密碼,當然應該盡快更換;如果同一組密碼還用在其他網站,也要一併處理,並開啟多因素驗證。但如果通知裡寫的是姓名、電話、Email、地址或購買紀錄,光改密碼就不一定能解決問題,接下來更需要注意的,反而是收到的電話、Email與簡訊,會不會突然變得「異常精準」。
例如,一封只寫著「您的包裹有問題」的陌生簡訊,多數人可能還會懷疑;但如果對方知道你的姓名、電話、地址,甚至知道你最近曾在哪個平台購物,再告訴你「上一筆訂單付款設定錯誤」或「配送地址需要重新確認」,整件事情聽起來就合理許多。
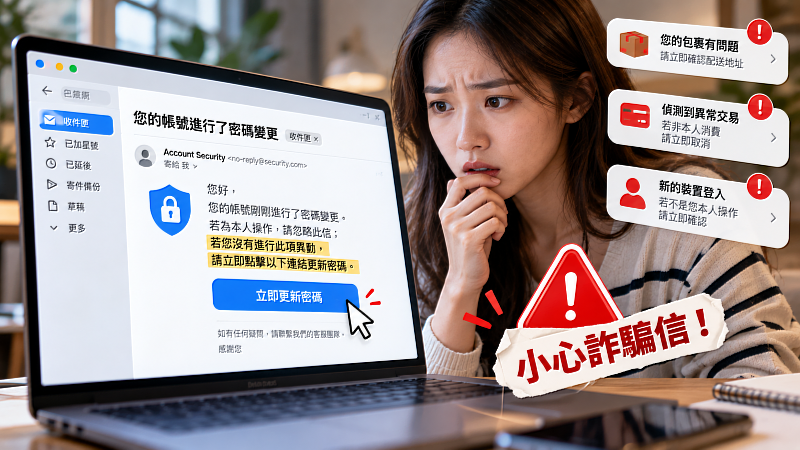
還有一種詐騙信件的寫法,反而更容易讓人放下戒心,信件內容會寫著:「您的帳號剛剛進行密碼變更,若為本人操作請忽略此信;若您沒有進行此項異動,請立即點擊以下連結更新密碼。」
乍看之下,這封信甚至很像是在保護你,它不是叫你提供密碼,也不是直接告訴你帳號即將停權,而是先提醒「如果不是你做的,就趕快保護帳號」。問題是,真正想讓你做的動作,可能正是點下信件裡的連結。
類似的話術還可能出現在不同情境,例如「偵測到新的裝置登入,若非本人操作請立即確認」、「您的配送地址剛剛遭到修改,若不是您本人變更請立即登入」,或是「發現一筆異常交易,若非本人消費請立即取消」。
這類訊息有趣的地方在於,它利用的反而是我們的「資安警覺心」。收到的人點下連結時,可能不覺得自己正在回應一個陌生要求,而是認為自己正在阻止帳號被盜、取消異常交易,或趕快把密碼改回來。
所以個資外洩之後真正麻煩的,不一定只是資料被看見,而是這些資料可能成為下一次詐騙的材料。知道得越多,對方就越有機會拼出一個符合你生活情境的故事,讓原本應該很可疑的訊息,看起來像一封「只有真正的銀行、購物平台或服務商才會知道」的通知。
如果外洩通知提到的是信用卡、銀行帳戶等金融資訊,處理方式又不太一樣。除了留意交易通知與帳單,更重要的是直接透過銀行官方管道確認是否需要停卡、換卡或採取其他措施;如果出現自己沒有進行的交易、綁卡或帳戶異動,也應立即聯絡金融機構。
如果收到「異常登入」、「信用卡遭盜刷」或「不是你本人操作,請立即改密碼」的通知,也不一定要急著研究這封信到底做得像不像真的。有一個更簡單的做法:不要使用信件或簡訊裡附上的連結,自己打開原本就在使用的官方App,或自行進入官方網站檢查帳號、登入紀錄與交易狀況。
這個做法的好處是,就算通知是真的,你一樣可以從官方管道處理;如果通知是假的,也剛好避開詐騙者最希望你點下去的那個連結。
因此,收到個資外洩通知後,不需要看到「外洩」兩個字就把所有密碼全部換掉,而是先把通知裡最重要的一句找出來:「哪些資料受到影響?」
密碼外洩,就優先處理帳號與重複使用的密碼;金融資料外洩,就注意交易並聯絡金融機構;如果是姓名、電話、Email、地址或購物紀錄,接下來則更要小心那些「知道很多關於你的事」的電話與訊息。
個資一旦外洩,很難像密碼一樣按下按鈕就換一組新的,但知道外洩的是什麼,至少可以幫助我們判斷下一個風險可能從哪裡出現。尤其當一封信告訴你「若非本人操作,請立即處理」時,先別急著跟著它的方式處理;真正重要的,是回到你原本信任的官方管道確認。
【匯智生活觀察室】 從生活出發,觀察科技與數位時代的大小事,分享實用資訊,讓科技更貼近日常。 由 Cloudmax 匯智資訊策劃,持續關注科技、資安與數位生活議題。 官方網站:www.cloudmax.com.tw
圖片來源:Cloudmax 匯智/AI生成
「若非本人操作,請立即點擊連結更新密碼」看起來像是在提醒你保護帳號,卻也可能正是釣魚信件的陷阱。收到個資外洩、異常登入或交易通知時,別急著跟著訊息裡的連結操作,先確認哪些資料可能受到影響,再回到官方App或網站查證與處理。