พบช่องโหว่ใน Splunk Enterprise เสี่ยงถูกแฮกเกอร์ยกระดับสิทธิ์ และยึดครองระบบ ผู้ใช้งานเร่งอัปเดตทันที! - Thailand Computer Emergency Response Team (ThaiCERT)Splunk Enterprise 中发现一个漏洞,可能导致黑客提升权限并入侵系统。请用户立即更新!——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
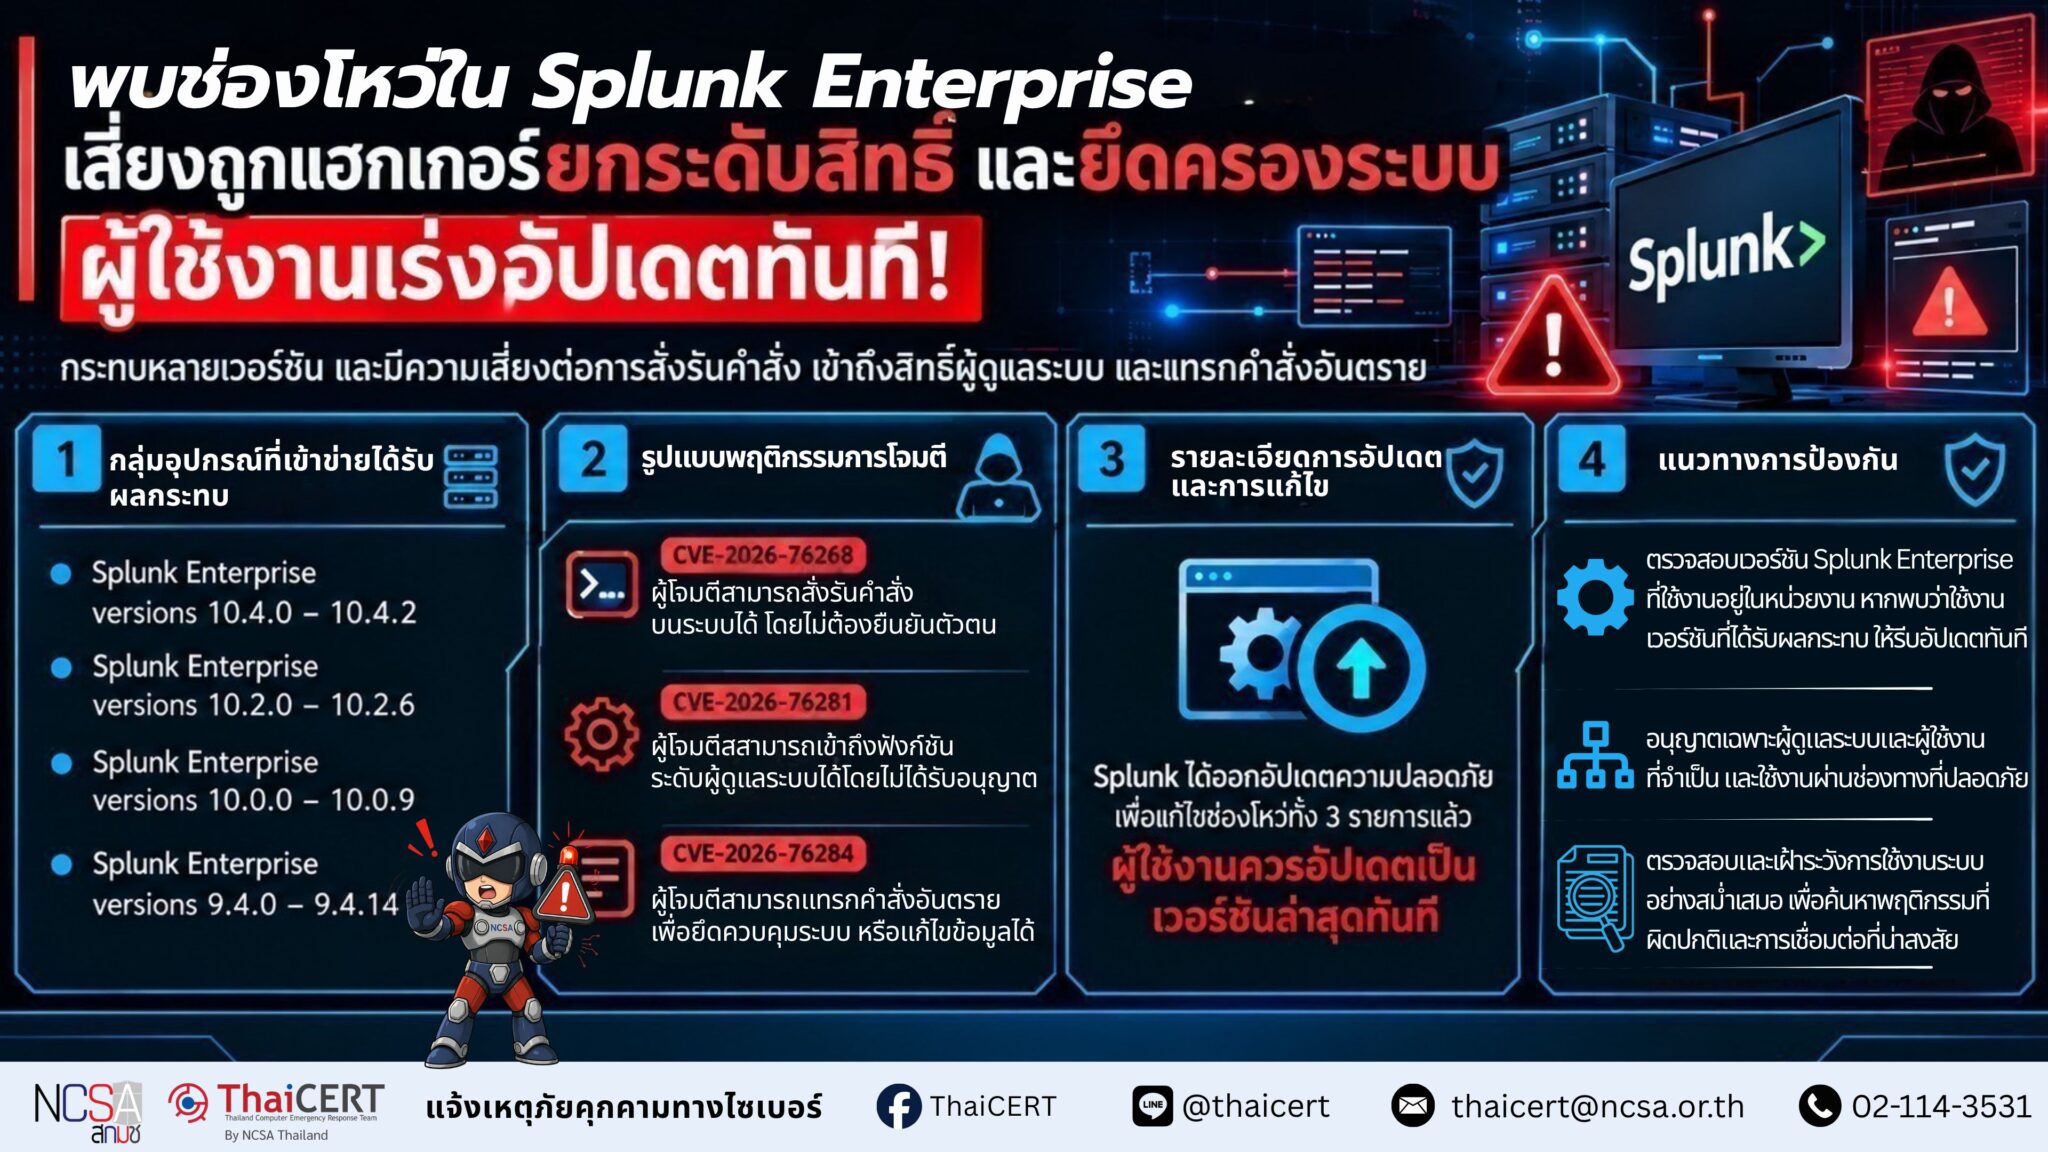
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการเผยแพร่อัปเดตด้านความปลอดภัยเพื่อแก้ไขช่องโหว่หลายรายการในซอฟต์แวร์ Splunk Enterprise โดยช่องโหว่ดังกล่าวทำให้แฮกเกอร์สามารถยกระดับสิทธิ์ (Privilege Escalation) สั่งรันคำสั่งบนระบบปฏิบัติการ และเข้ายึดครองระบบของหน่วยงานได้ จึงขอให้ผู้ดูแลระบบเร่งดำเนินการอัปเดตแพตช์ทันที [1]
1. กลุ่มอุปกรณ์ที่เข้าข่ายได้รับผลกระทบ 1.1 Splunk Enterprise versions 10.4.0 ถึง 10.4.2 1.2 Splunk Enterprise versions 10.2.0 ถึง 10.2.6 1.3 Splunk Enterprise versions 10.0.0 ถึง 10.0.9 1.4 Splunk Enterprise versions 9.4.0 ถึง 9.4.14
2. รูปแบบพฤติกรรมการโจมตี 2.1 CVE-2026-76268 (CVSS v3.1: 9.8) เกิดจากความบกพร่องในการยืนยันตัวตน ส่งผลให้แฮกเกอร์ที่ไม่ต้องยืนยันตัวตนสามารถเข้าถึงเครือข่ายของ Patroni REST API ได้ และสามารถสั่งรันคำสั่งของระบบปฏิบัติการได้ตามต้องการ 2.2 CVE-2026-76281 (CVSS v3.1: 9.8) เกิดจากช่องโหว่การควบคุมการเข้าถึงที่ไม่เหมาะสม ทำให้แฮกเกอร์สามารถเรียกใช้งานฟังก์ชันระดับผู้ดูแลระบบได้โดยไม่ต้องใช้ข้อมูลรับรอง (Credentials) ที่ถูกต้อง และอาจเข้าควบคุมฟังก์ชันของระบบที่ถูกจำกัดสิทธิ์ไว้ได้ 2.3 CVE-2026-76284 (CVSS v3.1: 9.8) เกิดจากช่องโหว่การจัดการและคัดกรองข้อมูล ทำให้แฮกเกอร์สามารถแทรกข้อมูลหรือคำสั่งที่เป็นอันตรายเข้าสู่ระบบ และสามารถยึดระบบ หรือแก้ไขเปลี่ยนแปลงข้อมูลได้โดยไม่ได้รับอนุญาต
3. รายละเอียดการอัปเดตและการแก้ไข ผู้ให้บริการซอฟต์แวร์ Splunk ได้ออกอัปเดตความปลอดภัยเพื่อปิดช่องโหว่ทั้ง 3 รายการแล้ว ผู้ใช้งานควรอัปเดตเป็นเวอร์ชันล่าสุดทันที [2]
4. แนวทางการป้องกัน 4.1 ตรวจสอบและอัปเดต Splunk Enterprise ภายในหน่วยงานทันที หากพบว่าใช้งานเวอร์ชันดังต่อไปนี้ – versions 9.4.0 – 9.4.14 – versions 10.0.0 – 10.0.9 – versions 10.2.0 – 10.2.6 – versions 10.4.0 – 10.4.2 4.2 จำกัดสิทธิ์การเข้าถึงเครือข่าย ตั้งค่าอนุญาตให้เฉพาะผู้ดูแลระบบหรืออุปกรณ์ที่ระบุเท่านั้น ที่สามารถเชื่อมต่อเข้าถึง Patroni REST API และพอร์ตจัดการระบบของ Splunk เพื่อบล็อกการโจมตีจากบุคคลภายนอก 4.3 ตรวจสอบประวัติการล็อกอินด้วยสิทธิ์ผู้ดูแลระบบ การแก้ไขการตั้งค่าที่สำคัญ หรือคำสั่งแปลกปลอมในระบบ เพื่อดูว่ามีร่องรอยการถูกเจาะระบบหรือไม่ หากพบความผิดปกติ ให้รีบตัดการเชื่อมต่อระบบออกจากเครือข่ายทันที
แหล่งอ้างอิง [1] https://dg.th/fwlujaq5hk [2] https://dg.th/jqh2ar3iyc
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现已发布安全更新来修复 Splunk Enterprise 软件中的多个漏洞。这些漏洞允许黑客进行权限提升、在操作系统上执行命令并接管组织的系统。因此,系统管理员被敦促立即更新补丁。[1]
受影响的设备组:1.1 Splunk Enterprise 版本 10.4.0 至 10.4.2;1.2 Splunk Enterprise 版本 10.2.0 至 10.2.6;1.3 Splunk Enterprise 版本 10.0.0 至 10.0.9;1.4 Splunk Enterprise 版本 9.4.0 至 9.4.14
2. 攻击模式 2.1 CVE-2026-76268(CVSS v3.1:9.8)源于身份验证漏洞,允许未经身份验证的黑客访问 Patroni REST API 网络并执行未经授权的操作系统命令。2.2 CVE-2026-76281(CVSS v3.1:9.8)源于访问控制不当漏洞,允许黑客在没有适当凭据的情况下访问管理员级别的功能,并可能获得对受限系统功能的控制权。2.3 CVE-2026-76284(CVSS v3.1:9.8)源于数据管理和过滤漏洞,使黑客能够向系统中注入恶意数据或命令,从而在未经授权的情况下破坏或修改数据。
3. 更新和修复详情 软件提供商 Splunk 已发布安全更新,修复了所有三个漏洞。用户应立即更新至最新版本。[2]
4. 预防指南 4.1 如果发现组织内正在使用以下任何 Splunk Enterprise 版本,请立即检查并更新: – 版本 9.4.0 – 9.4.14 – 版本 10.0.0 – 10.0.9 – 版本 10.2.0 – 10.2.6 – 版本 10.4.0 – 10.4.2 4.2 限制网络访问。配置系统,仅允许管理员或指定设备连接到 Patroni REST API 和 Splunk 的管理端口,以阻止来自外部的攻击。 4.3 检查具有管理员权限的登录历史记录、关键设置的修改记录或系统中的可疑命令,以查看是否存在任何黑客攻击迹象。如果发现任何异常情况,请立即断开系统与网络的连接。
参考文献 [1] https://dg.th/fwlujaq5hk [2] https://dg.th/jqh2ar3iyc