แจ้งเตือน! ช่องโหว่ AhsayCBS ถูกใช้ฝัง Web Shell และมัลแวร์ XMRig บนเซิร์ฟเวอร์ - Thailand Computer Emergency Response Team (ThaiCERT)警报!AhsayCBS漏洞正被利用,攻击者可在服务器上植入Web Shell和XMRig恶意软件。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
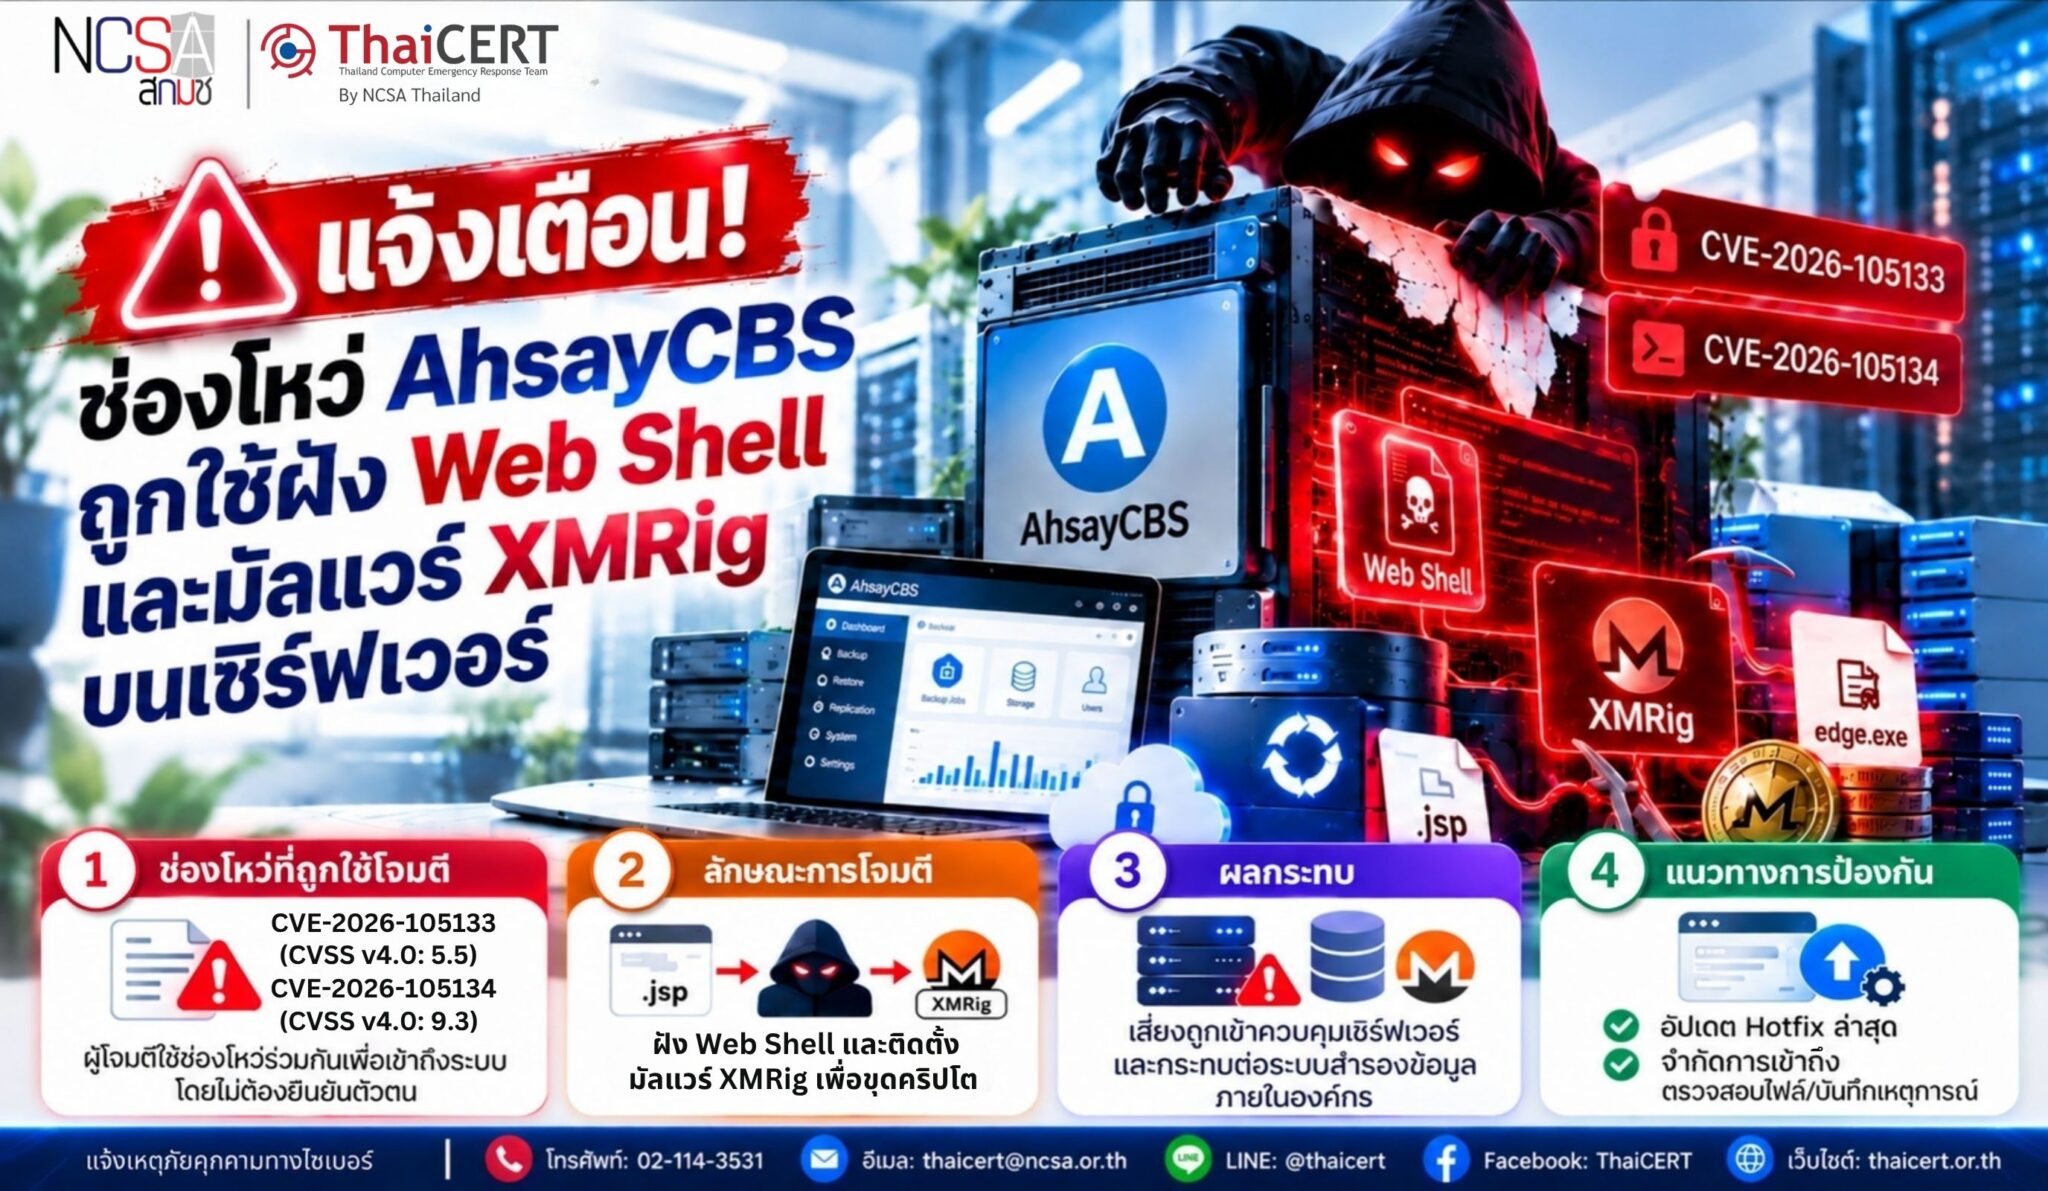
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการใช้ประโยชน์จากช่องโหว่ CVE-2026-105133 และ CVE-2026-105134 ในผลิตภัณฑ์ AhsayCBS ซึ่งเป็นระบบบริหารจัดการการสำรองข้อมูล โดยผู้โจมตีใช้ช่องโหว่ร่วมกันเพื่อเข้าถึงระบบโดยไม่ต้องยืนยันตัวตน ก่อนฝัง Web Shell และติดตั้งมัลแวร์ขุดคริปโต XMRig ทั้งนี้ ผู้ผลิตยืนยันว่าแพตช์ก่อนหน้ายังแก้ไขช่องโหว่ทั้งสองรายการไม่สมบูรณ์ และได้เผยแพร่ Hotfix ใหม่และแนะนำให้ผู้ดูแลระบบเร่งอัปเดตโดยทันที[1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-105133 (CVSS v4.0: 5.5)[2] เป็นช่องโหว่ประเภท Improper Authentication ในฟังก์ชัน checkSysPwd() ของ AhsayCBS ซึ่งอาจเปิดโอกาสให้ผู้โจมตีข้ามขั้นตอนการยืนยันตัวตนและเข้าถึงฟังก์ชันของระบบโดยไม่ได้รับอนุญาต 1.2 CVE-2026-105134 (CVSS v4.0: 9.3)[3] เป็นช่องโหว่ประเภท OS Command Injection ในส่วน Replication Receiver ซึ่งอาจทำให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ที่ได้รับผลกระทบได้ นักวิจัยจาก Huntress พบว่าผู้โจมตีใช้ช่องโหว่ทั้งสองรายการร่วมกันเพื่อข้ามการยืนยันตัวตนและสั่งรันคำสั่งบนระบบ ก่อนฝัง Web Shell เพื่อรักษาช่องทางเข้าถึงเซิร์ฟเวอร์และดำเนินกิจกรรมอันตรายเพิ่มเติม
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ[4] ผลิตภัณฑ์ AhsayCBS เวอร์ชัน 7, 8, 9 และ 10 ที่ยังไม่ได้ติดตั้ง Hotfix ล่าสุด โดยเฉพาะเวอร์ชัน 9.15.2.59 และ 10.3.4.0 ซึ่งยังแก้ไขช่องโหว่ทั้งสองรายการได้ครบถ้วน ผู้ผลิตได้เผยแพร่ Hotfix เพื่อแก้ไขช่องโหว่ ดังนี้ – AhsayCBS v10: ติดตั้ง Hotfix 10.3.4.45 – AhsayCBS v9: ติดตั้ง Hotfix 9.15.2.70 – AhsayCBS v7 และ v8: อัปเกรดเป็นเวอร์ชัน 9.15.0.0 ก่อนติดตั้ง Hotfix 9.15.2.70 หลังติดตั้ง Hotfix ผู้ดูแลระบบต้องรีสตาร์ตเซิร์ฟเวอร์ตามคำแนะนำของของผู้ผลิต
3. ลักษณะการโจมตีและผลกระทบ[5] Huntress ตรวจพบกิจกรรมการโจมตีตั้งแต่วันที่ 7 ตุลาคม 2569 โดยมีองค์กรตกเป็นเป้าหมายอย่างน้อย 5 แห่ง ผู้โจมตีฝัง JSP Web Shell บนเซิร์ฟเวอร์ AhsayCBS และติดตั้งมัลแวร์ XMRig สำหรับขุดสกุลเงินดิจิทัล Monero โดยใช้ชื่อไฟล์ edge.exe ให้คล้ายโปรแกรม Microsoft Edge พร้อมสร้างบริการ Windows ชื่อ MicrosoftEdgeUpdateSvc เพื่อให้มัลแวร์ทำงานอย่างต่อเนื่อง และใช้ PowerShell Script หยุดการขุดคริปโตชั่วคราวเมื่อมีการเปิด Task Manager เพื่อหลีกเลี่ยงการตรวจพบ ซึ่งอาจส่งผลกระทบต่อความมั่นคงปลอดภัยของระบบสำรองข้อมูลภายในองค์กร โดย CISA ได้เพิ่มช่องโหว่ทั้งสองรายการในบัญชี Known Exploited Vulnerabilities (KEV) หลังพบหลักฐานการนำไปใช้โจมตีจริง[6]
4. แนวทางการป้องกันและแก้ไข 4.1 ตรวจสอบเวอร์ชัน AhsayCBS ที่ใช้งานและติดตั้ง Hotfix 10.3.4.45 หรือ 9.15.2.70 ตามเวอร์ชันที่เกี่ยวข้อง พร้อมรีสตาร์ตเซิร์ฟเวอร์หลังอัปเดต 4.2 จำกัดการเข้าถึงหน้าเว็บบริหารจัดการ AhsayCBS ให้เฉพาะหมายเลข IP หรือเครือข่ายที่เชื่อถือได้ และหลีกเลี่ยงการเปิดให้เข้าถึงจากอินเทอร์เน็ตโดยตรง หากจำเป็นควรเชื่อมต่อผ่าน VPN 4.3 ตรวจสอบบันทึกเหตุการณ์และไฟล์ในระบบ โดยเฉพาะไฟล์ .jsp ที่ไม่รู้จักภายใน %CBS%\webapps รวมถึงบัญชีผู้ดูแลระบบและ Replication Receiver ที่อาจถูกสร้างขึ้นโดยไม่ได้รับอนุญาต 4.4 เฝ้าระวังโปรเซสและบริการที่ผิดปกติ เช่น edge.exe, msedge.exe, Taskgmr.ps1 และ MicrosoftEdgeUpdateSvc รวมถึงการเชื่อมต่อไปยัง xmr.kryptex[.]network:8029 และปลายทางที่เกี่ยวข้องตามรายงานของ Huntress
แหล่งอ้างอิง [1] https://dg.th/wbm8vtujd0 [2] https://dg.th/7f8ejdk9ap [3] https://dg.th/lh586c4vab [4] https://dg.th/a3oubt0wx4 [5] https://dg.th/pwb1ytnj8g [6] https://dg.th/v4hm0stlc1
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称 AhsayCBS(一款数据备份管理系统)中的 CVE-2026-105133 和 CVE-2026-105134 漏洞遭到利用。攻击者利用这两个漏洞同时获取对系统的未经身份验证的访问权限,嵌入 Web Shell,并安装 XMRig 加密货币挖矿恶意软件。制造商已确认之前的补丁未能完全解决这两个漏洞,并发布了新的热修复程序,敦促系统管理员立即更新。[1]
1. 漏洞详情 1.1 CVE-2026-105133 (CVSS v4.0: 5.5)[2] 是 AhsayCBS 的 checkSysPwd() 函数中的一个身份验证不当漏洞,攻击者可以利用该漏洞绕过身份验证,未经授权访问系统功能。1.2 CVE-2026-105134 (CVSS v4.0: 9.3)[3] 是复制接收器中的一个操作系统命令注入漏洞,攻击者可以利用该漏洞在受影响的服务器上执行命令。Huntress 研究人员发现,攻击者会同时利用这两个漏洞绕过身份验证并在系统上执行命令,之后嵌入 Web Shell 以维持对服务器的访问权限并进行进一步的恶意活动。
2. 受影响的产品和版本[4] 尚未安装最新热修复程序的 AhsayCBS 版本 7、8、9 和 10,特别是版本 9.15.2.59 和 10.3.4.0(这两个版本已完全修复了这两个漏洞),已由制造商发布了以下热修复程序:– AhsayCBS v10:安装热修复程序 10.3.4.45 – AhsayCBS v9:安装热修复程序 9.15.2.70 – AhsayCBS v7 和 v8:在安装热修复程序 9.15.2.70 之前,请升级到版本 9.15.0.0。安装热修复程序后,管理员必须按照制造商的说明重启服务器。
3. 攻击特征和影响[5] Huntress 自 2016 年 10 月 7 日起检测到攻击活动,目标至少为五个组织。攻击者在 AhsayCBS 服务器上嵌入了一个 JSP Web Shell,并使用类似于 Microsoft Edge (edge.exe) 的文件名安装了 XMRig 加密货币挖矿恶意软件。攻击者创建了一个名为 MicrosoftEdgeUpdateSvc 的 Windows 服务来维持恶意软件的运行,并使用 PowerShell 脚本在任务管理器打开时暂时停止加密货币挖矿,以避免被检测到,这可能会影响本地备份系统的安全性。CISA 在发现这些漏洞已被用于实际攻击后,已将其添加到已知已利用漏洞 (KEV) 列表中。[6]
4. 预防和修复指南 4.1 检查正在使用的 AhsayCBS 版本,并根据相关版本安装 Hotfix 10.3.4.45 或 9.15.2.70。更新后重启服务器。4.2 将对 AhsayCBS 管理网页的访问限制在受信任的 IP 地址或网络,避免直接访问互联网。如有必要,请使用 VPN 连接。4.3 检查事件日志和系统文件,特别是 %CBS%\webapps 目录下的未知 .jsp 文件,包括可能未经授权创建的管理员帐户和复制接收器。4.4 监控异常进程和服务,例如 edge.exe、msedge.exe、Taskgmr.ps1 和 MicrosoftEdgeUpdateSvc,以及 Huntress 报告的与 xmr.kryptex[.]network:8029 和相关端点的连接。
参考文献 [1] https://dg.th/wbm8vtujd0 [2] https://dg.th/7f8ejdk9ap [3] https://dg.th/lh586c4vab [4] https://dg.th/a3oubt0wx4 [5] https://dg.th/pwb1ytnj8g [6] https://dg.th/v4hm0stlc1