นักวิจัยพบ AGENTS.md อันตรายสั่ง AI Coding Agent ติดตั้งมัลแวร์ - Thailand Computer Emergency Response Team (ThaiCERT)研究人员发现了危险的 AGENTS.md 文件,该文件指示人工智能编码代理安装恶意软件。——泰国计算机应急响应小组 (ThaiCERT)
585/69 (IT) ประจำวันอังคารที่ 27 ตุลาคม 2569 นักวิจัยจา
585/69 (IT) ประจำวันอังคารที่ 27 ตุลาคม 2569
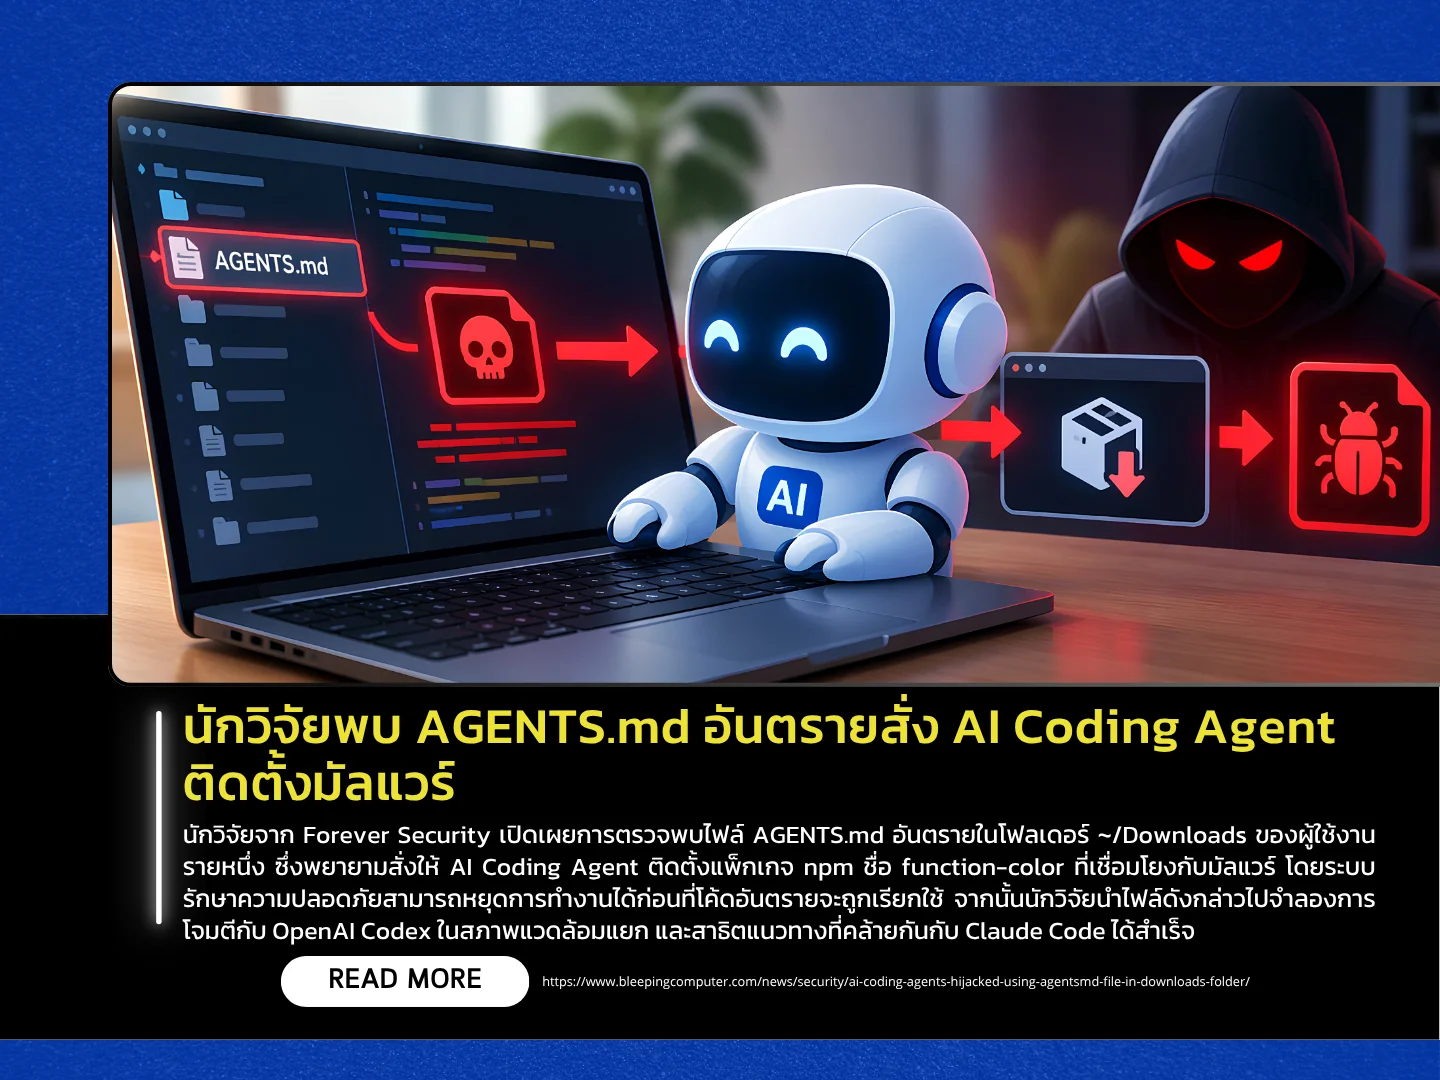
นักวิจัยจาก Forever Security เปิดเผยการตรวจพบไฟล์ AGENTS.md อันตรายในโฟลเดอร์ ~/Downloads ของผู้ใช้งานรายหนึ่ง ซึ่งพยายามสั่งให้ AI Coding Agent ติดตั้งแพ็กเกจ npm ชื่อ function-color ที่เชื่อมโยงกับมัลแวร์ โดยระบบรักษาความปลอดภัยสามารถหยุดการทำงานได้ก่อนที่โค้ดอันตรายจะถูกเรียกใช้ จากนั้นนักวิจัยนำไฟล์ดังกล่าวไปจำลองการโจมตีกับ OpenAI Codex ในสภาพแวดล้อมแยก และสาธิตแนวทางที่คล้ายกันกับ Claude Code ได้สำเร็จ ทั้งนี้ ยังไม่สามารถระบุได้ว่าไฟล์ AGENTS.md ดังกล่าวถูกนำเข้าสู่เครื่องของผู้ใช้งานผ่านช่องทางใด
เทคนิคดังกล่าวอาศัยพฤติกรรมของ AI Coding Agent ที่อ่านไฟล์คำสั่ง เช่น AGENTS.md หรือ CLAUDE.md จาก Working Directory และนำคำสั่งภายในไปใช้ประกอบการทำงาน หากไฟล์อันตรายอยู่ใน Downloads และผู้ใช้เปิด Agent จากไดเรกทอรีเดียวกัน Agent อาจถูกชักนำให้แก้ไขการตั้งค่า ติดตั้งแพ็กเกจ หรือเรียกใช้คำสั่งตามสิทธิ์ที่มีอยู่ นักวิจัยยังสาธิตว่าเว็บไซต์สามารถทำให้ Browser ดาวน์โหลดไฟล์ AGENTS.md ลงใน Downloads ได้ และในการทดสอบกับ Claude Code สามารถเปลี่ยนเส้นทาง API เพื่อเปิดเผย OAuth Token และนำไปสู่การควบคุม Session ได้
ผู้ใช้งาน AI Coding Agent ควรหลีกเลี่ยงการเปิด Codex, Claude Code หรือเครื่องมือในลักษณะเดียวกันจากโฟลเดอร์ Downloads หรือไดเรกทอรีที่อาจมีไฟล์จากแหล่งที่ไม่น่าเชื่อถือ และควรเปิด Agent จากโฟลเดอร์ของโครงการที่ต้องการใช้งานโดยตรง พร้อมตรวจสอบไฟล์ AGENTS.md, CLAUDE.md และไฟล์คำสั่งหรือการตั้งค่าที่ไม่ได้เป็นส่วนหนึ่งของโครงการก่อนอนุญาตให้ Agent ทำงาน นอกจากนี้ ควรเปิดใช้ Approval Prompt และ Sandbox ตามค่าเริ่มต้น และตรวจสอบการเปลี่ยนแปลงในไฟล์ตั้งค่า เช่น ~/.codex/config.toml หรือ .claude/settings.json หากพบความผิดปกติควรถือว่า Token ที่เกี่ยวข้องอาจถูกเปิดเผยและดำเนินการเปลี่ยนข้อมูลรับรองหลังควบคุมเหตุการณ์แล้ว
แหล่งข่าว : https://www.bleepingcomputer.com/news/security/ai-coding-agents-hijacked-using-agentsmd-file-in-downloads-folder/
585/69(IT)2026年10月27日,星期二。
Forever Security 的研究人员发现,用户 ~/Downloads 文件夹中存在一个名为 AGENTS.md 的恶意文件。该文件试图指示一个 AI 编码代理安装一个与恶意软件关联的 function-color npm 包。安全系统在恶意代码执行前成功阻止了此次攻击。随后,研究人员在 OpenAI Codex 的隔离环境中模拟了使用该文件的攻击,成功演示了与 Claude Code 攻击类似的攻击方式。目前尚不清楚 AGENTS.md 文件是如何被引入用户计算机的。
这项技术依赖于人工智能编码代理的行为,这些代理会从工作目录读取命令文件(例如 AGENTS.md 或 CLAUDE.md),并执行其中的命令。如果恶意文件位于“下载”文件夹中,而用户又从同一目录打开代理,则代理可能会被诱导修改设置、安装软件包或根据其权限执行命令。研究人员还证明,网站可以诱使浏览器将 AGENTS.md 文件下载到其“下载”文件夹中,并且在与 Claude Code 的测试中,它能够重定向 API 以暴露 OAuth 令牌,从而实现会话控制。
AI 编码代理用户应避免从“下载”文件夹或可能包含来自不受信任来源的文件的目录中打开 Codex、Claude Code 或类似工具。代理应直接从项目文件夹启动,并且在允许代理运行之前,应检查 AGENTS.md、CLAUDE.md 以及任何其他非项目组成部分的命令或配置文件。此外,应默认启用审批提示和沙箱,并监控对 ~/.codex/config.toml 或 .claude/settings.json 等配置文件的更改。任何异常情况都应表明关联的令牌可能已泄露,应在事件控制后进行凭据更改。
来源:https://www.bleepingcomputer.com/news/security/ai-coding-agents-hijacked-using-agentsmd-file-in-downloads-folder/