ค้นพบ VOLTA มัลแวร์ขโมยข้อมูลบน Windows ที่นำ AI มาใช้ในการประเมินมูลค่าของเหยื่อ - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组(ThaiCERT)发现了一种名为VOLTA的数据窃取Windows恶意软件,该软件利用人工智能来评估受害者的价值。
599/69 (IT) ประจำวันอังคารที่ 3 พฤศจิกายน 2569 นักวิจัย
599/69 (IT) ประจำวันอังคารที่ 3 พฤศจิกายน 2569
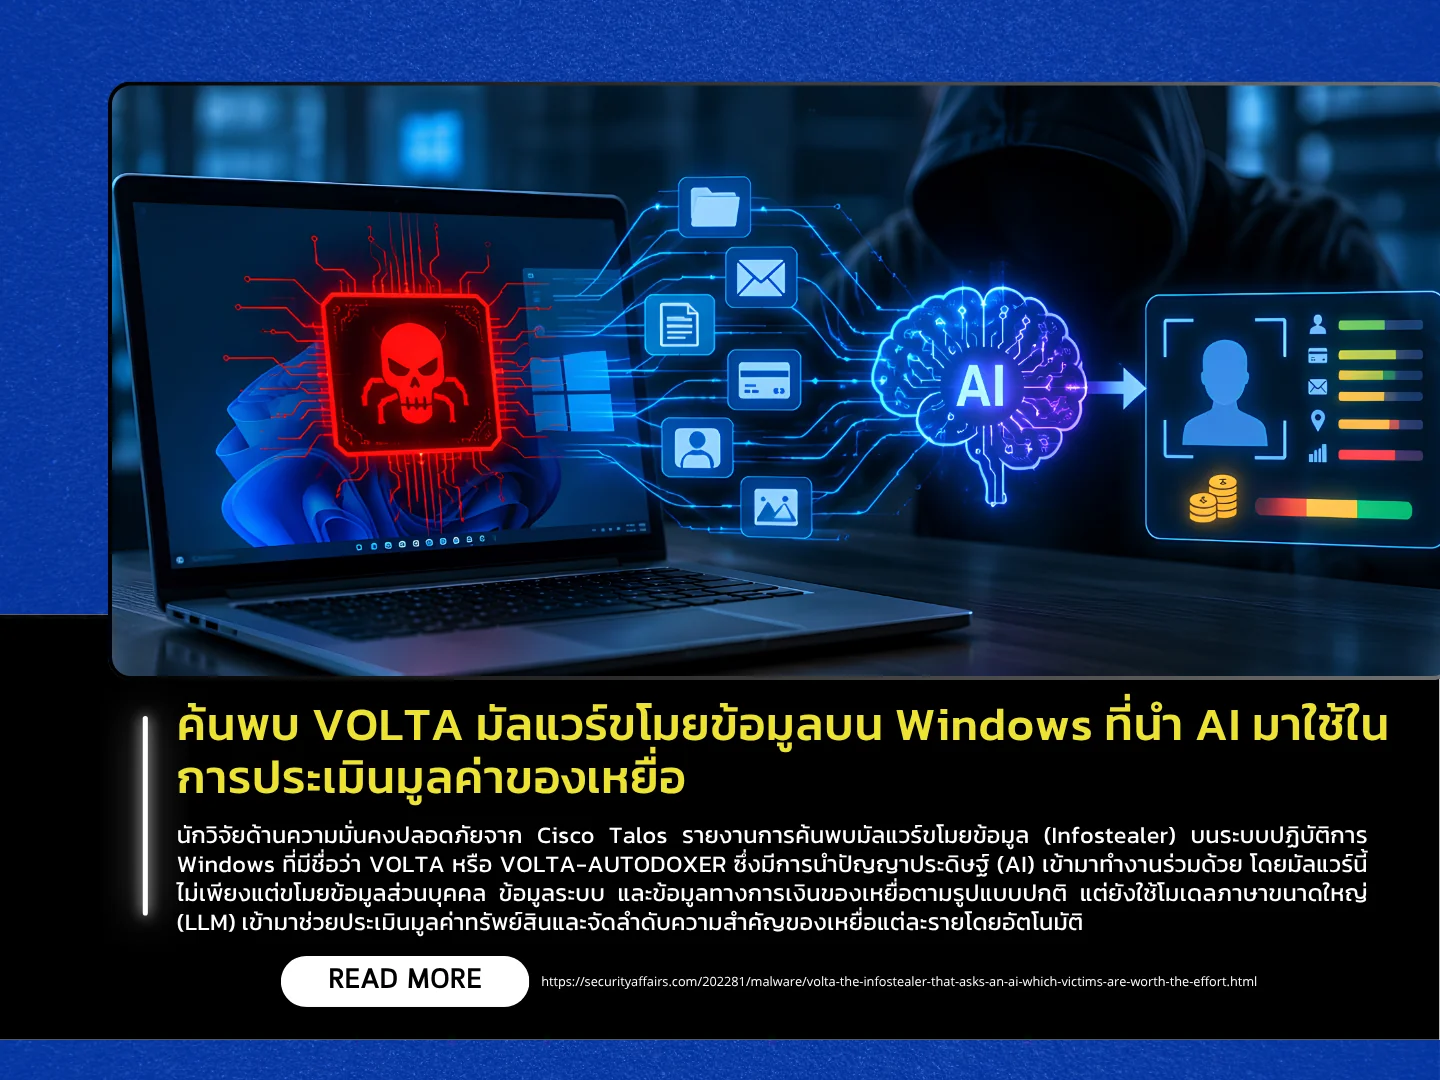
นักวิจัยด้านความมั่นคงปลอดภัยจาก Cisco Talos รายงานการค้นพบมัลแวร์ขโมยข้อมูล (Infostealer) บนระบบปฏิบัติการ Windows ที่มีชื่อว่า VOLTA หรือ VOLTA-AUTODOXER ซึ่งมีการนำปัญญาประดิษฐ์ (AI) เข้ามาทำงานร่วมด้วย โดยมัลแวร์นี้ไม่เพียงแต่ขโมยข้อมูลส่วนบุคคล ข้อมูลระบบ และข้อมูลทางการเงินของเหยื่อตามรูปแบบปกติ แต่ยังใช้โมเดลภาษาขนาดใหญ่ (LLM) เข้ามาช่วยประเมินมูลค่าทรัพย์สินและจัดลำดับความสำคัญของเหยื่อแต่ละรายโดยอัตโนมัติ การทำงานในลักษณะนี้สะท้อนให้เห็นถึงแนวทางใหม่ของอาชญากรไซเบอร์ที่นำ AI มาช่วยลดภาระงานด้านการวิเคราะห์ข้อมูลแทนมนุษย์ ส่งผลให้ผู้โจมตีสามารถคัดกรองเป้าหมายที่สามารถสร้างผลกำไรสูงสุดได้อย่างรวดเร็วและเป็นระบบมากยิ่งขึ้น
โดย VOLTA มีกระบวนการโจมตี 4 ขั้นตอนหลัก เริ่มจากการรวบรวมข้อมูลสำคัญของเหยื่อ เช่น ข้อมูลระบุตัวตนและข้อมูลทางการเงิน จากนั้นจะนำข้อมูลมาจัดระเบียบและส่งให้ระบบ AI ทำการวิเคราะห์เพื่อสร้างเป็นรายงานสรุปข้อมูลส่วนบุคคล โดยระบบจะสั่งการให้ AI ทำหน้าที่เสมือนนักวิเคราะห์ข้อมูลเพื่อประเมินมูลค่าของเหยื่อและตรวจสอบพฤติกรรมการรักษาความปลอดภัย (OPSEC) ของเหยื่อรายนั้น ๆ ในกระบวนการนี้มัลแวร์จะเรียกใช้งานโมเดล Claude Opus 4.6 เป็นหลัก แต่หากพบข้อผิดพลาด ระบบได้เตรียมทางเลือกสำรองไว้ โดยสามารถสลับไปใช้งานโมเดล Kimi K2 และ Gemini 2.5 Flash ซึ่งกระบวนการวิเคราะห์เหล่านี้จะทำงานบนเครื่องของเหยื่อโดยอาศัยอินเทอร์เน็ตของเหยื่อเอง ก่อนที่จะรวมไฟล์ข้อมูลที่ถูกขโมยและรายงานการวิเคราะห์ส่งออกไปยังผู้โจมตีผ่านช่องทาง Telegram นอกจากนี้ มัลแวร์ยังถูกออกแบบมาให้สามารถหลบเลี่ยงกลไกการเข้ารหัส App-Bound ของเบราว์เซอร์ Chrome ได้อีกด้วย
ผู้ดูแลระบบควรพิจารณาปรับใช้นโยบายควบคุมแอปพลิเคชัน เพื่อจำกัดหรือแจ้งเตือนเมื่อพบกระบวนการที่ไม่รู้จักพยายามเรียกใช้งานเบราว์เซอร์ Chrome หากผู้ใช้งานสงสัยว่าเครื่องคอมพิวเตอร์อาจถูกโจมตี สามารถตรวจสอบเบื้องต้นได้จากการค้นหาไฟล์ volta_debug.txt ในตำแหน่ง %APPDATA% ซึ่งเป็นไฟล์บันทึกการทำงานของมัลแวร์ ในกรณีที่พบว่าตกเป็นเป้าหมาย ผู้ใช้งานควรดำเนินการยกเลิกโทเคนการเข้าถึงทั้งหมดและเปลี่ยนรหัสผ่านทันที สำหรับผู้ที่มีกระเป๋าเงินดิจิทัลและรหัสผ่านถูกเก็บไว้ในเครื่อง ควรเร่งย้ายสินทรัพย์ไปยังกระเป๋าเงินใหม่ที่สร้างบนอุปกรณ์ที่ไม่ได้เชื่อมต่อเครือข่าย ตลอดจนแนะนำให้เปลี่ยนไปจัดเก็บข้อมูลยืนยันตัวตนในระบบจัดการที่อิงกับฮาร์ดแวร์เพื่อความปลอดภัยในระยะยาว
แหล่งข่าว : https://securityaffairs.com/202281/malware/volta-the-infostealer-that-asks-an-ai-which-victims-are-worth-the-effort.html
599/69(IT)2026年11月3日,星期二。
思科Talos的安全研究人员报告称,他们在Windows操作系统上发现了一种名为VOLTA或VOLTA-AUTODOXER的信息窃取恶意软件,该软件利用了人工智能(AI)。这种恶意软件不仅以常规方式窃取个人数据、系统数据和财务数据,还使用大规模语言模型(LLM)自动评估资产价值并对每个受害者进行优先级排序。这反映了网络犯罪分子利用AI来减少人工数据分析工作量的新策略,使攻击者能够快速、系统地识别最具价值的目标。
VOLTA 采用四步攻击流程,首先收集受害者的敏感信息,例如身份和财务数据。然后,将这些数据整理并发送到人工智能系统进行分析,生成个人信息摘要报告。该人工智能系统充当数据分析师,评估受害者的价值并检查其操作安全行为 (OPSEC)。该恶意软件主要使用 Claude Opus 4.6 模型,但在出现错误时会切换到 Kimi K2 和 Gemini 2.5 Flash 模型。这些分析过程通过受害者的互联网连接在其计算机上执行。最后,将窃取的数据文件和分析报告合并,并通过 Telegram 发送给攻击者。此外,该恶意软件还被设计成可以绕过 Chrome 的应用绑定加密机制。
系统管理员应考虑实施应用程序控制策略,以便在未知进程尝试运行 Chrome 浏览器时进行限制或发出警报。如果用户怀疑其计算机可能已被入侵,可以通过搜索位于 %APPDATA% 目录下的 volta_debug.txt 文件进行初步检查,该文件是恶意软件日志文件。如果发现目标,用户应立即撤销所有访问令牌并更改密码。对于在本地存储数字钱包和密码的用户,应立即将资产转移到在非联网设备上创建的新钱包中。此外,建议将身份验证数据存储在基于硬件的管理系统中,以确保长期安全。
来源:https://securityaffairs.com/202281/malware/volta-the-infostealer-that-asks-an-ai-which-victims-are-worth-the-effort.html