แจ้งเตือน! Juniper Networks แก้ไขช่องโหว่ใน Session Smart Router และ Conductor เสี่ยงถูกเข้าควบคุมระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!瞻博网络已修复其 Session Smart Router 和 Conductor 系统中的漏洞,但仍存在系统被入侵的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
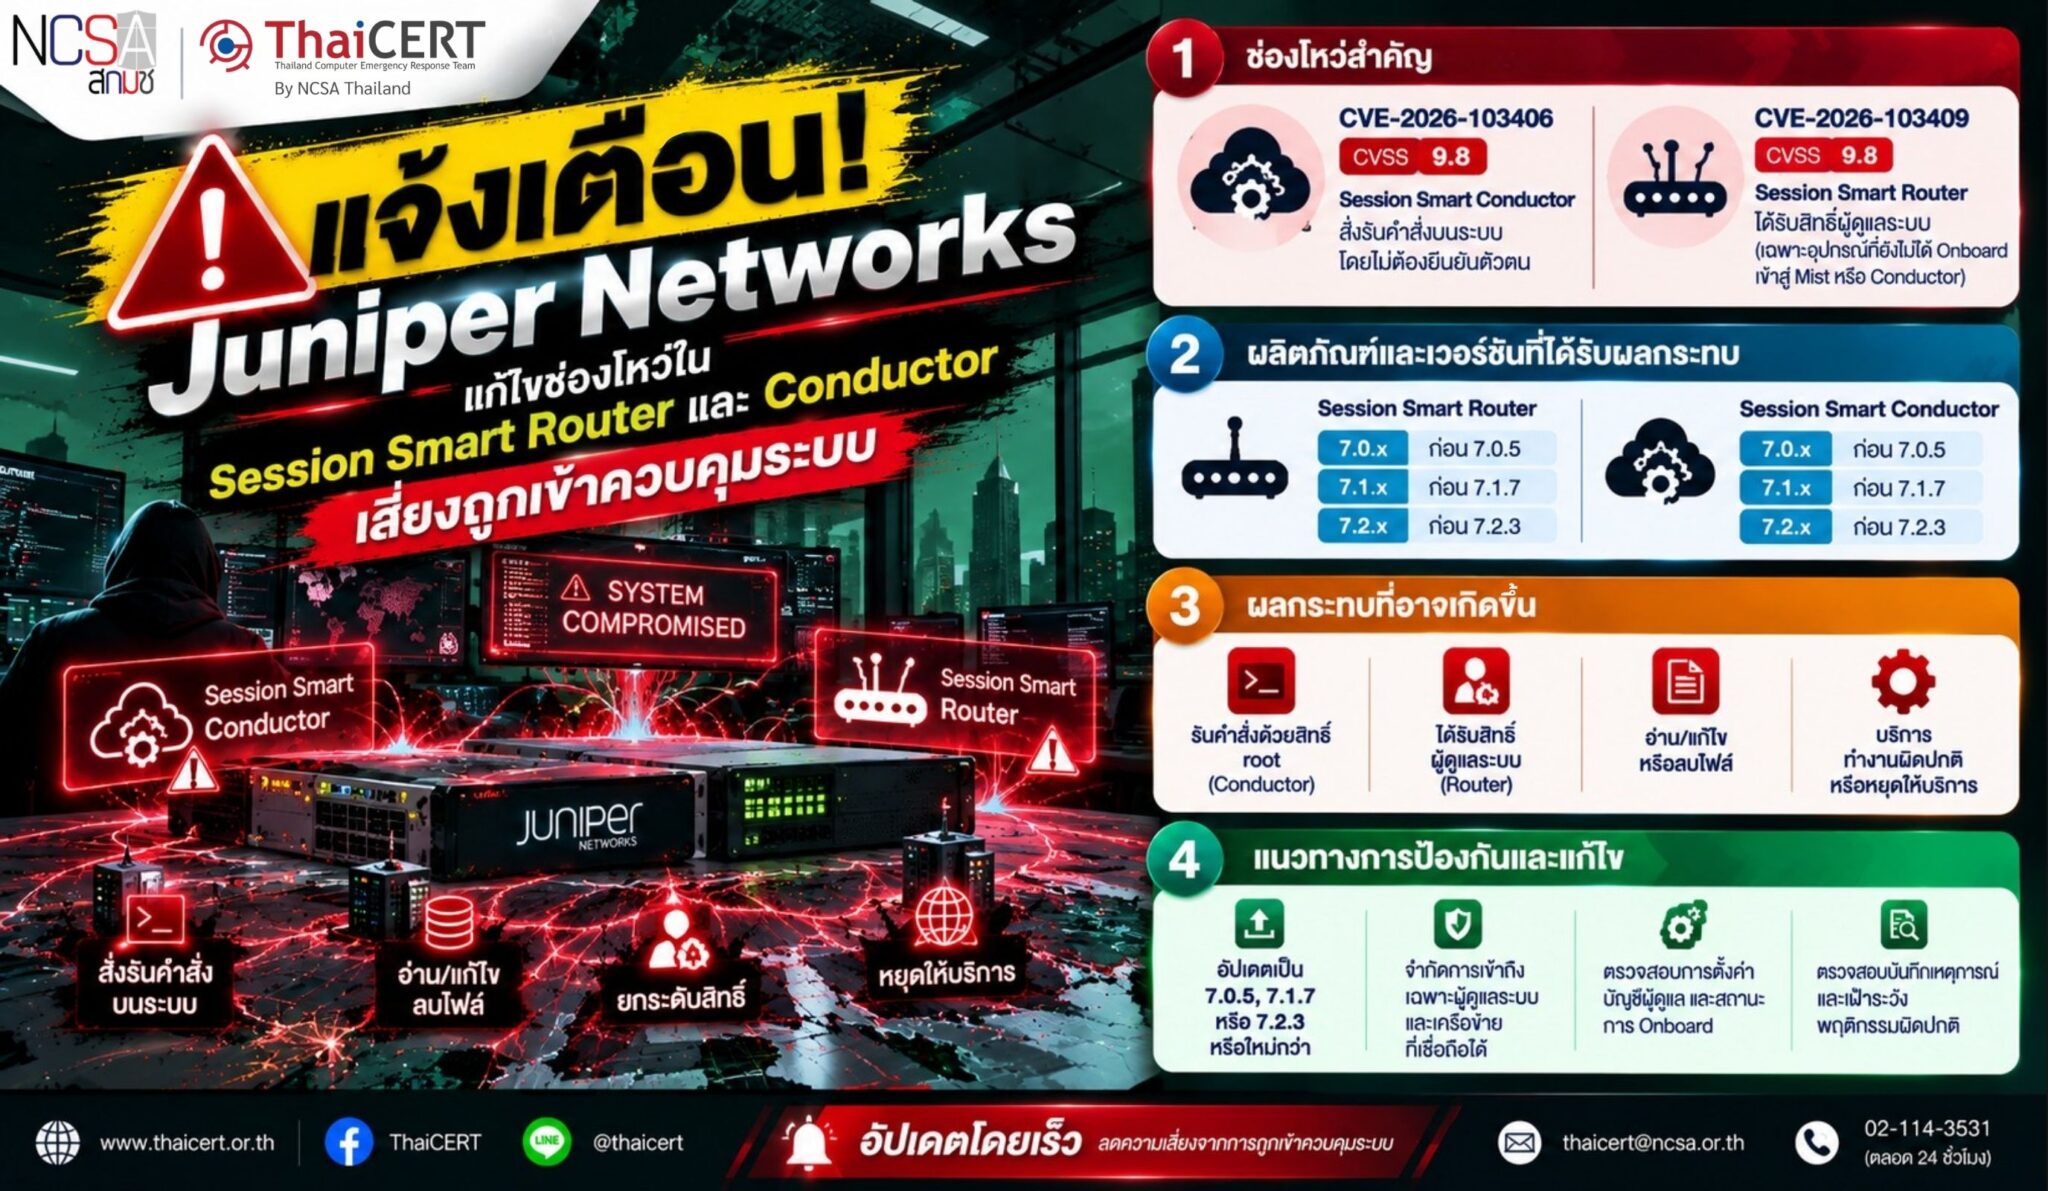
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการเผยแพร่อัปเดตความปลอดภัยของ Juniper Networks เพื่อแก้ไขช่องโหว่ ในผลิตภัณฑ์ Session Smart Router และ Session Smart Conductor โดยมีช่องโหว่ระดับวิกฤติ 2 รายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสั่งรันคำสั่งหรือได้รับสิทธิ์ผู้ดูแลระบบโดยไม่ต้องยืนยันตัวตน[1]
1. รายละเอียดช่องโหว่[2] Juniper Networks เปิดเผยช่องโหว่ความปลอดภัยจำนวน 18 รายการ แบ่งเป็นระดับ Critical 2 รายการ High 8 รายการ Medium 7 รายการ และ Low 1 รายการ โดยช่องโหว่ระดับ Critical ประกอบด้วย 1.1 CVE-2026-103406 (CVSS v3.1: 9.8) เป็นช่องโหว่ใน Session Smart Conductor ที่อาจเปิดโอกาสให้ผู้โจมตีสั่งรันคำสั่งบนระบบผ่านกระบวนการจัดการ Key โดยไม่ต้องยืนยันตัวตน 1.2 CVE-2026-103409 (CVSS v3.1: 9.8) เป็นช่องโหว่ใน Session Smart Router ที่อาจเปิดโอกาสให้ผู้โจมตีได้รับสิทธิ์ผู้ดูแลระบบผ่าน Endpoint ภายในที่ไม่มีการตรวจสอบการยืนยันตัวตน ทั้งนี้ ช่องโหว่ดังกล่าวมีผลเฉพาะอุปกรณ์ที่ยังไม่ได้ Onboard เข้าสู่ Mist หรือ Conductor และไม่สามารถใช้ประโยชน์ได้หลังจาก Onboard แล้ว นอกจากนี้ ยังพบช่องโหว่ระดับ High ที่อาจนำไปสู่การอ่าน แก้ไข หรือลบไฟล์โดยไม่ได้รับอนุญาต การสั่งรันคำสั่ง การยกระดับสิทธิ์ และอาจส่งผลให้บริการไม่สามารถใช้งานได้ตามปกติ เช่น CVE-2026-103401, CVE-2026-103402, CVE-2026-103403, CVE-2026-103407 และ CVE-2026-103408 โดยช่องโหว่ทั้งหมดถูกค้นพบจากการตรวจสอบความปลอดภัยภายในของ Juniper และยังไม่มีรายงานยืนยันการนำไปใช้โจมตีจริง
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ ผลิตภัณฑ์ Session Smart Router และ Session Smart Conductor 2.1 เวอร์ชัน 7.0.x ก่อน 7.0.5 2.2 เวอร์ชัน 7.1.x ก่อน 7.1.7 2.3 เวอร์ชัน 7.2.x ก่อน 7.2.3
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจรันคำสั่งบน Session Smart Conductor ด้วยสิทธิ์ระดับ root
3.2 ผู้โจมตีอาจได้รับสิทธิ์ผู้ดูแลระบบบน Session Smart Router ที่ยังไม่ได้ Onboard เข้าสู่ Mist หรือ Conductor 3.3 ช่องโหว่บางรายการอาจทำให้ผู้โจมตีอ่าน เขียน หรือลบไฟล์ รวมถึงรันคำสั่งหรือยกระดับสิทธิ์บนระบบได้ตามเงื่อนไขของแต่ละช่องโหว่ 3.4 อุปกรณ์หรือบริการเครือข่ายอาจทำงานผิดปกติหรือหยุดให้บริการ ส่งผลกระทบต่อความมั่นคงปลอดภัยและความต่อเนื่องในการให้บริการขององค์กร
4. แนวทางการป้องกันและแก้ไข 4.1 ตรวจสอบเวอร์ชันของ Session Smart Router และ Session Smart Conductor ที่ใช้งาน และอัปเดตเป็นเวอร์ชัน 7.0.5, 7.1.7 หรือ 7.2.3 หรือใหม่กว่า ตามสายเวอร์ชันที่ใช้งาน 4.2 จำกัดการเข้าถึงระบบบริหารจัดการให้เฉพาะผู้ดูแลระบบและเครือข่ายที่เชื่อถือได้ หลีกเลี่ยงการเปิดให้เข้าถึงจากอินเทอร์เน็ตโดยตรง และใช้ VPN สำหรับการเข้าถึงจากภายนอกเมื่อจำเป็น 4.3 ตรวจสอบการตั้งค่าและสิทธิ์การเข้าถึงระบบ โดยเฉพาะบัญชีผู้ดูแลระบบ การจัดการ Key และ PKI รวมถึงตรวจสอบสถานะการนำอุปกรณ์เข้าสู่การจัดการของ Mist หรือ Conductor 4.4 ตรวจสอบบันทึกเหตุการณ์และเฝ้าระวังพฤติกรรมผิดปกติ เช่น การเข้าสู่ระบบที่ไม่ได้รับอนุญาต การเปลี่ยนแปลงการตั้งค่า การแก้ไขไฟล์สำคัญ หรือการหยุดทำงานของบริการเครือข่ายโดยไม่ทราบสาเหตุ 4.5 หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงจากเครือข่ายที่ไม่จำเป็น เพิ่มการเฝ้าระวัง และวางแผนอัปเดตโดยเร็ว ทั้งนี้ Juniper ระบุว่ายังไม่มีมาตรการแก้ไขชั่วคราวที่สามารถป้องกันช่องโหว่ทั้งหมดในประกาศนี้ได้
แหล่งอ้างอิง [1] https://dg.th/12fpwqh68j [2] https://dg.th/qhf6s3it8r
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现瞻博网络 (Juniper Networks) 发布了一份安全更新报告,旨在修复其 Session Smart Router 和 Session Smart Conductor 产品中的漏洞。其中存在两个严重漏洞,攻击者可以利用这些漏洞在未经身份验证的情况下执行命令或获得管理员权限。[1]
1. 漏洞详情[2] 瞻博网络披露了 18 个安全漏洞,其中 2 个为严重漏洞,8 个为高危漏洞,7 个为中危漏洞,1 个为低危漏洞。严重漏洞包括:1.1 CVE-2026-103406(CVSS v3.1:9.8),这是一个会话智能 Conductor 漏洞,攻击者可能通过密钥管理流程在未经身份验证的情况下执行系统命令;1.2 CVE-2026-103409(CVSS v3.1:9.8),这是一个会话智能路由器漏洞,攻击者可能通过内部端点在未经身份验证的情况下获取管理员权限。这些漏洞仅影响尚未接入 Mist 或 Conductor 的设备,接入后将无法利用。此外,还有一些高危漏洞,可能导致未经授权的文件读取、修改或删除、命令执行以及权限提升。这可能导致服务无法使用,例如 CVE-2026-103401、CVE-2026-103402、CVE-2026-103403、CVE-2026-103407 和 CVE-2026-103408。所有这些漏洞都是通过 Juniper 的内部安全审计发现的,目前尚未有报告证实这些漏洞在实际攻击中被利用。
2. 受影响的产品和版本:Session Smart Router 和 Session Smart Conductor 产品:2.1 版本 7.0.x(7.0.5 之前的版本);2.2 版本 7.1.x(7.1.7 之前的版本);2.3 版本 7.2.x(7.2.3 之前的版本)。
3. 潜在影响 3.1 不需要身份验证的攻击者可以以 root 权限在会话智能导体上执行命令。
3.2 攻击者可能获得尚未接入 Mist 或 Conductor 系统的会话智能路由器的管理员权限。3.3 某些漏洞可能允许攻击者读取、写入或删除文件,以及执行命令或提升系统权限,具体取决于每个漏洞的触发条件。3.4 网络设备或服务可能发生故障或停止运行,从而影响组织的安全性和服务连续性。
4. 预防和补救指南 4.1 检查正在使用的 Session Smart Router 和 Session Smart Conductor 的版本,并根据所使用的版本线更新至 7.0.5、7.1.7 或 7.2.3 或更高版本。4.2 将管理系统的访问权限限制为仅限管理员和受信任的网络人员。避免直接访问互联网,必要时使用 VPN 进行外部访问。4.3 检查系统设置和访问权限,特别是管理员帐户、密钥和 PKI 管理,并验证 Mist 或 Conductor 设备集成的状态。4.4 检查事件日志并监控异常行为,例如未经授权的登录、设置更改、关键文件修改或无法解释的网络服务中断。4.5 如果无法立即更新,请限制来自非必要网络的访问,加强监控,并制定及时更新的计划。Juniper 表示,目前没有临时修复方案可以防止本文档中提到的所有漏洞。
参考文献 [1] https://dg.th/12fpwqh68j [2] https://dg.th/qhf6s3it8r