แจ้งเตือนตรวจพบช่องโหว่ความปลอดภัยใน Oracle Application Object Library - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 已检测到 Oracle 应用程序对象库存在安全漏洞。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
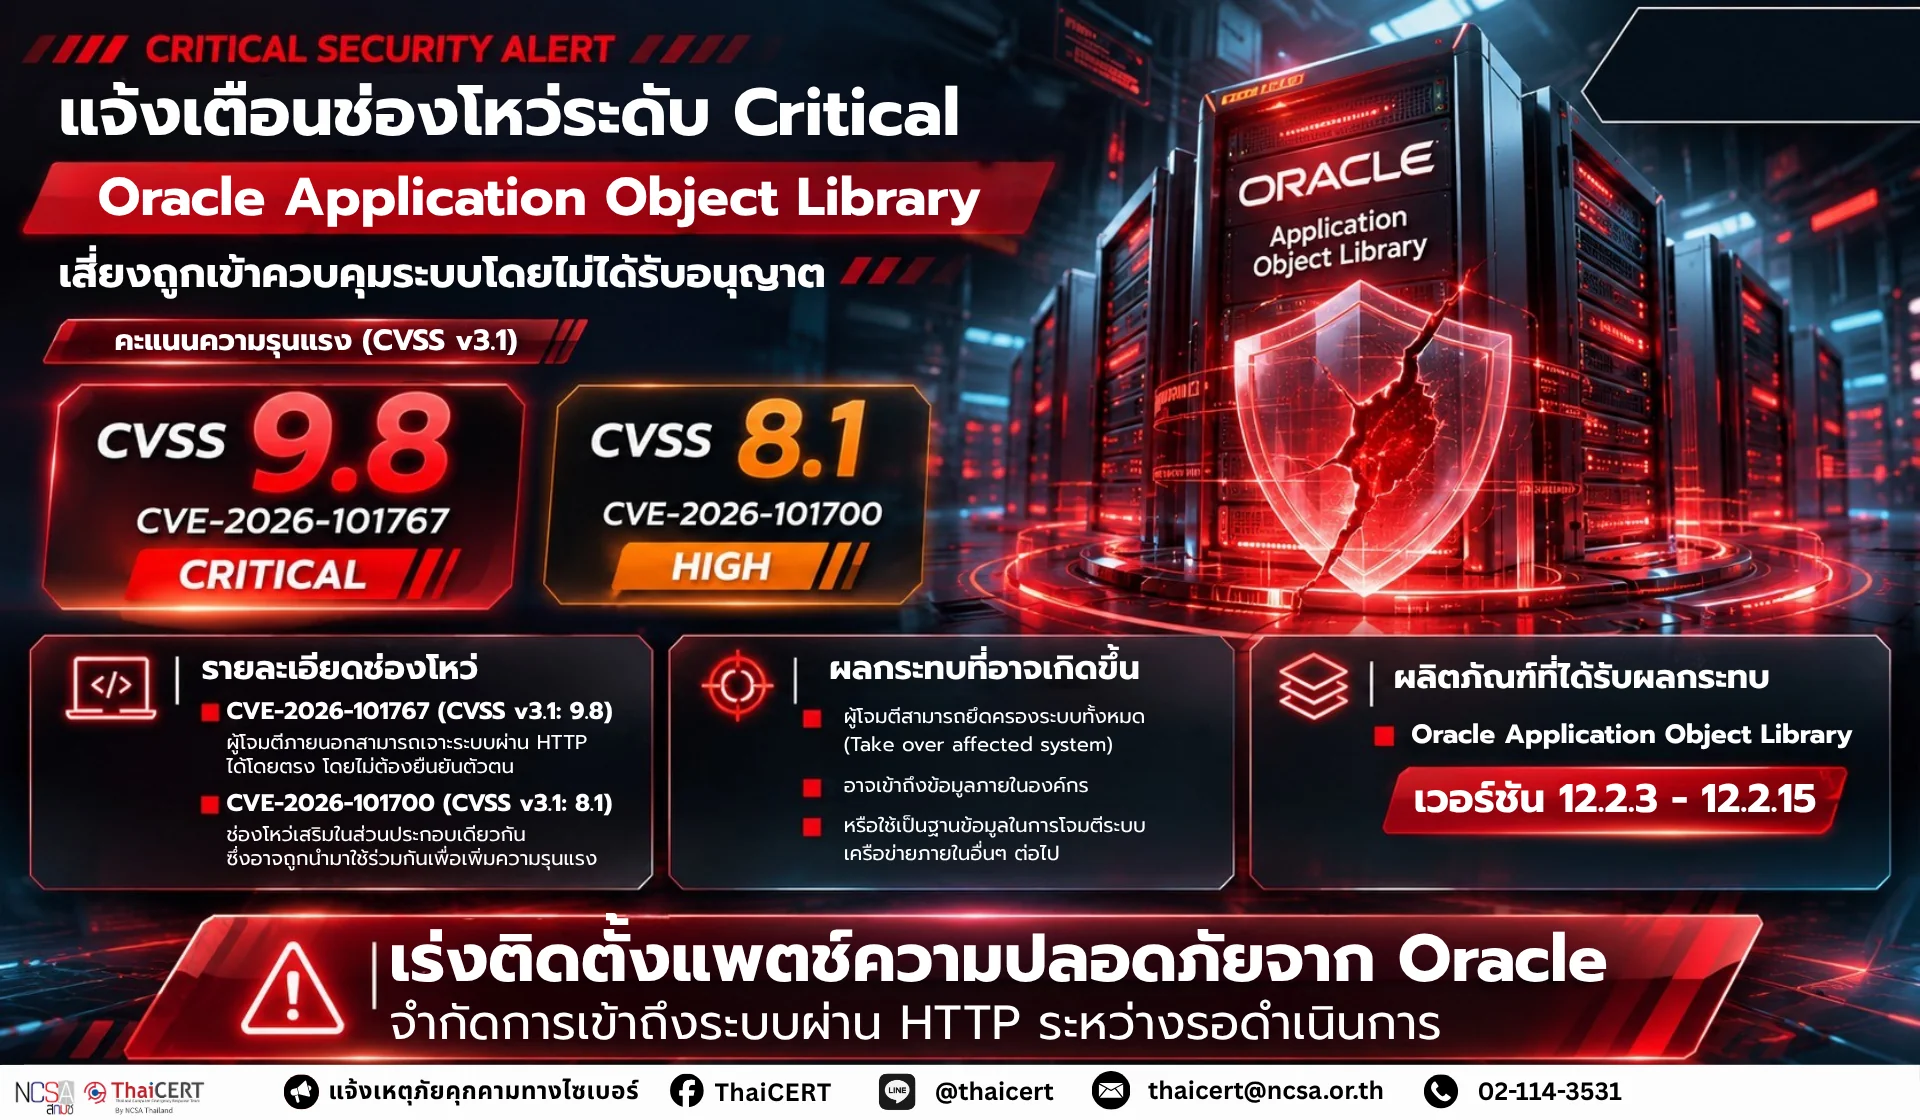
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Oracle ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่สองรายการ (CVE-2026-101767, CVE-2026-101700) ที่ส่งผลกระทบต่อ Oracle Application Object Library [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-101767 (คะแนน CVSS3.1: 9.8) [2] ช่องโหว่ที่เปิดโอกาสให้ผู้โจมตีภายนอกสามารถเจาะระบบผ่านโปรโตคอล HTTP ได้โดยตรง โดยไม่ต้องยืนยันตัวตน (Unauthenticated) หรือมีบัญชีผู้ใช้งาน 1.2 CVE-2026-101700 (คะแนน CVSS3.1: 8.1) [3] ช่องโหว่เสริมในส่วนประกอบเดียวกัน ซึ่งอาจถูกนำมาใช้ร่วมกันเพื่อเพิ่มความรุนแรงในการโจมตี
2. ผลกระทบที่อาจเกิดขึ้น หากระบบถูกเจาะผ่านช่องโหว่นี้ ผู้โจมตีจะสามารถ ยึดครองระบบทั้งหมด (Take over affected systems) ที่ติดตั้ง Oracle Application Object Library ได้ รวมถึงอาจใช้เป็นช่องทางในการเข้าถึงข้อมูลภายในองค์กร หรือใช้เป็นฐานเพื่อโจมตีระบบเครือข่ายภายในอื่นๆ ต่อไป
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ Oracle Application Object Library เวอร์ชัน 12.2.3 ถึง 12.2.15
4. แนวทางการแก้ไขและป้องกัน 4.1 แนะนำให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์หรือติดตั้งแพตช์ความปลอดภัยจาก Oracle เป็นเวอร์ชันล่าสุด [4] 4.2 กรณีที่ยังไม่สามารถแพตช์ได้ทันที จำกัดการเข้าถึงพอร์ทัลหรือเน็ตเวิร์กที่เชื่อมต่อผ่าน HTTP ไปยังระบบดังกล่าวให้อยู่ในวงปิด
แหล่งอ้างอิง [1] https://dg.th/8cku3p5yfz [2] https://dg.th/njt06sgluw [3] https://dg.th/vbkhaugzm5 [4] https://dg.th/ezxwj5fqa3
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁情况,并发现 Oracle 发布了安全更新,修复了影响 Oracle 应用程序对象库的两个漏洞 (CVE-2026-101767, CVE-2026-101700) [1]。
1. 漏洞详情 1.1 CVE-2026-101767(CVSS3.1 评分:9.8)[2] 此漏洞允许外部攻击者通过 HTTP 协议直接渗透系统,无需身份验证(未经身份验证)或帐户。 1.2 CVE-2026-101700(CVSS3.1 评分:8.1)[3] 同一组件中的另一个漏洞,可与上述漏洞结合使用,以增强攻击的严重性。
2. 潜在影响:如果此漏洞被利用,攻击者可以控制所有运行 Oracle 应用对象库的受影响系统。此外,攻击者还可以利用此漏洞访问内部组织数据,或以此为跳板攻击其他内部网络系统。
3.受影响的产品:Oracle应用程序对象库版本12.2.3至12.2.15。
4. 解决方案和预防指南 4.1 建议系统管理员更新软件或安装最新的 Oracle 安全补丁 [4]。 4.2 如果无法立即进行补丁更新,则应将通过 HTTP 连接到系统的门户或网络的访问权限限制为闭环访问。
参考文献 [1] https://dg.th/8cku3p5yfz [2] https://dg.th/njt06sgluw [3] https://dg.th/vbkhaugzm5 [4] https://dg.th/ezxwj5fqa3