แจ้งเตือน! ช่องโหว่ใน Check Point Security Management และ Log Servers เสี่ยงถูกสั่งรันโค้ดด้วยสิทธิ์ root ผู้ดูแลระบบควรติดตั้ง LivePatch ทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!Check Point 安全管理和日志服务器存在漏洞,可能导致攻击者以 root 权限执行命令。系统管理员应立即安装 LivePatch 补丁。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
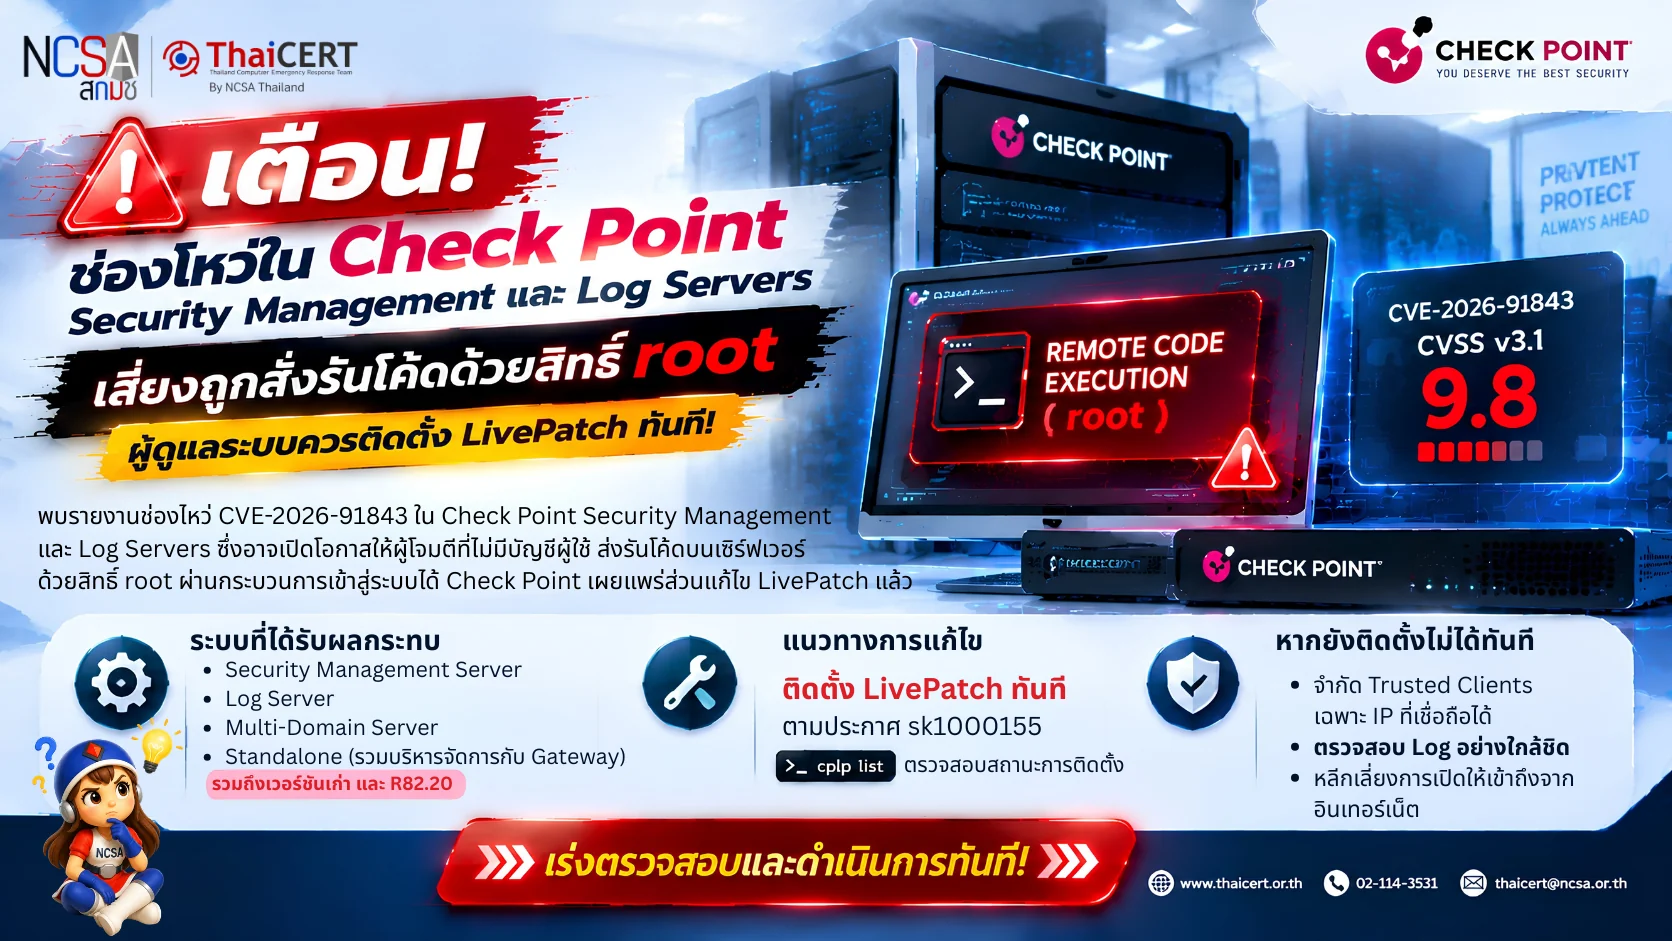
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่ CVE-2026-91843 ใน Check Point Security Management และ Log Servers ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่มีบัญชีผู้ใช้สั่งรันโค้ดบนเซิร์ฟเวอร์ด้วยสิทธิ์ root ผ่านกระบวนการเข้าสู่ระบบได้ Check Point เผยแพร่ส่วนแก้ไขผ่าน LivePatch แล้ว และแนะนำให้ผู้ดูแลระบบจำกัดการเข้าถึงช่องทางบริหารจัดการให้เฉพาะเครื่องที่เชื่อถือได้ [1]
1. รายละเอียดช่องโหว่ CVE-2026-91843 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ในกระบวนการเข้าสู่ระบบ ซึ่งรับคำขอก่อนการยืนยันตัวตน หากโจมตีสำเร็จ ผู้ไม่หวังดีอาจสั่งรันโค้ดด้วยสิทธิ์ root บนเซิร์ฟเวอร์บริหารจัดการ และส่งผลกระทบต่อข้อมูลหรือการตั้งค่าระบบได้ Check Point ระบุว่าเส้นทางที่ได้รับผลกระทบเข้าถึงได้ผ่านการตั้งค่า Trusted Clients ซึ่งกำหนดว่าเครื่องใดสามารถเชื่อมต่อระบบบริหารจัดการผ่าน SmartConsole จึงควรตรวจสอบว่าไม่ได้อนุญาตการเชื่อมต่อจากทุก IP Address
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3] 2.1 ระบบที่ได้รับผลกระทบรวมถึง Security Management Server, Log Server, Multi-Domain Server และระบบแบบ Standalone ที่รวมหน้าที่บริหารจัดการกับ Gateway ไว้ในเครื่องเดียว 2.2 เวอร์ชันที่ควรตรวจสอบ ได้แก่ – R82.10: Jumbo Hotfix Take 44 หรือต่ำกว่า – R82: Jumbo Hotfix Take 126 หรือต่ำกว่า – R81.20: Jumbo Hotfix Take 166 หรือต่ำกว่า – R81.10: Jumbo Hotfix Take 190 หรือต่ำกว่า รวมถึงรุ่นเก่าที่สิ้นสุดการสนับสนุน – R82.20: Check Point ยืนยันว่าได้รับผลกระทบเช่นกัน 2.3 บริการ Smart-1 Cloud ได้รับการติดตั้งส่วนแก้ไขแล้วและไม่ได้รับผลกระทบ
3. แนวทางการแก้ไข 3.1 เร่งติดตั้ง LivePatch ตามประกาศ sk1000155 บนระบบที่ได้รับผลกระทบ 3.2 แม้เปิดการอัปเดตอัตโนมัติไว้ ให้ตรวจสอบว่า LivePatch ติดตั้งสำเร็จแล้ว โดยใช้คำสั่ง cplp list ตรวจสอบรายการและสถานะของแพตช์ 3.3 ตรวจสอบการตั้งค่า Trusted Clients ให้ยอมรับเฉพาะ IP Address ของเครื่องผู้ดูแลระบบที่เชื่อถือได้ และหลีกเลี่ยงการเปิดช่องทางบริหารจัดการสู่อินเทอร์เน็ตโดยตรง 3.4 หากใช้รุ่นที่สิ้นสุดการสนับสนุน ให้ติดต่อ Check Point Support เพื่อขอส่วนแก้ไขและแนวทางติดตั้งที่ตรงกับรุ่นของระบบ
4. แนวทางปฏิบัติกรณีไม่สามารถติดตั้ง LivePatch ได้ทันที 4.1 จำกัด Trusted Clients ให้เหลือเฉพาะเครื่องหรือ IP Address ที่จำเป็นสำหรับการบริหารจัดการ และปิดการเข้าถึงจากอินเทอร์เน็ตโดยตรง 4.2 ตรวจสอบบันทึกการเข้าสู่ระบบและการเปลี่ยนแปลงค่าบริหารจัดการ โดยเฉพาะการเชื่อมต่อจาก IP Address ที่ไม่รู้จัก และการเปลี่ยนแปลงนโยบายหรือบัญชีผู้ดูแลระบบโดยไม่ได้รับอนุญาต 4.3 จัดเก็บ Log ที่เกี่ยวข้องให้เพียงพอต่อการตรวจสอบย้อนหลัง ทั้งนี้ การจำกัดการเข้าถึงเป็นมาตรการลดความเสี่ยงชั่วคราว ผู้ดูแลระบบยังควรติดตั้ง LivePatch โดยเร็ว
แหล่งอ้างอิง [1] https://dg.th/ful79ibqpm [2] https://dg.th/z6cfehmvkl [3] https://dg.th/jm38i9yrnk
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控 Check Point 安全管理和日志服务器中报告的漏洞 CVE-2026-91843,该漏洞可能允许未经授权的攻击者通过登录过程在服务器上执行 root 权限。Check Point 已通过 LivePatch 发布了修复程序,并建议管理员仅允许受信任的计算机访问管理通道。[1]
1. 漏洞详情 CVE-2026-91843 (CVSS v3.1: 9.8) [2] 是一个登录进程漏洞,该漏洞会在身份验证之前接受请求。如果成功利用此漏洞,恶意攻击者可以在管理服务器上执行具有 root 权限的代码,并影响系统数据或设置。Check Point 指出受影响的路径可通过受信任客户端配置访问,该配置决定哪些计算机可以通过 SmartConsole 连接到管理系统。应确保不允许来自所有 IP 地址的连接。
2. 受影响产品 [3] 2.1 受影响的系统包括安全管理服务器、日志服务器、多域服务器以及将管理功能与网关集成到单台机器上的独立系统。2.2 需要检查的版本包括:– R82.10:Jumbo Hotfix Take 44 或更低版本 – R82:Jumbo Hotfix Take 126 或更低版本 – R81.20:Jumbo Hotfix Take 166 或更低版本 – R81.10:Jumbo Hotfix Take 190 或更低版本,包括已停止支持的旧版本 – R82.20:Check Point 已确认其也受到影响。2.3 Smart-1 云服务已安装此修复程序,因此不受影响。
3. 解决方案 3.1 根据公告 sk1000155,加快受影响系统上 LivePatch 的安装。3.2 即使启用了自动更新,也请使用 `cplp list` 命令检查补丁列表和状态,以验证 LivePatch 是否已成功安装。3.3 检查“受信任客户端”设置,仅允许受信任的管理员 IP 地址,并避免直接打开通往 Internet 的管理通道。3.4 如果使用的是已停止支持的版本,请联系 Check Point 支持部门,获取适用于您系统版本的正确解决方案和安装指南。
4. 如果无法立即安装 LivePatch,应采取以下措施:4.1 将受信任客户端限制为仅管理所需的计算机或 IP 地址,并阻止直接互联网访问。4.2 检查登录日志和管理变更日志,尤其注意来自未知 IP 地址的连接以及对策略或管理员帐户的未经授权的更改。4.3 保留足够的日志以进行事后调查。注意:限制访问是一种临时风险缓解措施;管理员仍应尽快安装 LivePatch。
参考文献 [1] https://dg.th/ful79ibqpm [2] https://dg.th/z6cfehmvkl [3] https://dg.th/jm38i9yrnk