แจ้งเตือน! พบมัลแวร์ชนิดใหม่ “Mantax Otax” บนระบบ Android ห้ามติดตั้งแอปพลิเคชันนอกสโตร์และควรตรวจสอบสิทธิ์การเข้าถึงทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!一种名为“Mantax Otax”的新型恶意软件已在安卓系统中被发现。请勿从应用商店以外的渠道安装应用程序,并立即检查其访问权限。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
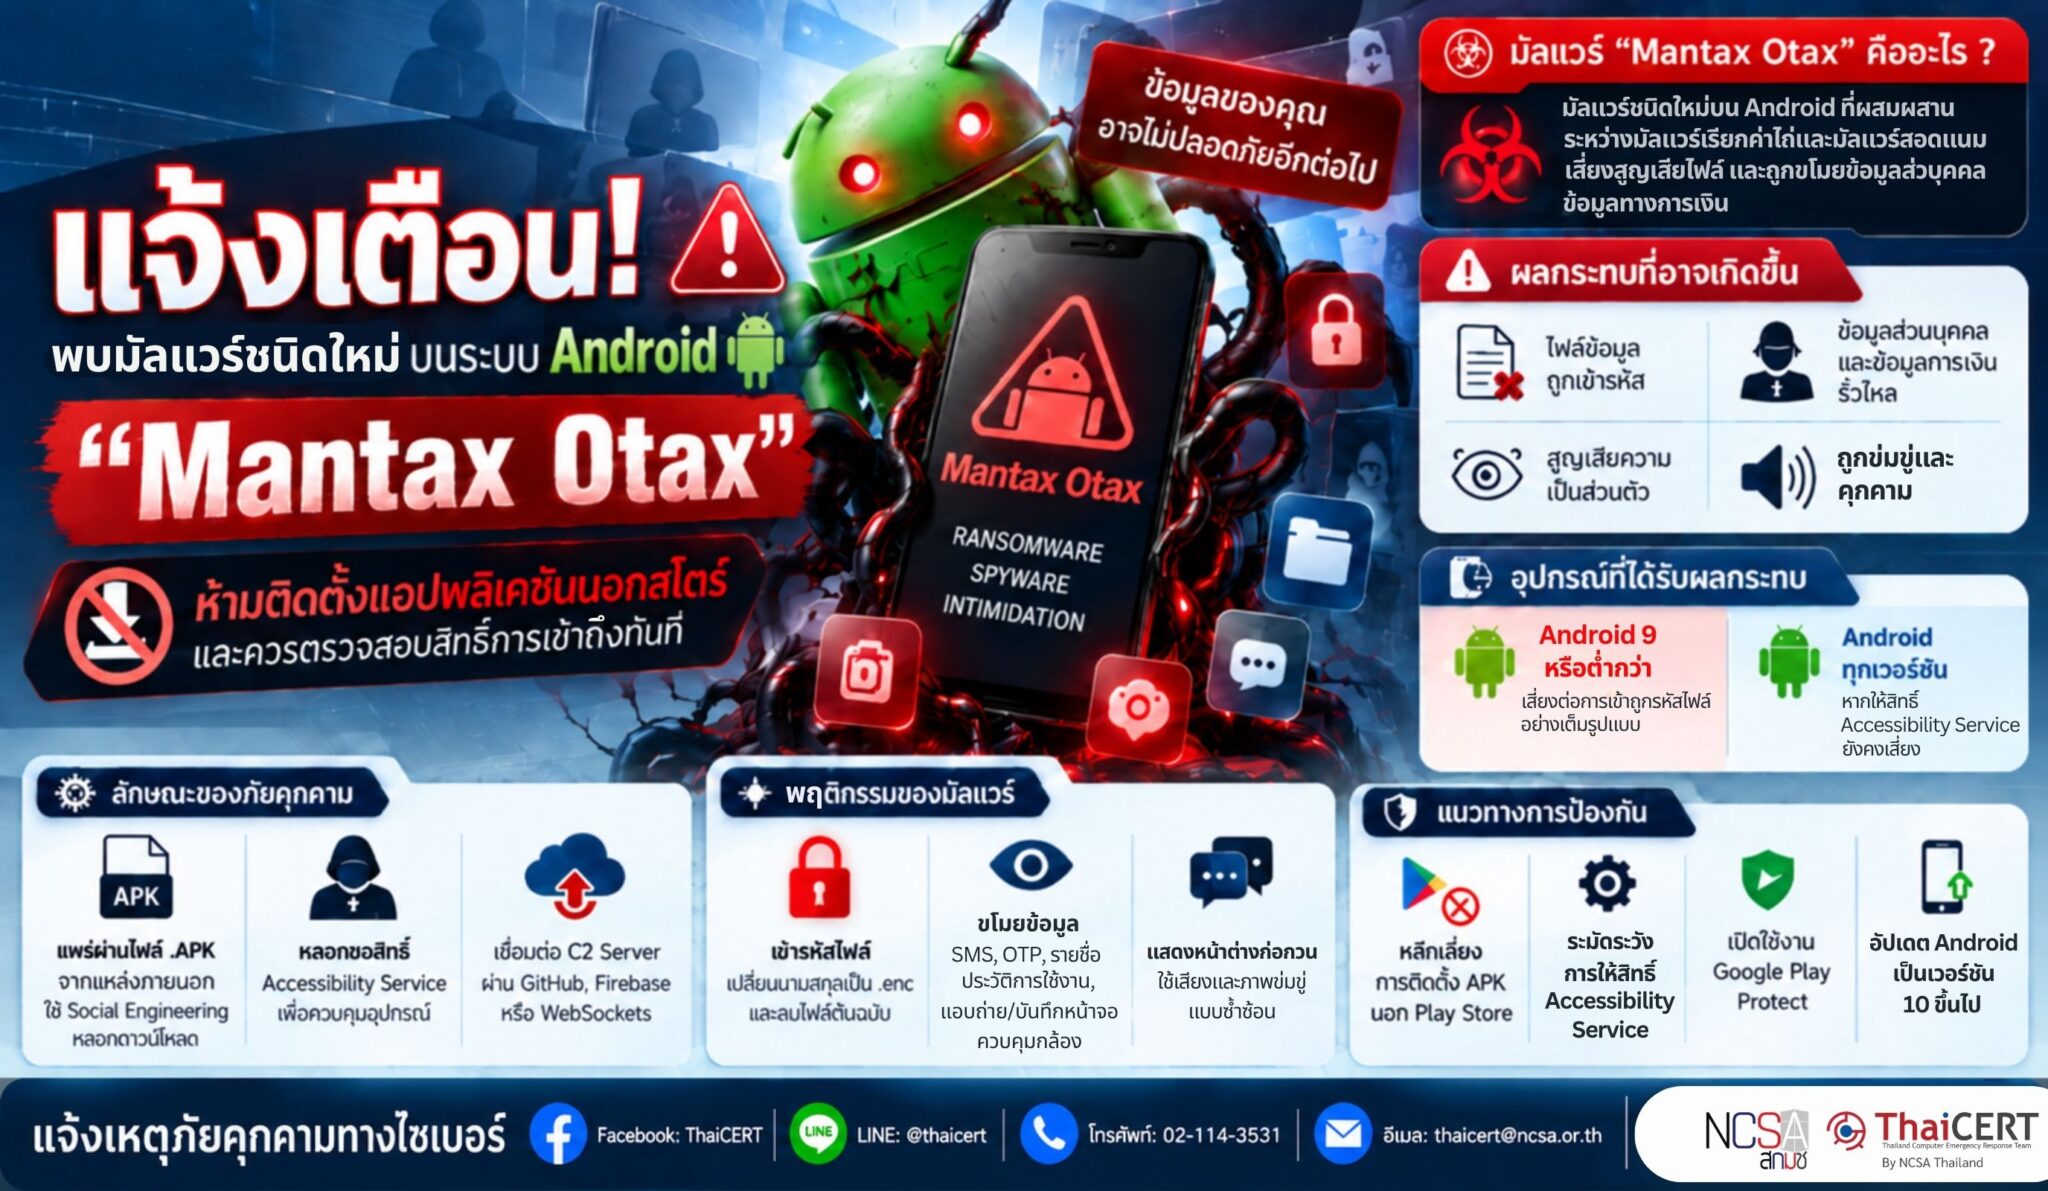
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการแพร่ระบาดของมัลแวร์ชนิดใหม่ชื่อ “Mantax Otax” บนระบบปฏิบัติการ Android ซึ่งมีการทำงานที่ผสมผสานระหว่างมัลแวร์เรียกค่าไถ่และมัลแวร์สอดแนม ก่อให้เกิดความเสี่ยงที่จะสูญเสียไฟล์ข้อมูลสำคัญในอุปกรณ์ และอาจถูกขโมยข้อมูลส่วนบุคคล ข้อมูลทางการเงินไปพร้อมกัน ผู้ที่ได้รับผลกระทบคือผู้ใช้งานระบบ Android ทุกเวอร์ชันที่ติดตั้งแอปพลิเคชันจากแหล่งที่ไม่น่าเชื่อถือและอนุญาตสิทธิ์การเข้าถึงภายในระบบของอุปกรณ์ [1]
1. ลักษณะของภัยคุกคาม มัลแวร์ Mantax Otax ถูกแพร่กระจายผ่านไฟล์ติดตั้งแอปพลิเคชัน (.APK) จากแหล่งภายนอกที่ไม่ใช่ร้านค้าแอปพลิเคชันทางการ โดยผู้โจมตีใช้เทคนิค Social Engineering เพื่อหลอกลวงให้เหยื่อดาวน์โหลดไฟล์ เมื่อติดตั้งเสร็จสิ้น มัลแวร์จะหลอกขอสิทธิ์การเข้าถึงพิเศษของระบบ (Accessibility Service) เพื่อเข้าควบคุมอุปกรณ์ได้อย่างสมบูรณ์ จากนั้นจะทำการเชื่อมต่อกับเซิร์ฟเวอร์สั่งการและควบคุม (Command and Control Server) ผ่าน GitHub, Firebase หรือ WebSockets
2. ลักษณะการโจมตี 2.1 การเข้ารหัสไฟล์ (Ransomware Module) – ค้นหาไฟล์ใน shared storage และเข้ารหัสด้วยคีย์ AES Specific ของเหยื่อที่รับมาจาก C2 Server – ลบไฟล์ต้นฉบับ เปลี่ยนนามสกุลไฟล์ที่เข้ารหัสเป็น .enc – เปลี่ยนรูปภาพในเครื่องเป็นข้อความเรียกค่าไถ่ (Ransom Note) และเปิดหน้าต่างแชตแบบเต็มหน้าจอผ่าน Firebase เพื่อขู่กรรโชกให้จ่ายเงินค่าไถ่ 2.2 การสอดแนมและขโมยข้อมูล (Spyware Module) – ขโมยรหัส PIN หน้าจอล็อกเพื่อคงสิทธิ์การเข้าถึงอุปกรณ์ (Persistent Access) – อ่านข้อความ SMS, รหัส OTP, ประวัติการโทร, รายชื่อติดต่อ, ประวัติการท่องเว็บ, รายชื่อแอป และข้อมูลบัญชี Google – ดักจับข้อความและโปรไฟล์ในแอปพลิเคชันแชตอย่าง WhatsApp และ Telegram – ใช้ MediaProjection API ในการแอบถ่ายภาพหน้าจอ (Screenshots), บันทึกวิดีโอ (MP4) และสตรีมหน้าจอของเหยื่อแบบเรียลไทม์ผ่านบริการ Catbox – แอบเปิดกล้องถ่ายรูปของเหยื่อแล้วส่งกลับไปยังเครื่องผู้โจมตี 2.3 การข่มขู่และก่อกวน (Intimidation Module) ในเวอร์ชันล่าสุด (Version 2) มีฟีเจอร์ใช้การแสดงหน้าต่างแจ้งเตือนแบบซ้ำซ้อนตลอดเวลา แสดงภาพที่ทำให้เกิดความตกใจ และใช้ระบบแปลงข้อความเป็นเสียง (Text-to-Speech) ออกทางลำโพงเพื่อกดดันและข่มขู่เหยื่อ
3. ผลกระทบ [2] 3.1 ไฟล์ข้อมูลสูญหาย/ถูกเข้ารหัส ไม่สามารถเปิดใช้งานไฟล์สำคัญในเครื่องได้ 3.2 ข้อมูลส่วนบุคคลและข้อมูลทางการเงินรั่วไหล รหัสผ่าน OTP, ข้อมูลบัญชี Google, ข้อความส่วนตัว และรูปภาพ/วิดีโอถูกส่งออกไปยังผู้โจมตี 3.3 สูญเสียความเป็นส่วนตัว แฮกเกอร์สามารถแอบดูหน้าจอและแอบใช้กล้องถ่ายรูปได้ตลอดเวลา 3.4 ถูกข่มขู่ด้วยเสียง ภาพวิดีโอ และการแสดงหน้าต่างแจ้งเตือนซ้ำซ้อนบนตัวเครื่องแบบตลอดเวลา
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ 4.1 อุปกรณ์ Android ที่ใช้งานระบบปฏิบัติการ Android 9 หรือที่เก่ากว่า จะได้รับผลกระทบจากฟีเจอร์การเข้ารหัสไฟล์ (Ransomware) อย่างเต็มรูปแบบ 4.2 อุปกรณ์ Android ทุกเวอร์ชัน หากผู้ใช้งานยินยอมให้สิทธิ์ Accessibility Service แก่แอปพลิเคชัน แปลกปลอม ยังคงเสี่ยงต่อการถูกสอดแนม ขโมยข้อมูล และก่อกวน
5. แนวทางการแก้ไขและป้องกัน 5.1 หลีกเลี่ยงการติดตั้งไฟล์ APK นอก Play Store งดดาวน์โหลดหรือติดตั้งแอปพลิเคชันจากลิงก์แปลกปลอม เว็บไซต์ภายนอก หรือข้อความหลอกลวง (Phishing) 5.2 ระมัดระวังการให้สิทธิ์ Accessibility Service ตรวจสอบและปฏิเสธการให้สิทธิ์ Accessibility Service แก่แอปพลิเคชันที่ไม่รู้จักหรือไม่น่าไว้วางใจ 5.3 เปิดใช้งาน Google Play Protect ผู้ใช้งานควรตรวจสอบให้แน่ใจว่าได้เปิดใช้งานระบบ Play Protect และได้รับการอัปเดตอย่างสม่ำเสมอ ซึ่งปัจจุบันระบบสามารถตรวจจับและป้องกันมัลแวร์ Mantax Otax ได้แล้ว 5.4 อัปเดตระบบปฏิบัติการ Android ให้เป็นเวอร์ชัน 10 ขึ้นไป เพื่อให้อุปกรณ์ได้รับการปกป้องจากระบบ Scoped Storage
แหล่งอ้างอิง [1] https://dg.th/eb5t6h28w9 [2] https://dg.th/2xzfsqadv6
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测和追踪网络威胁形势,并发现一种名为“Mantax Otax”的新型恶意软件正在安卓操作系统上传播。该恶意软件结合了勒索软件和间谍软件的功能,可能导致设备上的重要数据文件丢失,并可能窃取个人和财务信息。受影响的用户包括所有使用安卓系统版本、安装了来自不可信来源的应用程序并授予了设备系统访问权限的用户[1]。
1. 威胁特征:Mantax Otax 恶意软件通过来自官方应用商店以外的外部来源的应用程序安装文件(.APK)传播。攻击者利用社会工程学技巧诱骗受害者下载这些文件。安装完成后,该恶意软件会欺骗系统授予其特殊访问权限(辅助功能服务),从而完全控制设备。随后,它会通过 GitHub、Firebase 或 WebSocket 连接到命令与控制服务器。
2. 攻击方法 2.1 文件加密(勒索软件模块) – 定位共享存储中的文件,并使用从 C2 服务器收到的受害者特定的 AES 密钥对其进行加密。 – 删除原始文件,并将加密文件的文件扩展名更改为 .enc。 – 将设备上的图像替换为勒索信息,并通过 Firebase 打开全屏聊天窗口以勒索赎金。 2.2 间谍软件模块 – 窃取锁屏密码以保持对设备的持续访问权限。 – 读取短信、一次性密码 (OTP)、通话记录、联系人、浏览记录、应用列表和 Google 帐户信息。 – 拦截 WhatsApp 和 Telegram 等聊天应用中的消息和个人资料。 – 使用 MediaProjection API 秘密截屏、录制视频 (MP4),并通过 Catbox 实时串流受害者的屏幕。 – 秘密打开受害者的摄像头,并将拍摄的视频发送回攻击者的设备。 2.3 威胁和骚扰 最新版本(版本 2)的恐吓模块具有不断重复出现的通知窗口、显示令人震惊的图像,并使用文本转语音功能来向受害者施压和恐吓。
3. 影响 [2] 3.1 数据文件丢失/加密。设备上的重要文件无法打开。3.2 个人和财务信息泄露。一次性密码、Google 帐户信息、私人消息以及照片/视频被发送给攻击者。3.3 隐私泄露。黑客可以持续监控屏幕并使用摄像头。3.4 设备会不断收到音频、视频和弹出式通知,威胁您的隐私。
4. 受影响产品 4.1 运行 Android 9 或更早版本系统的 Android 设备将完全受到文件加密功能(勒索软件)的影响。4.2 所有 Android 设备,如果用户授予恶意应用程序辅助功能服务权限,仍然容易受到间谍活动、数据窃取和系统破坏。
5. 解决方案和预防指南 5.1 避免从 Play 商店以外的来源安装 APK 文件。切勿通过可疑链接、外部网站或钓鱼邮件下载或安装应用程序。5.2 谨慎授予辅助功能服务权限。检查并拒绝向未知或不可信的应用程序授予辅助功能服务权限。5.3 启用 Google Play Protect。用户应确保已启用 Play Protect 并定期更新。目前,该系统可以检测并阻止 Mantax Otax 恶意软件。5.4 将您的 Android 操作系统更新至 10 或更高版本,以确保您的设备受到范围存储的保护。
参考文献 [1] https://dg.th/eb5t6h28w9 [2] https://dg.th/2xzfsqadv6