แจ้งเตือนช่องโหว่ใน Bricksforge สำหรับ WordPress ถูกใช้โจมตีจริง เสี่ยงถูกสั่งรันคำสั่งโดยไม่ต้องยืนยันตัวตน ผู้ดูแลระบบควรเร่งอัปเดตเวอร์ชันและตรวจสอบการบุกรุก - Thailand Computer Emergency Response Team (ThaiCERT)Bricksforge for WordPress 的一个漏洞已被发现并遭到积极利用,存在未经身份验证即可执行命令的风险。系统管理员应立即更新至最新版本并检查是否存在入侵行为。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
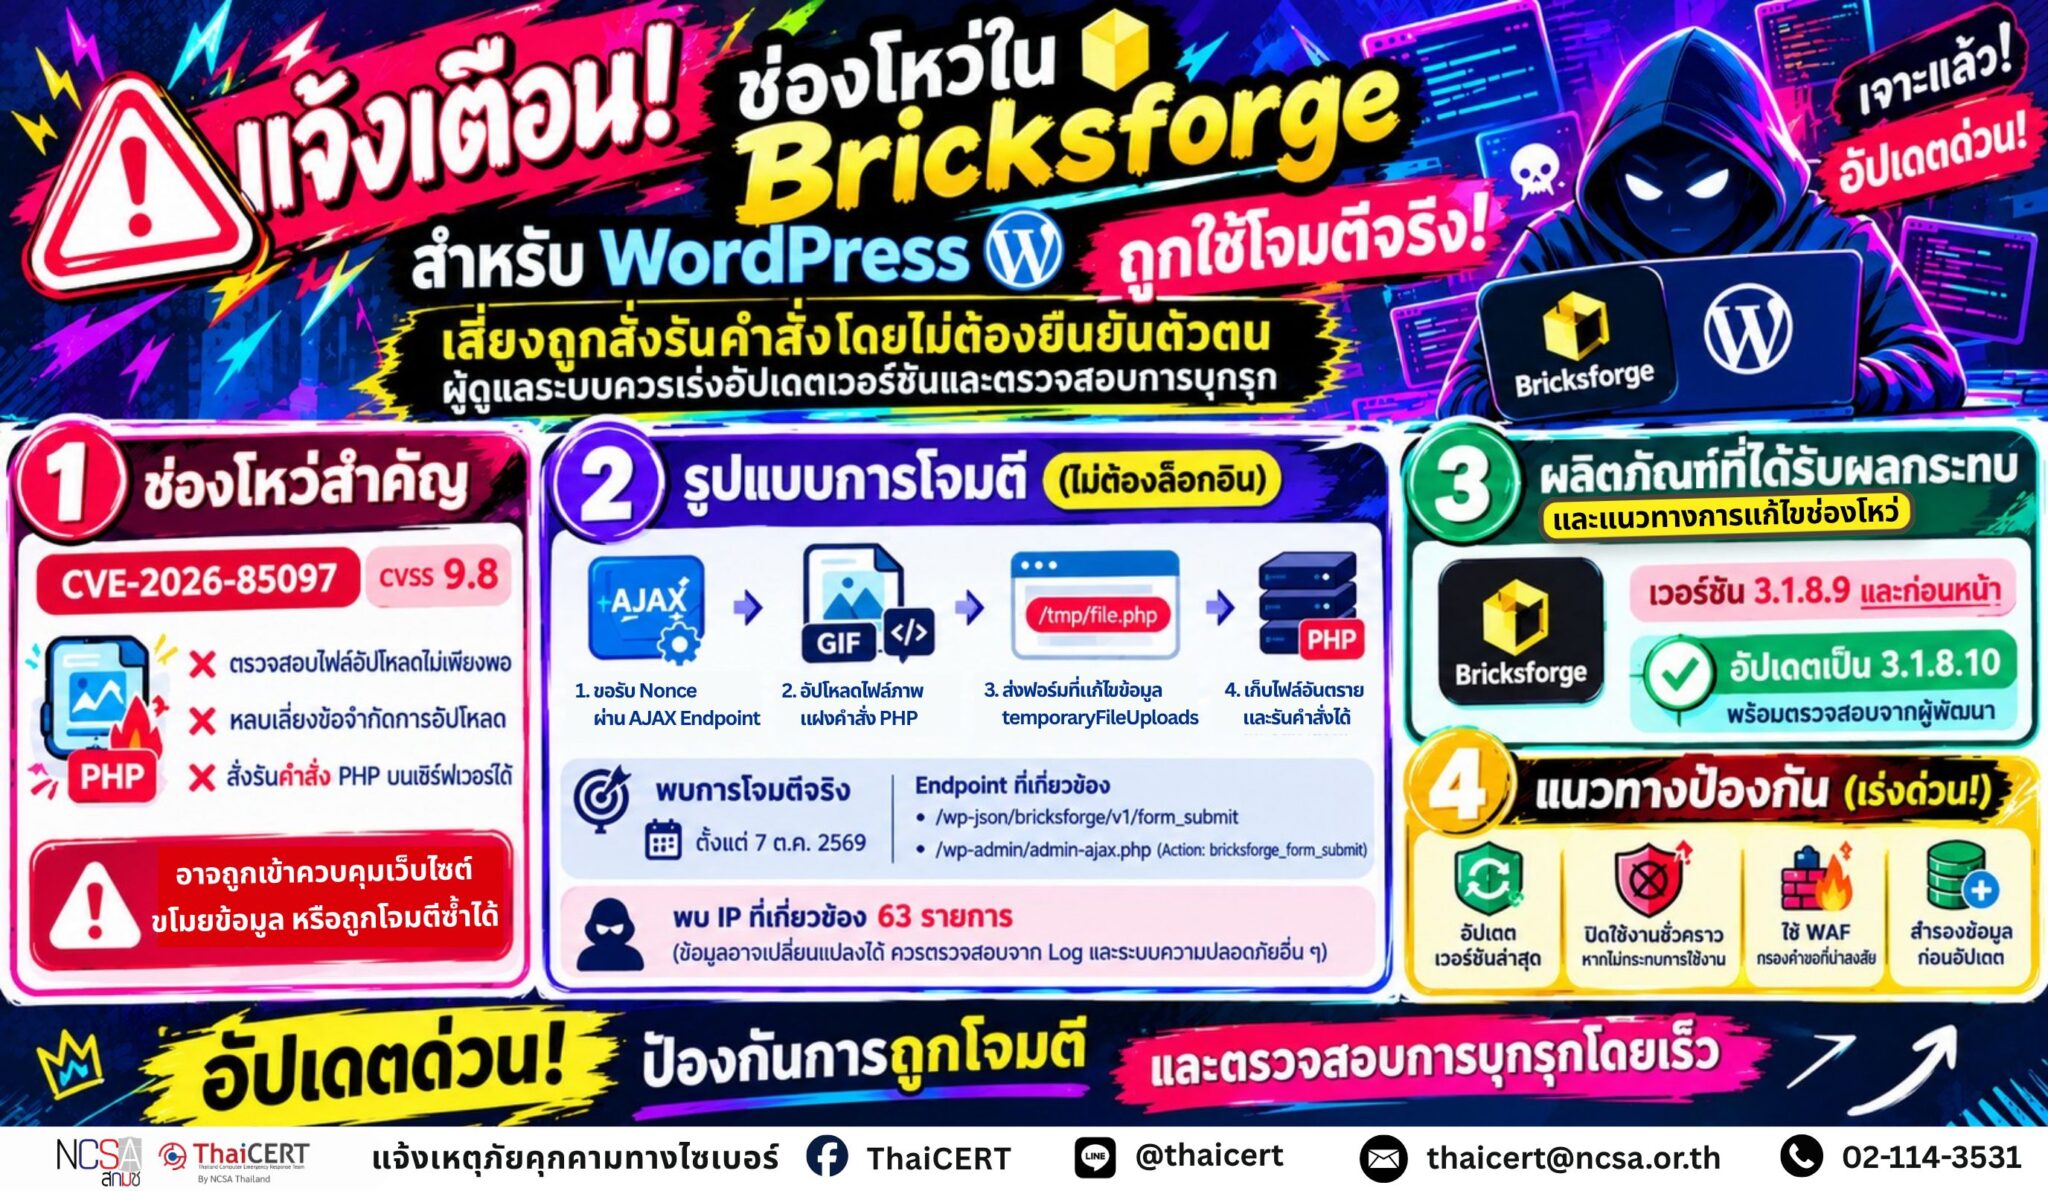
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยของ Bricksforge ซึ่งเป็นปลั๊กอินสำหรับระบบจัดการเว็บไซต์ WordPress ที่มีการรายงานว่าถูกนำไปใช้โจมตีจริง โดยเปิดโอกาสให้ผู้โจมตีที่ไม่จำเป็นต้องผ่านการยืนยันตัวตนสามารถอัปโหลดไฟล์อันตรายและสั่งประมวลผลคำสั่ง PHP บนเซิร์ฟเวอร์เป้าหมาย หากโจมตีสำเร็จอาจส่งผลให้ผู้โจมตีเข้าควบคุมเว็บไซต์ เข้าถึงข้อมูลสำคัญ หรือฝังช่องทางสำหรับกลับเข้ามาโจมตีซ้ำได้ จึงขอให้ผู้ดูแลระบบเร่งตรวจสอบเวอร์ชันและดำเนินการแก้ไขโดยเร็วที่สุด [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2026-85097 (CVSS v3.1: 9.8) [2] เกิดจากการตรวจสอบข้อมูลไฟล์ที่อัปโหลดของปลั๊กอิน Bricksforge มีข้อบกพร่อง โดยเฉพาะการตรวจสอบ URL ที่ระบุในพารามิเตอร์ temporaryFileUploads ในขั้นตอนการส่งแบบฟอร์ม ซึ่งไม่สามารถตรวจสอบความถูกต้องของข้อมูลได้อย่างเพียงพอ ส่งผลให้ผู้โจมตีสามารถดัดแปลงข้อมูลเพื่อหลีกเลี่ยงข้อจำกัดในการอัปโหลดไฟล์ และทำให้ไฟล์ PHP ที่แฝงคำสั่งอันตรายถูกจัดเก็บในตำแหน่งที่เซิร์ฟเวอร์สามารถประมวลผลได้ หากโจมตีสำเร็จ ผู้โจมตีอาจสามารถสั่งประมวลผลคำสั่งบนเซิร์ฟเวอร์ เข้าถึงข้อมูลที่ระบบมีสิทธิ์เข้าถึง แก้ไขเนื้อหาเว็บไซต์ หรือฝังช่องทางเพื่อรักษาสิทธิ์การเข้าถึงระบบอย่างต่อเนื่อง (Persistence) ทั้งนี้ ระดับความเสียหายขึ้นอยู่กับสิทธิ์ของบัญชีที่ใช้ให้บริการเว็บและการกำหนดค่าความปลอดภัยของระบบที่เกี่ยวข้อง
2. รูปแบบการโจมตี 2.1 ขอรับค่า Nonce ที่จำเป็นต่อการเรียกใช้งานฟังก์ชันของปลั๊กอินผ่าน AJAX Endpoint ที่เกี่ยวข้อง 2.2 อัปโหลดไฟล์ที่มีลักษณะเป็นไฟล์ภาพ เช่น GIF แต่แฝงคำสั่ง PHP ไว้ภายใน เพื่อให้ผ่านการตรวจสอบประเภทไฟล์ในขั้นตอนแรก 2.3 ส่งแบบฟอร์มที่มีการดัดแปลงข้อมูล temporaryFileUploads โดยอ้างอิงตำแหน่งไฟล์ภาพที่อัปโหลดไว้ แต่กำหนด URL ปลายทางให้มีนามสกุลไฟล์ที่สามารถประมวลผลเป็น PHP ได้ 2.4 เมื่อระบบนำข้อมูลดังกล่าวไปใช้โดยไม่มีการตรวจสอบฝั่งเซิร์ฟเวอร์อย่างเหมาะสม อาจทำให้ไฟล์อันตรายถูกจัดเก็บในตำแหน่งที่เรียกใช้งานได้ และเมื่อมีการร้องขอไฟล์ดังกล่าว เซิร์ฟเวอร์อาจประมวลผลคำสั่ง PHP ที่ผู้โจมตีแฝงไว้
มีรายงานพบความพยายามโจมตีช่องโหว่ดังกล่าวตั้งแต่วันที่ 7 ตุลาคม 2569 โดยพบการเรียกใช้งาน Endpoint ที่เกี่ยวข้อง ได้แก่ /wp-json/bricksforge/v1/form_submit และ /wp-admin/admin-ajax.php ผ่าน Action bricksforge_form_submit นอกจากนี้ ยังพบความพยายามใช้รูปแบบนามสกุลไฟล์ PHP ที่หลากหลาย รวมถึงการปรับเปลี่ยนตัวพิมพ์ใหญ่-เล็กและการเข้ารหัสอักขระ เพื่อหลีกเลี่ยงการตรวจสอบและมาตรการกรองไฟล์ของระบบ [3]
ทั้งนี้ รายงานจากผู้ให้บริการด้านความปลอดภัยระบุว่า ตรวจพบ IP Address ที่เกี่ยวข้องกับกิจกรรมการโจมตีจำนวน 63 รายการ อย่างไรก็ตาม ข้อมูลดังกล่าวเป็นข้อมูล ณ ช่วงเวลาที่มีการรายงาน ผู้ดูแลระบบจึงควรใช้เป็นข้อมูลประกอบการเฝ้าระวังและตรวจสอบร่วมกับ Web Server Log และระบบรักษาความปลอดภัยอื่น ๆ ไม่ควรใช้รายการ IP Address เพียงอย่างเดียวในการกำหนดมาตรการป้องกัน เนื่องจากแหล่งที่มาของการโจมตีอาจเปลี่ยนแปลงได้
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ Bricksforge เวอร์ชัน 3.1.8.9 และเวอร์ชันก่อนหน้า โดยผู้ดูแลระบบควรเร่งอัปเดตเป็นเวอร์ชัน 3.1.8.10 ที่ได้รับการแก้ไขช่องโหว่ดังกล่าวแล้ว ทั้งนี้ ควรตรวจสอบประกาศจากผู้พัฒนาและอัปเดตเป็นเวอร์ชันล่าสุดที่รองรับ หากยังไม่สามารถอัปเดตได้ทันที ควรพิจารณาปิดใช้งานปลั๊กอิน Bricksforge ชั่วคราว หากไม่กระทบต่อการให้บริการ พร้อมกำหนดมาตรการลดความเสี่ยงเพิ่มเติม เช่น ใช้ระบบ Web Application Firewall (WAF) เพื่อกรองคำขอที่น่าสงสัย อย่างไรก็ตาม มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราวและไม่สามารถทดแทนการอัปเดตเพื่อแก้ไขช่องโหว่ได้ ก่อนดำเนินการอัปเดต ควรสำรองข้อมูลเว็บไซต์และฐานข้อมูล รวมถึงตรวจสอบความเข้ากันได้ของเวอร์ชัน และทดสอบการทำงานของเว็บไซต์กับแบบฟอร์มที่เกี่ยวข้องหลังการอัปเดต เพื่อป้องกันผลกระทบต่อการให้บริการ
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ตรวจสอบ Web Server Log, Access Log และ Security Log เพื่อค้นหาคำขอที่ผิดปกติไปยัง /wp-json/bricksforge/v1/form_submit และ /wp-admin/admin-ajax.php โดยเฉพาะคำขอที่มี Action bricksforge_form_submit หรือพารามิเตอร์ temporaryFileUploads 4.2 ตรวจสอบไดเรกทอรี wp-content/uploads/bricksforge/tmp/ เพื่อค้นหาไฟล์ PHP หรือไฟล์ที่มีนามสกุลผิดปกติ ซึ่งไม่สอดคล้องกับการใช้งานตามปกติ รวมถึงตรวจสอบไฟล์ที่ถูกสร้างหรือแก้ไขในช่วงเวลาที่พบคำขอต้องสงสัย 4.3 ตรวจสอบบัญชีผู้ดูแลระบบ WordPress ที่เพิ่มขึ้นโดยไม่ทราบสาเหตุ ปลั๊กอินที่ไม่รู้จัก ไฟล์ที่ถูกแก้ไขผิดปกติ และการตั้งค่าที่อาจถูกเปลี่ยนแปลงเพื่อคงสิทธิ์การเข้าถึงของผู้โจมตี 4.4 ตั้งค่าระบบให้ตรวจสอบประเภทและเนื้อหาไฟล์จากฝั่งเซิร์ฟเวอร์ พร้อมป้องกันไม่ให้ไดเรกทอรีสำหรับจัดเก็บไฟล์อัปโหลดสามารถประมวลผลสคริปต์ PHP ได้ หากสอดคล้องกับสถาปัตยกรรมและการทำงานของเว็บไซต์ 4.5 กำหนดการแจ้งเตือนเมื่อพบการอัปโหลดไฟล์สคริปต์ การเรียกใช้งานไฟล์ PHP จากไดเรกทอรีอัปโหลด หรือคำขอผิดปกติที่เกี่ยวข้องกับ Endpoint ข้างต้น 4.6 แยกระบบที่ได้รับผลกระทบออกจากเครือข่ายตามความเหมาะสม เก็บรักษาหลักฐานสำหรับการตรวจสอบ และตรวจสอบความสมบูรณ์ของระบบก่อนนำกลับมาให้บริการ โดยการอัปเดตปลั๊กอินเพียงอย่างเดียวไม่สามารถยืนยันได้ว่ามัลแวร์หรือช่องทางการเข้าถึงที่ผู้โจมตีติดตั้งไว้ถูกกำจัดออกแล้ว
แหล่งอ้างอิง [1] https://dg.th/euy7b02pzf [2] https://dg.th/62x0te9kq4 [3] https://dg.th/xjrfzcy0le
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控 WordPress 网站管理插件 Bricksforge 的安全漏洞,据报道该漏洞已被用于实际攻击。攻击者无需身份验证即可上传恶意文件并在目标服务器上执行 PHP 命令。如果攻击成功,攻击者可能控制网站、访问敏感数据或嵌入用于重复攻击的入口。因此,系统管理员应尽快检查插件版本并采取措施修复此漏洞。[1]
1. 漏洞详情 CVE-2026-85097 (CVSS v3.1: 9.8) [2] 漏洞是由 Bricksforge 插件上传文件验证机制的缺陷引起的,具体而言,该缺陷体现在表单提交过程中对 temporaryFileUploads 参数中指定的 URL 的验证上,该验证机制未能充分验证数据。攻击者可以利用此漏洞修改数据,绕过文件上传限制,并将恶意 PHP 文件存储在服务器可访问的位置。如果攻击成功,攻击者可以在服务器上执行命令、访问特权数据、修改网站内容或植入持久化漏洞。损害程度取决于 Web 服务帐户的权限以及相关的安全配置。
2. 攻击方法:2.1 通过相关的 AJAX 端点请求调用插件函数所需的 nonce 值。2.2 上传图像文件(例如 GIF),但嵌入 PHP 命令以绕过初始文件类型检查。2.3 提交包含已修改的 temporaryFileUploads 数据的表单,引用已上传的图像文件,但指定目标 URL 的文件扩展名适合 PHP 处理。2.4 当系统在未进行适当的服务器端验证的情况下使用此数据时,恶意文件可能存储在可执行位置。当请求此文件时,服务器可能会处理攻击者嵌入的 PHP 命令。
自 2026 年 10 月 7 日起,已有人报告试图利用此漏洞,通过 bricksforge_form_submit 操作执行相关端点,包括 /wp-json/bricksforge/v1/form_submit 和 /wp-admin/admin-ajax.php。此外,还有人尝试使用各种 PHP 文件扩展名,包括区分大小写和字符编码的操作,来绕过系统文件检查和过滤措施。[3]
根据安全服务提供商的报告,检测到 63 个 IP 地址与此次攻击活动相关。然而,此信息仅在报告发布时有效。因此,系统管理员应将此数据与 Web 服务器日志和其他安全系统结合使用,进行监控和验证。仅凭 IP 地址列表不足以确定预防措施,因为攻击来源可能会发生变化。
3. 受影响产品及补救措施:受影响的产品包括 Bricksforge 3.1.8.9 及更早版本。系统管理员应立即更新至 3.1.8.10 版本,该版本已修复此漏洞。他们应查看开发者的公告并更新至最新支持的版本。如果无法立即更新,请考虑暂时禁用 Bricksforge 插件(前提是禁用不会影响服务)。实施其他风险缓解措施,例如使用 Web 应用程序防火墙 (WAF) 过滤可疑请求。但是,这些措施只是临时性的,不能替代更新以修复漏洞。更新前,请备份您的网站和数据库,验证版本兼容性,并在更新后测试网站和相关表单,以防止服务中断。
4. 其他安全建议 4.1 检查 Web 服务器日志、访问日志和安全日志,查找对 /wp-json/bricksforge/v1/form_submit 和 /wp-admin/admin-ajax.php 的异常请求,特别是包含 Action bricksforge_form_submit 或 temporaryFileUploads 参数的请求。4.2 检查 wp-content/uploads/bricksforge/tmp/ 目录,查找 PHP 文件或扩展名异常且不符合正常使用习惯的文件。同时,检查在检测到可疑请求前后创建或修改的文件。4.3 检查是否存在无法解释的 WordPress 管理员帐户添加、未知插件、异常修改的文件以及可能已被更改以维持攻击者访问权限的设置。4.4 配置系统以在服务器端检查文件类型和内容,并根据网站的架构和运行情况,阻止上传目录处理 PHP 脚本。 4.5 对脚本文件上传、从上传目录执行 PHP 文件或与上述端点相关的异常请求实施警报。4.6 根据需要将受影响的系统与网络隔离,并保留调查证据。在系统恢复运行之前,验证其完整性。仅更新插件无法确认攻击者安装的恶意软件或访问漏洞已被清除。
参考文献 [1] https://dg.th/euy7b02pzf [2] https://dg.th/62x0te9kq4 [3] https://dg.th/xjrfzcy0le