แจ้งเตือน! Citrix ออกแพตช์แก้ไขช่องโหว่ระดับ Critical บน NetScaler อาจถูกโจมตี RCE ในระบบ SAML - Thailand Computer Emergency Response Team (ThaiCERT)警报!Citrix 已发布补丁修复 NetScaler 中的一个严重漏洞,该漏洞可能被利用,通过远程代码执行 (RCE) 攻击 SAML 系统。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
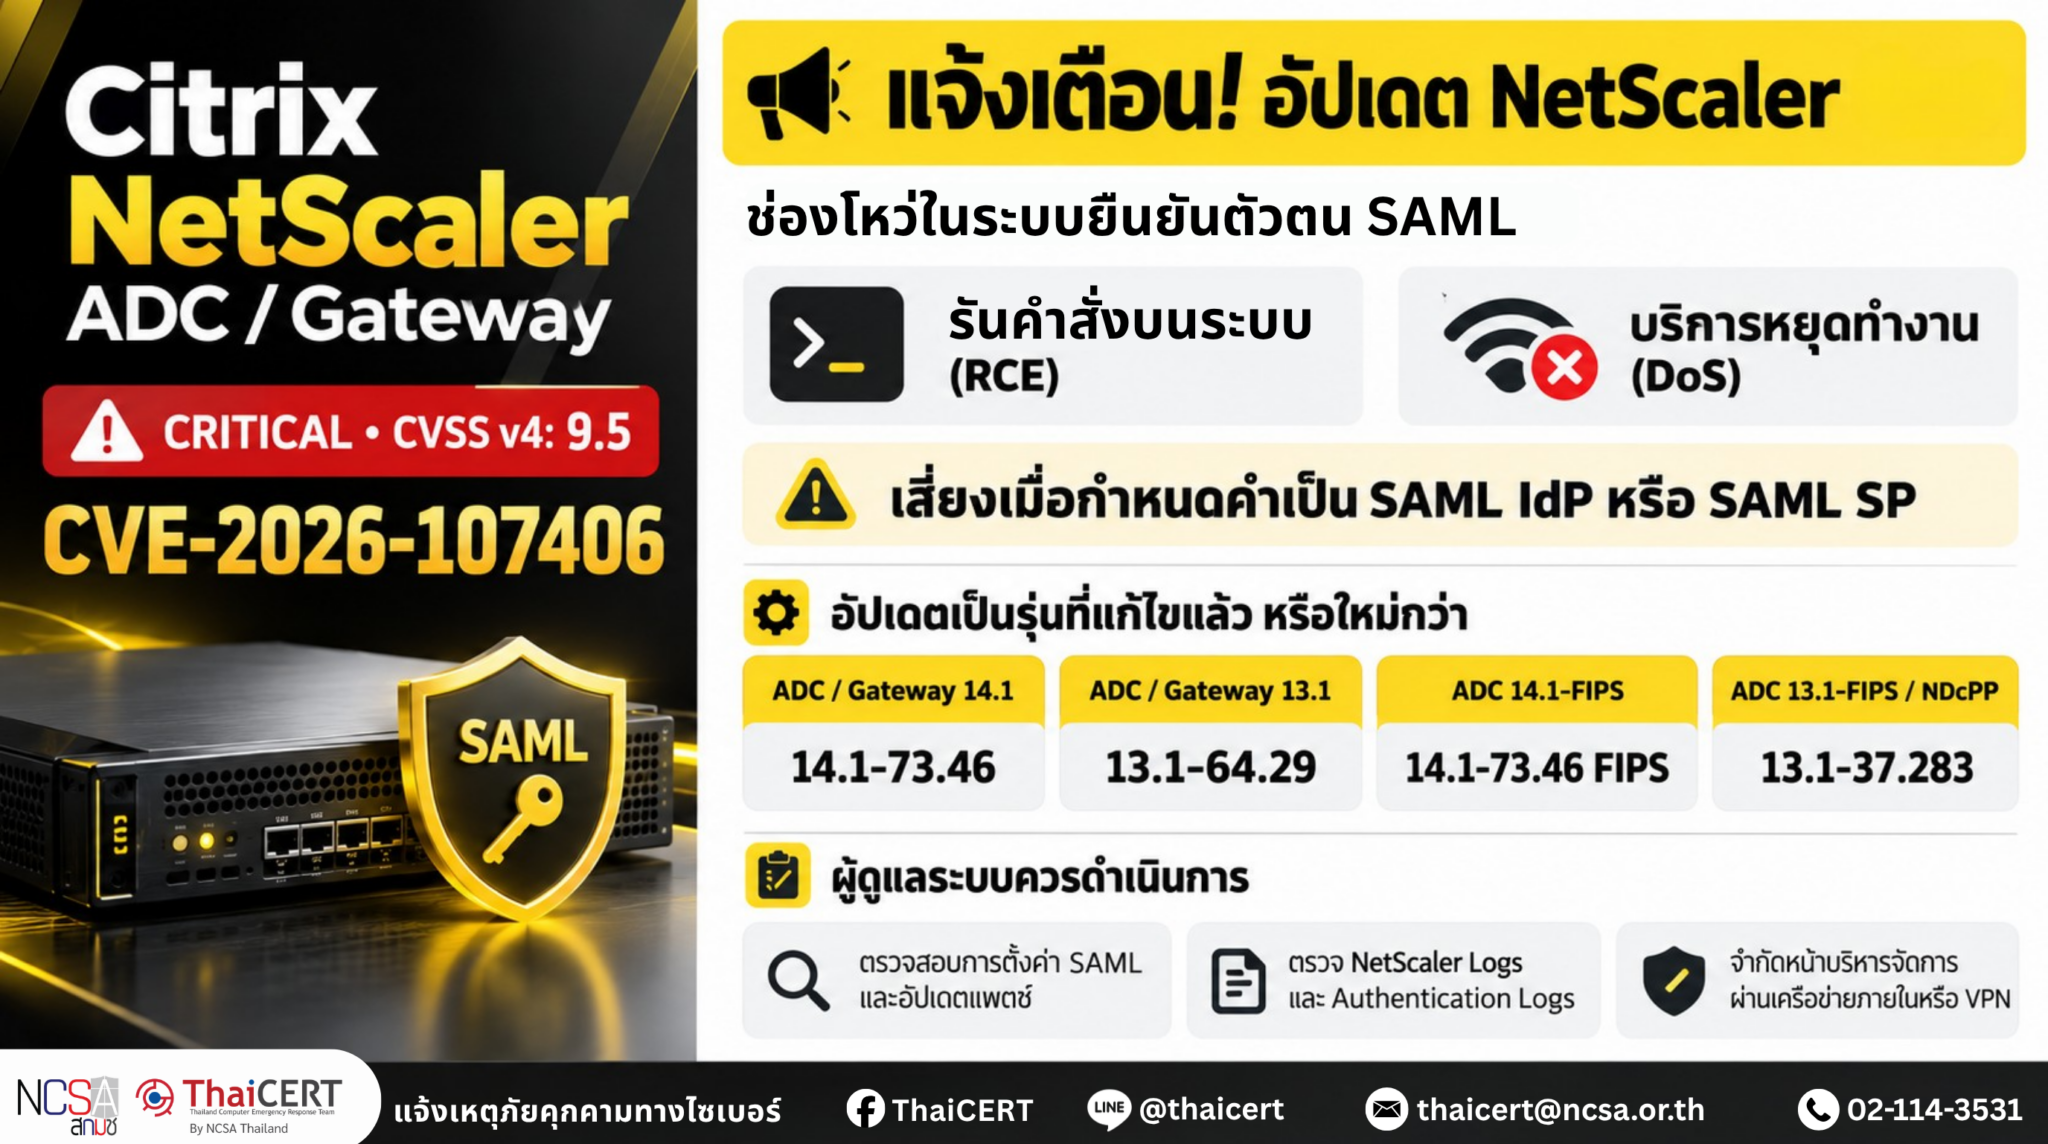
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบบริษัท Citrix ได้ออกแพตช์แก้ไขช่องโหว่ระดับ Critical ที่ส่งผลกระทบต่อ NetScaler ADC และ NetScaler Gateway ทำให้ผู้โจมตีสามารถดำเนินการรันคำสั่งบนระบบ (Remote Code Execution: RCE) หรือโจมตีแบบปฏิเสธการให้บริการ (DoS) [1]
1. รายละเอียดช่องโหว่ CVE-2026-107406 (CVSSv4: 9.5) [2] บน Citrix NetScaler ADC และ NetScaler Gateway เกิดจากปัญหา Memory Overflow ในการประมวลผลระบบยืนยันตัวตน (Authentication) ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีส่งคำสั่งหรือชุดข้อมูลที่ออกแบบมาเป็นพิเศษเข้ามาโจมตีระบบได้ ปัจจุบันยังไม่มีรายงานการตรวจพบการโจมตีจริง แต่เนื่องจากระดับความรุนแรงสูง ผู้ดูแลระบบควรรีบดำเนินการตรวจสอบและอัปเดตระบบโดยเร็ว
2. ลักษณะการโจมตี ช่องโหว่นี้จะสามารถถูกโจมตีได้เมื่อระบบ NetScaler ถูกกำหนดค่า (Configuration) ให้อยู่ในรูปแบบ SAML Identity Provider (IdP) หรือ SAML Service Provider (SP) ผู้ดูแลระบบสามารถตรวจสอบเบื้องต้นว่าระบบเข้าเงื่อนไขการตั้งค่าที่สุ่มเสี่ยงหรือไม่ ผ่านการรันคำสั่งตรวจสอบคีย์เวิร์ดในไฟล์ Configuration ดังนี้ – กรณีใช้งานเป็น SAML SP: add authentication samlAction – กรณีใช้งานเป็น SAML IdP: add authentication samlIdPProfile
3. ผลกระทบ 3.1 หากผู้ไม่หวังดีทำการโจมตีช่องโหว่ดังกล่าวได้สำเร็จ จะสามารถสั่งรันคำสั่งอันตรายหรือคำสั่งใดๆ บนระบบเป้าหมายด้วยสิทธิ์สูงสุด 3.2 ทำให้บริการ NetScaler หยุดทำงานอย่างกะทันหัน ส่งผลกระทบต่อการให้บริการของผู้ใช้งานในระบบ
4.ผลิตภัณฑ์ที่ได้รับผลกระทบ 4.1 เมื่อกำหนดค่าเป็น SAML IdP – NetScaler ADC และ NetScaler Gateway ระหว่างเวอร์ชัน 14.1-73.37 และ 14.1-73.41 – NetScaler ADC และ NetScaler Gateway ระหว่างเวอร์ชัน 13.1-64.23 และ 13.1-64.28 – NetScaler ADC 14.1-FIPS ระหว่างเวอร์ชัน 14.1-73.37 FIPS และ 14.1-73.41 FIPS – NetScaler ADC 13.1-FIPS ระหว่างเวอร์ชัน 13.1-NDcPP 13.1-37.279 และ 13.1- 37.282 4.2 เมื่อกำหนดค่าเป็น SAML SP หรือ SAML IdP – NetScaler ADC และ NetScaler Gateway เวอร์ชั่นก่อน 14.1-73.37 – NetScaler ADC และ NetScaler Gateway เวอร์ชั่นก่อน 13.1-64.23 – NetScaler ADC 13.1-FIPS เวอร์ชั่นก่อน 13.1-NDcPP 13.1-37.279 – NetScaler ADC 14.1-FIPS เวอร์ชั่นก่อน 14.1-73.37 FIPS
5. แนวทางการแก้ไขและป้องกัน 5.1 ทำการอัปเดตอุปกรณ์ NetScaler instances ไปยังเวอร์ชันที่แก้ไขช่องโหว่แล้ว ดังนี้ – NetScaler ADC และ NetScaler Gateway: อัปเดตเป็นเวอร์ชัน 14.1-73.46 หรือใหม่กว่า หรือ 13.1-64.29 หรือใหม่กว่า – NetScaler ADC 14.1-FIPS: อัปเดตเป็นเวอร์ชัน 14.1-73.46 FIPS หรือใหม่กว่า – NetScaler ADC 13.1-FIPS และ 13.1-NDcPP: อัปเดตเป็นเวอร์ชัน 13.1-NDcPP 13.1.37.283 หรือใหม่กว่า 5.2 ทำการตรวจสอบ Logs ของระบบ NetScaler และ Authentication Logs เพื่อสังเกตการณ์พฤติกรรมผิดปกติในการเข้าใช้ SAML Service 5.3 กำหนดนโยบายจำกัดการเข้าถึงหน้าบริหารจัดการ (Management Interface) ให้เข้าถึงได้เฉพาะจากเครือข่ายภายในหรือผ่าน VPN เท่านั้น
แหล่งอ้างอิง [1] https://dg.th/hcfj2ul3om [2] https://dg.th/doig2hfqpn
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在持续监控网络威胁情况,发现 Citrix 发布了一个补丁来修复影响 NetScaler ADC 和 NetScaler Gateway 的严重漏洞,该漏洞使攻击者能够在系统上执行命令(远程代码执行:RCE)或发起拒绝服务 (DoS) 攻击 [1]。
Citrix NetScaler ADC 和 NetScaler Gateway 上的漏洞 CVE-2026-107406 (CVSSv4: 9.5) [2] 的详细信息显示,该漏洞基于身份验证处理中的内存溢出问题,恶意攻击者可能利用此漏洞发送特制命令或数据集来攻击系统。目前尚未有实际攻击报告,但由于该漏洞的严重性较高,系统管理员应立即进行调查并更新系统。
2. 攻击方法:当 NetScaler 系统配置为 SAML 身份提供程序 (IdP) 或 SAML 服务提供商 (SP) 时,此漏洞可被利用。系统管理员可以先通过在配置文件中运行以下关键字检查命令来检查系统是否满足易受攻击的配置条件:– 对于 SAML SP:添加身份验证 samlAction – 对于 SAML IdP:添加身份验证 samlIdPProfile
3. 影响 3.1 如果恶意攻击者成功利用此漏洞,他们可以以最高权限在目标系统上执行危险命令。3.2 这可能导致 NetScaler 服务突然停止工作,影响系统上用户的服务可用性。
4. 受影响产品 4.1 配置为 SAML IdP 时 – NetScaler ADC 和 NetScaler Gateway 版本 14.1-73.37 至 14.1-73.41 之间的版本 – NetScaler ADC 和 NetScaler Gateway 版本 13.1-64.23 至 13.1-64.28 之间的版本 – NetScaler ADC 14.1-FIPS 版本 14.1-73.37 FIPS 至 14.1-73.41 FIPS 之间的版本 – NetScaler ADC 13.1-FIPS 版本 13.1-NDcPP 13.1-37.279 至 13.1-37.282 之间的版本 4.2 配置为 SAML SP 或 SAML IdP 时 – NetScaler ADC 和 NetScaler Gateway 版本 14.1-73.37 之前的版本 – NetScaler ADC 和 NetScaler Gateway 的早期版本13.1-64.23 – NetScaler ADC 13.1-FIPS;先前版本 13.1-NDcPP 13.1-37.279 – NetScaler ADC 14.1-FIPS;先前版本 14.1-73.37 FIPS
5. 补救和预防措施 5.1 将 NetScaler 实例更新到已修复漏洞的版本,具体如下: – NetScaler ADC 和 NetScaler Gateway:更新至 14.1-73.46 或更高版本,或 13.1-64.29 或更高版本。 – NetScaler ADC 14.1-FIPS:更新至 14.1-73.46 FIPS 或更高版本。 – NetScaler ADC 13.1-FIPS 和 13.1-NDcPP:更新至 13.1-NDcPP 13.1.37.283 或更高版本。 5.2 监控 NetScaler 系统日志和身份验证日志,以发现访问 SAML 服务时的任何异常行为。 5.3 实施策略,将对管理接口的访问限制为仅限本地网络或通过 VPN 访问。
参考文献 [1] https://dg.th/hcfj2ul3om [2] https://dg.th/doig2hfqpn