แจ้งเตือน! ช่องโหว่ระดับ Critical ใน Cisco NX-OS เสี่ยงถูกเข้าควบคุมอุปกรณ์เครือข่าย Nexus - Thailand Computer Emergency Response Team (ThaiCERT)警报!思科 NX-OS 中的一个严重漏洞可能导致未经授权访问 Nexus 网络设备 - 泰国计算机应急响应小组 (ThaiCERT)。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
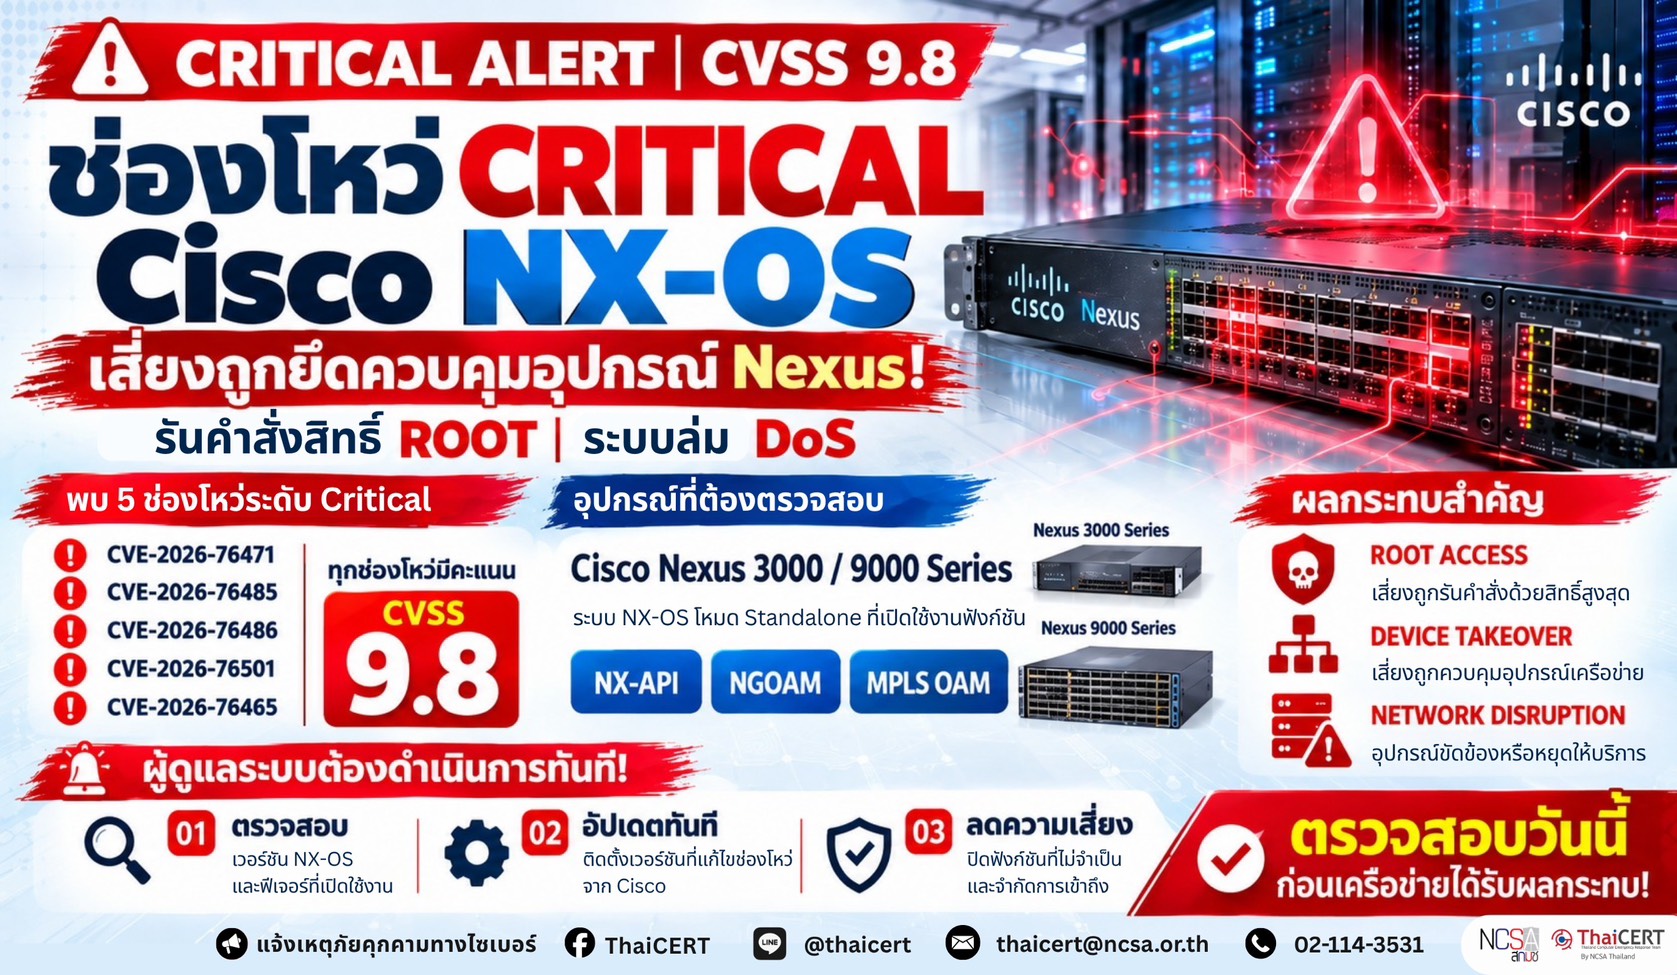
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical จำนวน 5 รายการ ในระบบปฏิบัติการ Cisco NX-OS ซึ่งส่งผลกระทบต่ออุปกรณ์เครือข่าย Cisco Nexus 3000 และ Nexus 9000 Series ที่เปิดใช้งานฟังก์ชันที่เกี่ยวข้อง โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนส่งคำขอหรือแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษ (Crafted Requests/Packets) เพื่อสั่งรันคำสั่งที่เป็นอันตราย (Remote Code Execution: RCE) ด้วยสิทธิ์สูงสุดของระบบ (Root Privileges) หรือทำให้กระบวนการทำงานของอุปกรณ์ขัดข้องจนต้องเริ่มต้นระบบใหม่ (Reload) ส่งผลให้เกิดการปฏิเสธการให้บริการ (Denial of Service: DoS) [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ทั้ง 5 รายการเกิดจากการตรวจสอบความถูกต้องของข้อมูลนำเข้า (Improper/Insufficient Input Validation) ในฟังก์ชัน NX-API, Next Generation Operations, Administration, and Maintenance (NGOAM) และ MPLS OAM ของระบบ Cisco NX-OS โดยมีรายละเอียดดังนี้ 1.1 CVE-2026-76471 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NX-API เกิดจากการตรวจสอบข้อมูลนำเข้าไม่เพียงพอ (Insufficient Input Validation) ผู้โจมตีอาจส่งคำขอ HTTP ที่สร้างขึ้นเป็นพิเศษไปยัง NX-API เพื่อใช้ประโยชน์จากช่องโหว่ โดยฟังก์ชันดังกล่าวถูกปิดใช้งานเป็นค่าเริ่มต้น [2] 1.2 CVE-2026-76485 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM เกิดจากการตรวจสอบข้อมูลแพ็กเก็ต IP ไม่เหมาะสม (Improper IP Traffic Validation) ผู้โจมตีอาจส่งแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษไปยัง IP Interface ของอุปกรณ์ที่เปิดใช้งาน NGOAM เพื่อโจมตีระบบ [3] 1.3 CVE-2026-76486 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM ซึ่งเกี่ยวข้องกับการตรวจสอบแพ็กเก็ต IP โดยการโจมตีต้องอาศัยการเปิดใช้งาน NGOAM ร่วมกับ Segment Routing over IPv6 (SRv6) หรือ Network Virtualization (NV) Overlay ที่มีการกำหนดค่าเครือข่ายตามเงื่อนไขที่ Cisco ระบุ [3] 1.4 CVE-2026-76501 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM ที่สามารถถูกโจมตีผ่านแพ็กเก็ต IP ที่สร้างขึ้นเป็นพิเศษ โดยต้องเปิดใช้งาน SRv6 ซึ่งรองรับเฉพาะอุปกรณ์ Nexus 9000 บางรุ่น [3] 1.5 CVE-2026-76465 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน MPLS OAM เกิดจากการตรวจสอบ MPLS Echo-Request Packets ไม่เหมาะสม ผู้โจมตีอาจส่งแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษไปยัง IP Address ของอุปกรณ์เพื่อโจมตีระบบ โดยต้องเปิดใช้งาน MPLS OAM ซึ่งถูกปิดใช้งานเป็นค่าเริ่มต้น [4]
2. ระบบที่ได้รับผลกระทบ 2.1 อุปกรณ์ Cisco Nexus 3000 Series ที่ใช้งานระบบปฏิบัติการ Cisco NX-OS ในโหมด Standalone และมีการเปิดใช้งานฟังก์ชันที่เกี่ยวข้องกับช่องโหว่ 2.2 อุปกรณ์ Cisco Nexus 9000 Series ที่ใช้งานระบบปฏิบัติการ Cisco NX-OS ในโหมด Standalone และมีการเปิดใช้งานฟังก์ชัน NX-API, NGOAM หรือ MPLS OAM ตามเงื่อนไขของแต่ละช่องโหว่ 2.3 ระบบ Cisco NX-OS เวอร์ชันที่ยังไม่ได้รับการแก้ไขช่องโหว่ โดยผู้ดูแลระบบสามารถตรวจสอบเวอร์ชันที่ได้รับผลกระทบและเวอร์ชันที่แก้ไขแล้วผ่าน Cisco Software Checker
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจสามารถสั่งรันคำสั่งที่เป็นอันตรายบนอุปกรณ์ Cisco Nexus ด้วยสิทธิ์สูงสุดของระบบ (Root Privileges) 3.2 อาจทำให้ผู้โจมตีเข้าควบคุมอุปกรณ์เครือข่ายและแก้ไขการตั้งค่าหรือการทำงานของระบบโดยไม่ได้รับอนุญาต 3.3 อาจทำให้กระบวนการทำงานของระบบขัดข้องหรืออุปกรณ์ต้องเริ่มต้นระบบใหม่ ส่งผลให้เกิดการปฏิเสธการให้บริการ (DoS) 3.4 อาจส่งผลกระทบต่อการเชื่อมต่อเครือข่ายและความพร้อมใช้งานของระบบภายในศูนย์ข้อมูล (Data Center)
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 ตรวจสอบอุปกรณ์ Cisco Nexus 3000 และ Nexus 9000 Series ภายในหน่วยงาน ว่าใช้งาน Cisco NX-OS เวอร์ชันที่ได้รับผลกระทบหรือไม่ และตรวจสอบสถานะการเปิดใช้งาน NX-API, NGOAM และ MPLS OAM 4.2 อัปเดตระบบปฏิบัติการ Cisco NX-OS เป็นเวอร์ชันที่แก้ไขช่องโหว่แล้ว โดยตรวจสอบเวอร์ชันที่เหมาะสมผ่าน Cisco Software Checker และคำแนะนำด้านความปลอดภัยจาก Cisco 4.3 ปิดใช้งานฟังก์ชัน NX-API, NGOAM และ MPLS OAM หากไม่มีความจำเป็นในการใช้งาน เพื่อลดช่องทางที่ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่ 4.4 สำหรับอุปกรณ์ที่ยังไม่สามารถอัปเดตได้ ให้พิจารณาใช้มาตรการป้องกันชั่วคราว Cisco Live Protect Shields ตามคำแนะนำของผู้ผลิต 4.5 จำกัดการเข้าถึง Management Interface และบริการที่เกี่ยวข้องกับอุปกรณ์เครือข่าย โดยอนุญาตเฉพาะ IP Address และผู้ดูแลระบบที่ได้รับอนุญาต 4.6 ตรวจสอบ System Logs, NX-API Access Logs และเหตุการณ์ผิดปกติของอุปกรณ์ เช่น การเริ่มต้นระบบใหม่โดยไม่ทราบสาเหตุการหยุดทำงานของกระบวนการ หรือการรับแพ็กเก็ตผิดปกติ 4.7 สำรองข้อมูลการตั้งค่าอุปกรณ์เครือข่าย (Configuration Backup) และเตรียมแผนกู้คืนระบบเพื่อรองรับกรณีอุปกรณ์ขัดข้องหรือได้รับผลกระทบจากการโจมตี
แหล่งอ้างอิง [1] https://dg.th/jct2mfhlz8 [2] https://dg.th/y9um2ot01j [3] https://dg.th/t260klauei [4] https://dg.th/431aenjqkh
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 Cisco NX-OS 操作系统中发现了五个严重安全漏洞,这些漏洞会影响启用了相关功能的 Cisco Nexus 3000 和 Nexus 9000 系列网络设备。这些漏洞可能允许未经身份验证的攻击者发送精心构造的请求/数据包,以 root 权限执行恶意命令(远程代码执行:RCE),或导致设备进程故障并需要重新加载,从而造成拒绝服务 (DoS) 攻击 [1]。
1. 漏洞详情:所有五个漏洞均源于 Cisco NX-OS 系统中 NX-API、下一代运维管理 (NGOAM) 和 MPLS OAM 功能的输入验证不当/不足。详情如下:1.1 CVE-2026-76471 (CVSS v3.1: 9.8) 是 NX-API 功能中的一个漏洞,由输入验证不足导致。攻击者可以向 NX-API 发送特制的 HTTP 请求来利用此漏洞。该功能默认处于禁用状态。[2] 1.2 CVE-2026-76485 (CVSS v3.1: 9.8) 是 NGOAM 功能中的一个漏洞,由 IP 流量验证不当导致。攻击者可以向启用了 NGOAM 的设备的 IP 接口发送特制的数据包来攻击系统。 [3] 1.3 CVE-2026-76486 (CVSS v3.1: 9.8) 是 NGOAM 功能中与 IP 流量验证相关的漏洞。攻击需要启用 NGOAM,并结合基于 IPv6 的分段路由 (SRv6) 或网络虚拟化 (NV) 覆盖网络,且网络配置由 Cisco 指定。[3] 1.4 CVE-2026-76501 (CVSS v3.1: 9.8) 是 NGOAM 功能中可通过特制 IP 数据包利用的漏洞。1.5 CVE-2026-76465 (CVSS v3.1: 9.8) 是 MPLS OAM 功能中由于 MPLS 回显请求数据包验证不当而导致的漏洞。攻击者可以向设备的 IP 地址发送特制数据包来攻击系统。MPLS OAM 必须启用,默认情况下处于禁用状态。[4]
2. 受影响的系统:2.1 运行 Cisco NX-OS 且处于独立模式并启用了与漏洞相关的功能的 Cisco Nexus 3000 系列设备。2.2 运行 Cisco NX-OS 且处于独立模式并启用了 NX-API、NGOAM 或 MPLS OAM 的 Cisco Nexus 9000 系列设备(具体取决于漏洞情况)。2.3 未打补丁的 Cisco NX-OS 版本。管理员可以使用 Cisco 软件检查器查看受影响的版本和已打补丁的版本。
3. 潜在影响 3.1 攻击者可能能够以 root 权限在 Cisco Nexus 设备上执行恶意命令。3.2 这可能导致攻击者控制网络设备,并在未经授权的情况下修改系统设置或操作。3.3 这可能导致系统进程故障或需要重启设备,从而造成拒绝服务 (DoS) 攻击。3.4 这可能会影响数据中心的网络连接和系统可用性。
4. 缓解和修复指南 4.1 确认所有本地部署的 Cisco Nexus 3000 和 Nexus 9000 系列设备均运行受影响的 Cisco NX-OS 版本,并检查 NX-API、NGOAM 和 MPLS OAM 的激活状态。4.2 将 Cisco NX-OS 操作系统更新至可解决此漏洞的版本。使用 Cisco 软件检查器和 Cisco 安全指南验证合适的版本。4.3 如果不需要,请禁用 NX-API、NGOAM 和 MPLS OAM 功能,以减少潜在的利用机会。4.4 对于尚无法更新的设备,请考虑实施制造商建议的临时安全措施,例如 Cisco Live Protect Shields。4.5 限制对管理接口和网络相关服务的访问,仅允许授权的 IP 地址和管理员访问。4.6 监控系统日志、NX-API 访问日志以及任何异常设备事件,例如不明原因的重启、进程崩溃或异常数据包接收。 4.7 备份网络设备配置,并制定系统恢复计划,以应对设备故障或受攻击影响的设备。
参考文献 [1] https://dg.th/jct2mfhlz8 [2] https://dg.th/y9um2ot01j [3] https://dg.th/t260klauei [4] https://dg.th/431aenjqkh