โมเดล AI ขนาดเล็กมีความเสี่ยงที่จะพัฒนากลายเป็น Botnet แพร่กระจายผ่านอุปกรณ์ IoT - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组(ThaiCERT)指出,小型人工智能模型有演变成僵尸网络并通过物联网设备传播的风险。
567/69 (IT) ประจำวันพฤหัสบดีที่ 15 ตุลาคม 2569 นักวิจัย
567/69 (IT) ประจำวันพฤหัสบดีที่ 15 ตุลาคม 2569
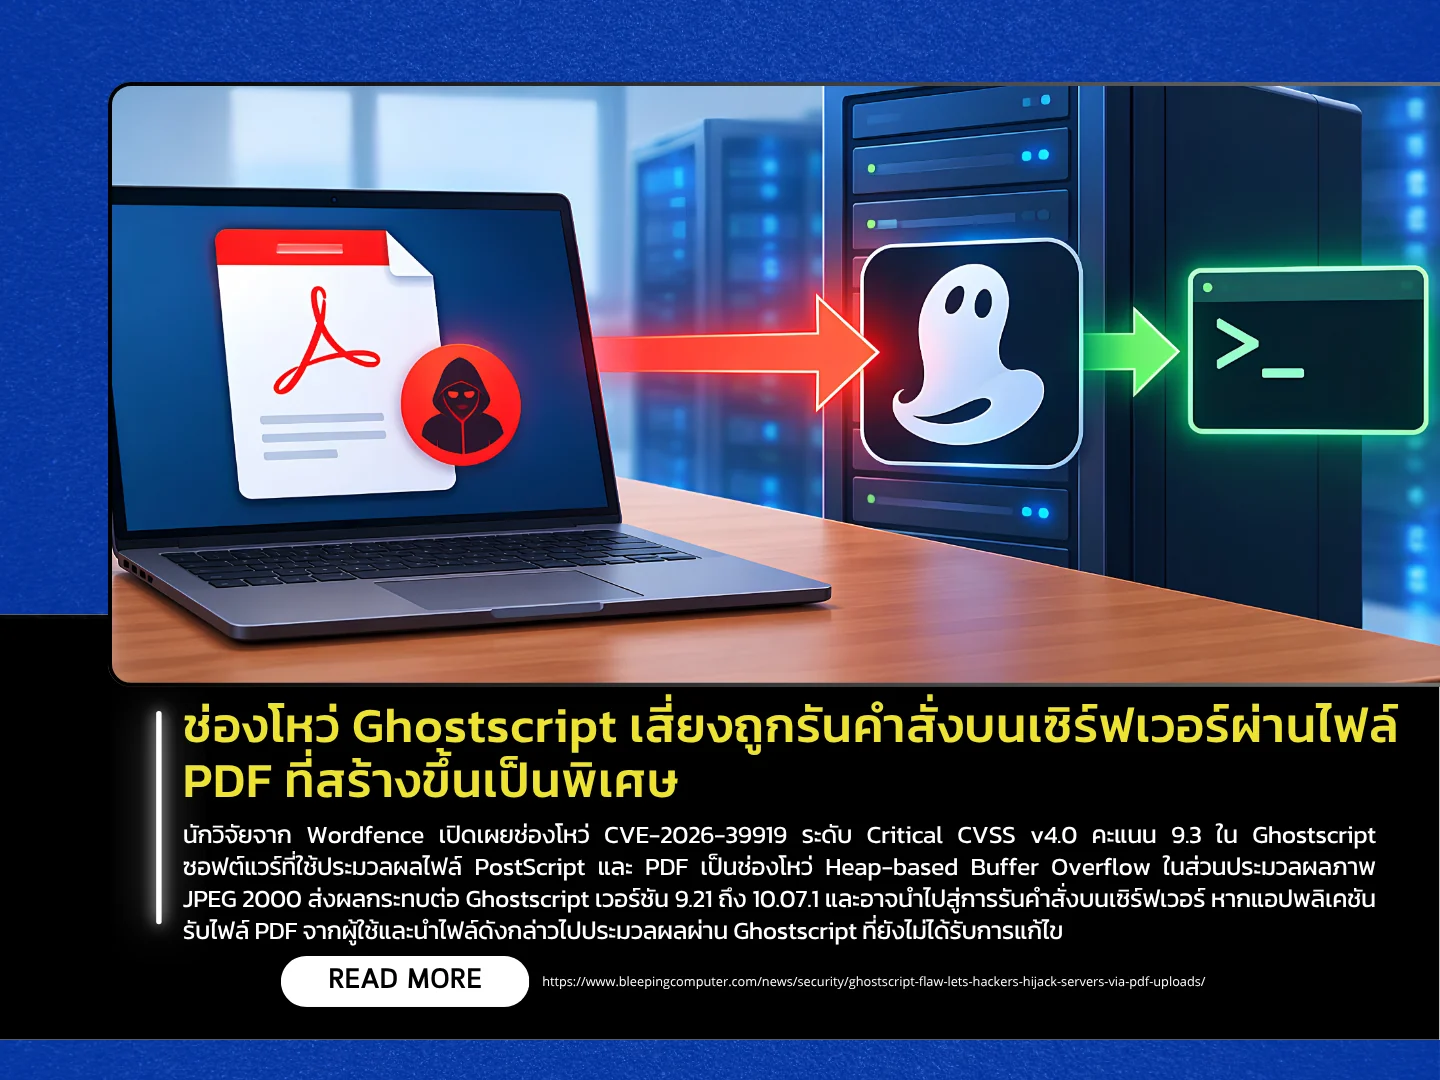
นักวิจัยจาก Wordfence เปิดเผยช่องโหว่ CVE-2026-39919 ระดับ Critical CVSS v4.0 คะแนน 9.3 ใน Ghostscript ซอฟต์แวร์ที่ใช้ประมวลผลไฟล์ PostScript และ PDF เป็นช่องโหว่ Heap-based Buffer Overflow ในส่วนประมวลผลภาพ JPEG 2000 ส่งผลกระทบต่อ Ghostscript เวอร์ชัน 9.21 ถึง 10.07.1 และอาจนำไปสู่การรันคำสั่งบนเซิร์ฟเวอร์ หากแอปพลิเคชันรับไฟล์ PDF จากผู้ใช้และนำไฟล์ดังกล่าวไปประมวลผลผ่าน Ghostscript ที่ยังไม่ได้รับการแก้ไข นักวิจัยได้พัฒนา Proof-of-Concept (PoC) และสามารถรันคำสั่งได้สำเร็จในระบบทดสอบที่จัดเตรียมไว้ การโจมตีขึ้นอยู่กับสภาพแวดล้อมของระบบ และยังไม่พบหลักฐานการนำช่องโหว่ไปใช้โจมตีจริง
ช่องโหว่เกิดขึ้นเมื่อ Ghostscript ประมวลผลไฟล์ PDF ที่มีภาพ JPEG 2000 ซึ่งกำหนดค่าการแบ่งตัวอย่างขององค์ประกอบภาพไม่สอดคล้องกัน ส่งผลให้โปรแกรมเขียนข้อมูลเกินขอบเขตของ Buffer และทำให้หน่วยความจำเสียหาย ซึ่งอาจนำไปสู่การรันคำสั่งได้ สำหรับเว็บไซต์ WordPress ความเสี่ยงจะเกิดขึ้นเมื่อระบบเปิดให้ผู้ใช้ส่งไฟล์ PDF และมีการนำไฟล์ไปสร้าง Preview หรือ Thumbnail ผ่าน ImageMagick และ Ghostscript ที่ยังไม่ได้รับการแก้ไข โดยค่าเริ่มต้น WordPress ไม่อนุญาตให้ผู้ใช้ที่ยังไม่ได้เข้าสู่ระบบอัปโหลดไฟล์ผ่าน Media Library ทำให้การโจมตีขึ้นอยู่กับการตั้งค่าของเว็บไซต์และวิธีที่ระบบนำ Ghostscript ไปใช้ประมวลผลไฟล์
ผู้ดูแลระบบควรตรวจสอบเวอร์ชัน Ghostscript และอัปเดตเป็น 10.08.0 หรือเวอร์ชันที่ได้รับแพตช์จากผู้พัฒนาระบบปฏิบัติการ เนื่องจากมีการ Backport การแก้ไขไปยัง Ghostscript เวอร์ชันก่อนหน้าบางเวอร์ชันแล้ว หากใช้งานผ่าน Container ควรสร้างและ Deploy Image ใหม่จาก Base Image ที่ได้รับการอัปเดต ส่วนระบบที่ยังไม่สามารถติดตั้งแพตช์ได้ ควรจำกัดหรือปิดการอัปโหลด PDF จากแหล่งที่ไม่น่าเชื่อถือ หรือปิดการประมวลผล PDF ผ่าน ImageMagick/Ghostscript ชั่วคราว พร้อมตรวจสอบว่าแอปพลิเคชันใดในระบบมีการส่งไฟล์จากภายนอกไปประมวลผลด้วย Ghostscript
แหล่งข่าว : https://www.bleepingcomputer.com/news/security/ghostscript-flaw-lets-hackers-hijack-servers-via-pdf-uploads/
567/69(IT)2026年10月15日,星期四。
Wordfence 的研究人员披露了 Ghostscript 中的一个严重漏洞(CVE-2026-39919,CVSS v4.0 评分 9.3)。Ghostscript 是一款用于处理 PostScript 和 PDF 文件的软件。该基于堆的缓冲区溢出漏洞影响 Ghostscript 9.21 至 10.07.1 版本,如果应用程序从用户处接收 PDF 文件并使用未打补丁的 Ghostscript 版本进行处理,则可能导致服务器端执行。研究人员开发了一个概念验证 (PoC),并在提供的测试系统上成功执行了该漏洞利用程序。该攻击依赖于特定环境,目前尚未发现实际利用该漏洞的证据。
当 Ghostscript 处理包含 2000 张 JPEG 图片且图片元素采样配置不一致的 PDF 文件时,就会出现此漏洞。这会导致程序将数据写入缓冲区边界之外,从而造成内存损坏,并可能导致执行被篡改的命令。对于 WordPress 网站而言,当系统允许用户提交 PDF 文件,并使用 ImageMagick 和未经修改的 Ghostscript 创建预览或缩略图时,就会出现此风险。默认情况下,WordPress 不允许未登录用户通过媒体库上传文件,因此该攻击取决于网站的设置以及系统如何使用 Ghostscript 处理文件。
系统管理员应检查 Ghostscript 版本,并将其更新至 10.08.0 或操作系统开发商提供的补丁版本,因为部分修复程序已向后移植到之前的 Ghostscript 版本。如果运行在容器中,请使用更新后的基础镜像重新构建并部署镜像。对于无法安装补丁的系统,请限制或禁用来自不受信任来源的 PDF 上传,或暂时禁用通过 ImageMagick/Ghostscript 进行的 PDF 处理,并检查系统上哪些应用程序正在使用 Ghostscript 处理来自外部来源的文件。
来源:https://www.bleepingcomputer.com/news/security/ghostscript-flaw-lets-hackers-hijack-servers-via-pdf-uploads/