แจ้งเตือน พบช่องโหว่ใน Ivanti Connect Secure ถูกใช้โจมตีจริง เสี่ยงถูกควบคุมอุปกรณ์ด้วยสิทธิ์ Root - Thailand Computer Emergency Response Team (ThaiCERT)警报:Ivanti Connect Secure 中发现漏洞,且该漏洞正被积极利用,存在设备 root 权限被盗的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
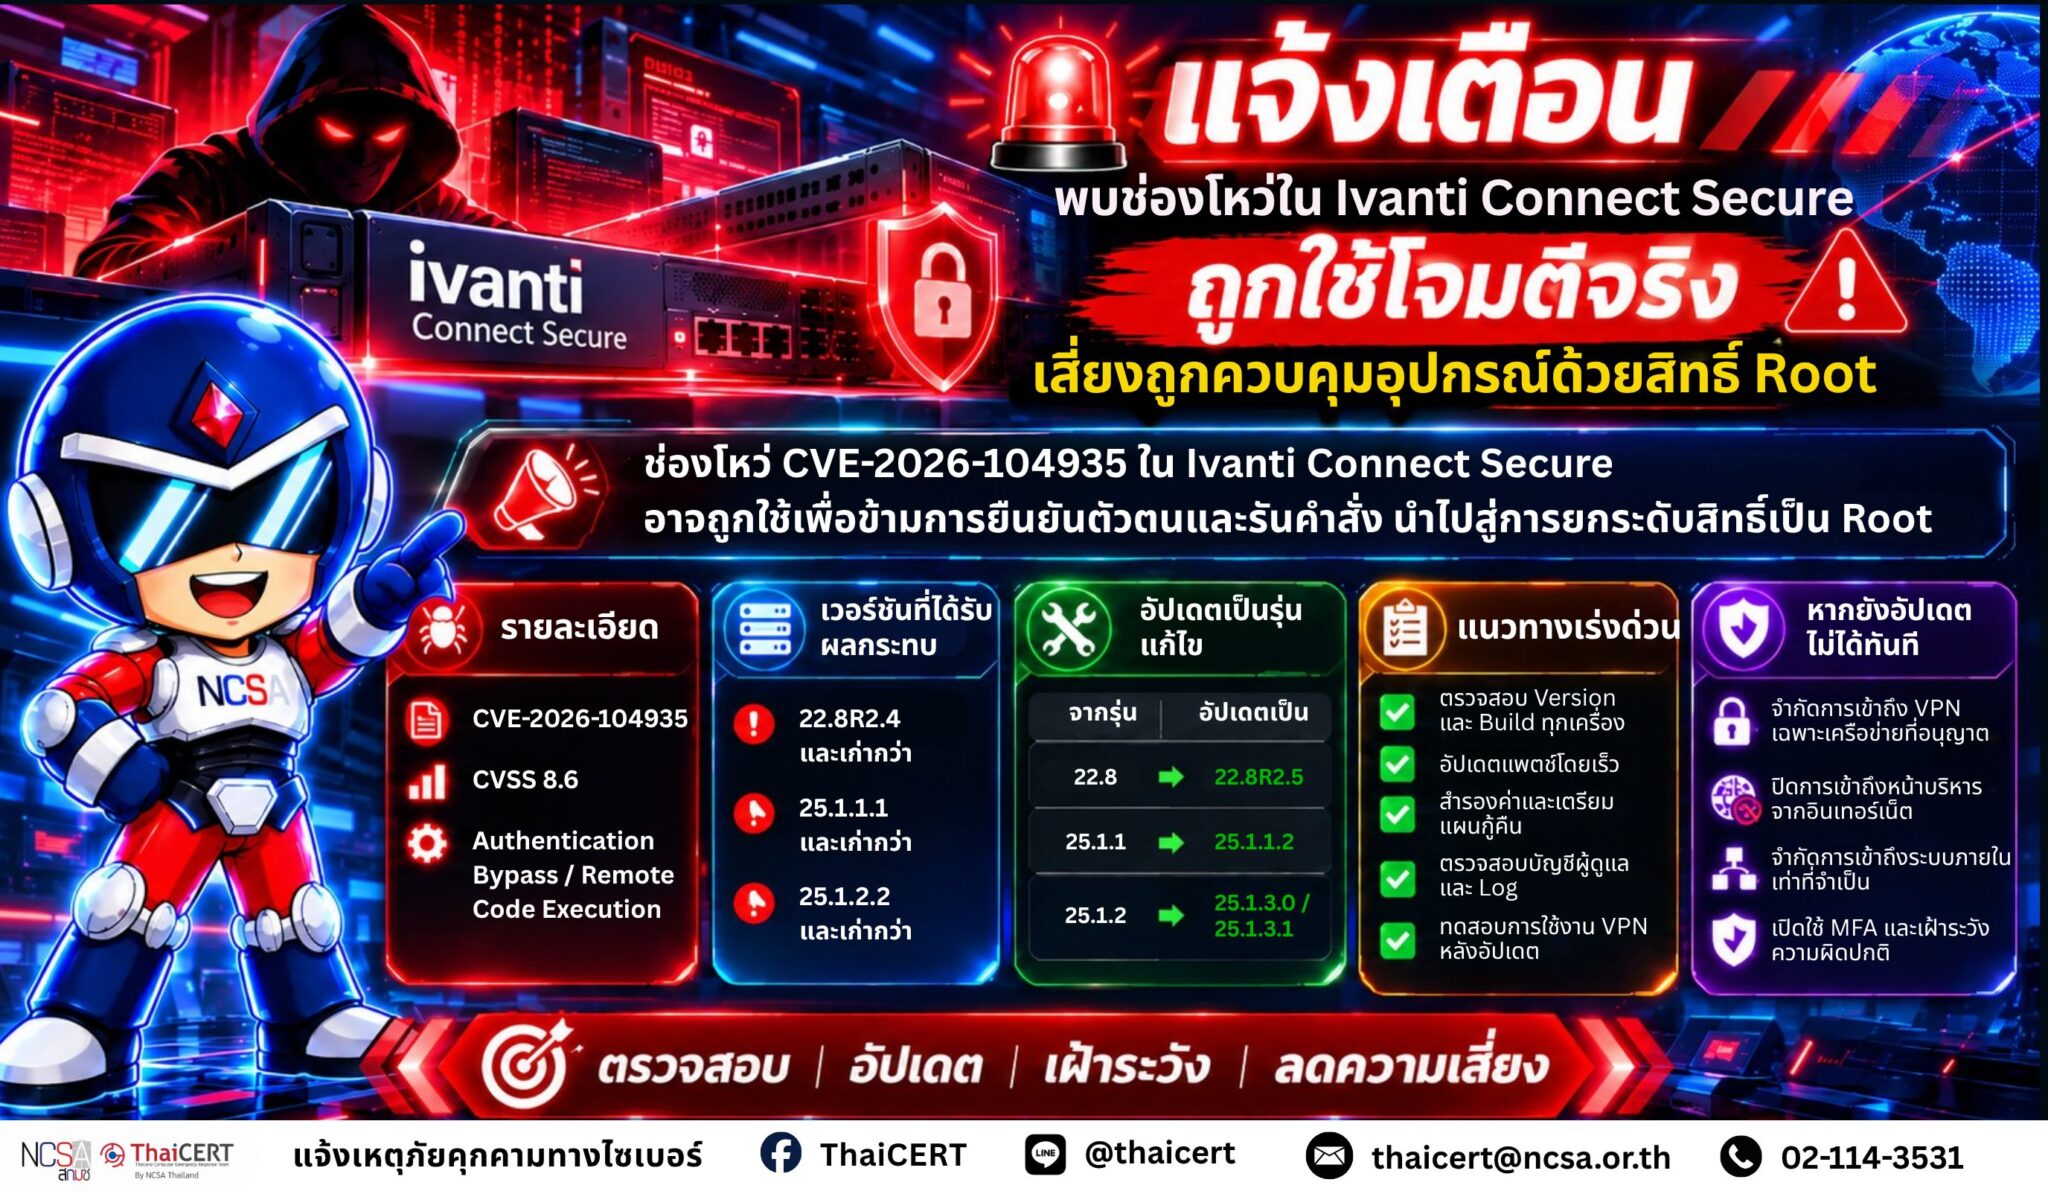
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยใน Ivanti Connect Secure (ICS) ซึ่งเป็นระบบ VPN สำหรับเชื่อมต่อเครือข่ายองค์กร โดยพบผู้โจมตีใช้ช่องโหว่หลายจุดร่วมกันเพื่อข้ามการยืนยันตัวตน สั่งให้ระบบประมวลผลคำสั่งที่ไม่ได้รับอนุญาต และยกระดับสิทธิ์เป็น Root ส่งผลให้สามารถควบคุมอุปกรณ์และเข้าถึงข้อมูลสำคัญได้ ช่องโหว่ส่วนข้ามการยืนยันตัวตนและการประมวลผลคำสั่งถูกติดตามภายใต้หมายเลข CVE-2026-104935 [1]
1. รายละเอียดช่องโหว่ CVE-2026-104935 (CVSS v3.1: 8.6)[2] – Authentication Bypass / Remote Code Execution ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้สามารถเข้าถึงฟังก์ชันที่ควรถูกจำกัดสิทธิ์ และสั่งให้ระบบประมวลผลคำสั่งที่ผู้โจมตีกำหนดบนอุปกรณ์ได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3] ช่องโหว่ส่งผลกระทบต่อ Ivanti Connect Secure ในเวอร์ชันต่อไปนี้ – Ivanti Connect Secure 22.8 ตั้งแต่ version 22.8R2.4 ลงมา – Ivanti Connect Secure 25.1.1 ตั้งแต่ version 25.1.1.1 ลงมา – Ivanti Connect Secure 25.1.2 ตั้งแต่ version 25.1.2.2 ลงมา
3. แนวทางการแก้ไข 3.1 ตรวจสอบ Version และ Build ของ Ivanti Connect Secure ทุกเครื่องภายในหน่วยงาน รวมถึงอุปกรณ์สำรองและอุปกรณ์ที่ทำงานร่วมกันแบบ High Availability 3.2 เร่งอัปเดต Ivanti Connect Secure เป็นรุ่นที่ได้รับการแก้ไขสำหรับ CVE-2026-104935 ดังนี้ – สำหรับ version 22.8 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 22.8R2.5 – สำหรับ version 25.1.1 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 25.1.1.2 – สำหรับ version 25.1.2 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 25.1.3.0 หรือ version 25.1.3.1 3.3 ติดตามประกาศและติดตั้งแพตช์สำหรับช่องโหว่ยกระดับสิทธิ์เพิ่มเติมเมื่อผู้ผลิตเผยแพร่ 3.4 สำรองค่าการตั้งค่าที่สำคัญและเตรียมแผนกู้คืนบริการก่อนอัปเดต หากสงสัยว่าอุปกรณ์ถูกบุกรุก ควรประสานทีมตอบสนองเหตุการณ์เพื่อเก็บหลักฐานก่อนดำเนินการที่อาจทำให้หลักฐานสูญหาย 3.5 หลังอัปเดต ให้ตรวจสอบหมายเลขเวอร์ชันและสถานะอุปกรณ์ พร้อมทดสอบการเชื่อมต่อ VPN การยืนยันตัวตน และการเข้าถึงบริการสำคัญภายในองค์กร 3.6 ตรวจสอบบัญชีผู้ดูแลระบบ บัญชีบริการ และค่าการตั้งค่า หากพบการเพิ่มบัญชี การเปลี่ยนสิทธิ์ หรือการแก้ไขระบบโดยไม่ได้รับอนุญาต ให้ดำเนินการตรวจสอบทันที 3.7 ตรวจสอบ Log และการเชื่อมต่อจากอุปกรณ์ VPN ไปยังระบบภายใน เพื่อค้นหาการเข้าถึงผิดปกติ พร้อมจัดเก็บ Log บนระบบส่วนกลางเพื่อรองรับการตรวจสอบย้อนหลัง 3.8 ไม่ควรใช้ผลตรวจจาก Integrity Checker Tool เพียงอย่างเดียวเพื่อยืนยันว่าอุปกรณ์ปลอดภัย เนื่องจากรูปแบบการบุกรุกที่พบอาจไม่ถูกตรวจจับด้วยเครื่องมือนี้ หากพบข้อสงสัยควรตรวจพิสูจน์ข้อมูลเครือข่ายและหน่วยความจำเพิ่มเติม
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที 4.1 จำกัดการเข้าถึงบริการ VPN ให้เฉพาะ IP Address หรือเครือข่ายที่ได้รับอนุญาตเท่าที่สามารถดำเนินการได้ หากไม่สามารถจำกัดการเข้าถึงอย่างเหมาะสม ควรพิจารณาระงับบริการบนอุปกรณ์ที่ได้รับผลกระทบชั่วคราว และใช้ช่องทางสำรองที่ปลอดภัย 4.2 ปิดการเข้าถึงหน้าบริหารจัดการจากอินเทอร์เน็ตโดยตรง และอนุญาตเฉพาะเครือข่ายสำหรับผู้ดูแลระบบที่เชื่อถือได้ ทั้งนี้ การจำกัดเฉพาะหน้าบริหารจัดการไม่ครอบคลุมความเสี่ยงของบริการ VPN ที่ยังเปิดให้เข้าถึง 4.3 จำกัดการเชื่อมต่อจากอุปกรณ์ VPN ไปยังระบบภายในให้เหลือเฉพาะปลายทางและพอร์ตที่จำเป็น เพื่อลดผลกระทบหากอุปกรณ์ถูกบุกรุก 4.4 ทบทวนสิทธิ์ของบัญชีบริการที่ใช้เชื่อมต่อกับ Active Directory และ LDAP โดยไม่ให้สิทธิ์เกินความจำเป็น และหลีกเลี่ยงการใช้บัญชีผู้ดูแลระบบระดับสูงสำหรับงานทั่วไป 4.5 เปิดใช้งานการยืนยันตัวตนหลายปัจจัยสำหรับบัญชีที่รองรับ และปิดบัญชีที่ไม่มีความจำเป็น โดยมาตรการนี้ไม่สามารถป้องกันช่องโหว่ข้ามการยืนยันตัวตนได้โดยตรง 4.6 เพิ่มการเฝ้าระวังการยืนยันตัวตนล้มเหลวจำนวนมาก การสแกนระบบภายใน การเข้าถึงข้อมูลสำคัญ และการเปลี่ยนแปลงหรือลบ Log ที่ผิดปกติ 4.7 หากพบพฤติกรรมน่าสงสัย ให้จำกัดหรือแยกการเชื่อมต่ออุปกรณ์ตามแผนตอบสนองเหตุการณ์ เก็บรักษาหลักฐาน และตรวจสอบระบบภายในที่อุปกรณ์สามารถเข้าถึงได้ หากพบข้อมูลรับรองรั่วไหล ให้เปลี่ยนข้อมูลรับรองที่เกี่ยวข้องจากระบบที่เชื่อถือได้
ทั้งนี้ มาตรการข้างต้นเป็นเพียงมาตรการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งแพตช์ได้ และการอัปเดตเพียงอย่างเดียวไม่สามารถยืนยันว่าระบบที่เคยถูกบุกรุกกลับมาปลอดภัยแล้ว
แหล่งอ้างอิง [1] https://dg.th/c9napjkzyi [2] https://dg.th/tjwr0ymlao [3] https://dg.th/2mqzsge46c
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现企业网络 VPN 系统 Ivanti Connect Secure (ICS) 存在安全漏洞。经查明,攻击者利用多个漏洞绕过身份验证、执行未经授权的命令,并将权限提升至 Root 级别,从而控制设备并访问敏感数据。这些绕过身份验证和执行命令的漏洞编号为 CVE-2026-104935 [1]。
1. 漏洞详情 CVE-2026-104935 (CVSS v3.1: 8.6)[2] – 身份验证绕过/远程代码执行 没有帐户的外部攻击者可以访问受限功能并在设备上执行攻击者指定的命令。
2. 受影响产品 [3] 此漏洞影响以下版本的 Ivanti Connect Secure: – Ivanti Connect Secure 22.8(版本 22.8R2.4 及以下) – Ivanti Connect Secure 25.1.1(版本 25.1.1.1 及以下) – Ivanti Connect Secure 25.1.2(版本 25.1.2.2 及以下)
3. 补救指南 3.1 验证组织内所有设备(包括备份设备和高可用性互操作设备)上 Ivanti Connect Secure 的版本和内部版本号。3.2 加快将 Ivanti Connect Secure 更新至已修复 CVE-2026-104935 漏洞的版本,具体如下: – 对于未修复的 22.8 版本,更新至 22.8R2.5 版本。 – 对于未修复的 25.1.1 版本,更新至 25.1.1.2 版本。 – 对于未修复的 25.1.2 版本,更新至 25.1.3.0 或 25.1.3.1 版本。3.3 监控并安装制造商发布的其他权限提升漏洞的补丁。3.4 更新前备份关键设置并制定服务恢复计划。如果怀疑设备已被入侵,请与事件响应团队协调收集证据,然后再采取可能导致证据丢失的行动。 3.5 更新后,验证版本号和设备状态,并测试 VPN 连接、身份验证以及对关键本地服务的访问。3.6 验证管理员帐户、服务帐户和设置。3.7 检查 VPN 设备到内部系统的日志和连接,查找任何异常访问,并将日志存储在中央系统中以供后续审查。3.8 不要仅依赖完整性检查工具的结果来确认设备安全性,因为检测到的入侵模式可能不受此工具的影响。如有任何疑问,则需要进一步调查网络和内存数据。
4. 立即更新失败时的行动计划:4.1 尽可能将 VPN 访问限制在授权的 IP 地址或网络。如果无法进行适当的限制,请考虑暂时中止受影响设备的 VPN 服务,并使用安全的备用通道。4.2 阻止直接通过互联网访问管理页面,仅允许受信任的管理员访问网络。请注意,限制访问管理页面并不能完全避免 VPN 服务持续访问的风险。4.3 将 VPN 设备与内部系统的连接限制在必要的端点和端口,以降低设备被入侵时的影响。4.4 审查 Active Directory 和 LDAP 连接的帐户权限,避免授予不必要的权限,并避免使用高级管理员帐户执行常见任务。4.5 为受支持的帐户启用多因素身份验证,并禁用不必要的帐户。此措施并不能直接防止通过身份验证漏洞进行攻击。4.6 加强对大规模身份验证失败、内部系统扫描、敏感数据访问以及异常日志更改或删除的监控。 4.7 如果检测到可疑行为,应根据事件响应计划限制或隔离设备连接,保存证据,并审核设备可访问的内部系统。如果凭证泄露,应使用来自可信系统的凭证替换相关凭证。
需要注意的是,上述措施仅为临时性的风险降低措施,不能替代补丁程序。此外,仅靠更新并不能保证先前已被入侵的系统现在就安全无虞。
参考文献 [1] https://dg.th/c9napjkzyi [2] https://dg.th/tjwr0ymlao [3] https://dg.th/2mqzsge46c