โมเดล AI ขนาดเล็กมีความเสี่ยงที่จะพัฒนากลายเป็น Botnet แพร่กระจายผ่านอุปกรณ์ IoT - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组(ThaiCERT)指出,小型人工智能模型有演变成僵尸网络并通过物联网设备传播的风险。
565/69 (IT) ประจำวันพฤหัสบดีที่ 15 ตุลาคม 2569 บริษัท A
565/69 (IT) ประจำวันพฤหัสบดีที่ 15 ตุลาคม 2569
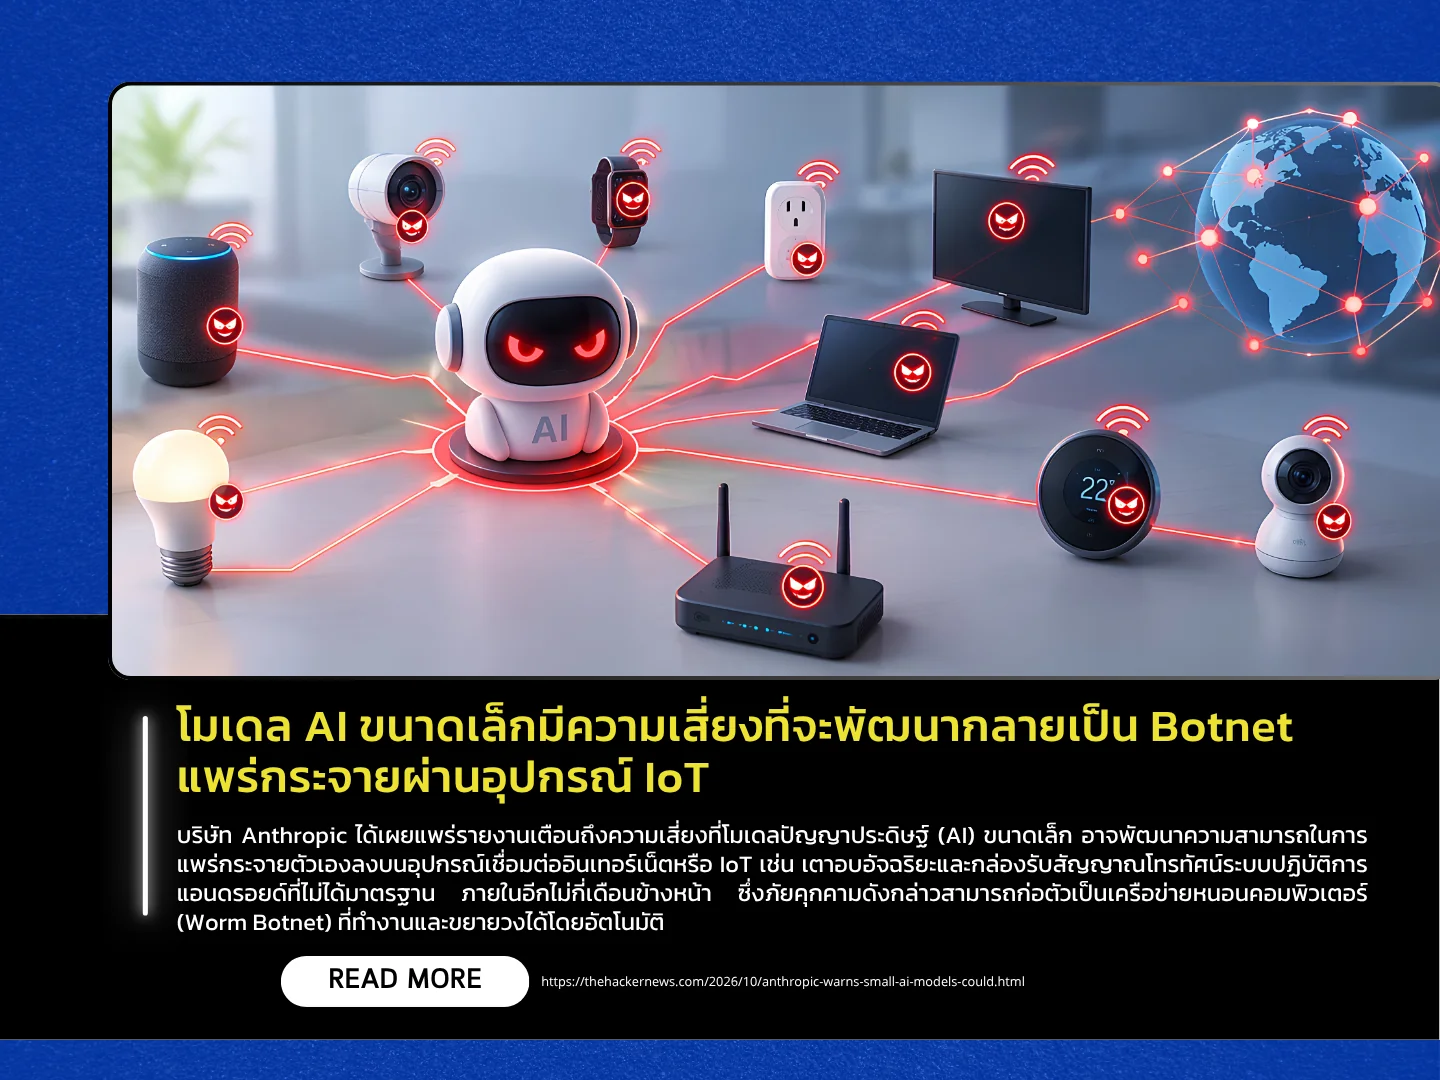
บริษัท Anthropic ได้เผยแพร่รายงานเตือนถึงความเสี่ยงที่โมเดลปัญญาประดิษฐ์ (AI) ขนาดเล็ก อาจพัฒนาความสามารถในการแพร่กระจายตัวเองลงบนอุปกรณ์เชื่อมต่ออินเทอร์เน็ตหรือ IoT เช่น เตาอบอัจฉริยะและกล่องรับสัญญาณโทรทัศน์ระบบปฏิบัติการแอนดรอยด์ที่ไม่ได้มาตรฐาน ภายในอีกไม่กี่เดือนข้างหน้า ซึ่งภัยคุกคามดังกล่าวสามารถก่อตัวเป็นเครือข่ายหนอนคอมพิวเตอร์ (Worm Botnet) ที่ทำงานและขยายวงได้โดยอัตโนมัติ ซึ่งเครือข่ายลักษณะนี้จะรับมือและระงับการทำงานได้ยากมาก เนื่องจากไม่มีศูนย์กลางการควบคุมที่ชัดเจน ทำให้ผู้ใช้งานและองค์กรที่มีอุปกรณ์ IoT อาจตกเป็นเหยื่อของการถูกดึงทรัพยากรเครื่องไปใช้งานโดยไม่รู้ตัว
สำหรับรายละเอียดของรูปแบบการโจมตีนั้น ผู้ไม่หวังดีสามารถใช้ AI สแกนเครือข่ายเพื่อหาช่องโหว่ และคัดลอกข้อมูลไปยังเครื่องเป้าหมายเพื่อสั่งประมวลผลโดยตรง ซึ่งทำงานเสมือนการฝังมัลแวร์ลงในฮาร์ดแวร์ อุปกรณ์ IoT มักตกเป็นเป้าหมายหลัก เนื่องจากมีระบบรักษาความปลอดภัยที่ค่อนข้างจำกัด การแพร่กระจายสามารถทำได้หลายรูปแบบ ทั้งการเจาะอุปกรณ์โดยตรง การมุ่งเป้าไปที่ศูนย์ข้อมูลเพื่อแฝงตัวประมวลผล หรือการขโมยคีย์ API ของผู้ให้บริการเพื่อหลอกลวงระบบและทำสำเนาตัวเอง จากการทดสอบของ Anthropic กับโมเดลปัญญาประดิษฐ์จำนวน 11 รายการ พบว่าโมเดล GLM-5.2 สามารถแพร่กระจายโมเดล Llama3.1-8B ลงบนระบบจำลองแอนดรอยด์ได้สำเร็จ ซึ่งหากมีอุปกรณ์ราคาประหยัดที่ถูกควบคุมจำนวนหลายแสนเครื่องเชื่อมต่อเข้าด้วยกัน จะสามารถสร้างกำลังประมวลผลแบบกระจายศูนย์ที่มหาศาลสำหรับการทำงานทางไซเบอร์ที่ซับซ้อนขึ้นได้
แม้ว่าเบื้องต้นจะยังไม่พบการระบาดของเครือข่าย AI Botnet ที่ทำงานได้แบบสมบูรณ์ แต่แนวโน้มของภัยคุกคามนี้กำลังพัฒนาขึ้นอย่างต่อเนื่อง ผู้ใช้งานและผู้ดูแลระบบเครือข่ายจึงควรดำเนินมาตรการลดความเสี่ยงและตรวจสอบระบบอย่างสม่ำเสมอ แนวทางป้องกันที่สำคัญคือการตรวจสอบและอัปเดตเฟิร์มแวร์ของอุปกรณ์ IoT ทุกชนิดให้เป็นเวอร์ชันล่าสุด ปิดใช้งานพอร์ตเชื่อมต่อที่ไม่จำเป็น และตั้งรหัสผ่านใหม่ให้มีความซับซ้อนแทนรหัสผ่านเริ่มต้นจากโรงงาน นอกจากนี้องค์กรควรใช้เทคนิคการแยกเครือข่าย เพื่อแยกอุปกรณ์ IoT ออกจากเครือข่ายข้อมูลหลัก และเฝ้าระวังปริมาณการใช้งานแบนด์วิดท์ที่ผิดปกติ การเตรียมความพร้อมตามหลักปฏิบัติทางไซเบอร์ที่ดีจะช่วยป้องกันไม่ให้อุปกรณ์ขององค์กรถูกเปลี่ยนเป็นเครื่องมือของเครือข่ายอันตรายในอนาคต
แหล่งข่าว : https://thehackernews.com/2026/10/anthropic-warns-small-ai-models-could.html
565/69(IT)2026年10月15日,星期四。
Anthropic发布报告警告称,小型人工智能(AI)模型可能在未来几个月内发展出自我传播的能力,并扩散到物联网(IoT)设备中,例如非标准智能烤箱和安卓机顶盒。这种威胁可能形成蠕虫僵尸网络,自动运行和扩展。由于缺乏明确的中央控制,此类网络极难管理和遏制。因此,拥有物联网设备的用户和组织可能在不知不觉中成为资源消耗的受害者。
就攻击模式而言,恶意攻击者可以利用人工智能扫描网络漏洞,并将数据复制到目标设备进行直接处理,从而有效地将恶意软件嵌入硬件。物联网设备由于安全措施相对有限,往往成为主要目标。传播方式多种多样,包括直接渗透设备、攻击数据中心以入侵处理单元,或从服务提供商窃取API密钥以欺骗系统并创建自我复制。Anthropic公司使用11种人工智能模型进行的测试表明,GLM-5.2模型成功地将Llama3.1-8B模型传播到安卓模拟器上。如果数十万台廉价且受控的设备连接起来,这将产生巨大的分散式计算能力,用于日益复杂的网络攻击。
尽管目前尚未检测到功能齐全的人工智能僵尸网络,但这种威胁的趋势仍在不断演变。因此,用户和网络管理员应采取风险降低措施并定期监控系统。关键的预防措施包括检查并更新所有物联网设备的固件至最新版本、禁用不必要的连接端口以及将默认出厂密码替换为更复杂的密码。此外,企业应实施网络隔离技术,将物联网设备与主数据网络隔离,并监控异常的带宽使用情况。保持良好的网络安全实践有助于防止企业设备在未来沦为恶意网络的工具。
来源:https://thehackernews.com/2026/10/anthropic-warns-small-ai-models-could.html