พบแคมเปญ Romulus ClickFix ใช้ช่องโหว่ Siemens Software Center เพื่อติดตั้ง RAT บน Windows - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 发现,Romulus ClickFix 攻击者利用西门子软件中心漏洞,在 Windows 系统上安装远程访问木马 (RAT)。
576/69 (IT) ประจำวันพุธที่ 21 ตุลาคม 2569 Siemens ยืนยั
576/69 (IT) ประจำวันพุธที่ 21 ตุลาคม 2569
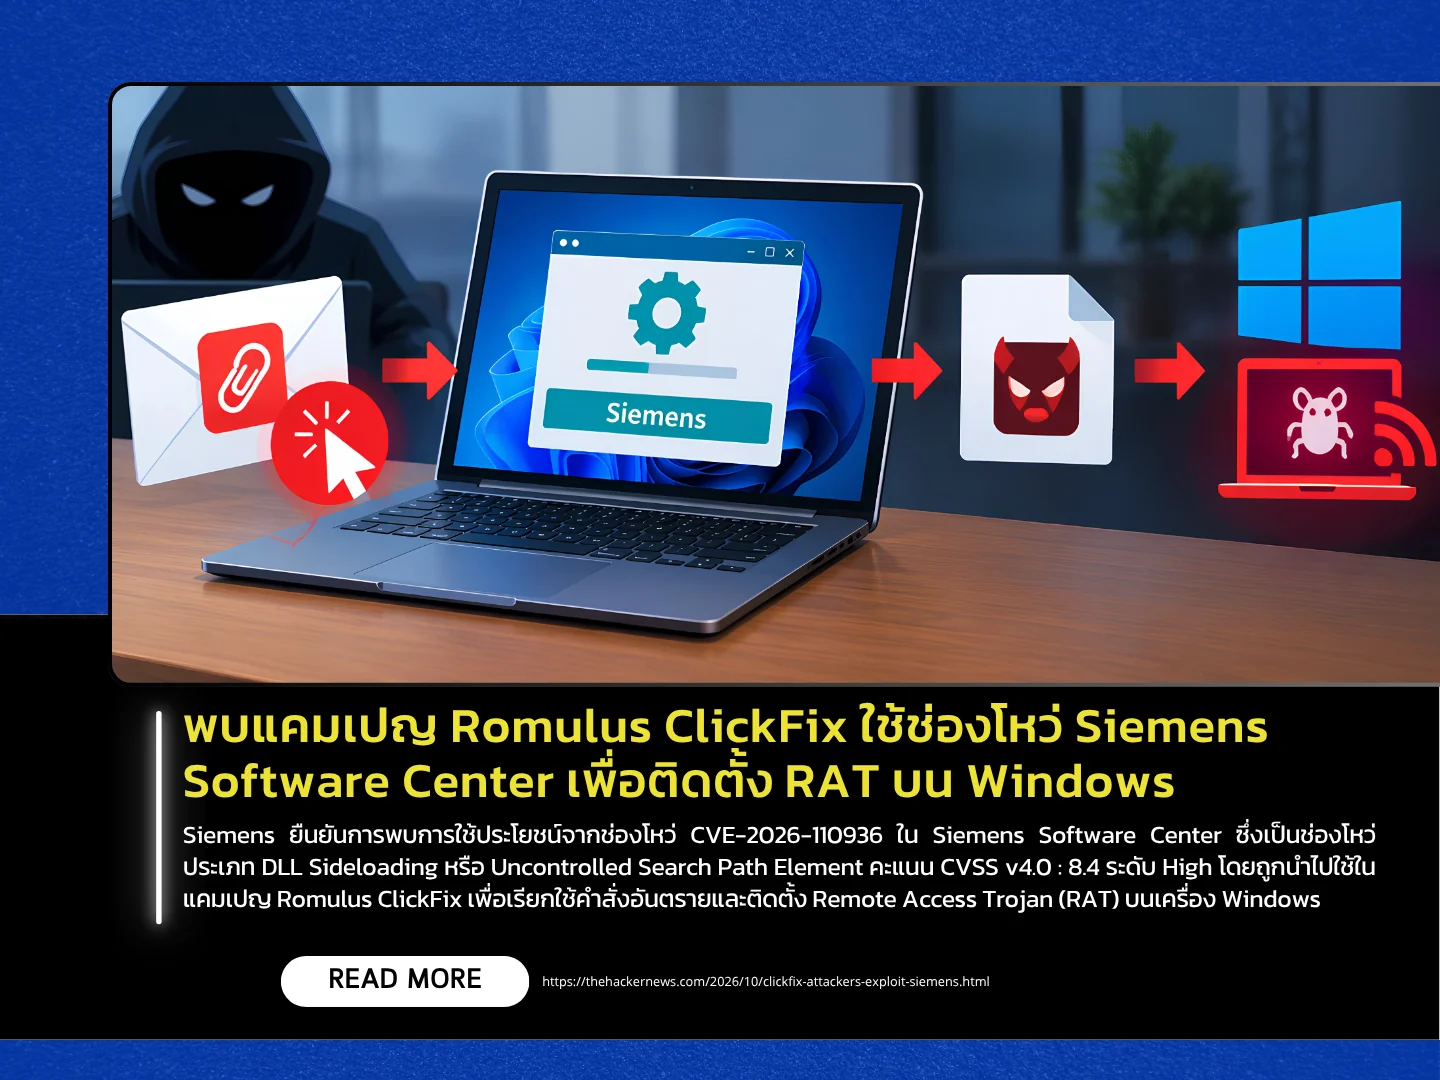
Siemens ยืนยันการพบการใช้ประโยชน์จากช่องโหว่ CVE-2026-110936 ใน Siemens Software Center ซึ่งเป็นช่องโหว่ประเภท DLL Sideloading หรือ Uncontrolled Search Path Element คะแนน CVSS v4.0 : 8.4 ระดับ High โดยถูกนำไปใช้ในแคมเปญ Romulus ClickFix เพื่อเรียกใช้คำสั่งอันตรายและติดตั้ง Remote Access Trojan (RAT) บนเครื่อง Windows โดย Siemens ระบุว่าเหตุการณ์ดังกล่าวไม่ได้เกิดจากการเจาะระบบของบริษัทหรือการแก้ไขช่องทางอัปเดตซอฟต์แวร์อย่างเป็นทางการ แต่ผู้โจมตีนำ Siemens Software Center ที่มีลายเซ็นดิจิทัลไปใช้ร่วมกับไฟล์ DLL อันตรายที่สร้างขึ้นเพื่อการโจมตี
การโจมตีใช้เทคนิค ClickFix หลอกให้ผู้ใช้คัดลอกและรันคำสั่งที่เรียก PowerShell เพื่อดาวน์โหลดไฟล์ MSI อันตราย จากนั้น msiexec.exe จะเรียก AllMyBasic.msi ซึ่งภายในประกอบด้วยโปรแกรม Siemens Software Center ที่ไม่ได้ถูกดัดแปลงและไฟล์ archive.dll ที่ผู้โจมตีสร้างขึ้น เมื่อโปรแกรมเวอร์ชันที่มีช่องโหว่ถูกเรียกใช้งาน โปรแกรมจะโหลด DLL จากตำแหน่งที่ไม่ได้มีการควบคุมอย่างเหมาะสม ทำให้ไฟล์ DLL อันตรายถูกเรียกใช้ด้วยสิทธิ์ของโปรแกรม และนำไปสู่การติดตั้ง RAT ในขั้นตอนต่อไป ทั้งนี้ ช่องโหว่ดังกล่าวต้องอาศัยผู้โจมตีที่สามารถเข้าถึงระบบภายในเครื่องและมีสิทธิ์ที่จำเป็นก่อน โดยในแคมเปญที่ตรวจพบ ผู้โจมตีใช้ ClickFix หลอกให้ผู้ใช้ดำเนินการตามคำสั่งเพื่อเริ่มต้นกระบวนการโจมตี
ผู้ใช้งานควรอัปเดต Siemens Software Center เป็นเวอร์ชัน 4.0.9.8 หรือใหม่กว่า โดย Siemens ระบุว่าระบบที่ติดตั้งโปรแกรมอยู่แล้วจะติดตั้งอัปเดตโดยอัตโนมัติเมื่อเปิดใช้งานครั้งถัดไป และควรดาวน์โหลดซอฟต์แวร์จากช่องทางทางการของ Siemens เท่านั้น ผู้ดูแลระบบควรตรวจสอบกรณีที่ SiemensSoftwareCenter.exe ทำงานจากโฟลเดอร์ AppData\Local\Programs และถูกเรียกผ่าน msiexec.exe รวมถึงตรวจหาไฟล์ DLL ที่ไม่รู้จักซึ่งอยู่ในไดเรกทอรีเดียวกับโปรแกรม และนำ Indicators of Compromise (IoCs) ที่ Siemens เผยแพร่มาใช้ประกอบการตรวจสอบ
แหล่งข่าว : https://thehackernews.com/2026/10/clickfix-attackers-exploit-siemens.html
576/69(IT)2026年10月21日,星期三。
西门子已确认西门子软件中心存在漏洞 CVE-2026-110936 并遭到利用。该漏洞被归类为 DLL 侧加载或不受控制的搜索路径元素漏洞,CVSS v4.0 评分为 8.4(高危)。Romulus ClickFix 攻击活动利用该漏洞在 Windows 系统上执行恶意命令并安装远程访问木马 (RAT)。西门子表示,此次事件并非由于公司内部人员入侵或篡改官方软件更新渠道所致,而是攻击者利用了带有数字签名的西门子软件中心文件以及专门为此攻击创建的恶意 DLL 文件。
该攻击利用 ClickFix 技术诱骗用户复制并运行一个调用 PowerShell 下载恶意 MSI 文件的命令。msiexec.exe 文件随后执行 AllMyBasic.msi,该文件包含未经修改的 Siemens Software Center 程序和一个自定义创建的 archive.dll 文件。当程序的易受攻击版本运行时,它会从一个不受控制的位置加载该 DLL 文件,从而允许以程序权限执行该恶意 DLL 文件,最终导致远程访问木马 (RAT) 的安装。此漏洞需要攻击者预先拥有系统访问权限和必要的权限。在已发现的攻击活动中,攻击者利用 ClickFix 技术诱骗用户执行命令以启动攻击过程。
用户应将 Siemens Software Center 更新至 4.0.9.8 或更高版本。Siemens 表示,已安装该程序的系统将在下次启动时自动安装更新,并且软件应仅从 Siemens 官方渠道下载。系统管理员应检查 SiemensSoftwareCenter.exe 是否从 AppData\Local\Programs 文件夹运行,并通过 msiexec.exe 调用;同时,还应检查与该程序位于同一目录下是否存在未知 DLL 文件;并使用 Siemens 发布的入侵指标 (IoC) 来辅助调查。
来源:https://thehackernews.com/2026/10/clickfix-attackers-exploit-siemens.html