🚨 สัญญาณเตือนภัยไซเบอร์ ช่องโหว่ในซอฟต์แวร์พื้นฐานอาจกลายเป็นจุดเริ่มต้นของการโจมตีระบบสำคัญทั่วโลก! - Thailand Computer Emergency Response Team (ThaiCERT)🚨网络安全警报!基础软件漏洞可能成为攻击全球关键系统的起点!——泰国计算机应急响应小组(ThaiCERT)
ปัจจุบัน เว็บไซต์และระบบสารสนเทศจำนวนมากพึ่งพาซอฟต์แวร์
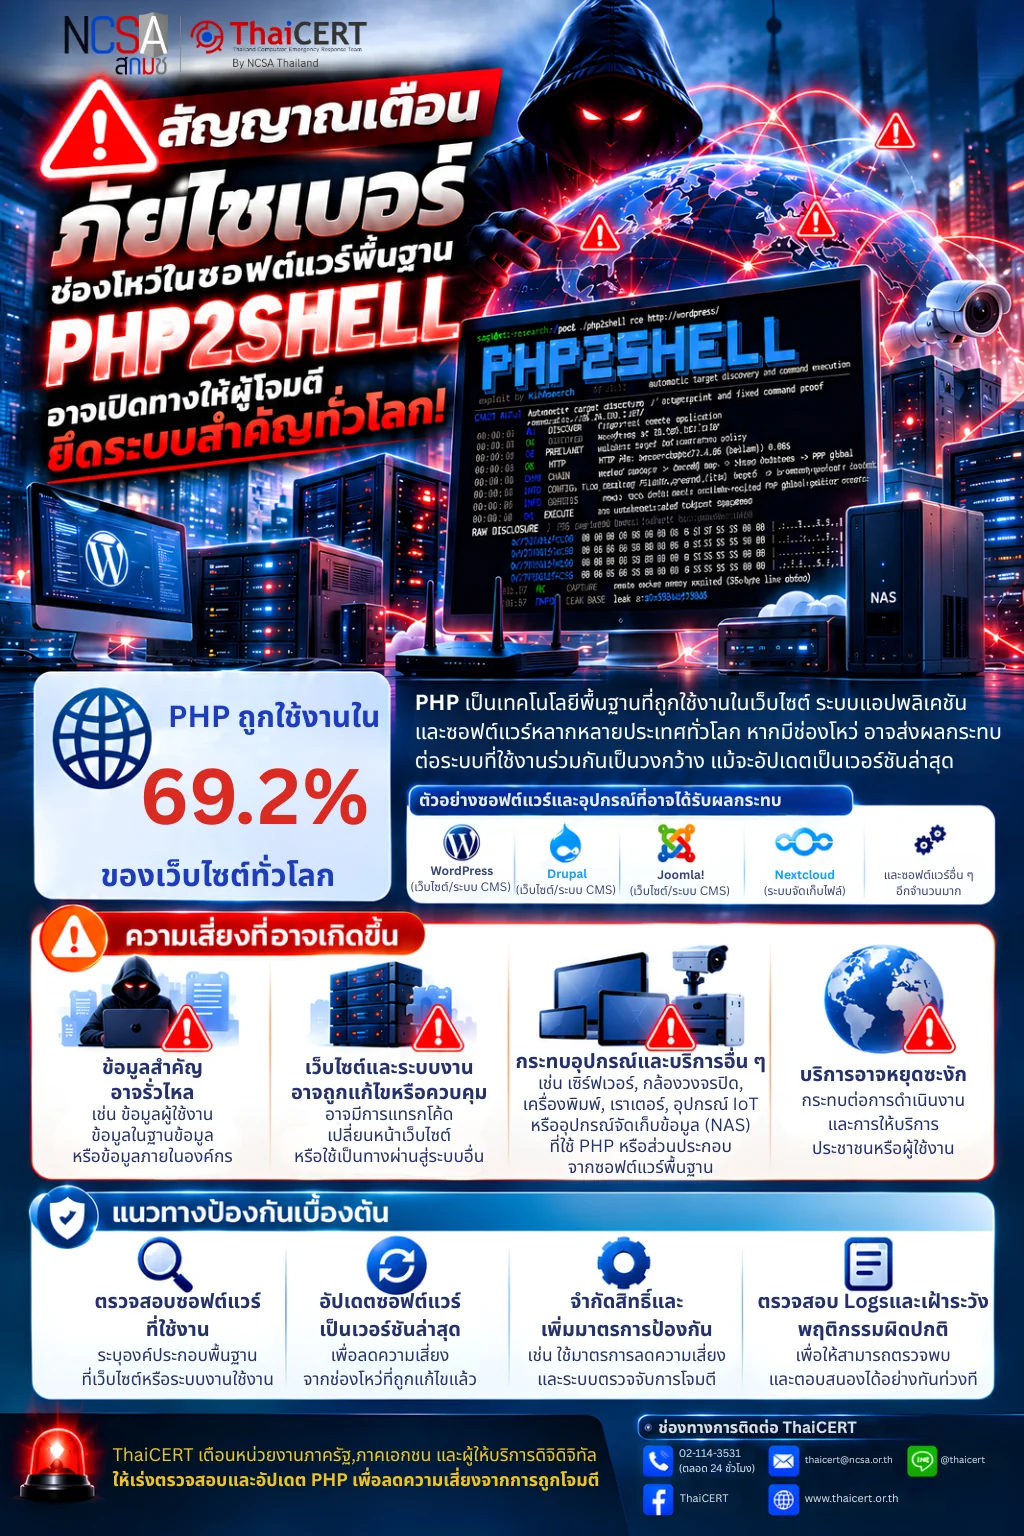
ปัจจุบัน เว็บไซต์และระบบสารสนเทศจำนวนมากพึ่งพาซอฟต์แวร์และเทคโนโลยีที่ทำงานอยู่เบื้องหลัง โดยผู้ใช้งานหรือแม้แต่ผู้ดูแลระบบอาจไม่ทราบว่ามีองค์ประกอบใดถูกนำมาใช้บ้าง หากองค์ประกอบพื้นฐานเหล่านี้มีช่องโหว่ อาจส่งผลกระทบต่อระบบที่ใช้งานร่วมกันเป็นวงกว้าง แม้ว่าเว็บไซต์หรือแอปพลิเคชันจะได้รับการอัปเดตเป็นเวอร์ชันล่าสุดแล้วก็ตาม
หนึ่งในกรณีสำคัญที่กำลังได้รับความสนใจคือ PHP2Shell ซึ่งเป็นช่องโหว่ร้ายแรงใน PHP เทคโนโลยีที่ใช้ประมวลผลเว็บไซต์อย่างแพร่หลาย โดยข้อมูลจาก W3Techs ระบุว่า PHP ถูกใช้งานสูงถึง ร้อยละ 69.2 ของเว็บไซต์ทั่วโลกที่สามารถระบุภาษาประมวลผลฝั่งเซิร์ฟเวอร์ได้ [1] อีกทั้งยังเป็นองค์ประกอบของซอฟต์แวร์ Open Source ยอดนิยม เช่น WordPress, Drupal, Joomla, Nextcloud และ phpMyAdmin รวมถึงระบบสารสนเทศและผลิตภัณฑ์จากผู้ให้บริการภายนอกอีกจำนวนมาก
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) จึงขอแจ้งเตือนหน่วยงานภาครัฐ ภาคเอกชน และผู้ให้บริการดิจิทัล ให้เพิ่มความตระหนักถึงความเสี่ยงจากช่องโหว่ดังกล่าว โดยเฉพาะในปัจจุบันที่เครื่องมืออัตโนมัติและเทคโนโลยีปัญญาประดิษฐ์ (AI) อาจช่วยให้ผู้โจมตีสามารถสำรวจเป้าหมาย วิเคราะห์จุดอ่อน และดำเนินการโจมตีได้รวดเร็วขึ้น จึงมีความจำเป็นที่หน่วยงานต้องเร่งตรวจสอบและบริหารจัดการช่องโหว่ในระบบที่อยู่ภายใต้ความรับผิดชอบอย่างครอบคลุม
1. รายละเอียดภัยคุกคาม PHP2Shell เป็นชื่อเรียกช่องโหว่ร้ายแรง 2 รายการใน PHP ได้แก่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีคะแนนความรุนแรง CVSS v4.0 9.2 (ระดับวิกฤต) โดยเกี่ยวข้องกับข้อผิดพลาดในการจัดการหน่วยความจำระหว่างการประมวลผลคำขอของเว็บไซต์ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดโดยไม่จำเป็นต้องผ่านการยืนยันตัวตน ภายใต้เงื่อนไขของระบบที่ได้รับผลกระทบ [2] ความรุนแรงของช่องโหว่ดังกล่าวไม่ได้อยู่เพียงการเปิดเผยข้อมูลหรือทำให้เว็บไซต์หยุดทำงานเท่านั้น แต่ยังอาจทำให้ผู้โจมตีสามารถเข้าถึงทรัพยากรภายในเซิร์ฟเวอร์ ติดตั้งมัลแวร์ หรือใช้ระบบที่ถูกบุกรุกเป็นช่องทางเข้าสู่ระบบอื่นขององค์กรได้ โดยระดับความเสียหายขึ้นอยู่กับสิทธิ์ของบริการเว็บ การตั้งค่าระบบ และการเชื่อมต่อกับทรัพยากรภายในเครือข่าย นอกจากนี้ เมื่อวันที่ 23 ตุลาคม 2569 ทีมพัฒนา PHP ยังได้มีการเปิดเผยช่องโหว่เพิ่มเติม CVE-2026-115560 ซึ่งเกี่ยวข้องกับกลไกการจัดการ Session Upload Progress ที่อาจเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดภายใต้เงื่อนไขการตั้งค่าบางประการ สะท้อนให้เห็นว่าแม้หน่วยงานจะดำเนินการอัปเดตซอฟต์แวร์แล้ว ก็ยังจำเป็นต้องติดตามประกาศช่องโหว่ใหม่และตรวจสอบมาตรการป้องกันเพิ่มเติมอย่างต่อเนื่อง
2.ทำไมองค์กรต้องให้ความสำคัญ? หลายหน่วยงานอาจเข้าใจว่าการอัปเดตเว็บไซต์หรือแอปพลิเคชันให้เป็นเวอร์ชันล่าสุดเพียงอย่างเดียวเพียงพอต่อการป้องกันช่องโหว่แล้ว แต่ในความเป็นจริง ระบบสารสนเทศจำนวนมากยังต้องพึ่งพาองค์ประกอบซอฟต์แวร์อื่นในการทำงาน เช่น PHP ฐานข้อมูล เว็บเซิร์ฟเวอร์ และซอฟต์แวร์จากผู้พัฒนาภายนอก
ความสำคัญของ PHP2Shell คือช่องโหว่เกิดขึ้นภายใน PHP โดยตรง ไม่ใช่ช่องโหว่ของเว็บไซต์หรือแอปพลิเคชันใดแอปพลิเคชันหนึ่ง ดังนั้น แม้หน่วยงานจะอัปเดต WordPress, Drupal หรือระบบอื่นเป็นเวอร์ชันล่าสุดแล้ว หากเซิร์ฟเวอร์เบื้องหลังยังใช้งาน PHP รุ่นที่มีช่องโหว่ ก็อาจยังมีความเสี่ยงต่อการถูกโจมตีได้
สถานการณ์นี้ทำให้ผู้พัฒนาซอฟต์แวร์ Open Source หลายรายออกประกาศแจ้งเตือน เช่น WordPress แนะนำให้ผู้ดูแลเว็บไซต์เร่งอัปเดต PHP เนื่องจากไม่สามารถแก้ไขช่องโหว่นี้ด้วยการอัปเดต WordPress เพียงอย่างเดียว [3] ขณะที่ Drupal ได้เผยแพร่คำแนะนำให้ตรวจสอบการใช้งาน PHP และระบบโฮสติ้งที่เกี่ยวข้อง [4] ส่วน Nextcloud ได้แจ้งเตือนผู้ใช้งานและติดตามสถานะการอัปเดต PHP สำหรับรูปแบบการติดตั้งต่าง ๆ [5]
นอกจากนี้ ผลกระทบยังขยายไปถึงผลิตภัณฑ์เชิงพาณิชย์และระบบอุตสาหกรรม โดยมีผู้ผลิตหลายราย เช่น Palo Alto Networks, Siemens, Schneider Electric และ ABB ออกประกาศแจ้งผลกระทบและมาตรการแก้ไขสำหรับผลิตภัณฑ์บางรายการที่มีการใช้งาน PHP เป็นองค์ประกอบ [6] กรณีดังกล่าวสะท้อนถึง ความเสี่ยงจากการพึ่งพาองค์ประกอบซอฟต์แวร์ในรูปแบบ Software Supply Chain ซึ่งช่องโหว่ในเทคโนโลยีพื้นฐานเพียงส่วนเดียวอาจส่งผลกระทบต่อระบบสารสนเทศและผลิตภัณฑ์หลายประเภท ตั้งแต่เว็บไซต์ทั่วไปไปจนถึงระบบสำคัญที่สนับสนุนการดำเนินงานขององค์กร
3. จากการเปิดเผยช่องโหว่สู่การโจมตีจริง ภัยคุกคามที่องค์กรต้องเฝ้าระวัง ปัจจุบัน การเปิดเผยช่องโหว่ด้านความมั่นคงปลอดภัยอาจนำไปสู่ความพยายามโจมตีในระยะเวลาอันสั้น โดยเฉพาะเมื่อมีการเผยแพร่รายละเอียดทางเทคนิคและเครื่องมือทดสอบช่องโหว่สู่สาธารณะ ซึ่งช่วยให้ผู้โจมตีสามารถนำข้อมูลดังกล่าวไปค้นหาระบบที่ยังไม่ได้รับการแก้ไขได้อย่างรวดเร็ว ดังเช่นกรณี PHP2Shell ที่มีรายงานตรวจพบความพยายามโจมตีจำนวนหลายล้านครั้งภายหลังการเปิดเผยช่องโหว่ และพบหลักฐานการใช้ประโยชน์จากช่องโหว่จนสามารถสั่งรันคำสั่งบนระบบล่อเป้า (Honeypot) ได้สำเร็จ [6][7] สะท้อนให้เห็นว่า ช่องโหว่ที่ถูกเปิดเผยต่อสาธารณะอาจถูกนำไปใช้โจมตีจริงได้อย่างรวดเร็ว และระบบที่ยังไม่ได้รับการแก้ไขอาจตกเป็นเป้าหมายของผู้โจมตีได้ในระยะเวลาอันสั้น หน่วยงานจึงควรให้ความสำคัญกับการติดตามประกาศช่องโหว่ การตรวจสอบระบบที่ได้รับผลกระทบ และการดำเนินมาตรการป้องกันอย่างทันท่วงที โดยไม่จำเป็นต้องรอจนตรวจพบเหตุการณ์บุกรุกหรือความเสียหายเกิดขึ้นก่อน
ขณะเดียวกัน ความก้าวหน้าของเทคโนโลยีปัญญาประดิษฐ์ (AI) และเครื่องมืออัตโนมัติ ยังอาจช่วยเพิ่มความรวดเร็วและประสิทธิภาพในการสำรวจเป้าหมาย วิเคราะห์จุดอ่อน และดำเนินการโจมตี โดย Microsoft ได้รายงานกรณีการนำเครื่องมือทดสอบเจาะระบบที่ขับเคลื่อนด้วย AI มาใช้ในการโจมตีจริง ซึ่งสะท้อนให้เห็นถึงแนวโน้มที่ผู้โจมตีสามารถใช้เทคโนโลยีเหล่านี้เพื่อเพิ่มขีดความสามารถในการโจมตีได้ แม้เหตุการณ์ดังกล่าวจะไม่เกี่ยวข้องกับ PHP2Shell โดยตรงก็ตาม [8]
สถานการณ์นี้สะท้อนให้เห็นว่า ระยะเวลาในการรับมือกับช่องโหว่มีความสำคัญมากขึ้น เนื่องจากผู้โจมตีอาจเริ่มค้นหาและใช้ประโยชน์จากระบบที่มีช่องโหว่ก่อนที่หน่วยงานจะตรวจสอบหรือดำเนินการแก้ไขได้ทัน โดยเฉพาะระบบที่เปิดให้บริการผ่านอินเทอร์เน็ต หรือระบบที่หน่วยงานไม่ทราบว่ามีการใช้ซอฟต์แวร์ที่ได้รับผลกระทบเป็นองค์ประกอบ ดังนั้น การติดตามประกาศช่องโหว่ การสำรวจระบบที่ได้รับผลกระทบ และการดำเนินมาตรการป้องกันอย่างทันท่วงที จึงเป็นสิ่งสำคัญในการลดโอกาสถูกโจมตีและป้องกันผลกระทบต่อการดำเนินงานขององค์กร
4. ความเสี่ยงที่อาจเกิดขึ้น หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ PHP2Shell เพื่อสั่งรันโค้ดบนเซิร์ฟเวอร์ได้สำเร็จ อาจส่งผลกระทบต่อข้อมูลและระบบสารสนเทศขององค์กร โดยความเสียหายขึ้นอยู่กับสิทธิ์ของบริการเว็บ การตั้งค่าความปลอดภัย และการเชื่อมต่อกับระบบอื่น ๆ ทั้งนี้ มีความเสี่ยงสำคัญที่หน่วยงานควรตระหนักดังต่อไปนี้ [2] 4.1 ข้อมูลสำคัญขององค์กรอาจรั่วไหล หากผู้โจมตีสามารถเข้าถึงเซิร์ฟเวอร์ผ่านช่องโหว่ดังกล่าว อาจทำให้สามารถอ่านข้อมูลที่บริการเว็บมีสิทธิ์เข้าถึงได้ เช่น ข้อมูลผู้ใช้งาน ข้อมูลในระบบฐานข้อมูล ข้อมูลยืนยันตัวตน หรือกุญแจสำหรับเชื่อมต่อบริการอื่น ซึ่งอาจส่งผลกระทบต่อความลับของข้อมูลและนำไปสู่การโจมตีต่อเนื่องได้ 4.2 เว็บไซต์และระบบงานอาจถูกแก้ไขหรือควบคุม ผู้โจมตีอาจใช้สิทธิ์ที่ได้รับในการแก้ไขไฟล์เว็บไซต์ เปลี่ยนแปลงข้อมูล ติดตั้งมัลแวร์ หรือสร้างช่องทางเข้าถึงระบบเพิ่มเติม เช่น Web Shell เพื่อให้สามารถกลับเข้ามาควบคุมระบบได้ในภายหลัง แม้ว่าช่องโหว่เดิมจะได้รับการแก้ไขแล้วก็ตาม 4.3 การโจมตีอาจขยายไปยังระบบภายในองค์กร เซิร์ฟเวอร์เว็บไซต์ที่ถูกบุกรุกอาจกลายเป็นจุดเริ่มต้นสำหรับการโจมตีระบบอื่น โดยเฉพาะกรณีที่เว็บไซต์สามารถเชื่อมต่อฐานข้อมูล ใช้ข้อมูลยืนยันตัวตนร่วมกับบริการอื่น หรือเข้าถึงเครือข่ายภายในองค์กรได้เกินความจำเป็น ซึ่งอาจเปิดโอกาสให้ผู้โจมตีขยายขอบเขตการเข้าถึงไปยังระบบที่มีความสำคัญมากขึ้น 4.4 ระบบบริการอาจหยุดชะงักและกระทบต่อการดำเนินงาน การใช้ประโยชน์จากช่องโหว่อาจทำให้บริการเว็บเกิดข้อผิดพลาดหรือหยุดทำงาน รวมถึงอาจถูกนำไปใช้โจมตีเพื่อรบกวนความพร้อมใช้งานของระบบ ส่งผลกระทบต่อการให้บริการประชาชน การดำเนินธุรกิจ หรือการทำงานของหน่วยงานที่ต้องพึ่งพาระบบสารสนเทศอย่างต่อเนื่อง
5. หน่วยงานควรเตรียมพร้อมรับมืออย่างไร? ThaiCERT ขอแนะนำให้หน่วยงานดำเนินการตรวจสอบและลดความเสี่ยงจากช่องโหว่ PHP2Shell โดยมีแนวทางสำคัญดังนี้ 5.1 ตรวจสอบและประเมินระบบที่ได้รับผลกระทบ: สำรวจเว็บไซต์ ระบบงานภายใน ซอฟต์แวร์ Open Source และผลิตภัณฑ์ที่อาจใช้งาน PHP เป็นองค์ประกอบ รวมถึงระบบที่อยู่ภายใต้การดูแลของผู้ให้บริการภายนอก โดยให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตและระบบที่เชื่อมต่อกับข้อมูลสำคัญขององค์กรเป็นลำดับแรก [3][4][5][6] 5.2 เร่งอัปเดต PHP เพื่อแก้ไขช่องโหว่: ตรวจสอบและอัปเดต PHP เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่ PHP2Shell แล้ว ได้แก่ 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 หรือใหม่กว่าในแต่ละสายเวอร์ชัน โดยพิจารณาการอัปเดตจากผู้ผลิตหรือผู้ให้บริการระบบที่เกี่ยวข้อง สำหรับ PHP รุ่นที่สิ้นสุดการสนับสนุน ควรวางแผนอัปเกรดเป็นเวอร์ชันที่ยังได้รับการสนับสนุน หรือตรวจสอบแพตช์แก้ไขจากผู้ผลิต [2] 5.3 กำหนดมาตรการลดความเสี่ยงระหว่างรออัปเดต: หากยังไม่สามารถอัปเดตได้ทันที ให้พิจารณาจำกัดการเข้าถึงระบบจากเครือข่ายที่ไม่จำเป็น ใช้ Firewall หรือ Web Application Firewall (WAF) ที่มีกฎป้องกันช่องโหว่ดังกล่าว และดำเนินมาตรการชั่วคราวตามคำแนะนำของผู้ผลิต สำหรับระบบที่มีความเสี่ยงสูงและไม่สามารถป้องกันได้อย่างเพียงพอ อาจพิจารณาระงับการให้บริการชั่วคราวจนกว่าจะดำเนินการแก้ไข ทั้งนี้ มาตรการดังกล่าวไม่สามารถทดแทนการอัปเดตได้อย่างสมบูรณ์ [2][3] 5.4 เฝ้าระวังและตรวจสอบพฤติกรรมผิดปกติ: ตรวจสอบบันทึกเหตุการณ์ของเว็บเซิร์ฟเวอร์ PHP และระบบปฏิบัติการ รวมถึงการเกิดข้อผิดพลาดที่ผิดปกติ การสั่งรันคำสั่งที่ปิดปกติ และการเปลี่ยนแปลงไฟล์บนเซิร์ฟเวอร์ พร้อมเฝ้าระวังพฤติกรรมผิดปกติอย่างต่อเนื่อง [7] 5.5 ควบคุมสิทธิ์การเข้าถึงและเพิ่มความปลอดภัยในการยืนยันตัวตน: กำหนดสิทธิ์การเข้าถึงระบบตามหลักการให้สิทธิ์เท่าที่จำเป็น (Least Privilege) โดยเฉพาะบัญชีที่ใช้ประมวลผลบริการเว็บและบัญชีผู้ดูแลระบบ เพื่อลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต 5.6 แบ่งแยกเครือข่ายเพื่อลดการขยายขอบเขตการโจมตี: ดำเนินการแบ่งแยกเครือข่าย (Network Segmentation) ระหว่างเซิร์ฟเวอร์เว็บไซต์ ฐานข้อมูล และระบบสำคัญภายในองค์กร พร้อมควบคุมการเชื่อมต่อระหว่างระบบให้เฉพาะที่จำเป็น เพื่อลดโอกาสที่ผู้โจมตีจะใช้เซิร์ฟเวอร์ที่ถูกบุกรุกเป็นช่องทางเข้าถึงหรือขยายการโจมตีไปยังระบบอื่น
6. กรณีไม่สามารถดำเนินการอัปเดตได้ทันที 6.1 สำหรับ CVE-2026-109618: แก้ไขไฟล์ php.ini โดยกำหนด memory_limit = -1 จากนั้นดำเนินการ Restart PHP เพื่อให้การตั้งค่ามีผล 6.2 สำหรับ CVE-2026-109619: แก้ไขไฟล์ php.ini โดยกำหนด session.upload_progress.enabled = 0 สำหรับระบบที่ใช้ PHP 8.5 ให้กำหนด fatal_error_backtraces = 0 เพิ่มเติม จากนั้นดำเนินการ Restart PHP เพื่อให้การตั้งค่ามีผล
ทั้งนี้ ThaiCERT ขอเน้นย้ำว่า ความมั่นคงปลอดภัยของเว็บไซต์ไม่ได้ขึ้นอยู่กับการอัปเดตตัวเว็บไซต์เพียงอย่างเดียว แต่ยังรวมถึงองค์ประกอบซอฟต์แวร์ทั้งหมดที่ระบบใช้งานและพึ่งพาอยู่เบื้องหลัง หน่วยงานจึงควรให้ความสำคัญกับการตรวจสอบและบริหารจัดการช่องโหว่อย่างต่อเนื่อง โดยเฉพาะในยุคที่เทคโนโลยี AI และเครื่องมืออัตโนมัติอาจช่วยเพิ่มความรวดเร็วในการดำเนินการโจมตี เพื่อป้องกันไม่ให้ช่องโหว่ในองค์ประกอบพื้นฐานกลายเป็นจุดเริ่มต้นของเหตุการณ์ภัยคุกคามที่ส่งผลกระทบต่อระบบสำคัญขององค์กร
แหล่งอ้างอิง [1] https://dg.th/mw16py29dg [2] https://dg.th/paek73znqm [3] https://dg.th/cqu2gk9iwb [4] https://dg.th/4s2dfuy58g [5] https://dg.th/vopgwht9fd [6] https://dg.th/0opjw8c1ev [7] https://dg.th/0advmcp2es [8] https://dg.th/ed4xko9uy7 [9] https://dg.th/efa0567j8n [10] https://dg.th/9kct46nbh5 [11] https://dg.th/xhjbrztvi1
如今许多网站和信息系统都依赖于后台软件和技术,用户甚至系统管理员可能并不了解具体使用了哪些组件。如果这些底层组件存在漏洞,即使网站或应用程序已更新到最新版本,也可能对互联系统造成广泛的影响。
目前最受关注的案例之一是 PHP2Shell,这是广泛使用的 Web 处理技术 PHP 中的一个严重漏洞。据 W3Techs 统计,全球所有可指定服务器端处理语言的网站中,有 69.2% 使用 PHP [1]。它也是 WordPress、Drupal、Joomla、Nextcloud 和 phpMyAdmin 等流行开源软件以及众多第三方 IT 系统和产品的组成部分。
因此,泰国国家计算机安全事件响应中心(ThaiCERT)警告政府机构、私营企业和数字服务提供商,务必提高对这些漏洞风险的认识。尤其值得注意的是,自动化和人工智能(AI)技术可能使攻击者能够更快地探索目标、分析弱点并执行攻击。因此,各组织必须及时检查并全面管理其负责系统中的漏洞。
1. 威胁详情 PHP2Shell 是 PHP 中两个严重漏洞的名称,分别为 CVE-2026-109618 和 CVE-2026-109619,其 CVSS v4.0 严重性评级为 9.2(严重)。这些漏洞与网站请求处理期间的内存管理错误有关,攻击者可以利用这些错误在受影响的系统条件下执行未经身份验证的代码 [2]。这些漏洞的严重性不仅限于披露或网站宕机;它们还可能允许攻击者访问服务器资源、安装恶意软件,或将受感染的系统用作访问其他组织系统的网关。损害程度取决于 Web 服务权限、系统配置和网络资源连接。此外,PHP 开发团队于 2026 年 10 月 23 日披露了另一个与会话上传进度管理机制相关的漏洞 CVE-2026-115560,该漏洞可能允许攻击者在特定配置条件下执行代码。这凸显了即使在软件更新实施后,仍需持续监控新的漏洞公告和采取额外的安全措施。
2. 为什么组织机构必须优先考虑这一点?许多组织机构可能认为,只需将网站或应用程序更新到最新版本就足以防止漏洞。然而,实际上,许多信息系统依赖于其他软件组件才能运行,例如 PHP、数据库、Web 服务器以及来自外部开发商的软件。
PHP2Shell 的重要性在于,该漏洞直接存在于 PHP 本身,而非网站或应用程序。因此,即使组织将 WordPress、Drupal 或其他系统更新到最新版本,如果底层服务器仍然使用存在漏洞的 PHP 版本,则仍可能遭受攻击。
这种情况促使一些开源软件开发者发出警告,例如 WordPress 建议网站管理员紧急更新 PHP,因为仅更新 WordPress 无法修复此漏洞 [3],而 Drupal 发布了指南来检查其 PHP 实现和相关托管 [4],Nextcloud 已向用户发出警报,并正在监控不同安装类型的 PHP 更新状态 [5]。
此外,此次事件的影响还波及到商业和工业产品,包括 Palo Alto Networks、西门子、施耐德电气和 ABB 在内的多家制造商针对其部分使用 PHP 作为组件的产品发布了影响通知和补救措施。[6] 这反映了软件供应链中依赖软件组件所带来的风险,其中单一底层技术的漏洞可能会影响广泛的信息系统和产品,从日常网站到支持组织运营的关键系统。
3. 从漏洞披露到实际攻击:组织必须警惕的威胁。目前,安全漏洞的披露可能在极短时间内引发攻击尝试,尤其是在技术细节和漏洞测试工具公开的情况下。这使得攻击者能够迅速找到未打补丁的系统,例如 PHP2Shell 漏洞,据报道,该漏洞披露后检测到了数百万次攻击尝试,并且发现了利用该漏洞成功在蜜罐上执行命令的证据[6][7]。这表明,公开披露的漏洞可以非常迅速地被用于实际攻击,未打补丁的系统可能在极短时间内成为攻击者的目标。因此,组织应优先监控漏洞公告,检查受影响的系统,并及时采取预防措施,而不是等到入侵或损害发生后再采取行动。
与此同时,人工智能 (AI) 和自动化工具的进步也可能提高目标探索、漏洞分析和攻击执行的速度和效率。微软报告称,在实际攻击中已出现使用 AI 驱动的渗透测试工具的案例,这反映出攻击者可以利用这些技术来增强其攻击能力,尽管此类事件与 PHP2Shell 没有直接关系。[8]
这种情况反映出解决漏洞的时效性日益重要,因为攻击者可能在组织有时间检查或实施补救措施之前就开始搜索和利用存在漏洞的系统。对于可通过互联网访问的系统或组织不知晓其正在使用受影响软件的系统而言,尤其如此。因此,监控漏洞公告、调查受影响的系统并及时实施预防措施对于降低攻击发生的可能性以及减轻攻击对组织运营的影响至关重要。
4. 潜在风险 如果攻击者成功利用 PHP2Shell 漏洞在服务器上执行代码,可能会影响组织的数据和信息系统。损害程度取决于 Web 服务的权限、安全设置以及与其他系统的连接。以下是组织应注意的一些重要风险:[2] 4.1 关键组织数据可能泄露。如果攻击者通过此漏洞获得服务器访问权限,他们可以读取 Web 服务有权访问的数据,例如用户数据、数据库信息、身份验证凭据或用于连接其他服务的密钥。这可能会损害数据机密性并导致进一步的攻击。4.2 网站和系统可能被修改或控制。攻击者可以利用获得的权限修改网站文件、篡改数据、安装恶意软件或创建额外的访问门户(例如 Web Shell),以便在原始漏洞修复后重新获得系统控制权。4.3 攻击可能扩展到内部系统。被攻破的网站服务器可能成为攻击其他系统的起点,尤其是在该网站能够连接数据库、与其他服务共享身份验证凭据或超出必要范围访问内部网络的情况下。这可能使攻击者能够扩大其对更关键系统的访问权限。4.4 系统服务可能中断,运营受到影响。利用此漏洞可能导致 Web 服务故障或停止工作,也可能被用于发起系统可用性攻击。这将影响公共服务、业务运营以及持续依赖信息系统的机构的运作。
5. 组织应如何应对?ThaiCERT 建议组织遵循以下关键指南,对 PHP2Shell 漏洞进行检查并降低风险:5.1 检查和评估受影响的系统:调查网站、内部系统、开源软件以及可能使用 PHP 作为组件的产品,以及由外部服务提供商维护的系统,优先考虑可通过互联网访问的系统和连接到关键组织数据的系统。[3][4][5][6] 5.2 加快 PHP 更新以修复漏洞:检查 PHP 并将其更新到已修复 PHP2Shell 漏洞的版本,即 8.2.35、8.3.36、8.4.27 和 8.5.12 或更高版本。考虑从相关制造商或系统提供商处进行更新。对于已停止支持的 PHP 版本,请计划升级到仍在支持的版本,或检查制造商是否提供补丁程序。 [2] 5.3 在等待更新期间实施风险缓解措施:如果无法立即更新,请考虑限制对系统的不必要网络访问,使用防火墙或 Web 应用防火墙 (WAF) 并设置规则以防范漏洞,并实施制造商建议的临时措施。对于无法充分保护的高风险系统,请考虑暂时中止服务,直至修复完成。但是,此措施并不能完全替代更新。[2][3] 5.4 监控并检查异常行为:监控 PHP Web 服务器和操作系统的事件日志,包括任何异常错误、命令的异常执行以及服务器上文件的更改,并持续监控异常行为。[7] 5.5 控制访问权限并增强身份验证安全性:根据最小权限原则定义访问权限,特别是用于处理 Web 服务的帐户和管理员帐户,以降低未经授权访问的风险。 5.6 对网络进行分段以减少攻击范围:在 Web 服务器、数据库和关键内部系统之间实施网络分段,并将系统之间的连接控制在必要的范围内,以减少攻击者利用受损服务器作为网关访问或将攻击扩展到其他系统的可能性。
6. 如果无法立即进行更新:6.1 对于 CVE-2026-109618:编辑 php.ini 文件,将 memory_limit 设置为 -1,然后重启 PHP 以使设置生效。6.2 对于 CVE-2026-109619:编辑 php.ini 文件,将 session.upload_progress.enabled 设置为 0。对于使用 PHP 8.5 的系统,还需将 fatal_error_backtraces 设置为 0,然后重启 PHP 以使设置生效。
泰国计算机应急响应小组 (ThaiCERT) 强调,网站安全不仅取决于网站更新,还取决于系统在后台使用和依赖的所有软件组件。因此,各组织应优先考虑持续的漏洞监控和管理,尤其是在人工智能和自动化工具能够加速攻击执行的时代。这样做是为了防止基础组件中的漏洞成为影响关键组织系统的威胁的触发因素。
参考文献 [1] https://dg.th/mw16py29dg [2] https://dg.th/paek73znqm [3] https://dg.th/cqu2gk9iwb [4] https://dg.th/4s2dfuy58g [5] https://dg.th/vopgwht9fd [6] https://dg.th/0opjw8c1ev [7] https://dg.th/0advmcp2es [8] https://dg.th/ed4xko9uy7 [9] https://dg.th/efa0567j8n [10] https://dg.th/9kct46nbh5 [11] https://dg.th/xhjbrztvi1