แจ้งเตือน! พบการโจมตี Cloud VPS เสี่ยงข้อมูลรั่วไหลผ่าน RDP ผู้ดูแลระบบควรเร่งตรวจสอบและป้องกัน - Thailand Computer Emergency Response Team (ThaiCERT)警报!已检测到云端虚拟专用服务器 (VPS) 攻击,存在通过远程桌面协议 (RDP) 进行数据泄露的风险。系统管理员应立即展开调查并采取预防措施。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
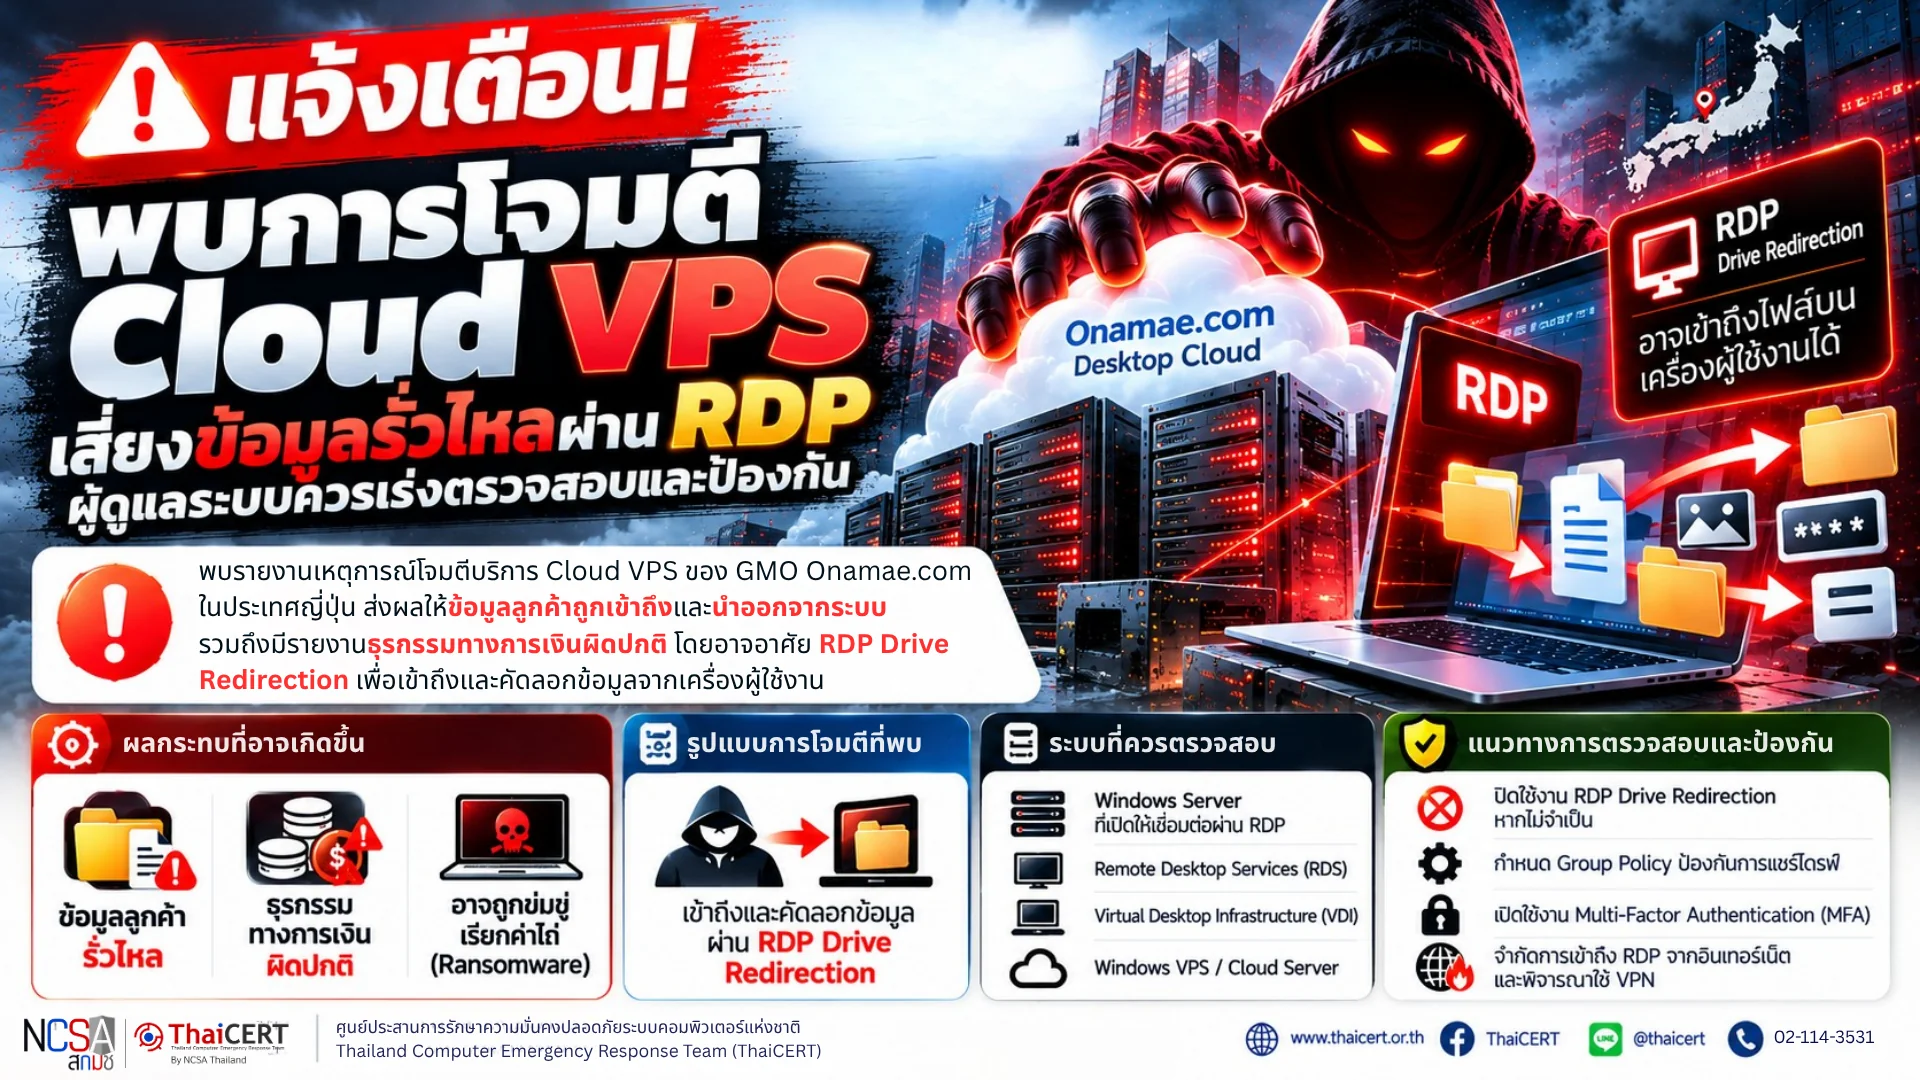
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานเหตุการณ์โจมตีบริการ Cloud VPS ในประเทศญี่ปุ่น ซึ่งส่งผลให้ข้อมูลลูกค้าถูกเข้าถึงและนำออกจากระบบโดยไม่ได้รับอนุญาต รวมถึงมีรายงานธุรกรรมทางการเงินผิดปกติ นอกจากนี้ ยังพบข้อบ่งชี้ว่าผู้โจมตีอาจอาศัยฟังก์ชัน RDP Drive Redirection เพื่อเข้าถึงและคัดลอกข้อมูลจากเครื่องคอมพิวเตอร์ของผู้ใช้งานที่เชื่อมต่อกับเซิร์ฟเวอร์ผ่าน Remote Desktop ซึ่งอาจส่งผลให้ข้อมูลสำคัญ ข้อมูลบัญชี และรหัสผ่านรั่วไหล [1]
1. รายละเอียดเหตุการณ์ บริษัท GMO Internet ได้เผยแพร่ประกาศเกี่ยวกับเหตุการณ์เข้าถึงระบบ Onamae Desktop Cloud ในประเทศญี่ปุ่นโดยไม่ได้รับอนุญาต หลังตรวจพบโปรแกรมอันตรายบนเซิร์ฟเวอร์ของลูกค้าบางส่วน โดยบริษัทระบุว่ามีเซิร์ฟเวอร์ภายใต้บริการดังกล่าวที่อยู่ในขอบเขตการตรวจสอบ และได้ระงับการให้บริการทุกแพ็กเกจชั่วคราวเพื่อจำกัดความเสียหายและตรวจสอบเหตุการณ์ [2]
บริษัทฯ ยืนยันว่ามีข้อมูลลูกค้าบางส่วนถูกนำออกจากระบบ และได้รับรายงานการทำธุรกรรมซื้อขายทางการเงินโดยไม่ได้รับอนุญาต ซึ่งอาจเกี่ยวข้องกับการรั่วไหลของข้อมูลบัญชีและรหัสผ่านที่จัดเก็บอยู่บนเซิร์ฟเวอร์ นอกจากนี้ ผู้โจมตียังได้ข่มขู่เรียกค่าไถ่ โดยอ้างว่าจะเปิดเผยข้อมูลลูกค้าและโจมตีเครื่องคอมพิวเตอร์ด้วยมัลแวร์เรียกค่าไถ่ (Ransomware) อย่างไรก็ตาม จากผลการตรวจสอบเบื้องต้นของบริษัท ยังไม่พบมัลแวร์หรือ Ransomware ในอุปกรณ์ลูกค้าที่ตรวจสอบเสร็จสิ้นแล้ว แต่ยังไม่สามารถยืนยันความปลอดภัยของอุปกรณ์ทั้งหมดได้ และยังอยู่ระหว่างการตรวจสอบเพิ่มเติม [3]
ล่าสุด เมื่อวันที่ 27 ตุลาคม 2569 บริษัทฯ ได้ยืนยันว่าผู้โจมตีได้เผยแพร่ข้อมูลที่คาดว่าเกี่ยวข้องกับลูกค้าออกสู่สาธารณะแล้ว และแจ้งเตือนให้หลีกเลี่ยงการเข้าถึง ดาวน์โหลด หรือเผยแพร่ข้อมูลดังกล่าว เนื่องจากอาจถูกนำไปใช้ในการก่ออาชญากรรมทางไซเบอร์ รวมถึงการหลอกลวงและละเมิดความเป็นส่วนตัว อีกทั้งเว็บไซต์ของผู้โจมตีอาจมีการเก็บข้อมูลผู้เข้าชม จึงแนะนำให้ผู้ที่เคยเข้าถึงเว็บไซต์ดังกล่าวตรวจสอบอุปกรณ์ด้วยโปรแกรมป้องกันมัลแวร์แบบ Full Scan พร้อมเฝ้าระวังอีเมลฟิชชิงและข้อความหลอกลวงที่เกี่ยวข้องกับเหตุการณ์ดังกล่าว [4]
2. รูปแบบและความเสี่ยงที่พบจากเหตุการณ์ 2.1 การขโมยข้อมูลบัญชี (Credential Compromise) ผู้โจมตีอาจเข้าถึงข้อมูลบัญชี MT4/MT5 ที่จัดเก็บอยู่บนเซิร์ฟเวอร์ Cloud และนำข้อมูลดังกล่าวไปใช้ทำธุรกรรมโดยไม่ได้รับอนุญาต 2.2 การเข้าถึงข้อมูลผ่าน RDP Drive Redirection โดยพบข้อบ่งชี้เกี่ยวกับการตั้งค่า drivestoredirect:s:* ซึ่งอนุญาตให้แชร์ไดรฟ์ของเครื่องผู้ใช้งานไปยังเซิร์ฟเวอร์ปลายทาง อาจถูกนำมาใช้เพื่อเข้าถึงและคัดลอกข้อมูล หากเซิร์ฟเวอร์ปลายทางถูกควบคุมโดยผู้โจมตี ทั้งนี้ ยังไม่มีการยืนยันว่า RDP Drive Redirection เป็นช่องทางที่ผู้โจมตีใช้ในการบุกรุกระบบครั้งแรก แต่เป็นความเสี่ยงที่ผู้ดูแลระบบควรตรวจสอบและจำกัดการใช้งานหากไม่มีความจำเป็น [5] 2.3 การข่มขู่เรียกค่าไถ่ (Cyber Extortion) ผู้โจมตีอ้างว่าครอบครองข้อมูลที่ขโมยออกจากระบบ และใช้ข้อมูลดังกล่าวเพื่อข่มขู่เปิดเผยข้อมูลลูกค้า รวมถึงขู่ว่าจะโจมตีด้วย Ransomware เพื่อเรียกค่าไถ่ อย่างไรก็ตาม ยังไม่มีการยืนยันว่ามีการติดตั้ง Ransomware บนอุปกรณ์ของลูกค้าตามคำขู่ดังกล่าว
3. ข้อมูลบ่งชี้ที่เกี่ยวข้องกับเหตุการณ์ (Indicators of Compromise: IOC) จากการรวบรวมข้อมูลภัยคุกคามที่เผยแพร่ต่อสาธารณะ พบข้อมูลบ่งชี้ที่อาจเกี่ยวข้องกับเหตุการณ์ที่เกี่ยวข้อง ดังนี้ [6][7] 3.1 โดเมนที่เชื่อมโยงกับการข่มขู่เรียกค่าไถ่ ที่อาจมีการบันทึก IP Address หรือข้อมูลของผู้เข้าชม จึงไม่แนะนำให้เข้าเว็บไซต์โดยตรง – coronamng[.]store – www[.]coronamng[.]store 3.2 IP Address ที่เกี่ยวข้อง – 198.54.116[.]91 – IP Address ที่เชื่อมโยงกับเว็บไซต์ข่มขู่ – 198.54.114[.]91 – IP Address ที่ปรากฏใน SPF Record 3.3 Email และชื่อที่ปรากฏในการสื่อสารข่มขู่ แต่ยังไม่สามารถยืนยันตัวตนที่แท้จริงของผู้โจมตีได้ – Email: boromngap@gmail[.]com – Sender Name: Dmitry Orlov – Alias: Hacking Team 3.4 File Path และ RDP Configuration ที่ควรตรวจสอบ – C:\ProgramData\USOShared\RdTmp\Extracted_* – \tsclient\C – drivestoredirect:s:* 3.5 พฤติกรรมที่ควรเฝ้าระวัง – การคัดลอกไฟล์จำนวนมากผ่าน \tsclient\ – การเข้าถึงไฟล์ Login Data หรือ History ของเว็บเบราว์เซอร์โดยผิดปกติ – ข้อความ DEMO_FAST_LOSS ในธุรกรรม MT4/MT5 – การทำรายการซื้อขายจำนวนมากหรือมีพฤติกรรมผิดปกติ ทั้งนี้ IOC บางรายการเป็นข้อมูลจากการวิเคราะห์ของแหล่งข้อมูลภายนอก หรือเป็นค่าและเส้นทางที่สามารถพบได้ในการใช้งานระบบตามปกติ จึงควรตรวจสอบร่วมกับ Log พฤติกรรมของระบบ และหลักฐานอื่นก่อนสรุปว่าอุปกรณ์ถูกโจมตี
4. ระบบที่ควรตรวจสอบและเฝ้าระวัง เหตุการณ์ดังกล่าวเกิดขึ้นกับบริการ Onamae Desktop Cloud ในประเทศญี่ปุ่น สำหรับหน่วยงานและผู้ให้บริการในประเทศไทย แม้ยังไม่มีข้อมูลยืนยันว่าได้รับผลกระทบจากเหตุการณ์เดียวกัน แต่ควรตรวจสอบระบบที่มีลักษณะการใช้งานใกล้เคียงกัน ได้แก่ 4.1 Windows Server ที่เปิดให้เชื่อมต่อผ่าน RDP 4.2 Remote Desktop Services (RDS) 4.3 Virtual Desktop Infrastructure (VDI) 4.4 Windows VPS หรือ Cloud Server 4.5 เครื่องคอมพิวเตอร์ที่มีการเปิดใช้งาน RDP Drive Redirection โดยเฉพาะระบบที่อนุญาตให้แชร์ไดรฟ์จากเครื่องผู้ใช้งานไปยัง Remote Server ควรได้รับการตรวจสอบว่ามีความจำเป็นต่อการใช้งานหรือไม่
5. แนวทางการป้องกันและลดความเสี่ยง 5.1 ปิดใช้งาน RDP Drive Redirection หากไม่มีความจำเป็น โดยกำหนดค่า drivestoredirect:s: เป็นค่าว่าง 5.2 กำหนด Group Policy Do not allow drive redirection เป็น Enabled เพื่อป้องกันการแชร์ไดรฟ์จากเครื่องผู้ใช้งานไปยัง Remote Server 5.3 จำกัดสิทธิ์บัญชีผู้ดูแลระบบตามหลัก Least Privilege และหลีกเลี่ยงการใช้บัญชีผู้ดูแลระบบหรือรหัสผ่านเดียวกันกับหลายเซิร์ฟเวอร์ 5.4 เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีที่ใช้เชื่อมต่อหรือบริหารจัดการระบบจากระยะไกล 5.5 ตรวจสอบและจำกัดการเข้าถึง RDP จากอินเทอร์เน็ต โดยอนุญาตเฉพาะ IP Address หรือเครือข่ายที่จำเป็น และพิจารณาใช้งาน VPN หรือ Remote Access Gateway
6. คำแนะนำด้านความปลอดภัยเพิ่มเติม 6.1 ตรวจสอบเครื่องที่ใช้เชื่อมต่อ Remote Desktop ด้วยโปรแกรมป้องกันมัลแวร์แบบ Full Scan และสำรองข้อมูลสำคัญไว้ในระบบหรืออุปกรณ์ที่แยกจากเครือข่าย 6.2 หากพบความผิดปกติ ให้เปลี่ยนรหัสผ่านบัญชีที่เกี่ยวข้องจากอุปกรณ์ที่เชื่อถือได้ พร้อมยกเลิก Active Session และตรวจสอบแอปพลิเคชันหรือบริการที่เชื่อมโยงกับบัญชี 6.3 ตรวจสอบ Log การใช้งาน RDP และพฤติกรรมการเข้าถึงข้อมูล โดยเฉพาะการคัดลอกไฟล์จำนวนมากผ่าน \tsclient\ หรือการเข้าถึงไฟล์ที่ผิดปกติ 6.4 ตรวจสอบการตั้งค่า RDP ขององค์กร โดยเฉพาะ Drive, Clipboard และ Resource Redirection และปิดฟังก์ชันที่ไม่มีความจำเป็น 6.5 ระมัดระวังอีเมล เว็บไซต์ หรือข้อความที่แอบอ้างเกี่ยวกับเหตุการณ์ดังกล่าว ไม่เปิดลิงก์ต้องสงสัย และไม่เปิดเผยรหัสผ่านหรือรหัสยืนยันตัวตน
แหล่งอ้างอิง [1] https://dg.th/8ofncdyta6 [2] https://dg.th/csfw163vd5 [3] https://dg.th/31tbqwsx4f [4] https://dg.th/dy024xm8z6 [5] https://dg.th/5ufron6481 [6] https://dg.th/u6f50br9ym [7] https://dg.th/dxk6cery38
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现有报告称日本的云虚拟专用服务器(VPS)服务遭到攻击,导致客户数据被未经授权访问和删除,以及出现异常的金融交易。此外,有迹象表明,攻击者可能正在利用远程桌面协议(RDP)驱动器重定向功能,访问并复制通过远程桌面连接到服务器的用户计算机上的数据,这可能导致敏感数据、帐户信息和密码泄露[1]。
1. 事件详情:GMO Internet发布公告称,在日本Onamae桌面云系统遭遇未经授权的访问事件,原因是其部分客户服务器上检测到恶意软件。该公司表示,该服务下的服务器已纳入调查范围,并已暂时中止所有服务套餐,以减少损失并调查事件。[2]
该公司证实部分客户数据已被泄露,并收到未经授权的金融交易报告,这可能与存储在服务器上的账户信息和密码泄露有关。此外,攻击者威胁要索要赎金,声称将泄露客户数据并使用勒索软件攻击计算机。然而,该公司初步调查并未在已检查的客户设备上发现任何恶意软件或勒索软件,但目前尚无法确认所有设备的安全性,仍在进行进一步调查。[3]
最近,在2026年10月27日,该公司证实攻击者已公开泄露了据信是客户的信息,并警告不要访问、下载或分发此类信息,因为这些信息可能被用于网络犯罪,包括诈骗和侵犯隐私。攻击者的网站可能也在收集访客数据,因此建议所有访问过该网站的用户使用反恶意软件对设备进行全面扫描,并警惕网络钓鱼邮件和相关诈骗信息。[4]
2. 事件模式和风险 2.1 凭证泄露 攻击者可能获取存储在云服务器上的 MT4/MT5 账户信息,并利用这些信息进行未经授权的交易。2.2 通过 RDP 驱动器重定向访问 如果远程服务器被攻击者控制,则可能利用允许将用户驱动器共享到远程服务器的 drivestoredirect:s:* 配置来访问和复制数据。虽然尚未证实 RDP 驱动器重定向是攻击者的主要入口点,但这仍然是一个风险,系统管理员应监控并尽可能限制其使用。[5] 2.3 网络勒索 攻击者可能声称拥有被盗数据,并以此威胁泄露客户信息,包括威胁发起勒索软件攻击以索要赎金。然而,尚未证实勒索软件是否如威胁所述安装在客户设备上。
3. 入侵指标 (IOC) 根据公开可用的威胁数据,我们发现了以下入侵指标:[6][7] 3.1 与勒索软件关联的域名可能记录了 IP 地址或访客信息,因此不建议直接访问该网站 – coronamng[.]store – www[.]coronamng[.]store 3.2 相关 IP 地址 – 198.54.116[.]91 – 与勒索软件网站关联的 IP 地址 – 198.54.114[.]91 – SPF 记录中出现的 IP 地址 3.3 勒索软件通信中出现的电子邮件和名称,但攻击者的真实身份尚未确认 – 电子邮件:boromngap@gmail[.]com – 发件人名称:Dmitry Orlov – 别名:Hacking Team 3.4 文件路径和 RDP 配置 需要检查的内容 – C:\ProgramData\USOShared\RdTmp\Extracted_* – \tsclient\C – drivestoredirect:s:* 3.5 需要注意的行为 – 通过 \tsclient\ 大量复制文件 – 异常访问登录数据或浏览器历史记录文件 – MT4/MT5 交易中出现 DEMO_FAST_LOSS 消息 – 大量交易或异常行为。请注意,某些 IOC 基于外部来源的分析,或者是在正常系统使用过程中可以找到的值和路径。因此,在得出设备遭受攻击的结论之前,应结合系统行为日志和其他证据进行检查。
4. 需要监控和检查的系统:此次事件发生在日本的 Onamae Desktop Cloud 服务中。对于泰国的企业和服务提供商,虽然目前尚未确认其是否受到同一事件的影响,但应检查具有类似使用模式的系统,包括:4.1 启用了 RDP 连接的 Windows Server 系统;4.2 远程桌面服务 (RDS);4.3 虚拟桌面基础架构 (VDI);4.4 Windows VPS 或云服务器;4.5 启用了 RDP 驱动器重定向的计算机,特别是允许用户将驱动器从用户计算机共享到远程服务器的系统。务必检查这些系统是否需要启用此功能。
5. 风险预防和缓解指南 5.1 如果不需要,请禁用 RDP 驱动器重定向,方法是将 drivestoredirect:s: 设置为空。5.2 将组策略“不允许驱动器重定向”设置为“已启用”,以防止用户计算机向远程服务器共享驱动器。5.3 根据最小权限原则限制管理员帐户,并避免在多个服务器上使用相同的管理员帐户或密码。5.4 为用于远程连接或管理系统的帐户启用多因素身份验证 (MFA)。5.5 审查并限制来自 Internet 的 RDP 访问,仅允许必要的 IP 地址或网络,并考虑使用 VPN 或远程访问网关。
6. 其他安全建议:6.1 使用反恶意软件对用于远程桌面连接的计算机进行全面扫描,并将重要数据备份到网络之外的独立系统或设备。6.2 如果检测到任何异常情况,请使用受信任的设备更改相关帐户的密码,终止当前会话,并检查与这些帐户关联的应用程序或服务。6.3 查看 RDP 使用日志和数据访问行为,尤其要注意通过 \tsclient\ 进行的大规模文件复制或异常文件访问。6.4 检查贵组织的 RDP 设置,特别是驱动器、剪贴板和资源重定向设置,并禁用不必要的功能。6.5 警惕冒充此类事件的电子邮件、网站或消息。不要打开可疑链接,也不要泄露密码或验证码。
参考文献 [1] https://dg.th/8ofncdyta6 [2] https://dg.th/csfw163vd5 [3] https://dg.th/31tbqwsx4f [4] https://dg.th/dy024xm8z6 [5] https://dg.th/5ufron6481 [6] https://dg.th/u6f50br9ym [7] https://dg.th/dxk6cery38