ช่องโหว่ Microsoft Authenticator บน Android เสี่ยงถูกแอปอันตรายขโมย Token บัญชีองค์กร - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 表示,Android 上的 Microsoft Authenticator 存在漏洞,恶意应用程序有可能窃取企业帐户令牌。
588/69 (IT) ประจำวันพุธที่ 28 ตุลาคม 2569 นักวิจัยเปิดเ
588/69 (IT) ประจำวันพุธที่ 28 ตุลาคม 2569
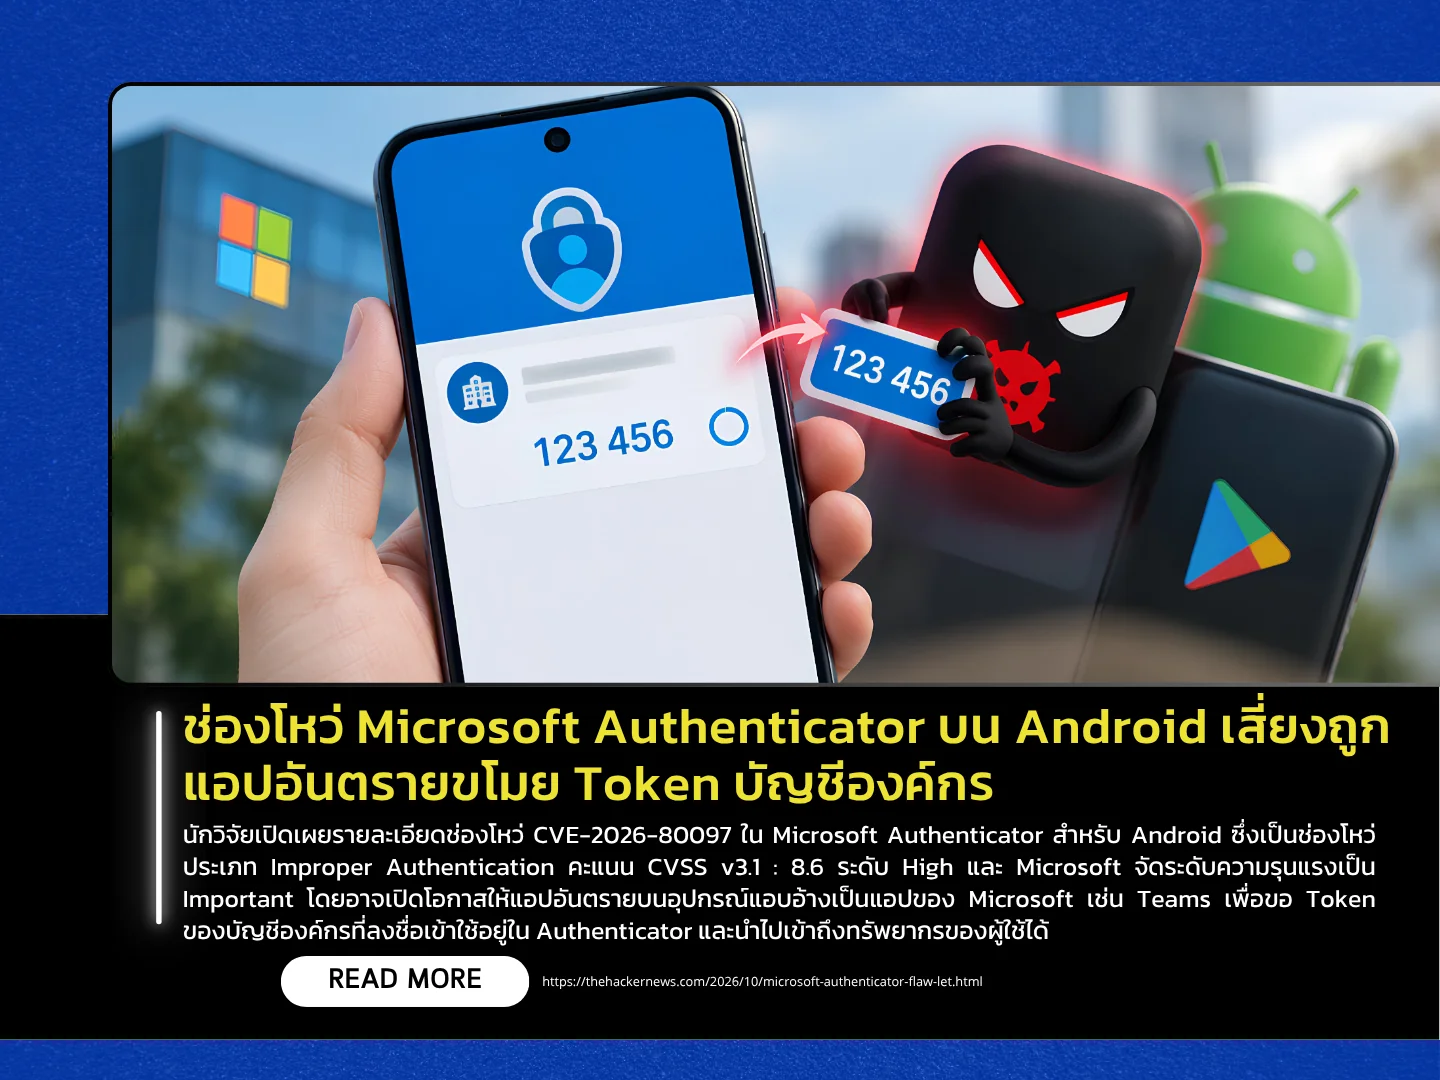
นักวิจัยเปิดเผยรายละเอียดช่องโหว่ CVE-2026-80097 ใน Microsoft Authenticator สำหรับ Android ซึ่งเป็นช่องโหว่ประเภท Improper Authentication คะแนน CVSS v3.1 : 8.6 ระดับ High และ Microsoft จัดระดับความรุนแรงเป็น Important โดยอาจเปิดโอกาสให้แอปอันตรายบนอุปกรณ์แอบอ้างเป็นแอปของ Microsoft เช่น Teams เพื่อขอ Token ของบัญชีองค์กรที่ลงชื่อเข้าใช้อยู่ใน Authenticator และนำไปเข้าถึงทรัพยากรของผู้ใช้ได้
ผู้ใช้งาน Microsoft Authenticator บน Android ควรตรวจสอบและอัปเดตเป็นเวอร์ชัน 6.2606.4246 หรือใหม่กว่า โดยเร็ว และหลีกเลี่ยงการติดตั้งแอปจากแหล่งที่ไม่น่าเชื่อถือ สำหรับองค์กรที่บริหารอุปกรณ์ Android ควรกำหนดเวอร์ชันขั้นต่ำของ Authenticator ผ่านระบบ Mobile Device Management (MDM) และตรวจสอบแอปที่ติดตั้งบนอุปกรณ์ ทั้งนี้ Microsoft ระบุว่ายังไม่พบการใช้ช่องโหว่โจมตีจริง
แหล่งข่าว : https://thehackernews.com/2026/10/microsoft-authenticator-fla w -let.html
588/69 (IT) 2026年10月28日,星期三
研究人员披露了 Microsoft Authenticator for Android 中的一个漏洞,编号为 CVE-2026-80097。这是一个身份验证不当漏洞,CVSS v3.1 评分为 8.6(高危),微软将其列为重要漏洞。该漏洞可能允许设备上的恶意应用程序冒充 Microsoft 应用程序(例如 Teams),请求已登录到 Authenticator 的组织帐户的令牌,从而获取用户资源的访问权限。
Android 设备上的 Microsoft Authenticator 用户应尽快检查并更新至 6.2606.4246 或更高版本,并避免从不受信任的来源安装该应用。管理 Android 设备的组织应通过其移动设备管理 (MDM) 系统设置 Authenticator 的最低版本要求,并审查设备上已安装的应用。微软表示,目前尚未发现利用此漏洞的实际案例。
来源:https://thehackernews.com/2026/10/microsoft-authenticator-flaw-let.html