แจ้งเตือน Apple ออกอัปเดตแก้ไขหลายช่องโหว่ใน iOS และ macOS พร้อมแก้ไขช่องโหว่ที่มีรายงานถูกใช้โจมตีใน iPhone และ iPad รุ่นเก่า - Thailand Computer Emergency Response Team (ThaiCERT)苹果公司发布更新,修复了iOS和macOS中的多个漏洞,其中包括据报道在旧款iPhone和iPad机型中被利用的漏洞。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
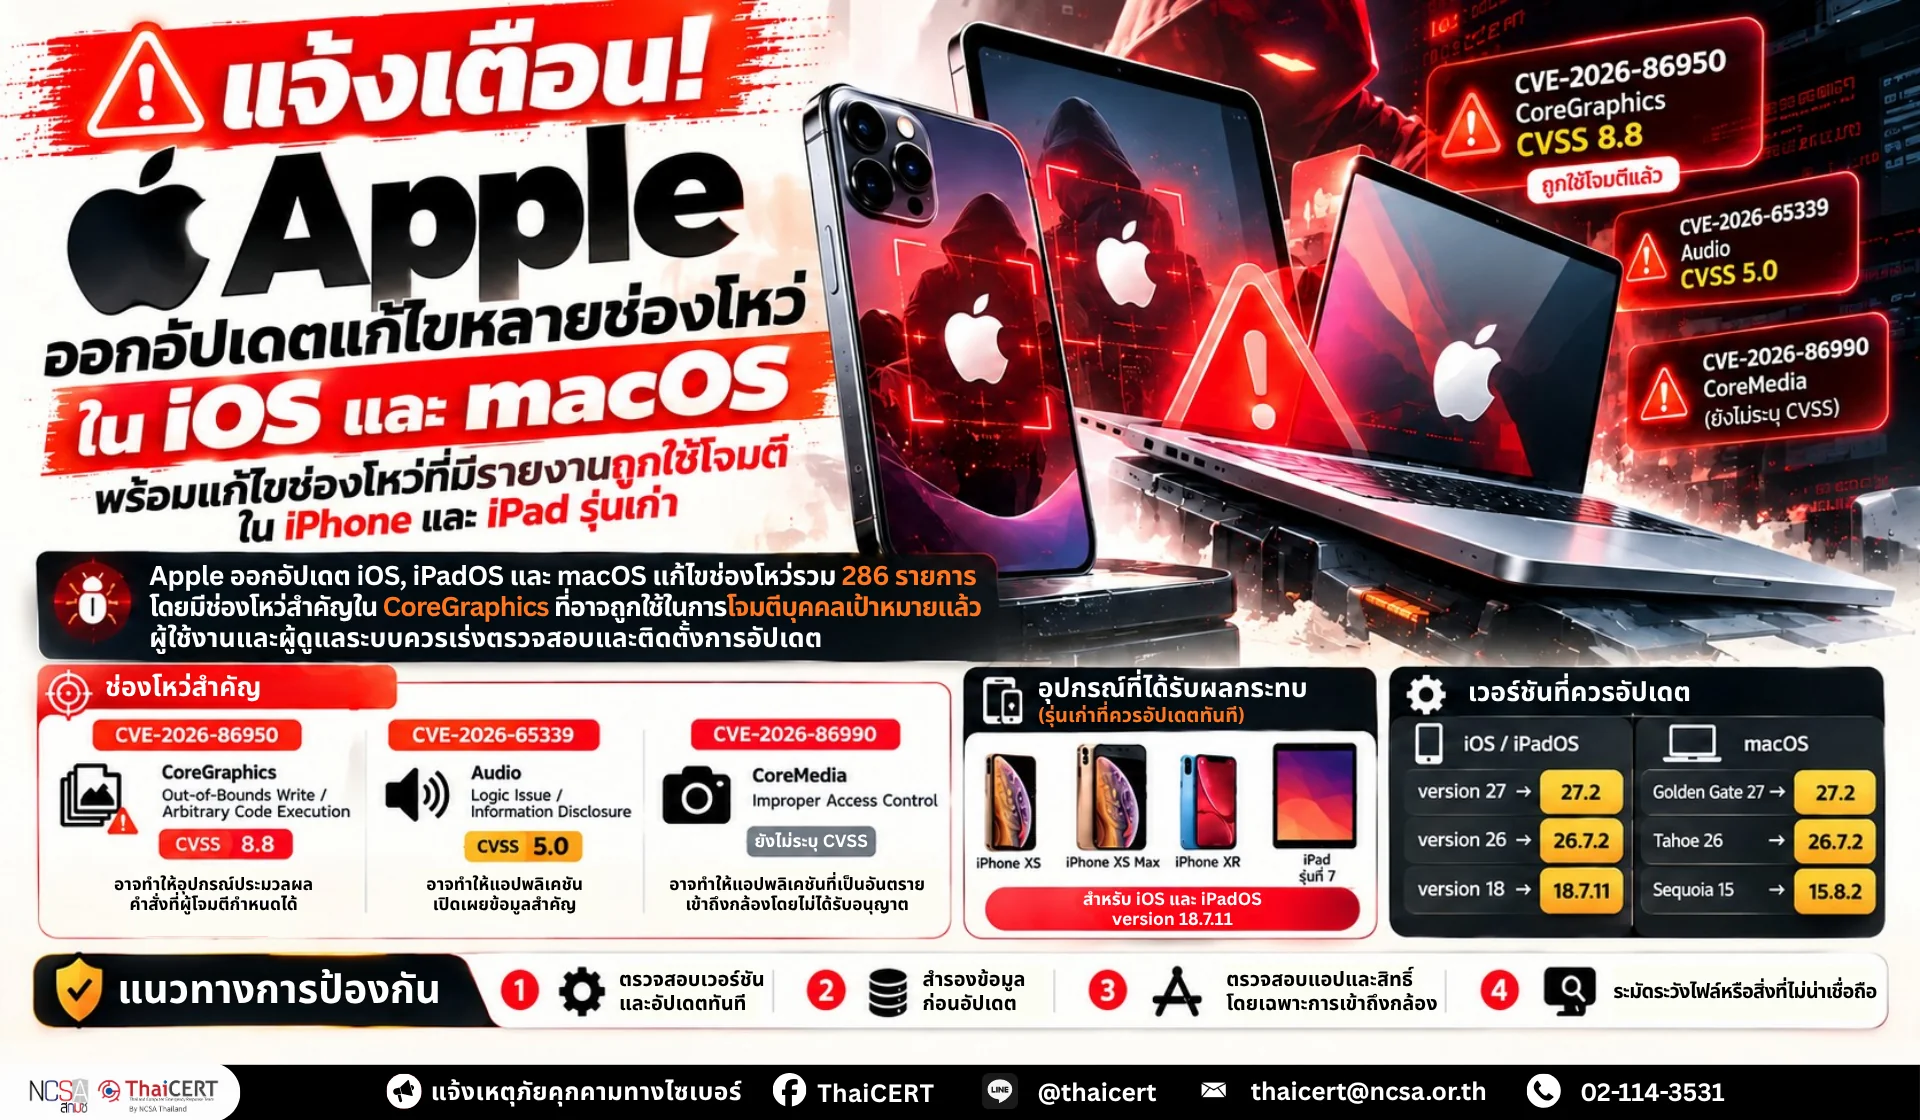
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน Apple เผยแพร่การอัปเดต iOS และ macOS version 27.2 เพื่อแก้ไขช่องโหว่รวม 286 รายการ พร้อมเผยแพร่ iOS และ iPadOS version 18.7.11 เพื่อแก้ไขช่องโหว่สำหรับอุปกรณ์รุ่นเก่า โดยมีช่องโหว่สำคัญหมายเลข CVE-2026-86950 ใน CoreGraphics ซึ่งอาจทำให้อุปกรณ์ประมวลผลคำสั่งที่ผู้โจมตีกำหนดเมื่อประมวลผลไฟล์ที่จัดทำขึ้นเป็นพิเศษ Apple ระบุว่าได้รับรายงานว่าช่องโหว่นี้อาจถูกใช้ในการโจมตีที่มีความซับซ้อนสูงต่อบุคคลเป้าหมายที่ใช้งาน iOS ก่อน version 27 ผู้ใช้งานและผู้ดูแลระบบจึงควรเร่งตรวจสอบและติดตั้งการอัปเดต [1]
1. รายละเอียดช่องโหว่ [2] 1.1 CVE-2026-86950 (CVSS v3.1: 8.8)[3] – Out-of-Bounds Write / Arbitrary Code Execution เป็นช่องโหว่การเขียนข้อมูลนอกขอบเขตหน่วยความจำใน CoreGraphics การประมวลผลไฟล์ที่ผู้โจมตีจัดทำขึ้นเป็นพิเศษอาจทำให้อุปกรณ์ประมวลผลคำสั่งที่ไม่ได้รับอนุญาต โดยเป็นช่องโหว่ที่ Apple ระบุว่ามีรายงานอาจถูกใช้โจมตีบุคคลเป้าหมายแล้ว คะแนนดังกล่าวประเมินโดย CISA-ADP และแสดงในฐานข้อมูล NVD 1.2 CVE-2026-65339 (CVSS v3.1: 5.0)[4] – Logic Issue / Information Disclosure เป็นข้อผิดพลาดด้านตรรกะในส่วน Audio ซึ่งอาจทำให้แอปพลิเคชันเปิดเผยข้อมูลสำคัญของผู้ใช้งานได้ คะแนนดังกล่าวประเมินโดย CISA-ADP ตามข้อมูลระเบียน CVE 1.3 CVE-2026-86990 (ยังไม่ระบุคะแนน CVSS ในระเบียน CVE ที่ตรวจสอบ)[5] – Improper Access Control เป็นช่องโหว่ด้านการควบคุมการเข้าถึงใน CoreMedia ซึ่งอาจทำให้แอปพลิเคชันที่เป็นอันตรายเข้าถึงกล้องโดยไม่ได้รับอนุญาตจากผู้ใช้งาน รายการข้างต้นเป็นช่องโหว่ที่ได้รับการแก้ไขใน iOS และ iPadOS version 18.7.11 ส่วนการอัปเดตระบบปฏิบัติการรุ่นอื่นมีการแก้ไขช่องโหว่เพิ่มเติม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ 2.1 สำหรับการอัปเดต iOS และ iPadOS version 18.7.11 รายการเผยแพร่การอัปเดตของ Apple ระบุอุปกรณ์ ได้แก่ iPhone XS, iPhone XS Max, iPhone XR และ iPad รุ่นที่ 7 ซึ่งยังไม่ได้ติดตั้งการอัปเดตดังกล่าว 2.2 สำหรับช่องโหว่อื่นที่แก้ไขในรอบเดียวกัน ผู้ดูแลระบบควรตรวจสอบผลิตภัณฑ์ที่ยังไม่ได้ติดตั้งการอัปเดตต่อไปนี้ – iOS และ iPadOS version 27 ที่ยังไม่ได้อัปเดตเป็น version 27.2 – iOS และ iPadOS version 26 ที่ยังไม่ได้อัปเดตเป็น version 26.7.2 – macOS Golden Gate version 27 ที่ยังไม่ได้อัปเดตเป็น version 27.2 – macOS Tahoe version 26 ที่ยังไม่ได้อัปเดตเป็น version 26.7.2 – macOS Sequoia version 15 ที่ยังไม่ได้อัปเดตเป็น version 15.8.2
3. แนวทางการแก้ไข [6] 3.1 ตรวจสอบ version ของระบบปฏิบัติการบน iPhone, iPad และ Mac ทุกเครื่องภายในหน่วยงาน รวมถึงอุปกรณ์ส่วนบุคคลที่ได้รับอนุญาตให้เข้าถึงข้อมูลหรือบริการขององค์กร 3.2 เร่งอัปเดตเป็นรุ่นที่ได้รับการแก้ไขตามระบบปฏิบัติการที่ใช้งานและการรองรับของอุปกรณ์ ดังนี้ 3.2.1 สำหรับ iOS และ iPadOS version 18 ให้อัปเดตเป็น version 18.7.11 3.2.2 สำหรับ iOS และ iPadOS version 26 ให้อัปเดตเป็น version 26.7.2 3.2.3 สำหรับ iOS และ iPadOS version 27 ให้อัปเดตเป็น version 27.2 3.2.4 สำหรับ macOS Golden Gate version 27 ให้อัปเดตเป็น version 27.2 3.2.5 สำหรับ macOS Tahoe version 26 ให้อัปเดตเป็น version 26.7.2 3.2.6 สำหรับ macOS Sequoia version 15 ให้อัปเดตเป็น version 15.8.2 หากมีรุ่นใหม่กว่าที่รวมการแก้ไขแล้ว ให้ติดตั้งรุ่นดังกล่าวตามความเข้ากันได้ของอุปกรณ์และระบบงาน 3.3 สำรองข้อมูลสำคัญและตรวจสอบความพร้อมในการกู้คืนก่อนอัปเดต หากสงสัยว่าอุปกรณ์ถูกบุกรุก ควรประสานทีมตอบสนองเหตุการณ์เพื่อเก็บหลักฐานก่อนล้างเครื่องหรือดำเนินการที่อาจทำให้หลักฐานสูญหาย 3.4 หลังอัปเดต ให้ตรวจสอบหมายเลข version และสถานะการติดตั้ง พร้อมทดสอบแอปพลิเคชันสำคัญ การเชื่อมต่อเครือข่าย และการเข้าถึงบริการขององค์กร 3.5 สำหรับหน่วยงานที่ใช้ระบบบริหารจัดการอุปกรณ์ ให้ติดตามสถานะการอัปเดตและกำหนดระยะเวลาติดตั้ง โดยให้ความสำคัญกับอุปกรณ์ของผู้บริหาร ผู้ดูแลระบบ และผู้ใช้งานที่เข้าถึงข้อมูลสำคัญ 3.6 ตรวจสอบแอปพลิเคชัน โปรไฟล์การกำหนดค่า และสิทธิ์การเข้าถึงข้อมูลหรือกล้อง หากพบรายการที่ไม่รู้จักหรือไม่ได้รับอนุญาต ให้ดำเนินการตรวจสอบทันที
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที 4.1 หลีกเลี่ยงการเปิดไฟล์แนบหรือดาวน์โหลดไฟล์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ที่ส่งผ่านข้อความ อีเมล หรือลิงก์ที่ไม่คาดหมาย 4.2 จำกัดการติดตั้งแอปพลิเคชันและโปรไฟล์การกำหนดค่าให้เฉพาะรายการที่องค์กรอนุญาต พร้อมทบทวนสิทธิ์ของแอปพลิเคชันที่ติดตั้งอยู่ 4.3 ลดการใช้อุปกรณ์ที่ยังไม่ได้รับการอัปเดตเพื่อเข้าถึงข้อมูลสำคัญหรือบัญชีที่มีสิทธิ์สูง และพิจารณาใช้อุปกรณ์ที่อัปเดตแล้วสำหรับงานดังกล่าว 4.4 เฝ้าระวังแอปพลิเคชันหรือโปรไฟล์ที่ไม่รู้จัก การใช้กล้องโดยไม่คาดหมาย และการแจ้งเตือนความปลอดภัย ทั้งนี้ การไม่พบอาการผิดปกติไม่สามารถยืนยันว่าอุปกรณ์ปลอดภัยได้ 4.5 หากสงสัยว่าอุปกรณ์ถูกบุกรุก ให้จำกัดการเชื่อมต่อกับระบบขององค์กร เก็บรักษาข้อความ ไฟล์ และหลักฐานที่เกี่ยวข้อง พร้อมประสานทีมตอบสนองเหตุการณ์เพื่อตรวจสอบ
ทั้งนี้ มาตรการข้างต้นเป็นเพียงข้อเสนอเพื่อลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งแพตช์ได้ และการอัปเดตเพียงอย่างเดียวไม่สามารถยืนยันว่าระบบที่เคยถูกบุกรุกกลับมาปลอดภัยแล้ว
แหล่งอ้างอิง [1] https://dg.th/si4rfpvx68 [2] https://dg.th/gpsemkauvo [3] https://dg.th/rh5x82gm0f [4] https://dg.th/7q6u2tyimp [5] https://dg.th/6d9y0ctrue [6] https://dg.th/epma0t45v2
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现苹果公司已发布 iOS 和 macOS 27.2 版本更新,修复了共计 286 个漏洞,同时还发布了 iOS 和 iPadOS 18.7.11 版本更新,修复了旧款设备的漏洞。其中就包括 CoreGraphics 中的一个严重漏洞 CVE-2026-86950,该漏洞可能允许设备在处理特制文件时执行攻击者指定的命令。苹果公司表示,已收到报告称,该漏洞可能被用于针对使用 iOS 27 之前版本的用户的复杂攻击。因此,用户和系统管理员应尽快检查并安装这些更新。[1]
1. 漏洞详情 [2] 1.1 CVE-2026-86950 (CVSS v3.1: 8.8)[3] – 越界写入/任意代码执行:CoreGraphics 中的一个越界写入漏洞。攻击者处理特制文件可能导致设备执行未经授权的命令。据苹果公司报告,该漏洞已被用于针对特定个人的攻击。该漏洞的评分由 CISA-ADP 评估,并已列入 NVD 数据库。1.2 CVE-2026-65339 (CVSS v3.1: 5.0)[4] – 逻辑问题/信息泄露:Audio 部分中的一个逻辑问题,可能允许应用程序泄露敏感用户信息。该漏洞的评分由 CISA-ADP 根据 CVE 记录评估。 1.3 CVE-2026-86990(已检查的 CVE 记录中未指定 CVSS 评分)[5] – 访问控制不当是 CoreMedia 中的一个访问控制漏洞,可能允许恶意应用程序在未经用户授权的情况下访问摄像头。上述漏洞已在 iOS 和 iPadOS 版本 18.7.11 中修复。其他操作系统版本的后续更新可能包含其他漏洞。
2. 受影响产品 2.1 对于 iOS 和 iPadOS 版本 18.7.11 的更新,苹果的更新公告列出了尚未安装此更新的设备,包括 iPhone XS、iPhone XS Max、iPhone XR 和第七代 iPad。2.2 对于同一版本中修复的其他漏洞,管理员应检查以下尚未安装更新的产品:– 尚未更新至 27.2 版本的 iOS 和 iPadOS 版本 27 – 尚未更新至 26.7.2 版本的 iOS 和 iPadOS 版本 26 – 尚未更新至 27.2 版本的 macOS Golden Gate 版本 27 – 尚未更新至 26.7.2 版本的 macOS Tahoe 版本 26 – 尚未更新至 15.8.2 版本的 macOS Sequoia 版本 15
3. 解决方案 [6] 3.1 检查组织内所有 iPhone、iPad 和 Mac 的操作系统版本,以及任何已获授权访问组织数据或服务的个人设备的操作系统版本。3.2 根据所使用的操作系统和设备兼容性,加快更新至正确版本,具体如下:3.2.1 对于 iOS 和 iPadOS 版本 18,更新至版本 18.7.11。3.2.2 对于 iOS 和 iPadOS 版本 26,更新至版本 26.7.2。3.2.3 对于 iOS 和 iPadOS 版本 27,更新至版本 27.2。3.2.4 对于 macOS Golden Gate 版本 27,更新至版本 27.2。3.2.5 对于 macOS Tahoe 版本 26,更新至版本 26.7.2。3.2.6 对于 macOS Sequoia 版本 15,更新至版本 15.8.2。如果有包含修复程序的更新版本可用,请根据设备和系统兼容性进行安装。3.3 更新前备份重要数据并检查恢复功能是否可用。如果您怀疑设备已被入侵,3.4 更新后,请验证版本号和安装状态,并测试关键应用程序、网络连接以及对企业服务的访问。3.5 对于使用设备管理系统的组织,请监控更新状态和安装计划,优先更新高管、管理员和有权访问关键数据的用户使用的设备。3.6 检查应用程序、配置文件以及数据或摄像头访问权限。如果发现任何未知或未经授权的条目,请立即进行调查。
4. 无法立即更新时应采取的措施:4.1 避免打开来自未知来源的附件或下载文件,尤其是通过短信、电子邮件或意外链接发送的文件。4.2 仅安装组织允许的应用程序和配置文件,并检查已安装应用程序的权限。4.3 减少使用过时的设备访问敏感数据或高权限帐户,并考虑使用更新的设备执行此类任务。4.4 监控未知应用程序或配置文件、异常的摄像头使用情况以及安全警报。未发现任何异常情况并不保证设备安全。4.5 如果怀疑设备已被入侵,请限制与组织系统的连接,保存相关消息、文件和证据,并与事件响应团队协调进行调查。
需要注意的是,上述措施仅为暂时降低风险的建议,不能替代补丁程序。此外,仅靠更新并不能保证先前已被入侵的系统现在完全安全。
参考文献 [1] https://dg.th/si4rfpvx68 [2] https://dg.th/gpsemkauvo [3] https://dg.th/rh5x82gm0f [4] https://dg.th/7q6u2tyimp [5] https://dg.th/6d9y0ctrue [6] https://dg.th/epma0t45v2