แจ้งเตือน! ช่องโหว่ระดับ Critical ใน Linux Kernel เสี่ยงถูกควบคุมเซิร์ฟเวอร์ - Thailand Computer Emergency Response Team (ThaiCERT)警报!Linux 内核存在严重漏洞,可能导致服务器被入侵 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
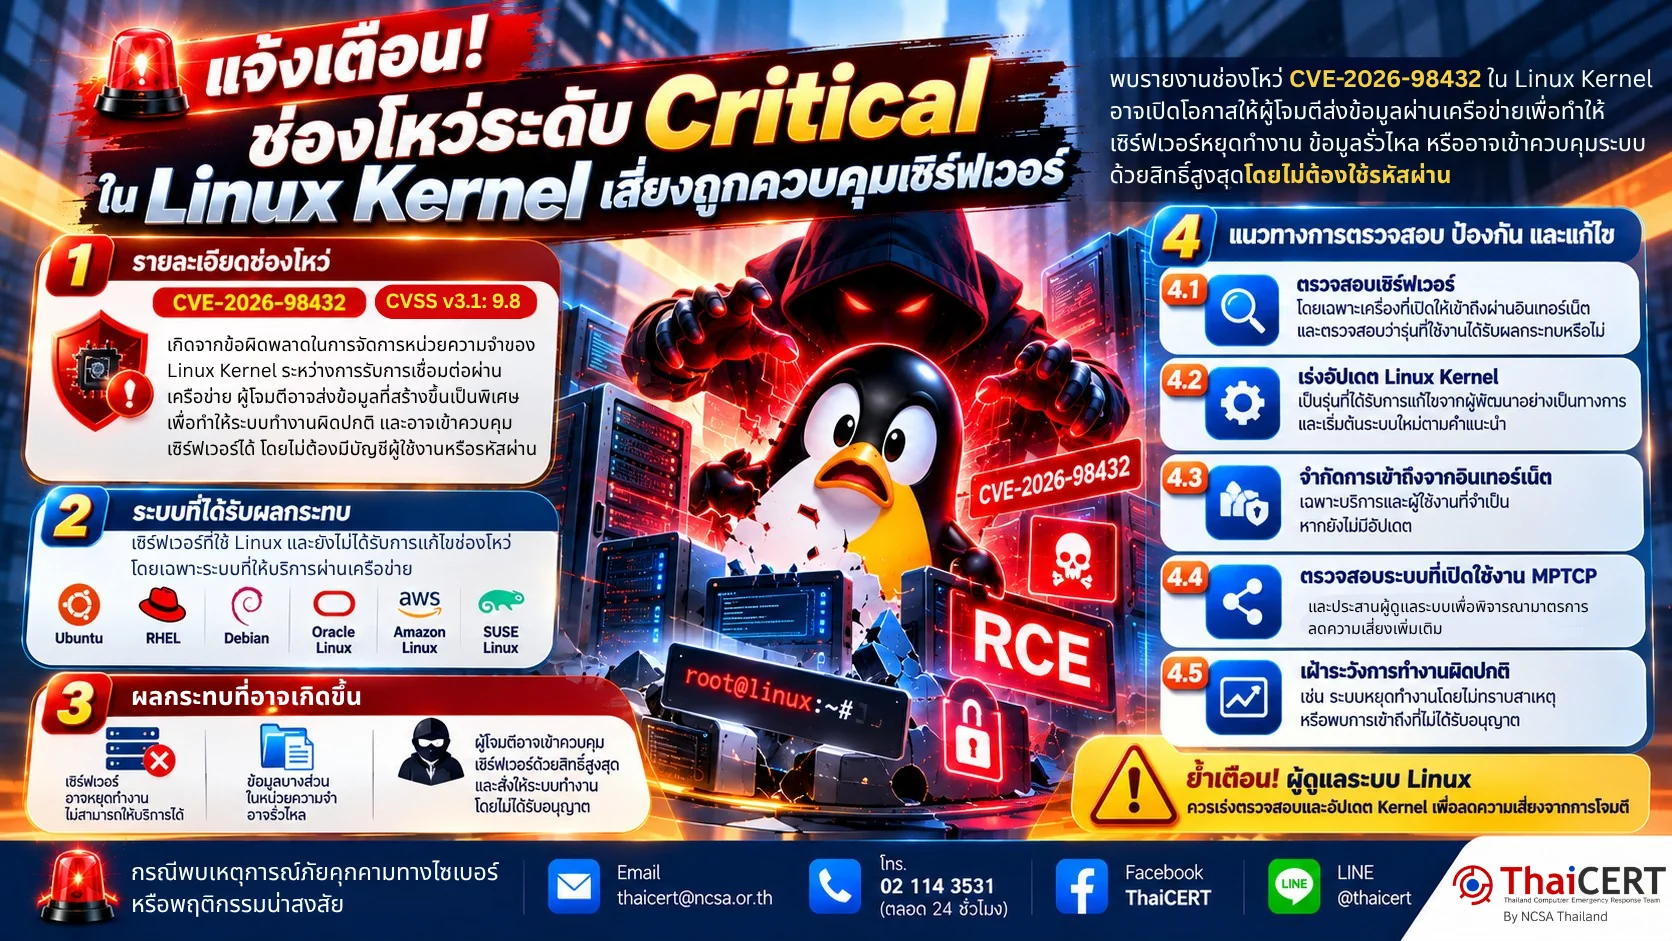
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่หมายเลข CVE-2026-98432 ใน Linux Kernel ซึ่งเป็นส่วนสำคัญของระบบปฏิบัติการ Linux ที่ใช้ในเซิร์ฟเวอร์และระบบสารสนเทศ โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีส่งข้อมูลผ่านเครือข่ายเพื่อทำให้เซิร์ฟเวอร์หยุดทำงาน ข้อมูลรั่วไหล หรืออาจเข้าควบคุมระบบด้วยสิทธิ์สูงสุดโดยไม่ต้องใช้รหัสผ่าน[1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2026-98432(CVSS v3.1: 9.8) เกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของ Linux Kernel ระหว่างการรับการเชื่อมต่อผ่านเครือข่าย ทำให้ผู้โจมตีอาจส่งข้อมูลที่สร้างขึ้นเป็นพิเศษเพื่อทำให้ระบบทำงานผิดปกติ นอกจากนี้ Anthropic ยังรายงานว่าสามารถสาธิตการเข้าควบคุมเซิร์ฟเวอร์ Linux ที่เปิดใช้งาน MPTCP ได้ โดยไม่ต้องมีบัญชีผู้ใช้งานหรือรหัสผ่าน[2]
2. ระบบที่ได้รับผลกระทบ เซิร์ฟเวอร์ที่ใช้ระบบปฏิบัติการ Linux และยังไม่ได้รับการแก้ไขช่องโหว่ โดยเฉพาะระบบที่ให้บริการผ่านเครือข่าย ได้แก่ – Ubuntu – Red Hat Enterprise Linux (RHEL) – Debian – Oracle Linux – Amazon Linux – SUSE Linux
3. ผลกระทบที่อาจเกิดขึ้น[3] 3.1 เซิร์ฟเวอร์อาจหยุดทำงาน ส่งผลให้เว็บไซต์หรือระบบงานไม่สามารถให้บริการได้ 3.2 ข้อมูลบางส่วนในหน่วยความจำของระบบอาจรั่วไหล 3.3 ผู้โจมตีอาจเข้าควบคุมเซิร์ฟเวอร์ด้วยสิทธิ์สูงสุด และสั่งให้ระบบทำงานโดยไม่ได้รับอนุญาต โดยมีการสาธิตการโจมตีลักษณะนี้สำเร็จแล้วในระบบที่เปิดใช้งาน MPTCP
4.แนวทางการตรวจสอบ ป้องกัน และแก้ไข[4] 4.1 ตรวจสอบเซิร์ฟเวอร์ที่ใช้ระบบปฏิบัติการ Linux โดยเฉพาะเครื่องที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต และตรวจสอบว่ารุ่นที่ใช้งานได้รับผลกระทบจากช่องโหว่หรือไม่ 4.2 เร่งอัปเดต Linux Kernel เป็นรุ่นที่ได้รับการแก้ไขจากผู้พัฒนาอย่างเป็นทางการ และเริ่มต้นระบบใหม่ตามคำแนะนำเพื่อให้การอัปเดตมีผล 4.3 หากยังไม่มีอัปเดต ควรจำกัดการเข้าถึงเซิร์ฟเวอร์จากอินเทอร์เน็ตเฉพาะบริการและผู้ใช้งานที่จำเป็น เพื่อลดความเสี่ยงระหว่างรอการแก้ไข 4.4 ตรวจสอบระบบที่เปิดใช้งาน Multipath TCP (MPTCP) และประสานผู้ดูแลระบบเพื่อพิจารณามาตรการลดความเสี่ยงเพิ่มเติม โดยการปิด MPTCP เพียงอย่างเดียวไม่สามารถป้องกันช่องโหว่นี้ได้ทั้งหมด 4.5 เฝ้าระวังการทำงานผิดปกติของเซิร์ฟเวอร์ เช่น ระบบหยุดทำงานโดยไม่ทราบสาเหตุ หรือพบการเข้าถึงที่ไม่ได้รับอนุญาต และเร่งตรวจสอบหากพบพฤติกรรมน่าสงสัย
🚨 ThaiCERT ย้ำเตือน! ผู้ดูแลระบบ Linux ควรเร่งตรวจสอบและอัปเดต Kernel เพื่อลดความเสี่ยงจากการโจมตี
แหล่งอ้างอิง [1] https://dg.th/0zdbps792f [2] https://dg.th/b63dtxsrj2 [3] https://dg.th/to1j0ud6fn [4] https://dg.th/4ekmsj01r7
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 Linux 内核中发现了一个漏洞 CVE-2026-98432。Linux 内核是服务器和信息系统中使用的 Linux 操作系统的关键组件。该漏洞可能允许攻击者通过网络发送信息,导致服务器宕机、数据泄露,或在无需密码的情况下获得完全权限控制。[1]
1. 漏洞详情 漏洞 CVE-2026-98432(CVSS v3.1:9.8)基于 Linux 内核在接受网络连接期间的内存管理错误,允许攻击者发送特制数据以导致系统故障。Anthropic 还报告称,该漏洞能够演示在无需帐户或密码的情况下控制启用 MPTCP 的 Linux 服务器的能力。[2]
2. 受影响的系统:使用尚未修复漏洞的 Linux 操作系统的服务器,特别是那些通过网络提供服务的服务器,包括:– Ubuntu – Red Hat Enterprise Linux (RHEL) – Debian – Oracle Linux – Amazon Linux – SUSE Linux
3. 潜在影响[3] 3.1 服务器可能变得不可用,导致无法提供网站或系统服务。3.2 系统内存中的某些数据可能泄露。3.3 攻击者可能获得服务器的完全权限并执行未经授权的系统操作。此类攻击已在启用 MPTCP 的系统上成功演示。
4. 监控、预防和修复指南 [4] 4.1 监控使用 Linux 操作系统的服务器,特别是那些可通过互联网访问的服务器,并检查其使用的版本是否受此漏洞影响。4.2 尽快将 Linux 内核更新到开发者官方发布的版本,并按照说明重启系统以使更新生效。4.3 如果没有可用的更新,则限制从互联网对服务器的访问,仅允许必要的服务和用户访问,以在等待修复期间降低风险。4.4 监控启用了多路径 TCP (MPTCP) 的系统,并与系统管理员协调,考虑采取额外的风险缓解措施。仅禁用 MPTCP 无法完全防止此漏洞。4.5 监控服务器故障,例如不明原因的系统崩溃或检测到未经授权的访问,并立即调查任何可疑行为。
🚨 ThaiCERT 发出警告!Linux 系统管理员应紧急检查并更新内核,以降低遭受攻击的风险。
参考文献 [1] https://dg.th/0zdbps792f [2] https://dg.th/b63dtxsrj2 [3] https://dg.th/to1j0ud6fn [4] https://dg.th/4ekmsj01r7