แจ้งเตือนช่องโหว่ความปลอดภัยผลิตภัณฑ์ TeamViewer - Thailand Computer Emergency Response Team (ThaiCERT)TeamViewer产品安全漏洞警报 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
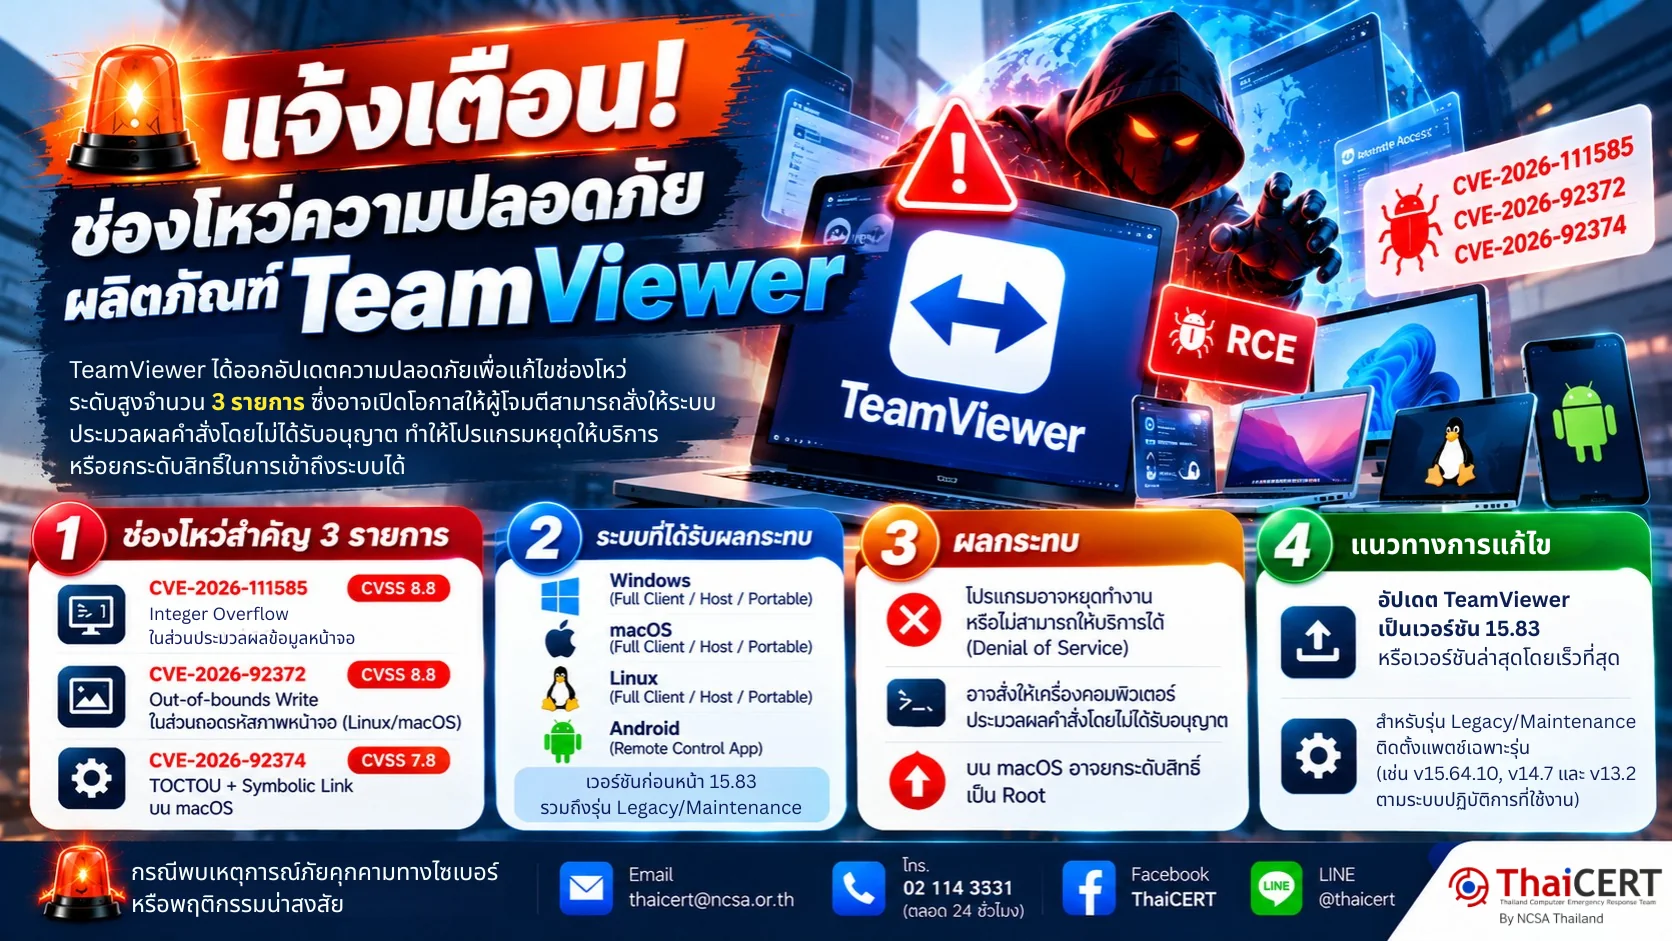
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า TeamViewer ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับสูงจำนวน 3 รายการ ในโปรแกรม TeamViewer ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งให้ระบบประมวลผลคำสั่งโดยไม่ได้รับอนุญาต ทำให้โปรแกรมหยุดให้บริการ หรือยกระดับสิทธิ์ในการเข้าถึงระบบได้ [1]
1.รายละเอียดช่องโหว่ 1.1 CVE-2026-111585 (CVSS v3.1: 8.8 ) [2] เป็นช่องโหว่ประเภท Integer Overflow ในส่วนประมวลผลข้อมูลหน้าจอ (Screen Decompression) ซึ่งเกิดจากการคำนวณขนาดหน่วยความจำผิดพลาดเมื่อได้รับข้อมูลหน้าจอที่ถูกปรับแต่งเป็นพิเศษ ส่งผลให้เกิดภาวะหน่วยความจำล้น (Heap-based Buffer Overflow) 1.2 CVE-2026-92372 (CVSS v3.1: 8.8) [3] เป็นช่องโหว่ประเภท Out-of-bounds Write ในส่วนถอดรหัสภาพหน้าจอ (Screen-Image Decoder) ของ TeamViewer บนระบบปฏิบัติการ Linux และ macOS เนื่องจากไม่มีการตรวจสอบขอบเขตหน่วยความจำอย่างเหมาะสม ทำให้ผู้โจมตีสามารถส่งข้อมูลภาพที่ถูกปรับแต่งเพื่อสั่งให้ระบบประมวลผลคำสั่งโดยไม่ได้รับอนุญาต 1.3 CVE-2026-92374 (CVSS v3.1: 7.8) [4] เป็นช่องโหว่ประเภท Time-of-check Time-of-use (TOCTOU) ร่วมกับการจัดการ Symbolic Link ที่ไม่ปลอดภัยในส่วนประกอบของ TeamViewer บนระบบปฏิบัติการ macOS ทำให้ผู้โจมตีที่มีสิทธิ์ระดับต่ำสามารถข้ามกระบวนการตรวจสอบแพ็กเกจติดตั้ง และอาจยกระดับสิทธิ์เป็น Root ได้
2. ลักษณะการโจมตี 2.1 CVE-2026-111585 ผู้โจมตีอาจอาศัยอุปกรณ์ปลายทางที่ถูกควบคุมหรือถูกบุกรุก ส่งข้อมูลหน้าจอที่ถูกปรับแต่งเป็นพิเศษมายังเครื่องของผู้ใช้งานที่เชื่อมต่อผ่าน TeamViewer ส่งผลให้เกิดข้อผิดพลาดในการจัดการหน่วยความจำ และอาจนำไปสู่การหยุดให้บริการหรือการประมวลผลคำสั่งโดยไม่ได้รับอนุญาตบนเครื่องที่เชื่อมต่อ 2.2 CVE-2026-92372 ผู้โจมตีสามารถส่งข้อมูลภาพหน้าจอที่ถูกปรับแต่งระหว่างการเชื่อมต่อระยะไกล หรือหลอกล่อให้ผู้ใช้งานเปิดไฟล์บันทึกเซสชัน TeamViewer (.tvs) ที่เป็นอันตราย เพื่อใช้ประโยชน์จากช่องโหว่ในการประมวลผลข้อมูลภาพหน้าจอ 2.3 CVE-2026-92374 ผู้โจมตีที่มีสิทธิ์ระดับต่ำบนระบบ macOS อาจใช้ประโยชน์จากข้อผิดพลาดในการตรวจสอบแพ็กเกจและการจัดการ Symbolic Link เพื่อแทรกแซงกระบวนการติดตั้ง ทำให้ระบบติดตั้งแพ็กเกจที่เป็นอันตรายและนำไปสู่การยกระดับสิทธิ์
3. ผลกระทบ 3.1 ผู้โจมตีอาจทำให้โปรแกรม TeamViewer หยุดทำงานหรือไม่สามารถให้บริการได้ตามปกติ (Denial of Service) 3.2 ผู้โจมตีอาจสามารถสั่งให้เครื่องคอมพิวเตอร์ของผู้ใช้งานประมวลผลคำสั่งโดยไม่ได้รับอนุญาต ภายใต้ระดับสิทธิ์ของกระบวนการ TeamViewer ที่ได้รับผลกระทบ 3.3 ผู้โจมตีที่มีสิทธิ์ระดับต่ำบนระบบปฏิบัติการ macOS อาจสามารถยกระดับสิทธิ์เป็น Root ส่งผลให้สามารถเข้าถึงหรือเปลี่ยนแปลงข้อมูลและการตั้งค่าของระบบโดยไม่ได้รับอนุญาต
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ 4.1 TeamViewer Full Client, Host และ Portable เวอร์ชันก่อนหน้า 15.83 (รวมถึงรุ่น Legacy/Maintenance เช่น v15.64 บน Windows 7/8, v14.7 และ v13.2 บน Windows, Linux และ macOS) 4.2 TeamViewer Remote Control App (บน Android) เวอร์ชันก่อนหน้า 15.83
5. แนวทางการแก้ไข [5] 5.1 ดำเนินการอัปเดตโปรแกรม TeamViewer เป็น เวอร์ชัน 15.83 หรือเวอร์ชันล่าสุดโดยเร็วที่สุด 5.2 สำหรับรุ่น Legacy/Maintenance ติดตั้งแพตช์แก้ไขเฉพาะรุ่นที่ทางผู้ผลิตจัดเตรียมไว้ (เช่น v15.64.10 สำหรับ Windows 7/8 หรืออัปเดตเวอร์ชัน v14.7 และ v13.2 ตามระบบปฏิบัติการที่ใช้งาน)
แหล่งอ้างอิง [1] https://dg.th/e7gtkzpn3m [2] https://dg.th/evpyr8no1f [3] https://dg.th/rzmtdf2qsb [4] https://dg.th/yjohriw7fa [5] https://dg.th/2mg8vw16uf
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁情况,并发现 TeamViewer 发布了一项安全更新,修复了 TeamViewer 中的三个高级漏洞,这些漏洞可能允许攻击者在未经授权的情况下执行命令,导致程序停止工作或提升系统权限 [1]。
1. 漏洞详情 1.1 CVE-2026-111585 (CVSS v3.1: 8.8) [2] 是屏幕解压缩部分的一个整数溢出漏洞,该漏洞是由于在接收特殊定制的屏幕数据时内存大小计算错误导致的,从而引发基于堆的缓冲区溢出。1.2 CVE-2026-92372 (CVSS v3.1: 8.8) [3] 是 TeamViewer 在 Linux 和 macOS 操作系统上的屏幕图像解码器部分的一个越界写入漏洞。由于缺乏适当的内存边界检查,攻击者可以发送定制的图像数据来执行未经授权的命令。 1.3 CVE-2026-92374 (CVSS v3.1: 7.8) [4] 是一种漏洞,它利用了 macOS 上 TeamViewer 组件中不安全的符号链接处理,结合了检查时间使用时间 (TOCTOU) 安全措施,使得低权限攻击者能够在安装期间绕过软件包验证,并有可能提升到 root 权限。
2. 攻击方法 2.1 CVE-2026-111585 攻击者可以利用受控或被入侵的终端向通过 TeamViewer 连接的用户计算机发送自定义屏幕数据,导致内存管理错误,并可能导致服务中断或在连接的计算机上执行未经授权的命令。2.2 CVE-2026-92372 攻击者可以在远程连接期间发送自定义屏幕截图,或诱骗用户打开恶意 TeamViewer 会话日志 (.tvs) 文件,从而利用屏幕截图处理中的漏洞。2.3 CVE-2026-92374 macOS 系统上的低权限攻击者可以利用软件包验证和符号链接处理错误干扰安装过程,从而允许系统安装恶意软件并导致权限提升。
3. 影响 3.1 攻击者可能导致 TeamViewer 程序停止工作或无法访问(拒绝服务攻击)。3.2 攻击者可能能够以受影响的 TeamViewer 进程的权限级别在用户计算机上执行未经授权的命令。3.3 在 macOS 上拥有低权限的攻击者可能能够将权限提升至 Root,从而导致对系统数据和设置的未经授权访问或修改。
4. 受影响产品:4.1 TeamViewer 完整客户端、主机和便携版,版本低于 15.83(包括旧版/维护版,例如 Windows 7/8 上的 v15.64,以及 Windows、Linux 和 macOS 上的 v14.7 和 v13.2);4.2 TeamViewer 远程控制应用程序(Android 版),版本低于 15.83。
5. 解决方案 [5] 5.1 尽快将 TeamViewer 更新至 15.83 版本或最新版本。5.2 对于旧版/维护版,请安装制造商提供的特定版本补丁(例如,Windows 7/8 系统安装 v15.64.10 版本,或根据操作系统更新至 v14.7 或 v13.2 版本)。
参考文献 [1] https://dg.th/e7gtkzpn3m [2] https://dg.th/evpyr8no1f [3] https://dg.th/rzmtdf2qsb [4] https://dg.th/yjohriw7fa [5] https://dg.th/2mg8vw16uf