แจ้งเตือน! ช่องโหว่ Zero-day ใน Cisco ASA และ FTD เสี่ยงทำให้ Firewall และ SSL VPN หยุดให้บริการ - Thailand Computer Emergency Response Team (ThaiCERT)警报!思科 ASA 和 FTD 系统中的零日漏洞可能导致防火墙和 SSL VPN 服务中断。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
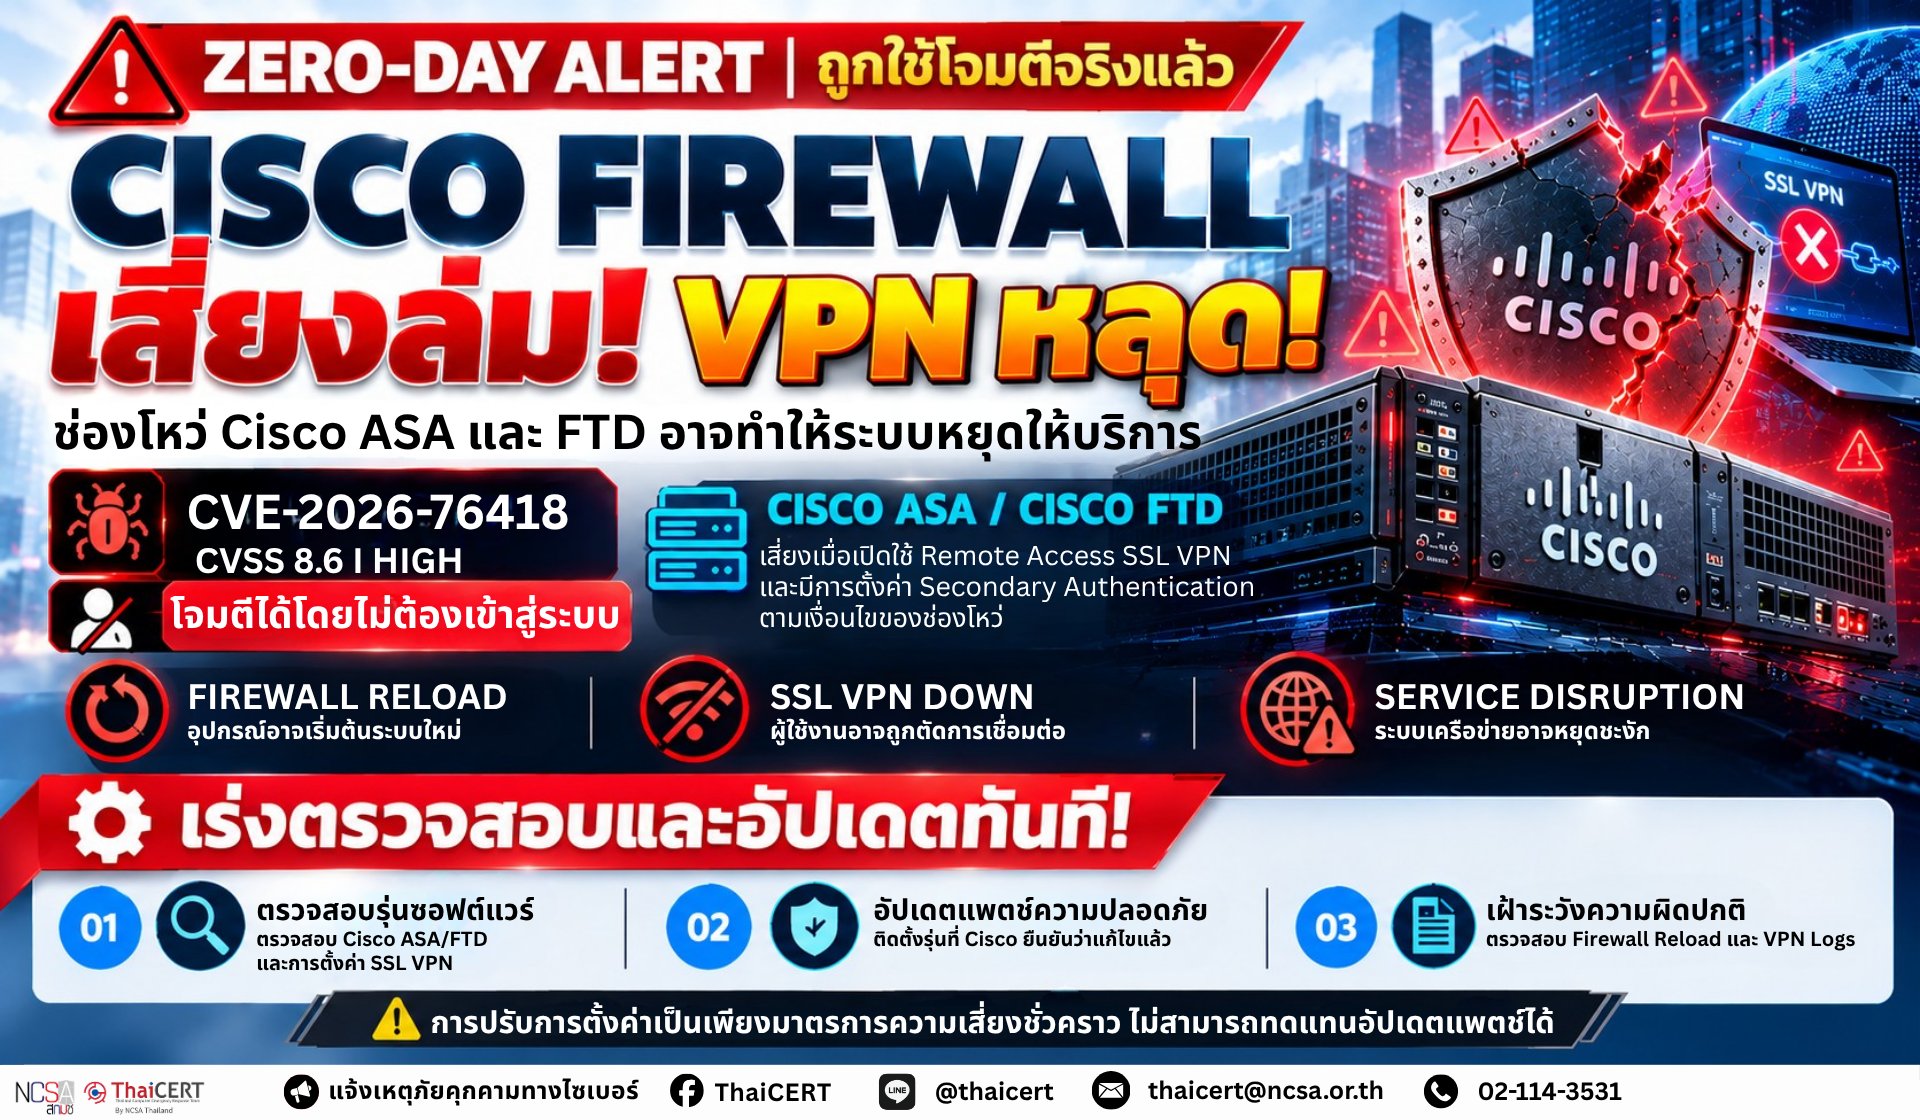
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-day หมายเลข CVE-2026-76418 (CVSS v3.1: 8.6) ในซอฟต์แวร์ Cisco Secure Firewall Adaptive Security Appliance (ASA) และ Cisco Secure Firewall Threat Defense (FTD) ซึ่งมีรายงานว่าถูกใช้โจมตีจริงแล้ว โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีสามารถส่งคำขอที่สร้างขึ้นเป็นพิเศษผ่านบริการ SSL VPN เพื่อทำให้อุปกรณ์ Firewall เริ่มต้นระบบใหม่ ส่งผลให้บริการเครือข่ายและการเชื่อมต่อ VPN หยุดชะงัก (Denial of Service: DoS) โดยไม่จำเป็นต้องยืนยันตัวตน [1]
1. รายละเอียดภัยคุกคาม CVE-2026-76418 (CVSS v3.1: 8.6) [2] เป็นช่องโหว่ประเภท Denial of Service (DoS) ที่เกิดจากข้อผิดพลาดในการประมวลผลตรรกะของระบบ (Logic Error) ในบริการ Remote Access SSL VPN ของ Cisco ASA และ Cisco FTD โดยเฉพาะกรณีที่มีการกำหนดค่าการยืนยันตัวตนขั้นที่สอง (Secondary Authentication) ภายใน Tunnel Group ซึ่งอาจทำให้ระบบประมวลผลคำขอเชื่อมต่อ VPN ที่ผิดปกติได้ไม่ถูกต้อง ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่นี้โดยส่งคำขอที่สร้างขึ้นเป็นพิเศษไปยังบริการ SSL VPN ที่เปิดให้เข้าถึงจากเครือข่ายภายนอก โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือเข้าสู่ระบบ VPN สำเร็จ หากโจมตีสำเร็จอาจทำให้อุปกรณ์ Firewall เริ่มต้นระบบใหม่โดยไม่คาดคิด (Unexpected Reload) และส่งผลให้บริการหยุดชะงัก
2. ระบบที่ได้รับผลกระทบ [3] ช่องโหว่ดังกล่าว ส่งผลกระทบต่ออุปกรณ์ Cisco Firewall ที่ใช้ซอฟต์แวร์รุ่นที่มีช่องโหว่ ดังนี้ 2.1 Cisco Secure Firewall ASA Software – เวอร์ชัน 9.16 และเก่ากว่า – เวอร์ชัน 9.18, 9.20, 9.22, 9.23 และ 9.24 ที่ยังไม่ได้อัปเดตแพตช์ความปลอดภัย 2.2 Cisco Secure Firewall FTD Software – เวอร์ชัน 7.0 และเก่ากว่า – เวอร์ชัน 7.2, 7.4, 7.6, 7.7, 10.0 และ 10.1 ที่ยังไม่ได้อัปเดตแพตช์ความปลอดภัย
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจทำให้อุปกรณ์ Cisco Firewall เริ่มต้นระบบใหม่โดยไม่คาดคิด ส่งผลให้บริการ SSL VPN และการเชื่อมต่อของผู้ใช้งานหยุดให้บริการ 3.2 ผู้ใช้งานที่เชื่อมต่อระบบหน่วยงานผ่าน Remote Access VPN อาจถูกตัดการเชื่อมต่อ และไม่สามารถเข้าถึงระบบสารสนเทศภายในได้ชั่วคราว 3.3 หากอุปกรณ์ Firewall ที่ได้รับผลกระทบทำหน้าที่ควบคุมการเชื่อมต่อเครือข่ายหลัก อาจส่งผลกระทบต่อความต่อเนื่องในการให้บริการของระบบสารสนเทศและการดำเนินงานของหน่วยงาน 3.4 การโจมตีซ้ำอาจทำให้บริการหยุดชะงักต่อเนื่องหรือเกิดขึ้นหลายครั้ง ทั้งนี้ ช่องโหว่ดังกล่าวเป็นช่องโหว่ด้านความพร้อมใช้งานของระบบ (Availability) โดยไม่มีการระบุว่าช่องโหว่นี้ทำให้ผู้โจมตีสามารถขโมยข้อมูลหรือสั่งรันคำสั่งบนอุปกรณ์ได้โดยตรง
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบอุปกรณ์ Cisco ASA และ Cisco FTD ที่ใช้งานภายในหน่วยงาน โดยเฉพาะอุปกรณ์ที่เปิดให้เชื่อมต่อ Remote Access SSL VPN จากอินเทอร์เน็ต พร้อมตรวจสอบรุ่นซอฟต์แวร์และเปรียบเทียบกับประกาศความปลอดภัยของ Cisco 4.2 ตรวจสอบการตั้งค่า SSL VPN และ Tunnel Group ว่ามีการเปิดใช้งาน Secondary Authentication หรือไม่ โดยเฉพาะ Tunnel Group ที่กำหนดค่า secondary-authentication-server-group รวมถึงกลุ่มเริ่มต้น DefaultWEBVPNGroup 4.3 เร่งอัปเดต Cisco ASA และ Cisco FTD เป็นรุ่นใหม่กว่าที่ Cisco ยืนยันว่าแก้ไขช่องโหว่แล้ว โดยควรสำรองการตั้งค่าและวางแผนช่วงเวลาบำรุงรักษาก่อนดำเนินการอัปเดต 4.4 ตรวจสอบ Logs และเหตุการณ์ผิดปกติของอุปกรณ์ Firewall โดยเฉพาะการเริ่มต้นระบบใหม่โดยไม่ทราบสาเหตุ การเชื่อมต่อ SSL VPN ที่ผิดปกติ และการหยุดชะงักของบริการ VPN พร้อมตรวจสอบข้อมูลจากระบบ Monitoring หรือ SIEM เพื่อค้นหาพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี 4.5 เฝ้าระวังสถานะการทำงานของอุปกรณ์ Firewall และบริการ SSL VPN อย่างต่อเนื่อง รวมถึงตรวจสอบประกาศความปลอดภัยจาก Cisco เพื่อรับทราบข้อมูลช่องโหว่และการอัปเดตเพิ่มเติม
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 หากยังไม่สามารถอัปเดตซอฟต์แวร์ได้ทันที ให้พิจารณาปิดการใช้งาน Secondary Authentication ใน Tunnel Group ที่ได้รับผลกระทบตามคำแนะนำของ Cisco โดยต้องประเมินผลกระทบด้านความปลอดภัยก่อนดำเนินการ เนื่องจากการปิดการยืนยันตัวตนขั้นที่สองอาจทำให้ระดับความปลอดภัยของการเข้าถึง VPN ลดลง 5.2 หาก DefaultWEBVPNGroup ไม่ได้ใช้ Secondary Authentication สามารถพิจารณาปิดการแสดงรายการ Tunnel Group ด้วยคำสั่ง no tunnel-group-list enable ตามเงื่อนไขที่ Cisco ระบุ ทั้งนี้ ผู้ใช้งานจะต้องทราบชื่อ Connection Profile ที่ต้องการเชื่อมต่อด้วยตนเอง 5.3 หาก DefaultWEBVPNGroup ใช้งาน Secondary Authentication ให้พิจารณานำการตั้งค่าดังกล่าวออกด้วยคำสั่ง no secondary-authentication-server-group ตามคำแนะนำของ Cisco โดยต้องประเมินความเสี่ยงและจัดให้มีมาตรการควบคุมทดแทนตามความเหมาะสม 5.4 มาตรการข้างต้นเป็นเพียงแนวทางลดความเสี่ยงชั่วคราว ไม่ใช่การแก้ไขช่องโหว่โดยสมบูรณ์ Cisco ยืนยันว่าไม่มีวิธีแก้ไขชั่วคราว (Workaround) ที่สามารถแก้ไขช่องโหว่นี้ได้โดยตรง จึงควรเร่งอัปเดตซอฟต์แวร์เป็นรุ่นที่ได้รับการแก้ไขโดยเร็วที่สุด
แหล่งอ้างอิง [1] https://dg.th/nu38h2tkf1 [2] https://dg.th/68csorbtai [3] https://dg.th/1ksbvzjih2
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁形势,并发现思科安全防火墙自适应安全设备 (ASA) 和思科安全防火墙威胁防御 (FTD) 软件中存在一个已知的零日漏洞 CVE-2026-76418 (CVSS v3.1: 8.6),据报道该漏洞已被积极利用。攻击者可利用此漏洞通过 SSL VPN 服务发送特制请求来重启防火墙设备,从而在无需身份验证的情况下对网络和 VPN 连接发起拒绝服务 (DoS) 攻击 [1]。
1. 威胁详情 CVE-2026-76418 (CVSS v3.1: 8.6) [2] 是一个拒绝服务 (DoS) 漏洞,由 Cisco ASA 和 Cisco FTD 远程访问 SSL VPN 服务中的逻辑错误引起,尤其是在隧道组中配置了辅助身份验证时。这会导致系统错误地处理 VPN 连接请求。攻击者可以通过向不需要 VPN 帐户或登录的开放式 SSL VPN 服务发送特制请求来利用此漏洞。如果攻击成功,可能会导致防火墙设备意外重启,从而造成服务中断。
2. 受影响的系统 [3] 此漏洞影响以下使用受影响软件版本的 Cisco 防火墙设备:2.1 Cisco Secure Firewall ASA 软件 – 版本 9.16 及更早版本 – 未打补丁的版本 9.18、9.20、9.22、9.23 和 9.24;2.2 Cisco Secure Firewall FTD 软件 – 版本 7.0 及更早版本 – 未打补丁的版本 7.2、7.4、7.6、7.7、10.0 和 10.1
3. 潜在影响 3.1 攻击者可能导致 Cisco 防火墙设备意外重启,从而导致 SSL VPN 服务和用户连接中断。3.2 通过远程访问 VPN 连接到组织系统的用户可能会断开连接,并暂时无法访问内部信息系统。3.3 如果受影响的防火墙设备控制着主网络连接,则可能会影响信息系统服务和组织运营的连续性。3.4 重复攻击可能导致持续或多次服务中断。此漏洞被归类为可用性漏洞,但尚未明确攻击者是否能够通过此漏洞直接窃取数据或在设备上执行命令。
4. 监控和预防指南 4.1 检查组织内部使用的 Cisco ASA 和 Cisco FTD 设备,特别是那些启用从互联网远程访问 SSL VPN 的设备。验证软件版本并将其与 Cisco 安全公告进行比较。4.2 检查 SSL VPN 和隧道组设置,确保已启用辅助身份验证,特别是配置了 `secondary-authentication-server-group` 的隧道组,包括默认的 `DefaultWEBVPNGroup`。4.3 加快 Cisco ASA 和 Cisco FTD 设备的更新,升级到 Cisco 确认的用于解决漏洞的新版本。在实施更新之前,备份配置并制定维护计划。4.4 监控防火墙设备的日志和异常情况,特别是无法解释的系统重启、异常的 SSL VPN 连接和 VPN 服务中断。审查来自监控系统(SIEM)的数据,以识别可能与攻击相关的行为。4.5 持续监控防火墙设备和 SSL VPN 服务的运行状态,并查看 Cisco 安全公告以获取漏洞信息和更新。
5. 临时风险缓解措施 5.1 如果无法立即进行软件更新,请考虑按照 Cisco 的建议,在受影响的隧道组中禁用辅助身份验证。在执行此操作之前,必须进行安全影响评估,因为禁用第二阶段身份验证可能会危及 VPN 访问安全。5.2 如果 DefaultWEBVPNGroup 未使用辅助身份验证,请考虑使用命令 `no tunnel-group-list enable` 禁用隧道组列表,但需满足 Cisco 指定的条件。用户必须知道他们要连接的连接配置文件的名称。5.3 如果 DefaultWEBVPNGroup 使用辅助身份验证,请考虑按照 Cisco 的建议,使用命令 `no secondary-authentication-server-group` 删除该设置。必须进行风险评估并实施适当的替代控制措施。5.4 以上措施仅为临时风险缓解方法,并不能完全修复此漏洞。Cisco 确认,目前没有针对此漏洞的直接解决方法。因此,尽快将软件更新到已打补丁的版本至关重要。
参考文献 [1] https://dg.th/nu38h2tkf1 [2] https://dg.th/68csorbtai [3] https://dg.th/1ksbvzjih2