แจ้งเตือน! พบมัลแวร์แฝงในส่วนขยาย Claude Code บน Cursor Marketplace เสี่ยงเปิดช่องให้แฮกเกอร์ควบคุมเครื่อง - Thailand Computer Emergency Response Team (ThaiCERT)警报!在 Cursor Marketplace 上的 Claude Code 扩展程序中发现了嵌入的恶意软件,存在被黑客控制的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
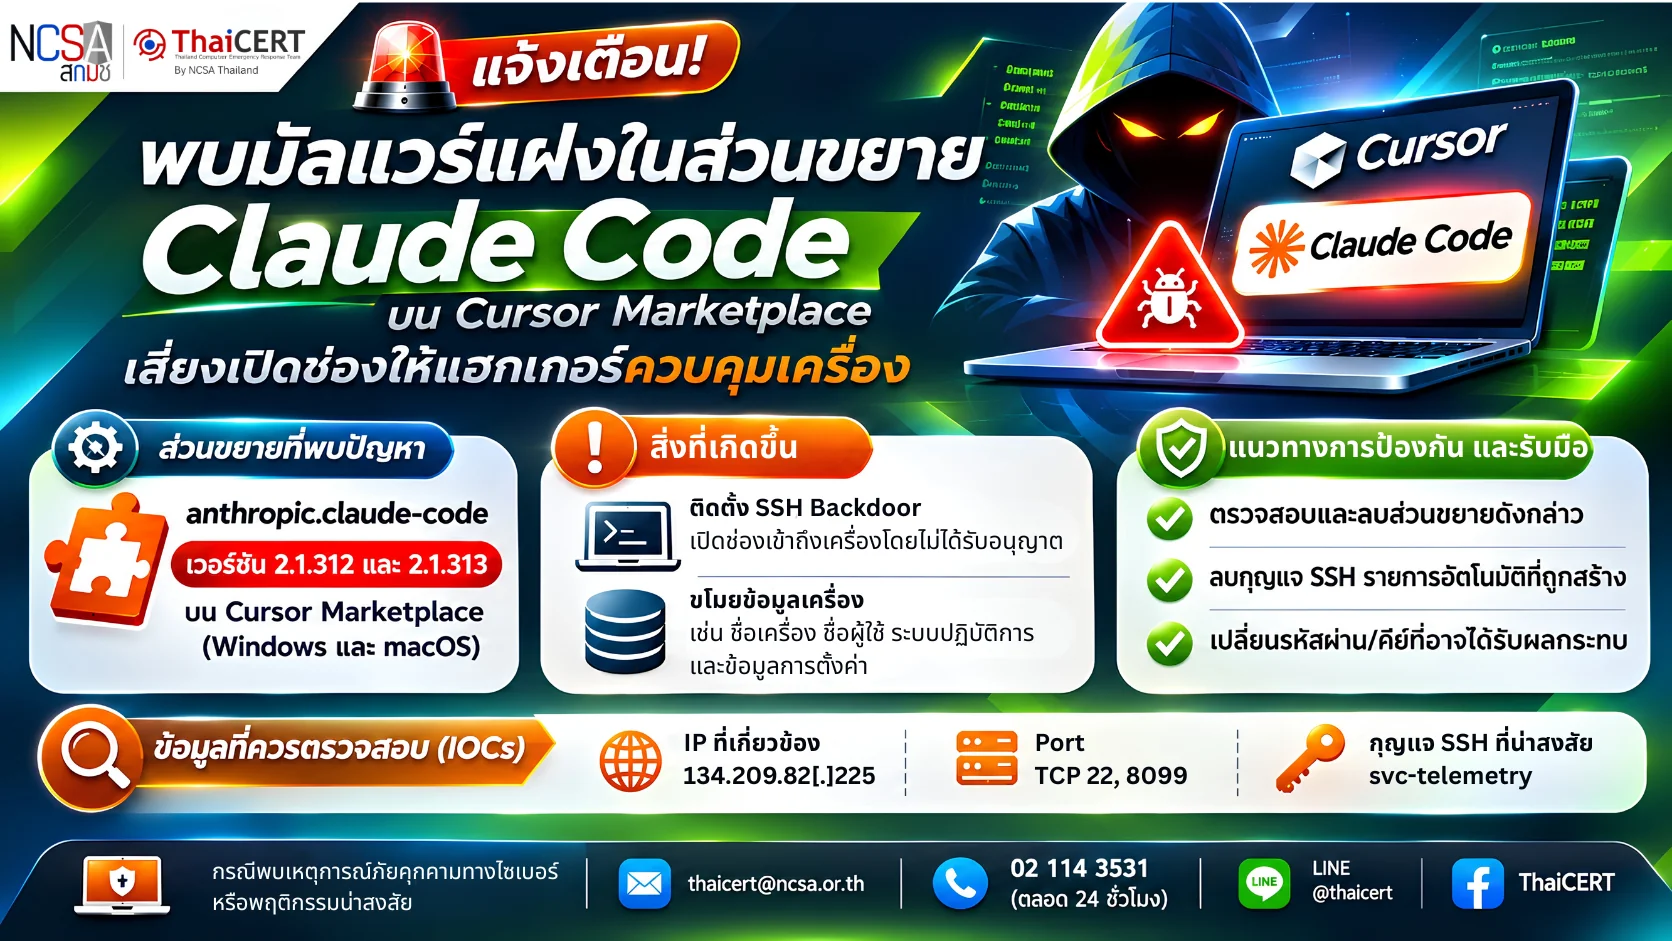
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการแทรกคำสั่งอันตรายในส่วนขยาย (Extension) Claude Code ซึ่งเป็นเครื่องมือ AI ช่วยเขียนโปรแกรมของ Anthropic ที่เผยแพร่ผ่าน Cursor Marketplace โดยส่วนขยายเวอร์ชัน 2.1.312 และ 2.1.313 ถูกดัดแปลงให้ติดตั้งช่องทางลับสำหรับเข้าถึงเครื่องคอมพิวเตอร์ (SSH Backdoor) และส่งข้อมูลเกี่ยวกับเครื่องผู้ใช้งานไปยังเซิร์ฟเวอร์ของผู้โจมตี ซึ่งอาจนำไปสู่การเข้าควบคุมระบบหรือเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ทั้งนี้ Cursor ระบุว่ามีผู้ใช้งานที่อาจได้รับผลกระทบ และได้ถอดส่วนขยายที่เป็นอันตรายออกจาก Marketplace พร้อมปิดกั้นเซิร์ฟเวอร์ที่เกี่ยวข้องแล้ว[1]
1. รายละเอียด พบส่วนขยาย Claude Code รหัส anthropic.claude-code เวอร์ชัน 2.1.312 และ 2.1.313 ที่เผยแพร่ผ่าน Cursor Marketplace สำหรับ Windows และ macOS ถูกแทรกโค้ดอันตรายภายใต้ชื่อผู้เผยแพร่ที่ถูกต้อง ทำให้ผู้ใช้งานอาจได้รับมัลแวร์จากการติดตั้งหรืออัปเดตส่วนขยายตามปกติ[2] ซึ่งพบว่าคำสั่งอันตรายถูกแทรกไว้ในส่วนขยายและสามารถเริ่มทำงานเมื่อโปรแกรมโหลดส่วนขยาย โดยไม่จำเป็นต้องสั่งใช้งาน Claude Code เพื่อพยายามเปิดช่องทางให้ผู้โจมตีเข้าถึงเครื่อง และตั้งค่าให้มัลแวร์กลับมาทำงานอีกครั้งหลังเปิดเครื่อง[3]
2. ลักษณะการโจมตีและข้อมูลที่ตรวจพบ 2.1 การติดตั้งช่องทางเข้าถึงระบบ (SSH Backdoor) มัลแวร์พยายามเพิ่มกุญแจ SSH ของผู้โจมตีลงในเครื่อง และสร้างช่องทางเชื่อมต่อกลับไปยังเซิร์ฟเวอร์ภายนอก เพื่อเปิดโอกาสให้เข้าถึงเครื่อง โดยไม่ได้รับอนุญาต 2.2 การเก็บข้อมูลเครื่องผู้ใช้งาน มัลแวร์รวบรวมข้อมูล เช่น ชื่อเครื่อง ชื่อผู้ใช้งาน ระบบปฏิบัติการ หมายเลข IP และข้อมูลการตั้งค่าบางส่วนที่เกี่ยวข้องกับเครื่องมือพัฒนาโปรแกรม แล้วพยายามส่งไปยังเซิร์ฟเวอร์ของผู้โจมตี 2.3 การฝังตัวเพื่อกลับมาทำงานซ้ำ มัลแวร์พยายามสร้างงานอัตโนมัติใน Windows และ macOS เพื่อให้ช่องทางการเชื่อมต่อกลับไปยังผู้โจมตียังคงทำงาน แม้ผู้ใช้งานจะปิดโปรแกรมหรือเริ่มต้นเครื่องใหม่ 2.4 ข้อมูลที่ใช้ตรวจสอบการโจมตี (IOCs) ส่วนขยายที่เกี่ยวข้อง: anthropic.claude-code เวอร์ชันที่เป็นอันตราย: 2.1.312 และ 2.1.313 จาก Cursor Marketplace หมายเลข IP ที่เกี่ยวข้อง: 134.209.82[.]225 การเชื่อมต่อที่ต้องตรวจสอบ: TCP Port 22 และ 8099 ชื่อกุญแจ SSH ที่น่าสงสัย: svc-telemetry
3. ระบบและผู้ใช้งานที่ควรเฝ้าระวัง 3.1 ผู้ใช้งาน Cursor บน Windows และ macOS ที่ติดตั้งหรืออัปเดตส่วนขยาย Claude Code เวอร์ชัน 2.1.312 หรือ 2.1.313 จาก Cursor Marketplace ในช่วงเวลาที่เกิดเหตุ 3.2 เครื่องคอมพิวเตอร์ของนักพัฒนาซอฟต์แวร์ที่ใช้งาน Cursor ร่วมกับระบบงานของหน่วยงาน หรือมีการจัดเก็บข้อมูลสำคัญสำหรับเข้าถึงระบบ 3.3 เครื่องที่ตรวจพบกุญแจ SSH ชื่อ svc-telemetry หรือมีประวัติการเชื่อมต่อกับหมายเลข IP ที่เกี่ยวข้องกับการโจมตี
4. แนวทางการตรวจสอบ ป้องกัน และรับมือ 4.1 ตรวจสอบส่วนขยาย Claude Code ในโปรแกรม Cursor โดยเฉพาะเวอร์ชัน 2.1.312 และ 2.1.313 หากเคยติดตั้งหรืออัปเดตผ่าน Cursor Marketplace ในช่วงที่เกิดเหตุ ควรแจ้งผู้ดูแลระบบเพื่อตรวจสอบ 4.2 ตรวจสอบและกำจัดมัลแวร์ โดยใช้เครื่องมือตามคำแนะนำของ Cursor เพื่อลบส่วนขยายที่เป็นอันตราย กุญแจ SSH และรายการที่มัลแวร์สร้างขึ้น เนื่องจากการถอนติดตั้งส่วนขยายเพียงอย่างเดียวอาจไม่เพียงพอ 4.3 แยกเครื่องที่ติดมัลแวร์ออกจากเครือข่าย หากพบหลักฐานการติดมัลแวร์ ควรจำกัดการเชื่อมต่อชั่วคราว และให้ผู้ดูแลระบบตรวจสอบและแก้ไขก่อนนำกลับมาใช้งาน 4.4 เปลี่ยนข้อมูลสำหรับเข้าถึงระบบ เช่น รหัสผ่าน SSH Keys, API Keys และ Access Tokens ที่อาจได้รับผลกระทบ พร้อมยกเลิกสิทธิ์การเข้าถึงเดิมที่มีความเสี่ยง โดยดำเนินการจากเครื่องที่ปลอดภัย 4.5 ตรวจสอบพฤติกรรมผิดปกติ โดยเฉพาะการเชื่อมต่อกับ IP 134.209.82[.]225 การเพิ่มกุญแจ SSH ที่ไม่รู้จัก และการเข้าถึงระบบโดยไม่ได้รับอนุญาต พร้อมติดตามประกาศความปลอดภัยจาก Cursor อย่างต่อเนื่อง
🚨 ThaiCERT ย้ำเตือน! การลบส่วนขยายที่เป็นอันตรายเพียงอย่างเดียวอาจไม่เพียงพอ ผู้ที่เคยติดตั้งเวอร์ชันที่ได้รับผลกระทบควรตรวจสอบและกำจัดมัลแวร์ที่อาจฝังตัวอยู่ในเครื่อง เพื่อป้องกันการเข้าถึงระบบโดยไม่ได้รับอนุญาต
อ้างอิง [1] https://dg.th/1vqs3wa5xb [2] https://dg.th/hq2al7g438 [3] https://dg.th/iyw7jcvdf0
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称,恶意指令被植入到 Anthropic 公司通过 Cursor Marketplace 分发的 AI 编程工具 Claude Code 扩展程序中。该扩展程序的 2.1.312 和 2.1.313 版本已被修改,植入后门程序,用于访问计算机并将用户计算机信息发送到攻击者的服务器,这可能导致系统被控制或未经授权的访问。Cursor 公司表示,部分用户可能受到影响,并已从 Marketplace 中移除该恶意扩展程序,同时屏蔽了相关服务器。[1]
1. 详情:通过 Cursor Marketplace 分发的适用于 Windows 和 macOS 的 Claude Code 扩展程序(anthropic.claude-code 版本 2.1.312 和 2.1.313)被发现以正确的发布者名称注入了恶意代码,这可能导致用户在正常安装或更新扩展程序时感染恶意软件。[2] 恶意代码嵌入在扩展程序中,可以在加载扩展程序时执行,而无需运行 Claude Code 扩展程序,其目的是为攻击者打开一个入口,使其能够访问计算机并设置恶意软件在启动后重新激活。[3]
2. 攻击特征及检测到的信息 2.1 SSH 后门安装:恶意软件尝试将攻击者的 SSH 密钥添加到目标计算机,并建立与外部服务器的连接,从而实现未经授权的访问。2.2 用户数据收集:恶意软件收集计算机名称、用户名、操作系统、IP 地址以及一些与开发工具相关的配置信息,并尝试将其发送到攻击者的服务器。2.3 重新执行渗透:恶意软件尝试在 Windows 和 macOS 系统中创建自动化任务,以便在用户关闭程序或重启计算机后,仍能保持与攻击者的连接。 2.4 识别数据(IOC):相关扩展:anthropic.claude-code;恶意版本:来自 Cursor Marketplace 的 2.1.312 和 2.1.313;相关 IP 地址:134.209.82[.]225;待调查连接:TCP 端口 22 和 8099;可疑 SSH 密钥名称:svc-telemetry
3. 需监控的系统和用户:3.1 在事件发生期间,从 Cursor Marketplace 安装或更新了 Claude Code 扩展程序 2.1.312 或 2.1.313 版本的 Windows 和 macOS 用户。3.2 使用 Cursor 连接组织系统或存储敏感系统访问数据的软件开发人员计算机。3.3 显示名为“svc-telemetry”的 SSH 密钥或与攻击相关的 IP 地址有连接历史记录的计算机。
4. 调查、预防和应对指南:4.1 检查 Cursor 程序中的 Claude Code 扩展程序,特别是 2.1.312 和 2.1.313 版本。如果该扩展程序是在事件发生期间通过 Cursor Marketplace 安装或更新的,请通知系统管理员进行调查。4.2 使用 Cursor 推荐的工具检查并移除恶意软件,包括恶意扩展程序、SSH 密钥和恶意软件生成的条目。仅仅卸载扩展程序可能不足以解决问题。4.3 将受感染的计算机与网络隔离。如果发现恶意软件感染的证据,请暂时限制连接,并让系统管理员在恢复计算机之前调查并修复问题。4.4 更改所有受影响的系统访问信息,例如密码、SSH 密钥、API 密钥和访问令牌,并撤销已泄露的访问权限。请在安全的计算机上执行此操作。 4.5 监控异常行为,特别是与 IP 地址 134.209.82[.]225 的连接、添加未知 SSH 密钥以及未经授权的系统访问。持续监控 Cursor 的安全公告。
🚨 ThaiCERT 发出警告!仅仅移除恶意扩展程序可能不足以解决问题。已安装受影响版本的用户应检查并移除计算机上可能存在的任何恶意软件,以防止未经授权的系统访问。
参考文献 [1] https://dg.th/1vqs3wa5xb [2] https://dg.th/hq2al7g438 [3] https://dg.th/iyw7jcvdf0