แจ้งเตือนช่องโหว่ Remote Code Execution (RCE) ใน WordPress Core - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 已发出警报,WordPress 核心中存在远程代码执行 (RCE) 漏洞。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
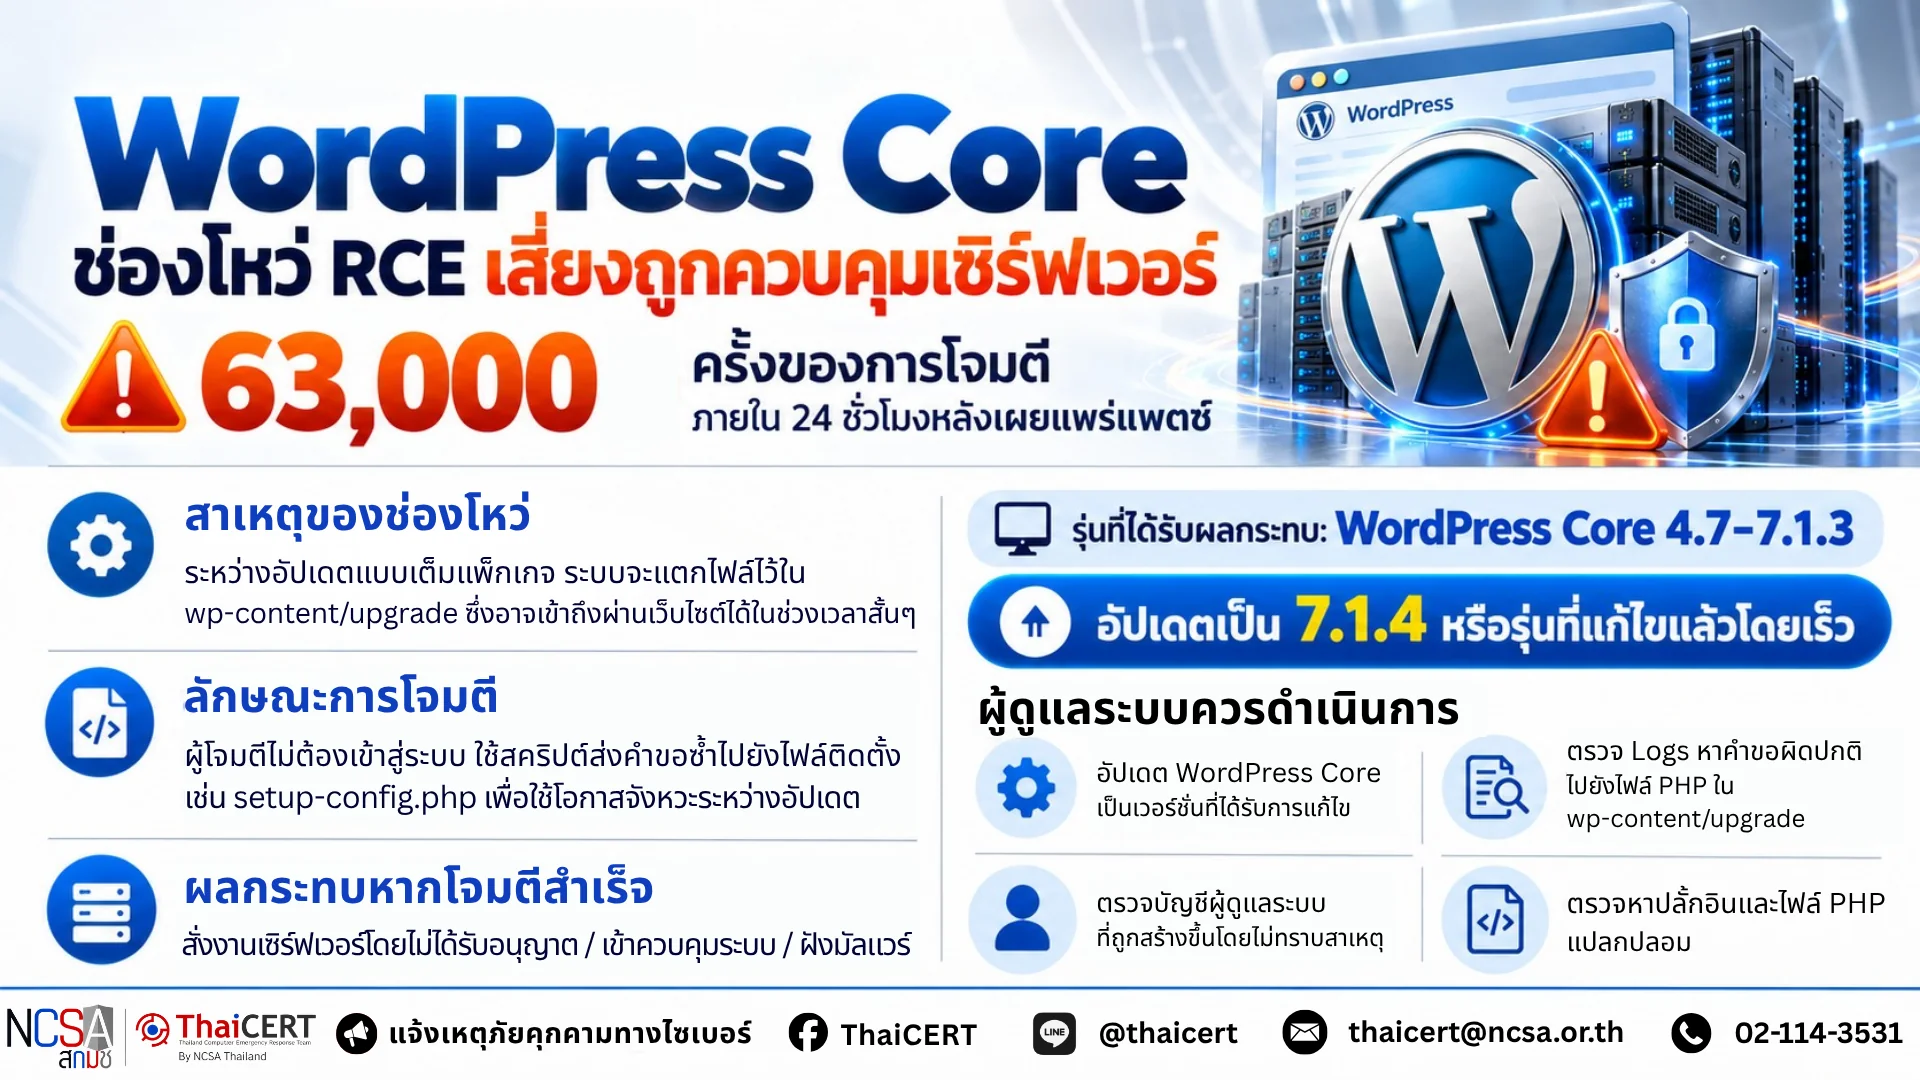
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบบริษัทรักษาความปลอดภัยของ WordPress รายงานการโจมตีพุ่งสูงกว่า 63,000 ครั้ง ภายในเวลาเพียง 24 ชั่วโมงหลังจากมีการเผยแพร่แพตช์ความปลอดภัยสำหรับ WordPress Core [1]
1. รายละเอียดช่องโหว่ ช่องโหว่นี้เกิดจากกระบวนการอัปเดต WordPress Core แบบแพ็กเกจเต็ม (Full-package Core update) ซึ่งระบบจะทำการแตกไฟล์อัปเกรดไปยังไดเรกทอรีชั่วคราวบนเส้นทาง wp-content/upgrade เนื่องจากเส้นทางดังกล่าวสามารถเข้าถึงได้ผ่านเว็บไซต์ (Web-accessible) ในช่วงเวลาสั้น ๆ ระหว่างการอัปเดต จึงทำให้ช่องว่างเวลานี้กลายเป็นจุดอ่อนที่ทำให้ผู้ไม่หวังดีสามารถใช้ช่องโหว่ดังกล่าวในการโจมตีได้
2. ลักษณะการโจมตี 2.1 ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาศัยช่วงเวลาสั้น ๆ ขณะที่ WordPress Core กำลังแตกไฟล์อัปเดตแบบเต็มแพ็กเกจลงในไดเรกทอรีชั่วคราวภายใต้ wp-content/upgrade ซึ่งมีไฟล์ติดตั้งระบบ เช่น setup-config.php ที่อาจสามารถเข้าถึงได้ผ่านเว็บไซต์ 2.2 ผู้โจมตีใช้สคริปต์อัตโนมัติส่งคำขอไปยังเส้นทางของไฟล์ติดตั้งดังกล่าวซ้ำ ๆ เพื่อเพิ่มโอกาสเข้าถึงไฟล์ในช่วงที่ระบบกำลังอัปเดต ก่อนที่ไฟล์ชั่วคราวจะถูกลบออก ซึ่งอาจนำไปสู่การใช้ประโยชน์จากช่องโหว่เพื่อสั่งงานเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต
3. ผลกระทบ หากการโจมตีสำเร็จ ผู้โจมตีอาจสามารถสั่งให้เซิร์ฟเวอร์ประมวลผลคำสั่งโดยไม่ได้รับอนุญาต (Remote Code Execution: RCE) ซึ่งอาจนำไปสู่การเข้าควบคุมระบบ การฝังมัลแวร์ หรือการใช้เซิร์ฟเวอร์เป็นช่องทางในการดำเนินกิจกรรมที่เป็นอันตราย
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ WordPress Core เวอร์ชัน 4.7 ถึง 7.1.3
5.แนวทางการแก้ไขและป้องกัน 5.1 แนะนำให้ผู้ดูแลเว็บไซต์ WordPress ทุกท่านรีบอัปเดตระบบเป็น เวอร์ชัน 7.1.4 [2] (หรือเวอร์ชันล่าสุดที่ได้รับการแพตช์แล้ว) โดยเร็วที่สุด 5.2 ตรวจสอบไฟล์บันทึก (Logs) เพื่อหาคำขอที่น่าสงสัยไปยังไฟล์ PHP ภายใต้ไดเรกทอรี wp-content/upgrade 5.3 ตรวจสอบบัญชีผู้ดูแลระบบ (Administrator accounts) ที่ถูกสร้างขึ้นมาใหม่โดยไม่ทราบสาเหตุ 5.4 รวจสอบปลั๊กอินหรือไฟล์ PHP แปลกปลอมที่อาจถูกฝังไว้ในระบบ
แหล่งอ้างอิง [1] https://dg.th/d3pv9w64uq [2] https://dg.th/t8pi6dnryu
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁情况,发现 WordPress 安全公司在 WordPress 核心安全补丁发布后的短短 24 小时内就报告了超过 63,000 次攻击 [1]。
1. 漏洞详情:此漏洞源于 WordPress 核心完整更新过程。在该过程中,系统会将升级文件解压到 wp-content/upgrade 路径下的临时目录。由于该路径在更新期间仅在短时间内可从 Web 访问,因此这段时间的漏洞可能被恶意攻击者利用,从而发起攻击。
2. 攻击方法 2.1 未经身份验证的攻击者利用 WordPress 核心将完整软件包更新文件提取到 wp-content/upgrade 下的临时目录的短暂间隙,该目录包含一些系统安装文件,例如 setup-config.php,这些文件可能可以通过网站访问。2.2 攻击者使用自动化脚本反复向这些安装文件的路径发送请求,从而增加在临时文件被删除之前,在系统更新期间访问这些文件的几率。这可能导致攻击者利用漏洞执行未经授权的服务器命令。
3. 影响:如果攻击成功,攻击者可能能够在服务器上执行未经授权的命令(远程代码执行:RCE),这可能导致系统控制、恶意软件嵌入,或将服务器用作恶意活动的渠道。
4.受影响的产品:WordPress核心版本4.7至7.1.3。
5. 解决方案和预防指南 5.1 我们建议所有 WordPress 网站管理员尽快将系统更新至 7.1.4 版本 [2](或最新的补丁版本)。5.2 检查日志文件,查找对 wp-content/upgrade 目录下 PHP 文件的可疑请求。5.3 检查是否存在出于未知原因而新创建的管理员帐户。5.4 检查系统中是否存在任何可疑的插件或 PHP 文件。
参考文献 [1] https://dg.th/d3pv9w64uq [2] https://dg.th/t8pi6dnryu