แจ้งเตือน! ช่องโหว่ใน FortiMonitor OnSight Chrome Extension เสี่ยงข้ามการยืนยันตัวตนและส่งต่อทราฟฟิกผ่านเบราว์เซอร์ - Thailand Computer Emergency Response Team (ThaiCERT)警报!FortiMonitor OnSight Chrome 扩展程序存在漏洞,可能绕过身份验证并通过浏览器转发流量。- 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
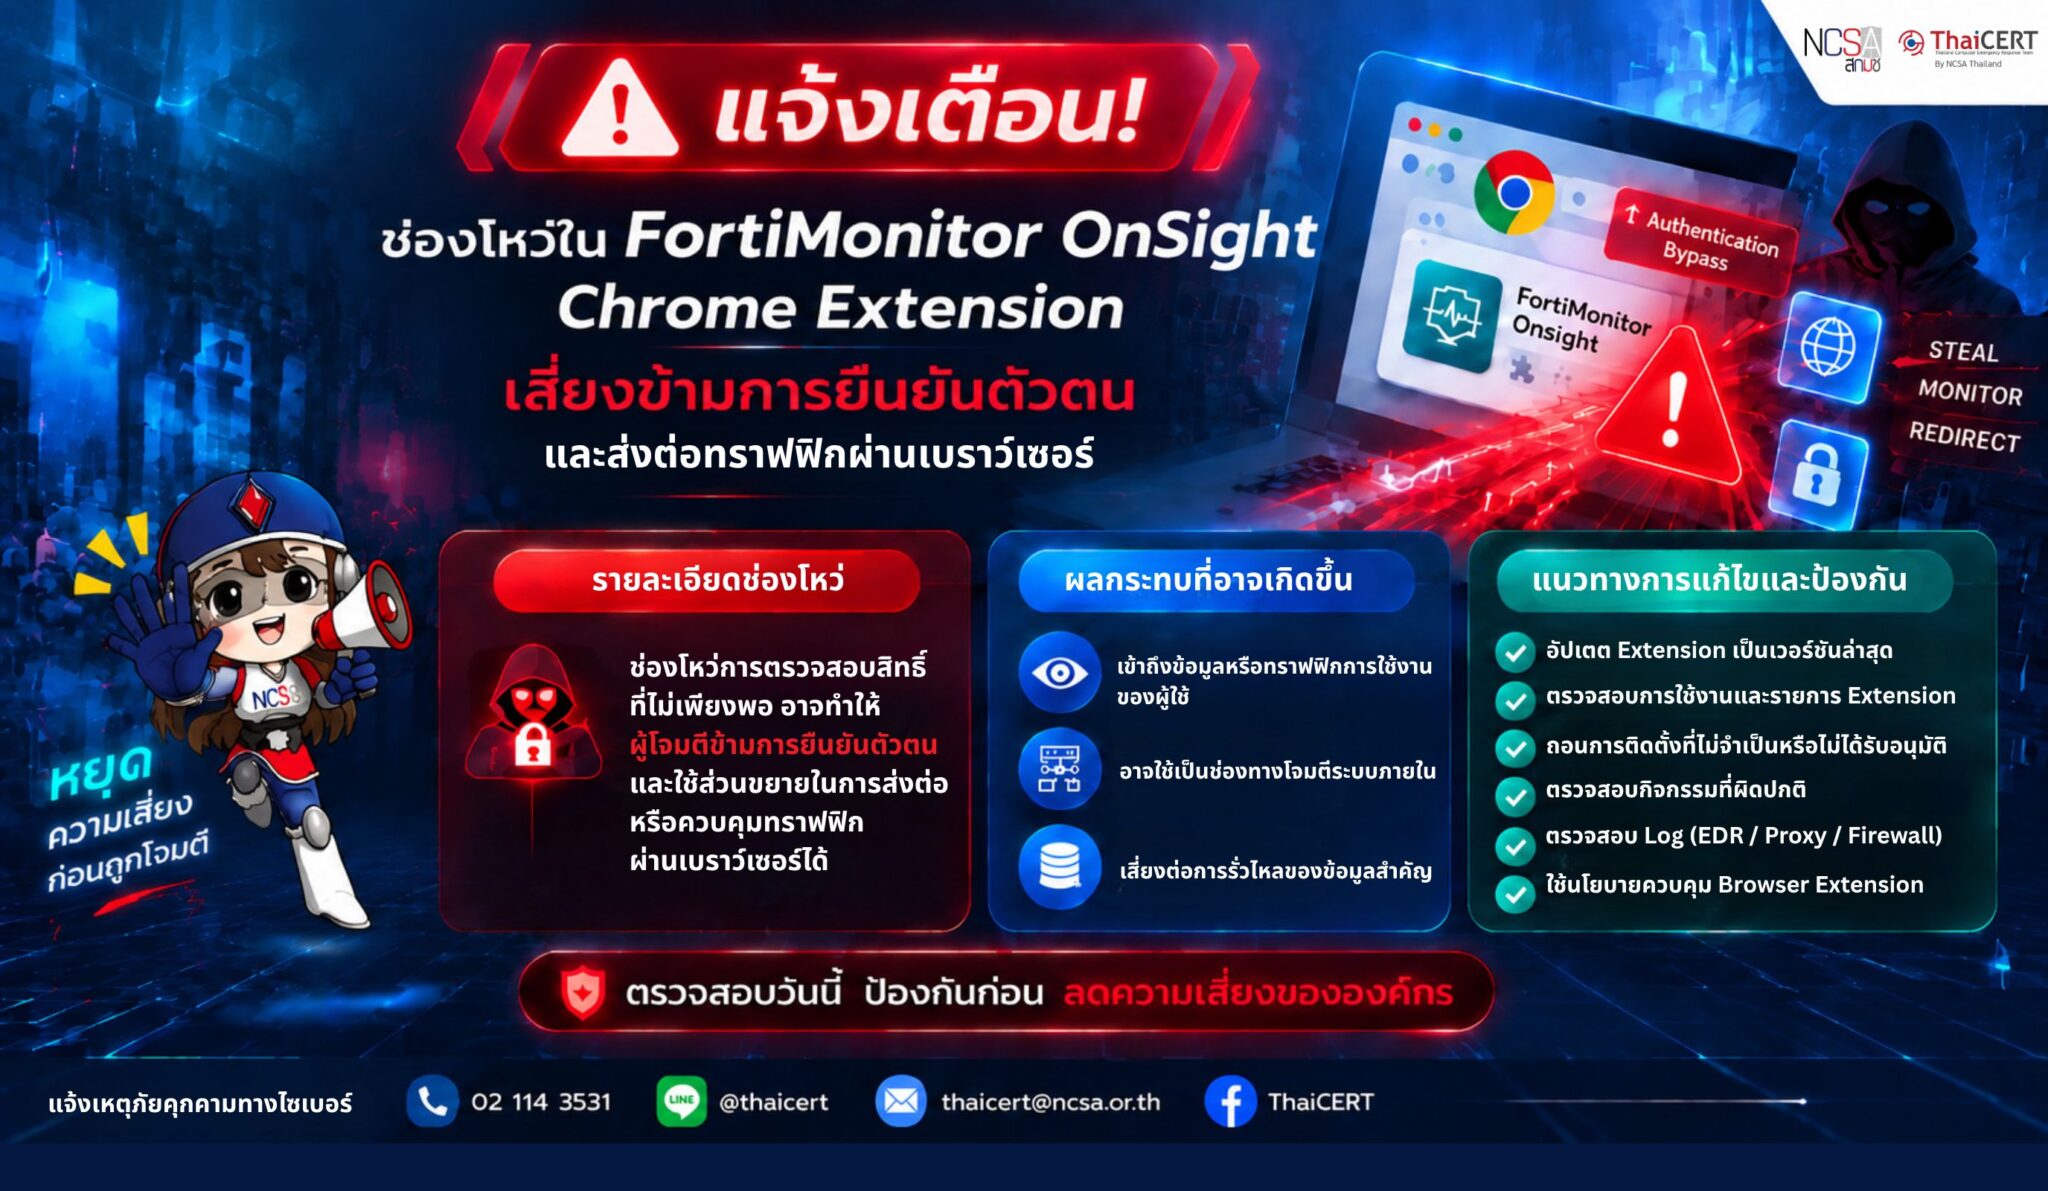
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบ Fortinet เผยแพร่ประกาศแก้ไขช่องโหว่ระดับวิกฤต (Critical) ใน FortiMonitor OnSight Chrome Extension ซึ่งเป็นส่วนเสริมสำหรับเบราว์เซอร์ Google Chrome ที่ใช้ร่วมกับแพลตฟอร์ม FortiMonitor OnSight โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้รับอนุญาตสามารถหลีกเลี่ยงกลไกการยืนยันตัวตน (Authentication Bypass) และดำเนินการส่งต่อทราฟฟิกของเบราว์เซอร์ (Browser Traffic Proxy) ผ่านระบบที่ได้รับผลกระทบได้ [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ดังกล่าวส่งผลกระทบต่อ FortiMonitor OnSight Chrome Extension โดยเป็นช่องโหว่ที่เกี่ยวข้องกับการตรวจสอบสิทธิ์ของระบบที่ไม่เพียงพอ (Improper Authentication) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้รับอนุญาตสามารถหลีกเลี่ยงกระบวนการยืนยันตัวตน (Authentication Bypass) และเข้าถึงฟังก์ชันบางส่วนของส่วนขยายได้โดยไม่ผ่านการตรวจสอบสิทธิ์ที่ถูกต้อง ส่งผลให้สามารถใช้ส่วนขยายเป็นช่องทางในการส่งต่อหรือควบคุมการรับส่งข้อมูลผ่านเบราว์เซอร์ รวมถึงเพิ่มความเสี่ยงต่อการเข้าถึงข้อมูลหรือกิจกรรมการใช้งานของผู้ใช้ที่เกี่ยวข้องกับระบบดังกล่าวโดยไม่ได้รับอนุญาตได้
2. ผลกระทบที่อาจเกิดขึ้น 2.1 การเข้าถึงข้อมูลหรือทราฟฟิกการใช้งานของผู้ใช้งานผ่านเบราว์เซอร์ 2.2 การนำระบบที่ได้รับผลกระทบไปใช้เป็นช่องทางในการโจมตีระบบภายในหน่วยงาน 2.3 ความเสี่ยงต่อการเปิดเผยข้อมูลสำคัญขององค์กร และอาจถูกใช้เป็นจุดเริ่มต้นสำหรับการโจมตีในรูปแบบอื่น
โดยเฉพาะองค์กรที่ใช้งาน FortiMonitor OnSight Chrome Extension ในระบบที่มีการเชื่อมต่อกับทรัพยากรสำคัญ ควรดำเนินการตรวจสอบและอัปเดตโดยเร็ว
3. แนวทางการแก้ไขและป้องกัน 3.1 อัปเดต FortiMonitor OnSight Chrome Extension เป็นเวอร์ชันล่าสุด 3.2 ตรวจสอบการใช้งานส่วนขยายบนเบราว์เซอร์ภายในหน่วยงาน 3.3 ตรวจสอบรายการ Extension ที่ติดตั้ง 3.4 ถอนการติดตั้งส่วนขยายที่ไม่จำเป็นหรือไม่ได้รับอนุมัติ 3.5 ตรวจสอบกิจกรรมที่ผิดปกติ รวมถึงตรวจสอบพฤติกรรมการใช้งานเบราว์เซอร์ที่ผิดปกติ 3.6 ตรวจสอบ Log จากระบบรักษาความปลอดภัย เช่น EDR, Proxy หรือ Firewall รวมถึงการจำกัดสิทธิ์การใช้งาน 3.7 ใช้นโยบายควบคุม Browser Extension ภายในองค์กร
4. ข้อแนะนำสำหรับผู้ดูแลระบบ ผู้ดูแลระบบควรเร่งตรวจสอบว่ามีการติดตั้ง FortiMonitor OnSight Chrome Extension ภายในองค์กรหรือไม่ และดำเนินการอัปเดตแพตช์โดยเร็ว เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ที่อาจนำไปสู่การเข้าถึงข้อมูลหรือการใช้ระบบเป็นฐานการโจมตี
แหล่งอ้างอิง [1] https://dg.th/5zq0jlswix
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 Fortinet 已发布公告,修复了 FortiMonitor OnSight Chrome 扩展程序中的一个严重漏洞。该扩展程序是与 FortiMonitor OnSight 平台配合使用的 Google Chrome 浏览器扩展程序。此漏洞可能允许未经授权的攻击者绕过身份验证机制,并通过受影响的系统执行浏览器流量代理操作 [1]。
1. 漏洞详情:此漏洞影响 FortiMonitor OnSight Chrome 扩展程序,与身份验证不当有关。这可能允许未经授权的攻击者绕过身份验证,并在未获得适当授权的情况下访问某些扩展程序功能。因此,该扩展程序可能被用作控制浏览器流量的渠道,从而增加未经授权访问用户数据或系统相关活动的风险。
2. 潜在影响:2.1 通过浏览器访问用户数据或流量。2.2 利用受影响的系统作为攻击内部组织系统的入口。2.3 存在泄露敏感组织信息并可能被用作其他类型攻击起点的风险。
在连接到关键资源的系统中使用 FortiMonitor OnSight Chrome 扩展程序的组织应及时执行监控和更新。
3. 解决方案和预防指南 3.1 将 FortiMonitor OnSight Chrome 扩展程序更新至最新版本。3.2 监控内部浏览器上的扩展程序使用情况。3.3 检查已安装的扩展程序列表。3.4 卸载不必要或未经批准的扩展程序。3.5 监控异常活动,包括异常的浏览器使用行为。3.6 检查 EDR、代理或防火墙等安全系统的日志,并限制访问权限。3.7 实施内部浏览器扩展程序控制策略。
4. 对管理员的建议:管理员应立即核实 FortiMonitor OnSight Chrome 扩展程序是否已安装在现场,并尽快实施补丁,以降低可能导致数据访问或系统攻击的漏洞风险。
参考文献[1] https://dg.th/5zq0jlswix