แพตช์ความปลอดภัยระบบควบคุมอุตสาหกรรม ประจำเดือนกันยายน 2026 - Thailand Computer Emergency Response Team (ThaiCERT)工业控制系统安全补丁 - 2026 年 9 月 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
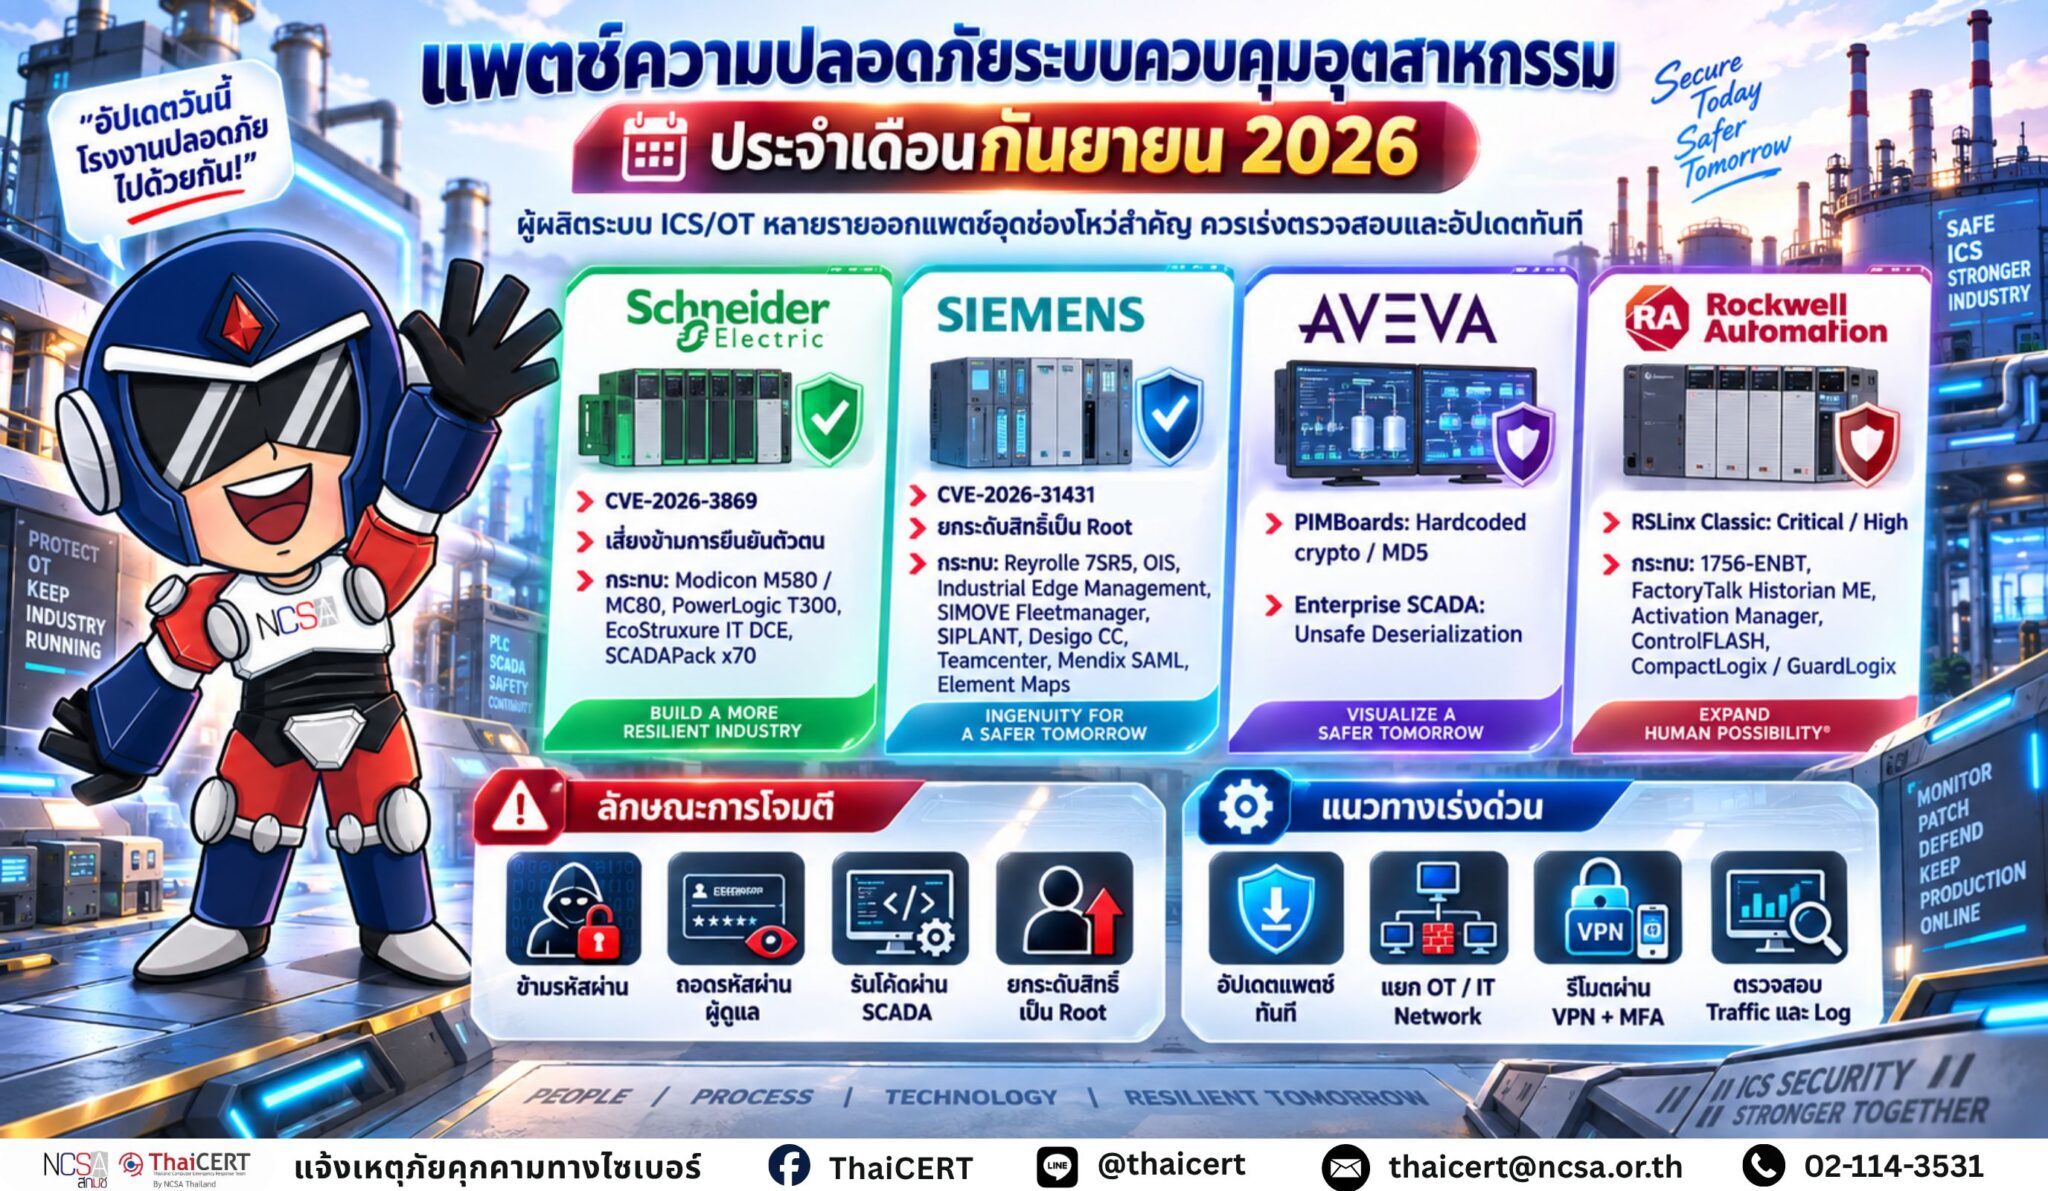
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์กรณีบริษัท Schneider Electric, Siemens, AVEVA และ Rockwell Automation ออกประกาศอัปเดตแพตช์ความปลอดภัยประจำเดือนกันยายน 2026 เพื่อแก้ไขช่องโหว่ระดับวิกฤตและระดับความรุนแรงสูง [1]
1. รายละเอียดช่องโหว่ บริษัทผู้ผลิตระบบควบคุมอุตสาหกรรม (ICS) รายใหญ่ออกประกาศอัปเดตแพตช์ความปลอดภัย ดังนี้ 1.1 Schneider Electric – CVE-2026-3869 (คะแนน CVSS 9.2) เป็นช่องโหว่การใช้งานอัลกอริธึมการตรวจสอบสิทธิ์ที่ไม่ถูกต้อง ทำให้ผู้โจมตีอาจสามารถหลีกเลี่ยงกลไกการตรวจสอบสิทธิ์เพื่อควบคุมระบบโดยไม่ได้รับอนุญาต เปลี่ยนแปลงการกำหนดค่า หรือขัดขวางการทำงานของเทคโนโลยีการปฏิบัติงาน (OT) ที่สำคัญได้ – ช่องโหว่ความรุนแรงสูงในแพลตฟอร์ม PowerLogic T300 และ EcoStruxure IT Data Center Expert – ช่องโหว่ความรุนแรงปานกลางใน SCADAPack x70 1.2 Siemens – CVE-2026-31431 (CVSS v3.1: 7.5)[2] เป็นช่องโหว่ความปลอดภัยระดับรุนแรงประเภท Local Privilege Escalation (LPE) ในเคอร์เนลของ Linux (Linux Kernel) ที่ยอมให้ผู้ใช้งานทั่วไปซึ่งไม่มีสิทธิ์พิเศษ สามารถยกระดับสิทธิ์ของตนเองขึ้นเป็นผู้ดูแลระบบสูงสุดหรือ Root ได้อย่างรวดเร็ว – ช่องโหว่ระดับวิกฤตใน Reyrolle 7SR5, Open Interface Services (OIS), Industrial Edge Management, SIMOVE Fleetmanager และ SIPLANT – ช่องโหว่ความรุนแรงสูงใน Desigo CC, Teamcenter, Mendix SAML module และ Element Maps 1.3 AVEVA – ช่องโหว่ความรุนแรงสูง 2 รายการในส่วนประกอบ PIMBoards ของ Pipeline Integrity Monitor (การฝังรหัสเข้ารหัสแบบ Hardcoded และการใช้ฟังก์ชันแฮชรหัสผ่าน MD5) – ช่องโหว่ความรุนแรงปานกลางประเภท Unsafe Deserialization ใน Enterprise SCADA 1.4 Rockwell Automation – ช่องโหว่ความรุนแรงระดับวิกฤตและระดับสูงใน RSLinx Classic – ช่องโหว่ความรุนแรงสูงในโมดูลและซอฟต์แวร์ เช่น 1756-ENBT, FactoryTalk Historian ME, FactoryTalk Activation Manager, Redundancy Module Configuration Tool, ControlFLASH และกลุ่มคอนโทรลเลอร์ CompactLogix / GuardLogix
2. ลักษณะการโจมตี 2.1 ผู้โจมตีสามารถข้ามขั้นตอนการใส่รหัสผ่านเพื่อเข้าถึงระบบควบคุมได้โดยตรง 2.2 ใช้กุญแจเข้ารหัสแบบ Hardcoded และแฮชรหัสผ่านแบบ MD5 ช่วยให้ผู้โจมตีถอดรหัสและย้อนหารหัสผ่านของ Admin 2.3 ผู้โจมตีส่งข้อมูลอันตรายเข้าสู่ระบบ SCADA เพื่อสั่งรันโค้ดควบคุมจากระยะไกล (Remote Code Execution) 2.4 อาศัยช่องโหว่ Copy Fail ในเคอร์เนล Linux เพื่อยกระดับสิทธิ์เป็น Root (สิทธิ์สูงสุด) บนอุปกรณ์ของ Siemens
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ 3.1 Schneider Electric [3] – Modicon M580 และ Modicon M580 Safety controllers – PowerLogic T300 platform (เดิมชื่อ Easergy T300 RTU) – EcoStruxure IT Data Center Expert – SCADAPack x70 – Modicon MC80 controller 3.2 Siemens [4] – Reyrolle 7SR5 – Open Interface Services (OIS) – Industrial Edge Management – SIMOVE Fleetmanager & SIPLANT – Desigo CC – Teamcenter – Mendix SAML module – Element Maps – อุปกรณ์ของ Siemens ที่ใช้เคอร์เนล Linux (ได้รับผลกระทบจากช่องโหว่ Copy Fail) 3.3 AVEVA [5] – Pipeline Integrity Monitor (คอมโพเนนต์ PIMBoards) – Enterprise SCADA 3.4 Rockwell Automation [6] – RSLinx Classic – 1756-ENBT module – FactoryTalk Historian Machine Edition (ME) – FactoryTalk Activation Manager – Redundancy Module Configuration Tool – ControlFLASH – ArmorStart Distributed Motor Controllers – คอนโทรลเลอร์ CompactLogix (รุ่น 5380/5480/5580) และ GuardLogix (รุ่น 5580, Compact GuardLogix 5380)
4. แนวทางการแก้ไขและป้องกัน 4.1 ดำเนินการอัปเดตเวอร์ชันซอฟต์แวร์และเฟิร์มแวร์ของอุปกรณ์ให้เป็นปัจจุบันตามที่ผู้ผลิตแต่ละรายประกาศแนะนำทันที 4.2 แยกเครือข่ายระบบควบคุมการปฏิบัติงาน (OT Network) ออกจากเครือข่ายไอทีปกติ (IT Network) และปิดการเข้าถึงจากภายนอกที่ไม่จำเป็น 4.3 หากต้องรีโมตเข้ามาควบคุมระบบ ให้ใช้งานผ่าน VPN ที่ปลอดภัยและเปิดใช้ระบบยืนยันตัวตนสองชั้น (MFA) 4.4 ตรวจสอบ Traffic เครือข่ายและ Log การใช้งานในระบบ ICS เพื่อตรวจจับการเชื่อมต่อที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง [1] https://dg.th/jry1m39g56 [2] https://dg.th/hyb9damwqc [3] https://dg.th/uopnw2sq37 [4] https://dg.th/i1d3u6s5vy [5] https://dg.th/9x82trnbjz [6] https://dg.th/89g1z2ndoc
在施耐德电气、西门子、AVEVA 和罗克韦尔自动化宣布将于 2026 年 9 月发布安全补丁更新,以解决严重和高危漏洞之后,泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁形势 [1]。
1. 漏洞详情 主要工业控制系统 (ICS) 制造商已发布以下安全补丁更新:1.1 施耐德电气 – CVE-2026-3869(CVSS 评分 9.2)是一个利用错误身份验证算法的漏洞,攻击者可利用此漏洞绕过身份验证机制,未经授权控制系统、更改配置或破坏关键运营技术 (OT) 的运行。– PowerLogic T300 和 EcoStruxure IT 数据中心专家平台存在高危漏洞。– SCADAPack x70 存在中危漏洞。1.2 西门子 – CVE-2026-31431(CVSS v3.1:7.5)[2] 是 Linux 内核中一个严重的本地权限提升 (LPE) 安全漏洞,允许非特权用户获得未经授权的访问权限。他们可以迅速将权限提升至 root(管理员)级别——Reyrolle 7SR5、Open Interface Services (OIS)、Industrial Edge Management、SIMOVE Fleetmanager 和 SIPLANT 中存在严重漏洞——Desigo CC、Teamcenter、Mendix SAML 模块和 Element Maps 1.3 AVEVA 中存在高危漏洞——Pipeline Integrity Monitor PIMBoards 组件中存在两个高危漏洞(硬编码加密和 MD5 密码哈希)——Enterprise SCADA 1.4 Rockwell Automation 中存在中等危不安全反序列化漏洞——RSLinx Classic 中存在严重和高危漏洞——1756-ENBT、FactoryTalk Historian ME、FactoryTalk Activation Manager、Redundancy Module Configuration Tool、ControlFLASH 和 CompactLogix/GuardLogix 控制器套件等模块和软件中存在高危漏洞。
2. 攻击方法 2.1 攻击者可以绕过密码输入步骤,直接访问控制系统。2.2 他们使用硬编码的加密密钥和 MD5 哈希值,从而解密并获取管理员密码。2.3 攻击者向 SCADA 系统发送恶意数据,以执行远程控制代码(远程代码执行)。2.4 他们利用 Linux 内核中的 Copy Fail 漏洞,将权限提升至西门子设备的 Root 权限(最高权限)。
3. 受影响产品 3.1 施耐德电气 [3] – Modicon M580 和 Modicon M580 安全控制器 – PowerLogic T300 平台(原 Easergy T300 RTU) – EcoStruxure IT 数据中心专家 – SCADAPack x70 – Modicon MC80 控制器 3.2 西门子 [4] – Reyrolle 7SR5 – 开放接口服务 (OIS) – 工业边缘管理 – SIMOVE Fleetmanager 和 SIPLANT – Desigo CC – Teamcenter – Mendix SAML 模块 – 元素映射 – 使用 Linux 内核的西门子设备(受复制失败漏洞影响) 3.3 AVEVA [5] – 管道完整性监控器(PIMBords 组件) – 企业级 SCADA 3.4 罗克韦尔自动化 [6] – RSLinx Classic – 1756-ENBT 模块 – FactoryTalk Historian Machine Edition (ME) – FactoryTalk Activation Manager – 冗余模块配置工具 – ControlFLASH – ArmorStart 分布式电机控制器 – CompactLogix (5380/5480/5580) 和 GuardLogix (5580, Compact GuardLogix 5380) 控制器。
4. 解决方案和预防指南 4.1 立即按照各制造商的建议,将设备软件和固件更新至最新版本。4.2 将运行控制 (OT) 网络与常规 IT 网络隔离,并阻止不必要的外部访问。4.3 如果需要远程系统控制,请使用安全的 VPN 并启用双因素身份验证 (MFA)。4.4 监控 ICS 系统中的网络流量和使用日志,以检测未经授权的连接。
参考文献 [1] https://dg.th/jry1m39g56 [2] https://dg.th/hyb9damwqc [3] https://dg.th/uopnw2sq37 [4] https://dg.th/i1d3u6s5vy [5] https://dg.th/9x82trnbjz [6] https://dg.th/89g1z2ndoc