ช่องโหว่ระดับ Critical ในผลิตภัณฑ์ enterprise security ของ Ivanti เสี่ยงถูกรันคำสั่งอันตรายและข้ามผ่านการยืนยันตัวตน - Thailand Computer Emergency Response Team (ThaiCERT)Ivanti企业安全产品存在严重漏洞,可能导致恶意命令执行和绕过身份验证。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
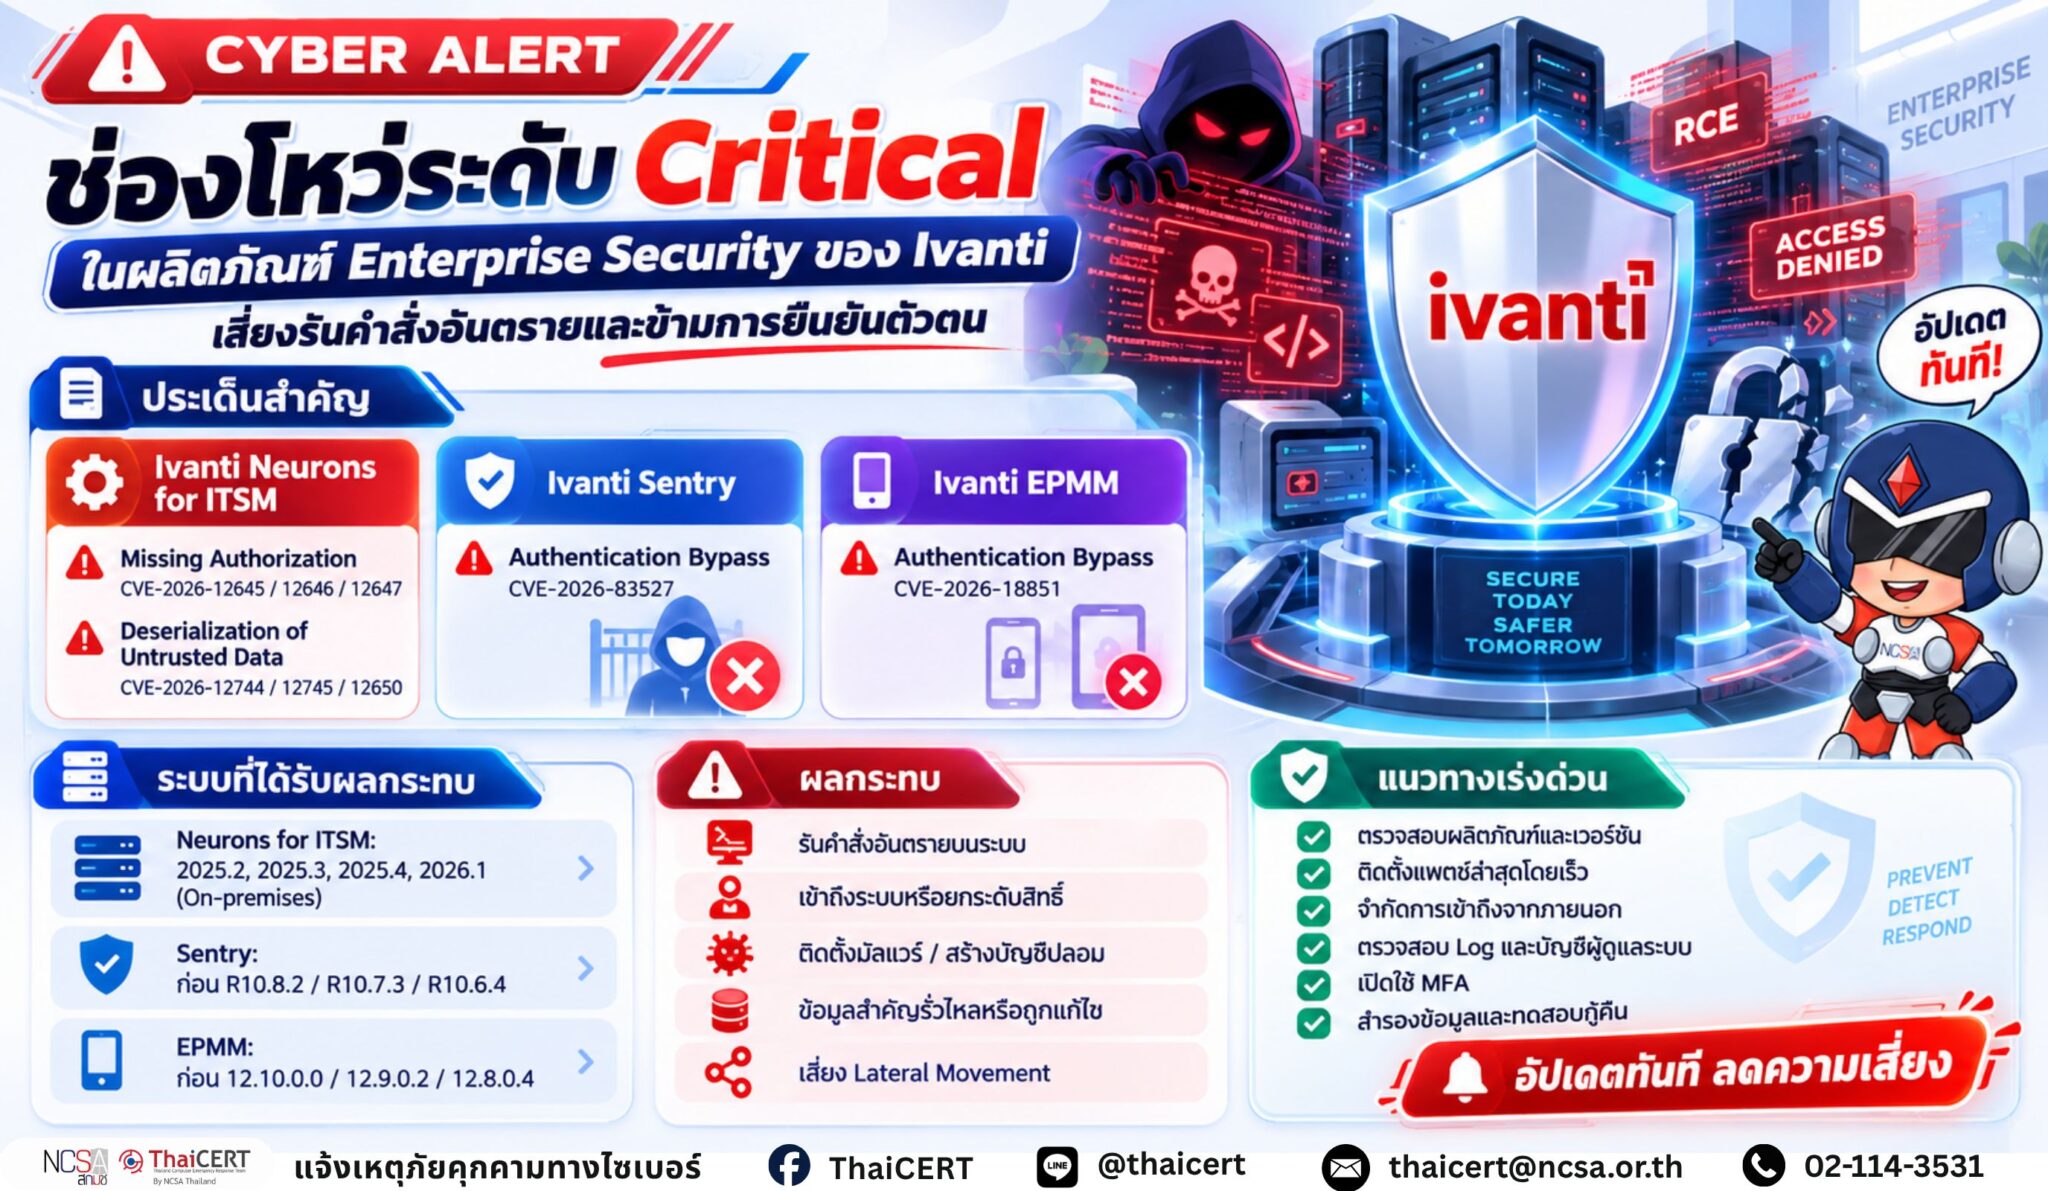
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Ivanti ได้เผยแพร่แพตช์ความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับ Critical และ High Severity ในผลิตภัณฑ์ด้าน Enterprise Security ได้แก่ Ivanti Neurons for ITSM, Ivanti Sentry และ Ivanti Endpoint Manager Mobile (EPMM) โดยช่องโหว่ที่พบใน Ivanti Neurons for ITSM ที่อาจทำให้ผู้โจมตีสามารถรันคำสั่งอันตรายได้ (Remote Code Execution: RCE) ขณะที่ช่องโหว่ใน Ivanti Sentry และ EPMM อาจทำให้ผู้โจมตีสามารถหลีกเลี่ยงกระบวนการยืนยันตัวตน (Authentication Bypass) และเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้โดยไม่ได้รับอนุญาต [1]
1. รายละเอียดของภัยคุกคาม 1.1 ช่องโหว่ใน Ivanti Neurons for ITSM – CVE-2026-12645 (CVSS v3.1: 9.9)[2], CVE-2026-12646 (CVSS v3.1: 9.9)[3] และ CVE-2026-12647 (CVSS v3.1: 9.9)[4] เป็นช่องโหว่ประเภท Missing Authorization ซึ่งเกิดจากการตรวจสอบสิทธิ์ของระบบไม่เพียงพอ ส่งผลให้ผู้โจมตีอาจสามารถเข้าถึงฟังก์ชันหรือทรัพยากรของระบบโดยไม่ได้รับอนุญาต – CVE-2026-12744 (CVSS v3.1: 9.8)[5], CVE-2026-12745 (CVSS v3.1: 9.8)[6] และ CVE-2026-12650 (CVSS v3.1: 9.9)[7] เป็นช่องโหว่ประเภท Deserialization of Untrusted Data ซึ่งเกี่ยวข้องกับการประมวลผลข้อมูลที่ถูกส่งเข้าสู่ระบบโดยไม่มีการตรวจสอบอย่างเหมาะสม อาจทำให้ผู้โจมตีสามารถส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อให้ระบบทำงานผิดปกติและนำไปสู่การรันคำสั่งอันตรายบนระบบได้ 1.2 ช่องโหว่ใน Ivanti Sentry และ EPMM – CVE-2026-83527 เป็นช่องโหว่ประเภท Authentication Bypass ใน Ivanti Sentry ซึ่งอาจทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตน สามารถเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้ (Administrative Privileges) 1.3 Ivanti Endpoint Manager Mobile (EPMM) – CVE-2026-18851 เป็นช่องโหว่ประเภท Authentication Bypass ใน Ivanti Endpoint Manager Mobile (EPMM) โดยผู้โจมตีที่สามารถเข้าถึงระบบอาจใช้ช่องโหว่ดังกล่าวเพื่อหลีกเลี่ยงขั้นตอนการตรวจสอบสิทธิ์และเข้าถึงระบบโดยไม่ได้รับอนุญาต
2. ระบบที่ได้รับผลกระทบ 2.1 Ivanti Neurons for ITSM เวอร์ชัน 2025.2, 2025.3, 2025.4 และ 2026.1 (โดยเฉพาะรูปแบบ On-premises) 2.2 Ivanti Sentry เวอร์ชันก่อนหน้า R10.8.2, R10.7.3 และ R10.6.4 2.3 Ivanti Endpoint Manager Mobile (EPMM) เวอร์ชันก่อนหน้า 12.10.0.0, 12.9.0.2 และ 12.8.0.4
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจสามารถรันคำสั่งอันตรายบนระบบ Ivanti Neurons for ITSM ได้ 3.2 ผู้โจมตีอาจเข้าถึงระบบโดยไม่ได้รับอนุญาต หรือยกระดับสิทธิ์เป็นผู้ดูแลระบบ 3.3 อาจถูกใช้เป็นช่องทางสำหรับติดตั้งมัลแวร์ สร้างบัญชีผู้ใช้งานปลอม หรือรักษาการเข้าถึงระบบภายในหน่วยงาน 3.4 อาจส่งผลให้ข้อมูลสำคัญของหน่วยงาน ข้อมูลผู้ใช้งาน หรือข้อมูลระบบ ITSM ถูกเปิดเผยหรือถูกแก้ไข 3.5 หากระบบดังกล่าวเชื่อมต่อกับระบบบริหารจัดการอุปกรณ์หรือระบบภายในหน่วยงาน อาจเพิ่มความเสี่ยงต่อการโจมตีแบบเคลื่อนที่ภายในเครือข่าย (Lateral Movement)
4. แนวทางการแก้ไขและลดความเสี่ยง[8] 4.1 ตรวจสอบการใช้งานผลิตภัณฑ์ Ivanti ภายในหน่วยงานว่ามีผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบหรือไม่ 4.2 ดำเนินการติดตั้งแพตช์ความปลอดภัยล่าสุดจาก Ivanti โดยเร็ว โดยเฉพาะ Ivanti Neurons for ITSM, Sentry และ EPMM 4.3 จำกัดการเข้าถึงระบบ Ivanti จากอินเทอร์เน็ตหรือเครือข่ายภายนอกให้เฉพาะผู้ใช้งานที่จำเป็น 4.4 ตรวจสอบ Log ของระบบ Ivanti, ระบบยืนยันตัวตน และระบบเครือข่าย เพื่อค้นหาการเข้าถึงผิดปกติ 4.5 ตรวจสอบบัญชีผู้ดูแลระบบ สิทธิ์การเข้าถึง และบัญชีที่ถูกสร้างขึ้นใหม่ภายในระบบ 4.6 เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีที่มีสิทธิ์ระดับสูง 4.7 สำรองข้อมูลสำคัญและทดสอบแผนกู้คืนระบบ เพื่อรองรับกรณีระบบได้รับผลกระทบ
แหล่งอ้างอิง [1] https://dg.th/9dri5m8nu0 [2] https://dg.th/javg2yw137 [3] https://dg.th/9t2no0bsvc [4] https://dg.th/g3z5tevc9j [5] https://dg.th/hy3uwpvlr6 [6] https://dg.th/gre52lbinm [7] https://dg.th/vh3id5lf9j [8] https://dg.th/m6roehvfuc
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 Ivanti 已发布安全补丁,修复其企业安全产品 Ivanti Neurons for ITSM、Ivanti Sentry 和 Ivanti Endpoint Manager Mobile (EPMM) 中的严重和高危漏洞。Ivanti Neurons for ITSM 中的漏洞可能允许攻击者执行危险命令(远程代码执行:RCE),而 Ivanti Sentry 和 EPMM 中的漏洞可能允许攻击者绕过身份验证并获得未经授权的管理员权限 [1]。
1. 威胁详情 1.1 Ivanti Neurons ITSM 中的漏洞 – CVE-2026-12645 (CVSS v3.1: 9.9)[2]、CVE-2026-12646 (CVSS v3.1: 9.9)[3] 和 CVE-2026-12647 (CVSS v3.1: 9.9)[4] 是缺少授权漏洞,由于系统身份验证不足而导致,攻击者可以利用这些漏洞未经授权访问系统功能或资源。 – CVE-2026-12744 (CVSS v3.1: 9.8)[5]、CVE-2026-12745 (CVSS v3.1: 9.8)[6] 和 CVE-2026-12650 (CVSS v3.1: 9.9)[7] 也是缺少授权漏洞。未经适当身份验证而处理提交到系统的数据,即对不受信任的数据进行反序列化,可能允许攻击者发送伪造数据,从而导致系统故障并执行恶意命令。1.2 Ivanti Sentry 和 EPMM 中的漏洞 – CVE-2026-83527 是 Ivanti Sentry 中的一个身份验证绕过漏洞,可能允许未经身份验证的攻击者获得管理权限。1.3 Ivanti Endpoint Manager Mobile (EPMM) – CVE-2026-18851 是 Ivanti Endpoint Manager Mobile (EPMM) 中的一个身份验证绕过漏洞。拥有系统访问权限的攻击者可以利用此漏洞绕过身份验证并获得未经授权的访问权限。
2. 受影响的系统:2.1 Ivanti Neurons for ITSM 版本 2025.2、2025.3、2025.4 和 2026.1(特别是本地部署版本);2.2 Ivanti Sentry 版本 R10.8.2、R10.7.3 和 R10.6.4 之前的版本;2.3 Ivanti Endpoint Manager Mobile (EPMM) 版本 12.10.0.0、12.9.0.2 和 12.8.0.4 之前的版本。
3. 潜在影响 3.1 攻击者可能能够在 Ivanti Neurons for ITSM 系统上执行恶意命令。3.2 攻击者可能未经授权访问系统或将权限提升至管理员级别。3.3 该系统可能被用作恶意软件安装、创建虚假用户帐户或维持对内部系统访问权限的入口。3.4 这可能导致敏感的组织数据、用户数据或 ITSM 系统信息被泄露或篡改。3.5 如果该系统连接到设备管理系统或内部系统,则可能增加横向移动攻击的风险。
4. 风险管理和降低指南[8] 4.1 确认贵组织的 Ivanti 产品使用是否受到影响,以及产品版本是否已被入侵。4.2 立即安装 Ivanti 提供的最新安全补丁,特别是 Ivanti Neurons for ITSM、Sentry 和 EPMM 的补丁。4.3 限制对 Ivanti 的互联网或外部网络访问,仅限必要用户。4.4 监控 Ivanti、身份验证和网络日志,查找任何可疑访问。4.5 检查系统中的管理员帐户、访问权限和新创建的帐户。4.6 为具有较高权限的帐户启用多因素身份验证 (MFA)。4.7 备份关键数据并测试恢复计划,以应对系统可能受到的影响。
参考文献 [1] https://dg.th/9dri5m8nu0 [2] https://dg.th/javg2yw137 [3] https://dg.th/9t2no0bsvc [4] https://dg.th/g3z5tevc9j [5] https://dg.th/hy3uwpvlr6 [6] https://dg.th/gre52lbinm [7] https://dg.th/vh3id5lf9j [8] https://dg.th/m6roehvfuc