Microsoft ออกอัปเดตแก้ไขช่องโหว่ประจำเดือนกันยายน 2026 - Thailand Computer Emergency Response Team (ThaiCERT)微软发布2026年9月更新以修复漏洞 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
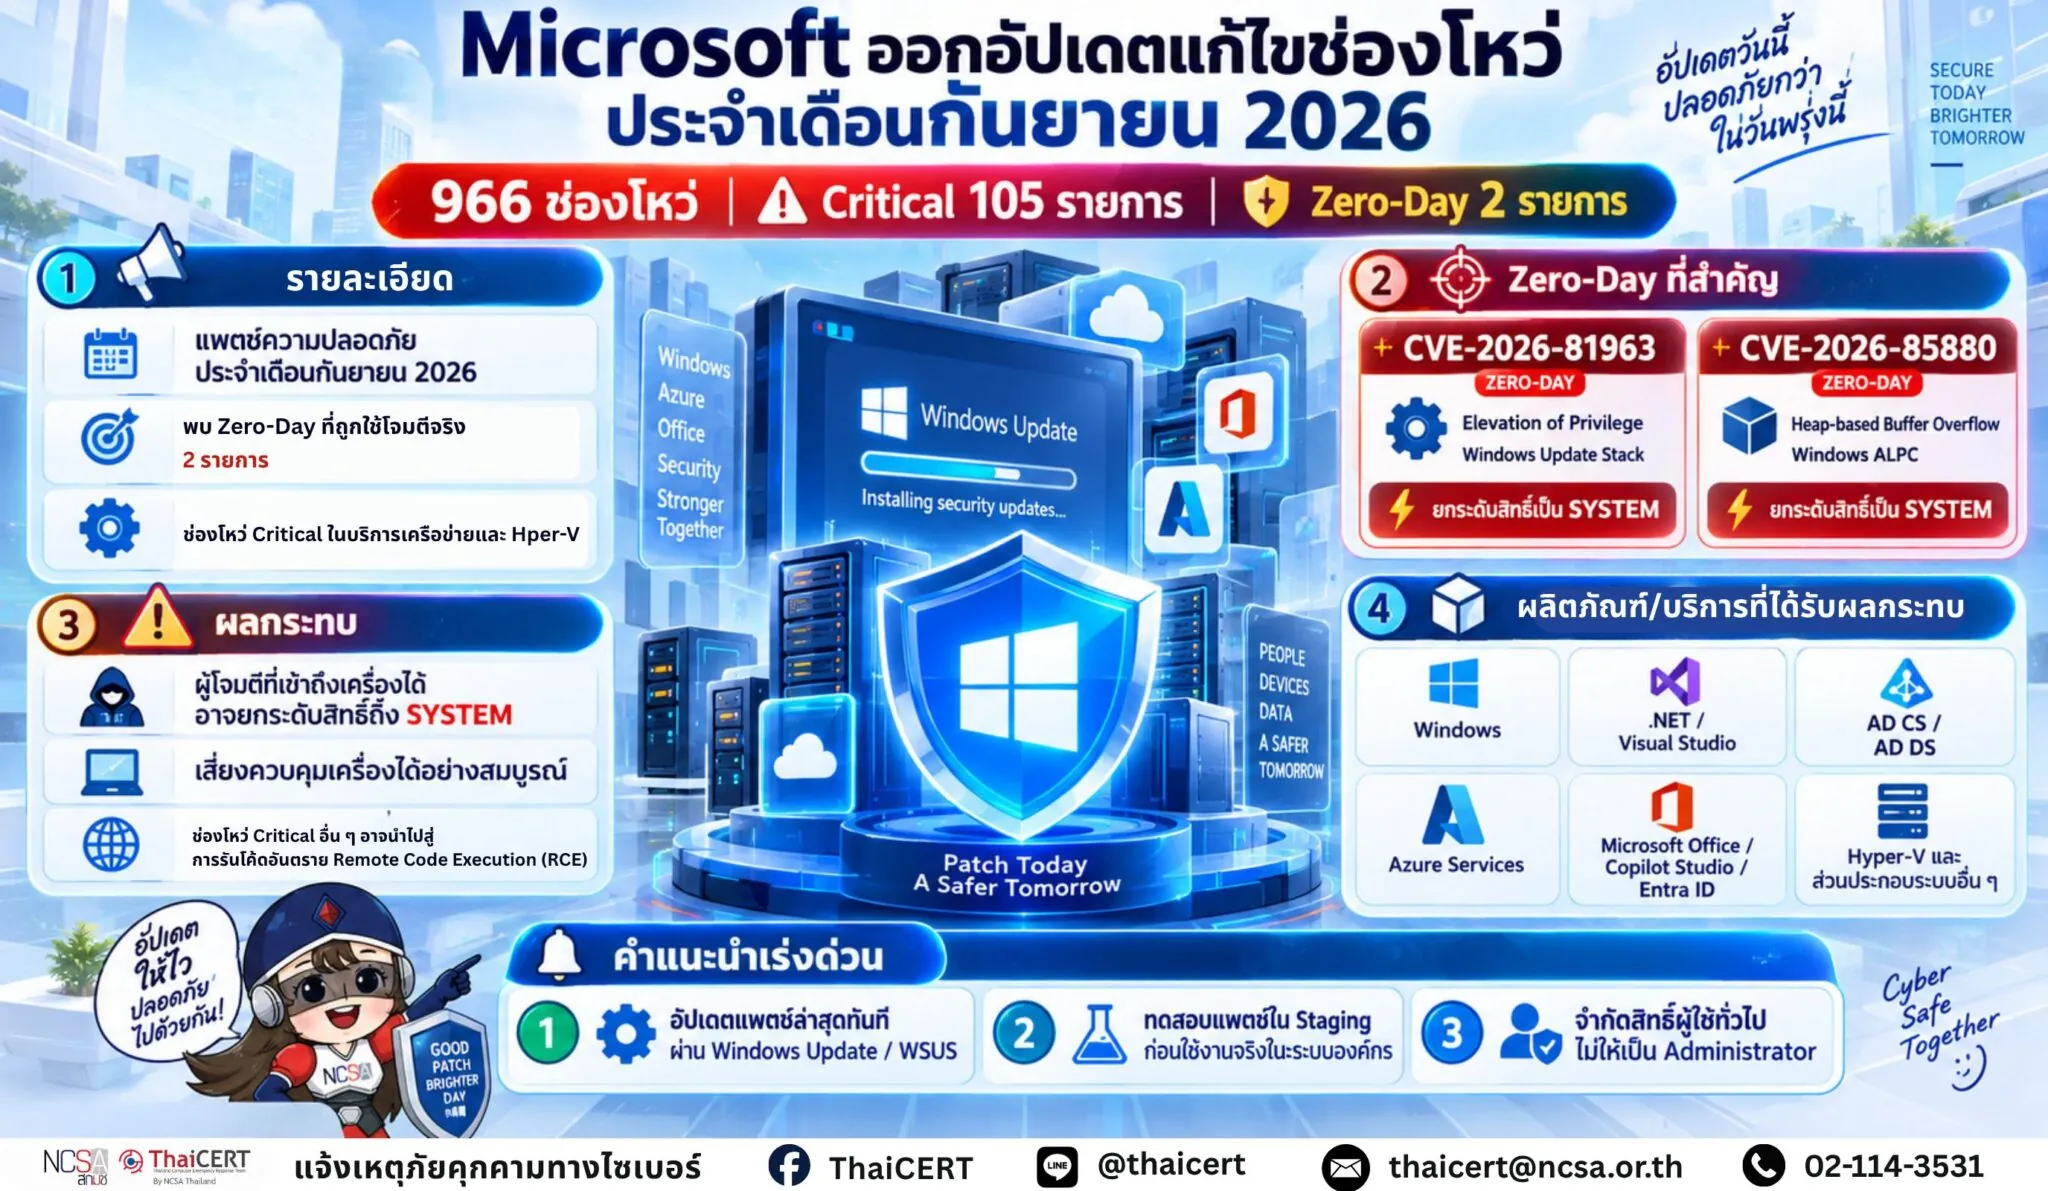
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์กรณีบริษัท Microsoft ออกอัปเดตแก้ไขช่องโหว่ประจำเดือนกันยายน 2569 จำนวน 966 รายการ รวมถึงช่องโหว่ Zero-Day ที่ถูกใช้โจมตีแล้ว [1]
1. รายละเอียดช่องโหว่ Microsoft ได้ออกอัปเดตแพตช์ความปลอดภัยประจำเดือนกันยายน เพื่อแก้ไขช่องโหว่รวมทั้งสิ้น 966 รายการ ซึ่งในการอัปเดตครั้งนี้มีช่องโหว่ระดับวิกฤต (Critical) 105 รายการ และมี ช่องโหว่ Zero-Day จำนวน 2 รายการที่ถูกนำไปใช้ในการโจมตีจริงแล้ว ได้แก่ 1.1 CVE-2026-81963 (คะแนน CVSS 7.8) [2] ช่องโหว่ประเภท Elevation of Privilege ใน Windows Update Stack เป็นช่องโหว่บน Windows Update Stack ที่เกิดจากการตรวจสอบ link ไม่ถูกต้องก่อนเข้าถึงไฟล์ (link following) เปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบอยู่แล้วยกระดับสิทธิ์ในเครื่องขึ้นเป็นระดับ SYSTEM 1.2 CVE-2026-85880 (คะแนน CVSS 7.8) [3] ช่องโหว่ประเภท heap-based buffer overflow บน Windows Advanced Local Procedure Call (ALPC) ที่ให้ผลลัพธ์เดียวกันคือยกระดับสิทธิ์เป็น SYSTEM 1.3 ช่องโหว่ระดับ Critical ในบริการเครือข่ายและระบบเสมือนจริง ช่องโหว่ Remote Code Execution ในบริการหลัก เช่น DNS Server, DHCP Server, Netlogon, Message Queuing, Network File System, SSTP, รวมถึง Microsoft Office และ Windows Hyper-V [4]
2. ผลกระทบ 2.1 ทั้งสองช่องโหว่ Zero-Day (CVE-2026-81963 และ CVE-2026-85880) เปิดโอกาสให้ผู้โจมตีที่เข้าถึงเครื่องได้และสามารถยกระดับสิทธิ์ของตนเองขึ้นไปจนถึงสิทธิ์สูงสุดของระบบ (SYSTEM privileges) ทำให้สามารถเข้าควบคุมเครื่องคอมพิวเตอร์ได้อย่างสมบูรณ์ 2.2 ช่องโหว่ระดับ Critical และ RCE อื่นๆ อาจเปิดช่องให้ผู้โจมตีแอบส่งและรันโค้ดอันตรายเพื่อยึดเครื่องเหยื่อจากระยะไกลได้
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ 3.1 ระบบปฏิบัติการ Windows ทุกเวอร์ชันที่รองรับ (รวมถึง Windows Update Stack และระบบประมวลผล Windows ALPC) 3.2 ซอฟต์แวร์และบริการในเครือ Microsoft – .NET และ Visual Studio – Active Directory Certificate Services (AD CS) และ Active Directory Domain Services – Azure Services (เช่น Azure Arc, Azure Cosmos DB, Azure HDInsight) – Microsoft Office / Copilot Studio / Entra ID – ไดรเวอร์และส่วนประกอบอื่นๆ ของระบบ Windows (เช่น Graphic Fonts, IP Helper, HID Class Driver, BranchCache)
4. แนวทางการแก้ไขและป้องกัน 4.1 ดำเนินการอัปเดตแพตช์ความปลอดภัยล่าสุดผ่านทาง Windows Update, Windows Server Update Services (WSUS) หรือช่องทางบริหารจัดการแพตช์ขององค์กรโดยด่วน โดยเฉพาะเครื่องที่ใช้งานในระบบสำคัญ 4.2 สำหรับระบบระดับองค์กร แนะนำให้ทำการทดสอบแพตช์ในสภาพแวดล้อมทดสอบ (Staging) ร่วมกับแอปพลิเคชันหลักก่อนปรับใช้จริง เพื่อป้องกันผลกระทบจากการอัปเดต 4.3 จำกัดสิทธิ์การใช้งานของผู้ใช้ทั่วไป ไม่ให้มีสิทธิ์เป็น Administrator เพื่อลดความเสี่ยงจากการยกระดับสิทธิ์หากถูกโจมตีด้วยช่องโหว่ Zero-Day
แหล่งอ้างอิง [1] https://dg.th/okljidg915 [2] https://dg.th/jr9m6weadv [3] https://dg.th/tfqohwibu4 [4] https://dg.th/qcixaws3gn
在微软于 2016 年 9 月发布更新以修复 966 个漏洞(包括已被利用的零日漏洞)之后,泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁情况 [1]。
1. 漏洞详情:微软发布了 9 月份的安全补丁。此次更新修复了总共 966 个漏洞,其中包括 105 个严重漏洞和 2 个已被利用的零日漏洞:1.1 CVE-2026-81963(CVSS 评分 7.8)[2] Windows 更新堆栈中的权限提升漏洞。此漏洞由错误的链接跟踪导致,允许具有现有系统权限的攻击者将其权限提升至 SYSTEM 级别。1.2 CVE-2026-85880(CVSS 评分 7.8)[3] Windows 高级本地过程调用 (ALPC) 中的基于堆的缓冲区溢出漏洞,同样会导致 SYSTEM 权限提升。1.3 网络和虚拟化服务中的严重漏洞。核心服务(例如 DNS 服务器、DHCP 服务器、Netlogon、消息队列、网络文件系统、SSTP)以及 Microsoft Office 和 Windows 中存在远程代码执行漏洞。Hyper-V [4]
2. 影响 2.1 这两个零日漏洞(CVE-2026-81963 和 CVE-2026-85880)允许攻击者在获得计算机访问权限后将其权限提升至系统最高级别,从而完全控制计算机。2.2 其他严重漏洞和远程代码执行漏洞可能允许攻击者嵌入并执行恶意代码,从而远程接管受害者的计算机。
3. 受影响产品 3.1 所有受支持的 Windows 操作系统版本(包括 Windows 更新堆栈和 Windows ALPC 计算系统) 3.2 Microsoft 软件和服务 – .NET 和 Visual Studio – Active Directory 证书服务 (AD CS) 和 Active Directory 域服务 – Azure 服务(例如 Azure Arc、Azure Cosmos DB、Azure HDInsight) – Microsoft Office / Copilot Studio / Entra ID – 其他 Windows 驱动程序和组件(例如图形字体、IP Helper、HID 类驱动程序、BranchCache)
4. 补救和预防指南 4.1 立即通过 Windows 更新、Windows 服务器更新服务 (WSUS) 或贵组织的补丁管理渠道更新到最新的安全补丁,尤其是在关键系统上。4.2 对于企业级系统,建议在部署到生产环境之前,先在包含核心应用程序的测试环境中测试补丁,以防止更新造成负面影响。4.3 限制普通用户的访问权限,防止他们拥有管理员权限,以降低在发生零日漏洞攻击时权限提升的风险。
参考文献 [1] https://dg.th/okljidg915 [2] https://dg.th/jr9m6weadv [3] https://dg.th/tfqohwibu4 [4] https://dg.th/qcixaws3gn