แจ้งเตือน! ช่องโหว่ใน Fortinet FortiOS ถูกใช้โจมตีจริง เพื่อติดตั้ง PivotC2 RAT แนะนำให้อัปเดตแพตช์และตรวจสอบการบุกรุกโดยทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!Fortinet FortiOS 系统存在漏洞,攻击者正利用该漏洞安装 PivotC2 远程访问木马 (RAT)。建议立即更新补丁并进行入侵检查。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
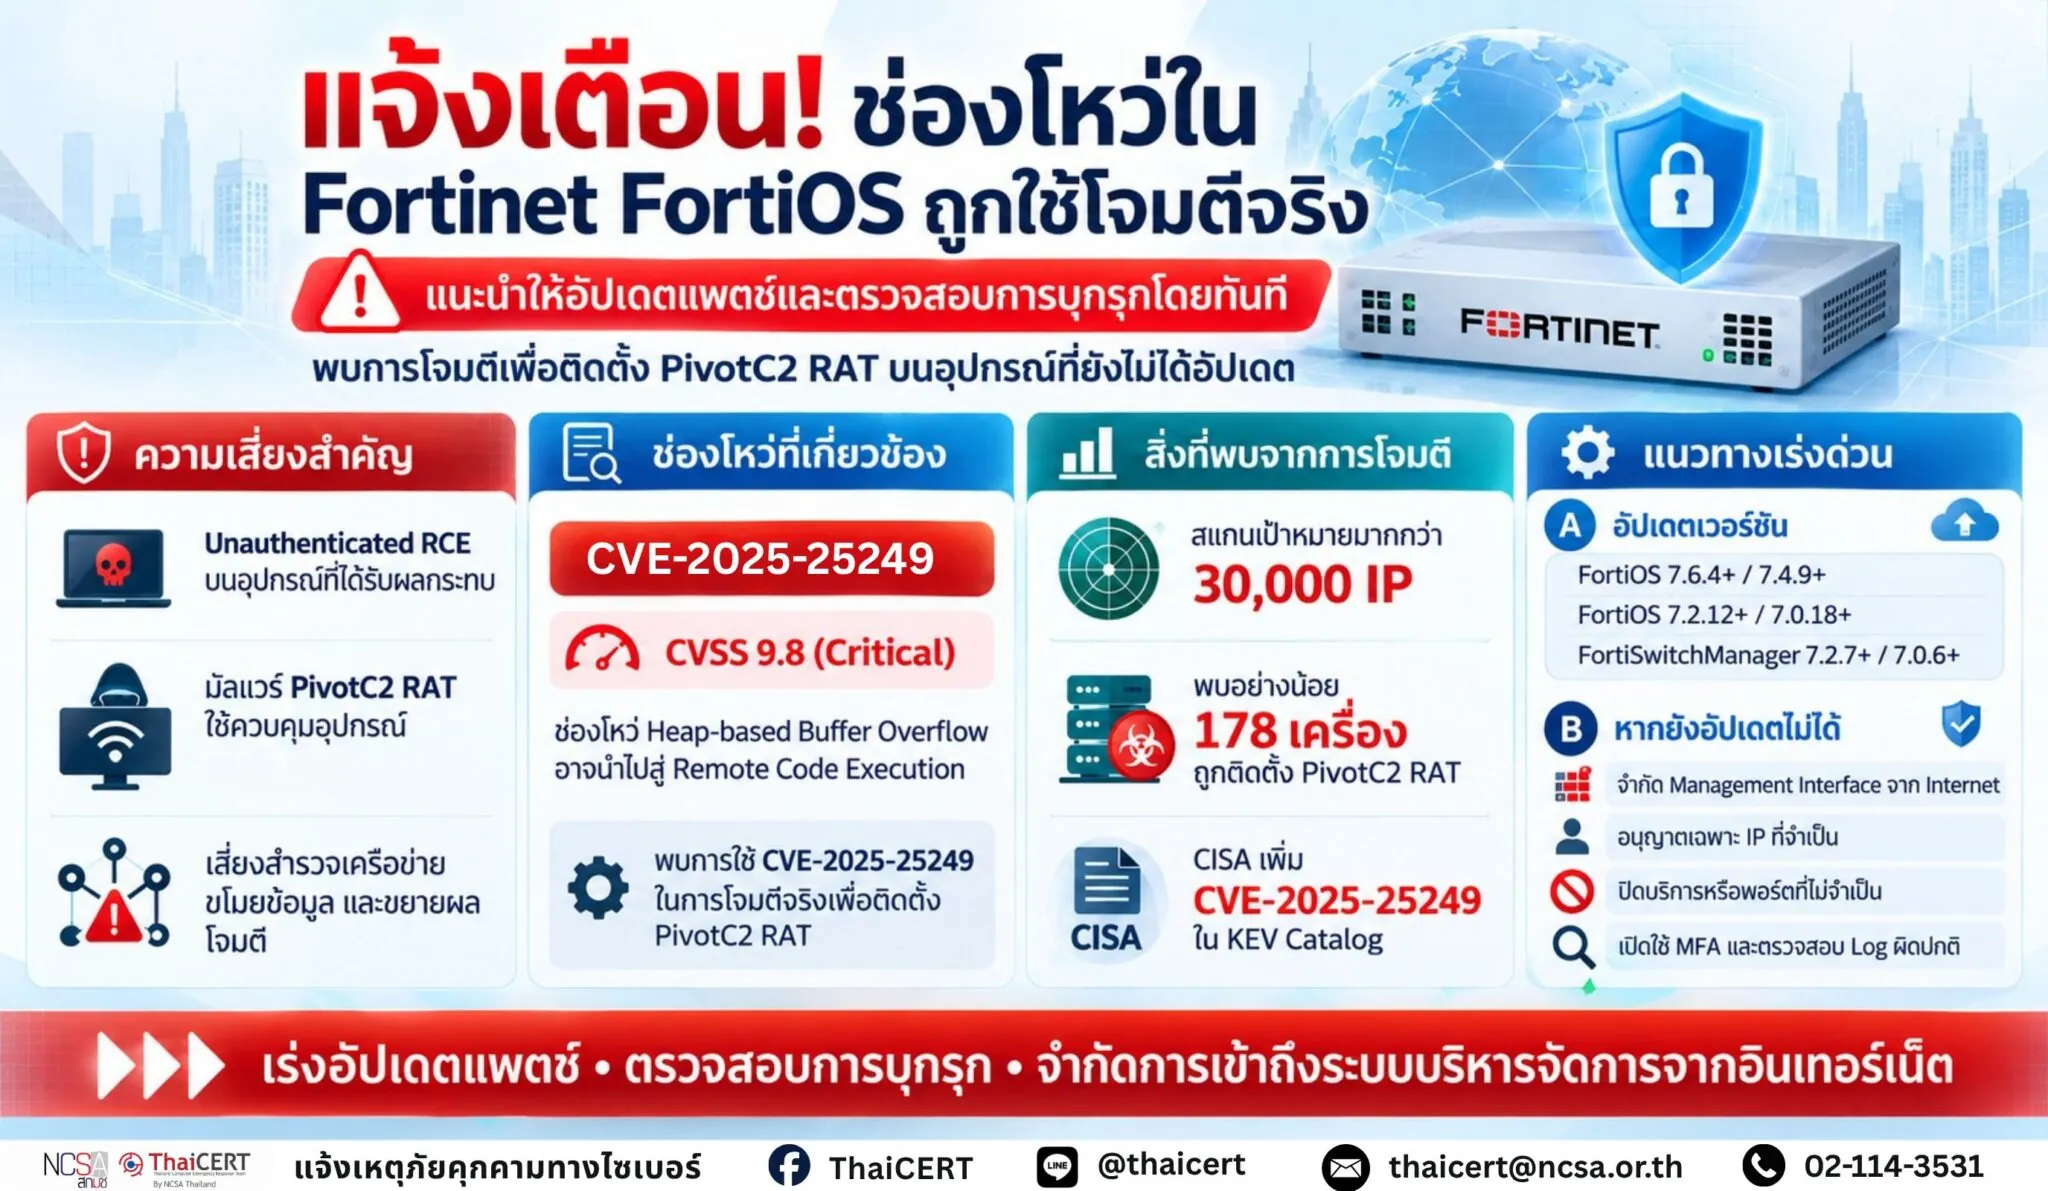
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ของ Fortinet ซึ่งส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตน (Unauthenticated Remote Attacker) สามารถเรียกใช้คำสั่งอันตราย (Remote Code Execution: RCE) บนอุปกรณ์ที่ได้รับผลกระทบได้ โดยปัจจุบันพบการนำช่องโหว่ดังกล่าวไปใช้โจมตีจริงเพื่อฝังมัลแวร์ประเภท PivotC2 Remote Access Trojan (RAT) ซึ่งสามารถเปิดช่องทางควบคุมอุปกรณ์ สำรวจเครือข่าย รวบรวมข้อมูลการตั้งค่าระบบ และใช้เป็นจุดเริ่มต้นสำหรับการโจมตีภายในหน่วยงาน ผู้ดูแลระบบที่ใช้งาน Fortinet FortiOS และ FortiSwitchManager ควรเร่งดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ดังกล่าว [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2025-25249 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ซึ่งเกิดจากการจัดการข้อมูลในหน่วยความจำของระบบไม่ถูกต้อง โดยผู้โจมตีสามารถส่งคำขอ (Request) ที่ถูกสร้างขึ้นเป็นพิเศษไปยังอุปกรณ์เป้าหมาย ส่งผลให้สามารถเรียกใช้คำสั่ง (Remote Code Execution: RCE) เข้าควบคุมอุปกรณ์โดยไม่ได้รับอนุญาต เปลี่ยนแปลงค่าการตั้งค่าของระบบ หรือดำเนินการติดตั้งมัลแวร์และเครื่องมือควบคุมจากระยะไกลบนอุปกรณ์ที่ได้รับผลกระทบได้
2. รูปแบบการโจมตี จากรายงานของ SOCRadar พบการใช้ช่องโหว่ CVE-2025-25249 เพื่อเข้าถึงอุปกรณ์ Fortinet ที่ยังไม่ได้รับการอัปเดตแพตช์ และดำเนินการติดตั้งมัลแวร์ PivotC2 RAT โดยผู้โจมตีเริ่มจากการส่ง Request ที่ถูกสร้างขึ้นเป็นพิเศษไปยังอุปกรณ์ที่มีช่องโหว่ ส่งผลให้สามารถเรียกใช้คำสั่งบนระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน จากนั้นดำเนินการติดตั้ง Backdoor สำหรับควบคุมอุปกรณ์ ซึ่งมีความสามารถในการเปิดใช้งาน Interactive Shell, สำรวจเครือข่าย (Network Scanning), สร้างช่องทางสื่อสารผ่าน Traffic Tunneling, รวบรวมข้อมูลการตั้งค่าระบบ (Configuration) และใช้เป็นจุดเริ่มต้นในการขยายผลการโจมตีไปยังระบบอื่น นำไปสู่การขโมยข้อมูลหรือการโจมตีต่อเนื่อง โดย SOCRadar ระบุว่าผู้โจมตีได้ดำเนินการสแกนเป้าหมายมากกว่า 30,000 หมายเลข IP Address และพบอุปกรณ์อย่างน้อย 178 เครื่อง ที่ถูกติดตั้ง PivotC2 RAT แล้ว [3]
นอกจากนี้ Cybersecurity and Infrastructure Security Agency (CISA) ได้เพิ่มช่องโหว่ CVE-2025-25249 ไว้ในรายการ Known Exploited Vulnerabilities (KEV) Catalog ซึ่งเป็นรายการช่องโหว่ที่พบหลักฐานว่าถูกนำไปใช้ในการโจมตีจริง สะท้อนให้เห็นว่าช่องโหว่ดังกล่าวมีความเสี่ยงสูงและหน่วยงานที่ใช้งานผลิตภัณฑ์ที่ได้รับผลกระทบควรเร่งดำเนินการอัปเดตแพตช์และตรวจสอบการถูกบุกรุกโดยเร็ว [4]
3. แนวทางการแก้ไข ผู้ดูแลระบบควรดำเนินการอัปเกรดผลิตภัณฑ์ Fortinet ให้เป็นเวอร์ชันที่ได้รับการแก้ไข หรือใหม่กว่า ดังนี้ [5] – FortiOS 7.6.4 ขึ้นไป – FortiOS 7.4.9 ขึ้นไป – FortiOS 7.2.12 ขึ้นไป – FortiOS 7.0.18 ขึ้นไป – FortiSwitchManager 7.2.7 ขึ้นไป – FortiSwitchManager 7.0.6 ขึ้นไป หากไม่สามารถดำเนินการอัปเดตได้ทันที แนะนำให้ดำเนินการลดความเสี่ยง ดังนี้ – จำกัดการเข้าถึง Management Interface ของอุปกรณ์ Fortinet จาก Internet – อนุญาตเฉพาะ IP Address ที่จำเป็นต้องใช้งาน – ปิดบริการหรือพอร์ตที่ไม่จำเป็น – ใช้ Firewall Policy จำกัด Traffic ที่เข้าถึงอุปกรณ์ – เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับผู้ดูแลระบบ – ตรวจสอบ Log การเชื่อมต่อผิดปกติจากภายนอก
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ดำเนินการเปลี่ยนรหัสผ่านบัญชีผู้ดูแลระบบ ตรวจสอบสิทธิ์ของบัญชีที่มีสิทธิ์ระดับสูง (Privileged Account) ลบบัญชีที่ไม่ได้ใช้งาน และเปิดใช้งานการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication: MFA) เพื่อป้องกันการเข้าถึงระบบโดยไม่ได้รับอนุญาต 4.2 จำกัดการเข้าถึงหน้า Management Interface ของอุปกรณ์ Fortinet จากเครือข่ายภายนอก อนุญาตเฉพาะ IP Address หรือเครือข่ายที่มีความจำเป็น ปิดบริการที่ไม่ใช้งาน และกำหนด Firewall Policy เพื่อควบคุมการเชื่อมต่อที่อาจมีความเสี่ยง 4.3 ตรวจสอบความพร้อมของระบบสำรองข้อมูล (Backup) จัดเตรียมแผนรับมือเหตุการณ์ภัยคุกคามทางไซเบอร์ (Incident Response Plan) และเก็บรักษาหลักฐานที่เกี่ยวข้อง เช่น Log และข้อมูลการเชื่อมต่อ เพื่อสนับสนุนการวิเคราะห์และการดำเนินการเมื่อพบเหตุการณ์ผิดปกติ 4.4 ติดตามประกาศแจ้งเตือนจากผู้ผลิต Fortinet และหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์อย่างต่อเนื่อง รวมถึงเร่งดำเนินการอัปเดตแพตช์สำหรับช่องโหว่ที่ถูกนำไปใช้โจมตีจริง (Known Exploited Vulnerability: KEV) เพื่อป้องกันความเสี่ยงจากการถูกโจมตีซ้ำ
แหล่งอ้างอิง [1] https://dg.th/ga5qcndbjo [2] https://dg.th/6on14szqbl [3] https://dg.th/za9evxmc5j [4] https://dg.th/tbl5nk4yc2 [5] https://dg.th/0tj8pyrvg3
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控 Fortinet 产品中的安全漏洞,这些漏洞允许未经身份验证的远程攻击者在受影响的设备上执行危险命令(远程代码执行:RCE)。目前,这些漏洞已被用于实际攻击中,攻击者会嵌入 PivotC2 远程访问木马 (RAT) 恶意软件,该恶意软件可以打开控制设备的入口、侦测网络、收集系统配置数据,并作为内部攻击的起点。使用 Fortinet、FortiOS 和 FortiSwitchManager 的系统管理员应立即更新到已修复的版本,以降低遭受这些漏洞攻击的风险 [1]。
1. 漏洞详情 漏洞 CVE-2025-25249 (CVSS v3.1: 9.8) [2] 是一个基于堆的缓冲区溢出漏洞,由系统内存数据处理不当引起。攻击者可以向目标设备发送特制的请求,从而实现远程代码执行 (RCE),进而获得对设备的未授权控制权,更改系统设置,或在受影响的设备上安装恶意软件和远程控制工具。
2. 攻击方法:根据 SOCRadar 的报告,攻击者利用 CVE-2025-25249 漏洞入侵未打补丁的 Fortinet 设备,并安装 PivotC2 RAT 恶意软件。攻击者首先向易受攻击的设备发送特制的请求,从而在未经身份验证的情况下执行系统命令。随后,他们会安装一个后门程序来控制该设备。该后门程序能够启用交互式 shell、执行网络扫描、创建流量隧道、收集系统配置数据,并以此为跳板将攻击扩展到其他系统,最终导致数据窃取或进一步攻击。SOCRadar 报告称,攻击者扫描了超过 30,000 个 IP 地址,并发现了至少 178 台安装了 PivotC2 RAT 的设备。[3]
此外,网络安全和基础设施安全局 (CISA) 已将漏洞 CVE-2025-25249 添加到其已知利用漏洞 (KEV) 目录中,该目录列出了已被发现正在被积极利用的攻击漏洞,这反映了该漏洞的高风险,并敦促使用受影响产品的组织及时实施补丁程序并调查是否存在违规行为。[4]
3. 解决方案:系统管理员应将 Fortinet 产品升级到以下已修复的版本或更高版本:[5] – FortiOS 7.6.4 或更高版本 – FortiOS 7.4.9 或更高版本 – FortiOS 7.2.12 或更高版本 – FortiOS 7.0.18 或更高版本 – FortiSwitchManager 7.2.7 或更高版本 – FortiSwitchManager 7.0.6 或更高版本。如果无法立即更新,建议采取以下缓解措施: – 限制从 Internet 访问 Fortinet 设备的管理界面。 – 仅允许必要的 IP 地址。 – 禁用不必要的服务或端口。 – 使用防火墙策略限制访问设备的流量。 – 为管理员启用多因素身份验证 (MFA)。 – 检查异常外部连接的日志。
4. 其他安全建议:4.1 更改管理员帐户密码,验证特权帐户,删除未使用的帐户,并启用多因素身份验证 (MFA) 以防止未经授权的访问。4.2 限制从外部网络访问 Fortinet 设备管理界面,仅允许必要的 IP 地址或网络,禁用未使用的服务,并配置防火墙策略以控制潜在的风险连接。4.3 验证备份系统的就绪情况,制定事件响应计划,并维护相关证据(例如日志和连接数据),以便在出现异常情况时进行分析和采取行动。4.4 持续监控来自 Fortinet 和网络安全组织的通知,并及时修复已知的被利用漏洞 (KEV),以防止再次遭受攻击。
参考文献 [1] https://dg.th/ga5qcndbjo [2] https://dg.th/6on14szqbl [3] https://dg.th/za9evxmc5j [4] https://dg.th/tbl5nk4yc2 [5] https://dg.th/0tj8pyrvg3