ด่วน! พบแคมเปญฟิชชิงแอบอ้างให้อัปเดต Passkey, MFA และ SSO มุ่งขโมยบัญชีและข้อมูล Microsoft 365 ผู้ใช้งานควรเพิ่มความระมัดระวัง - Thailand Computer Emergency Response Team (ThaiCERT)紧急!我们发现了一起网络钓鱼攻击,攻击者伪装成密码密钥、多因素身份验证 (MFA) 和单点登录 (SSO) 更新,旨在窃取 Microsoft 365 帐户和信息。用户务必提高警惕。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
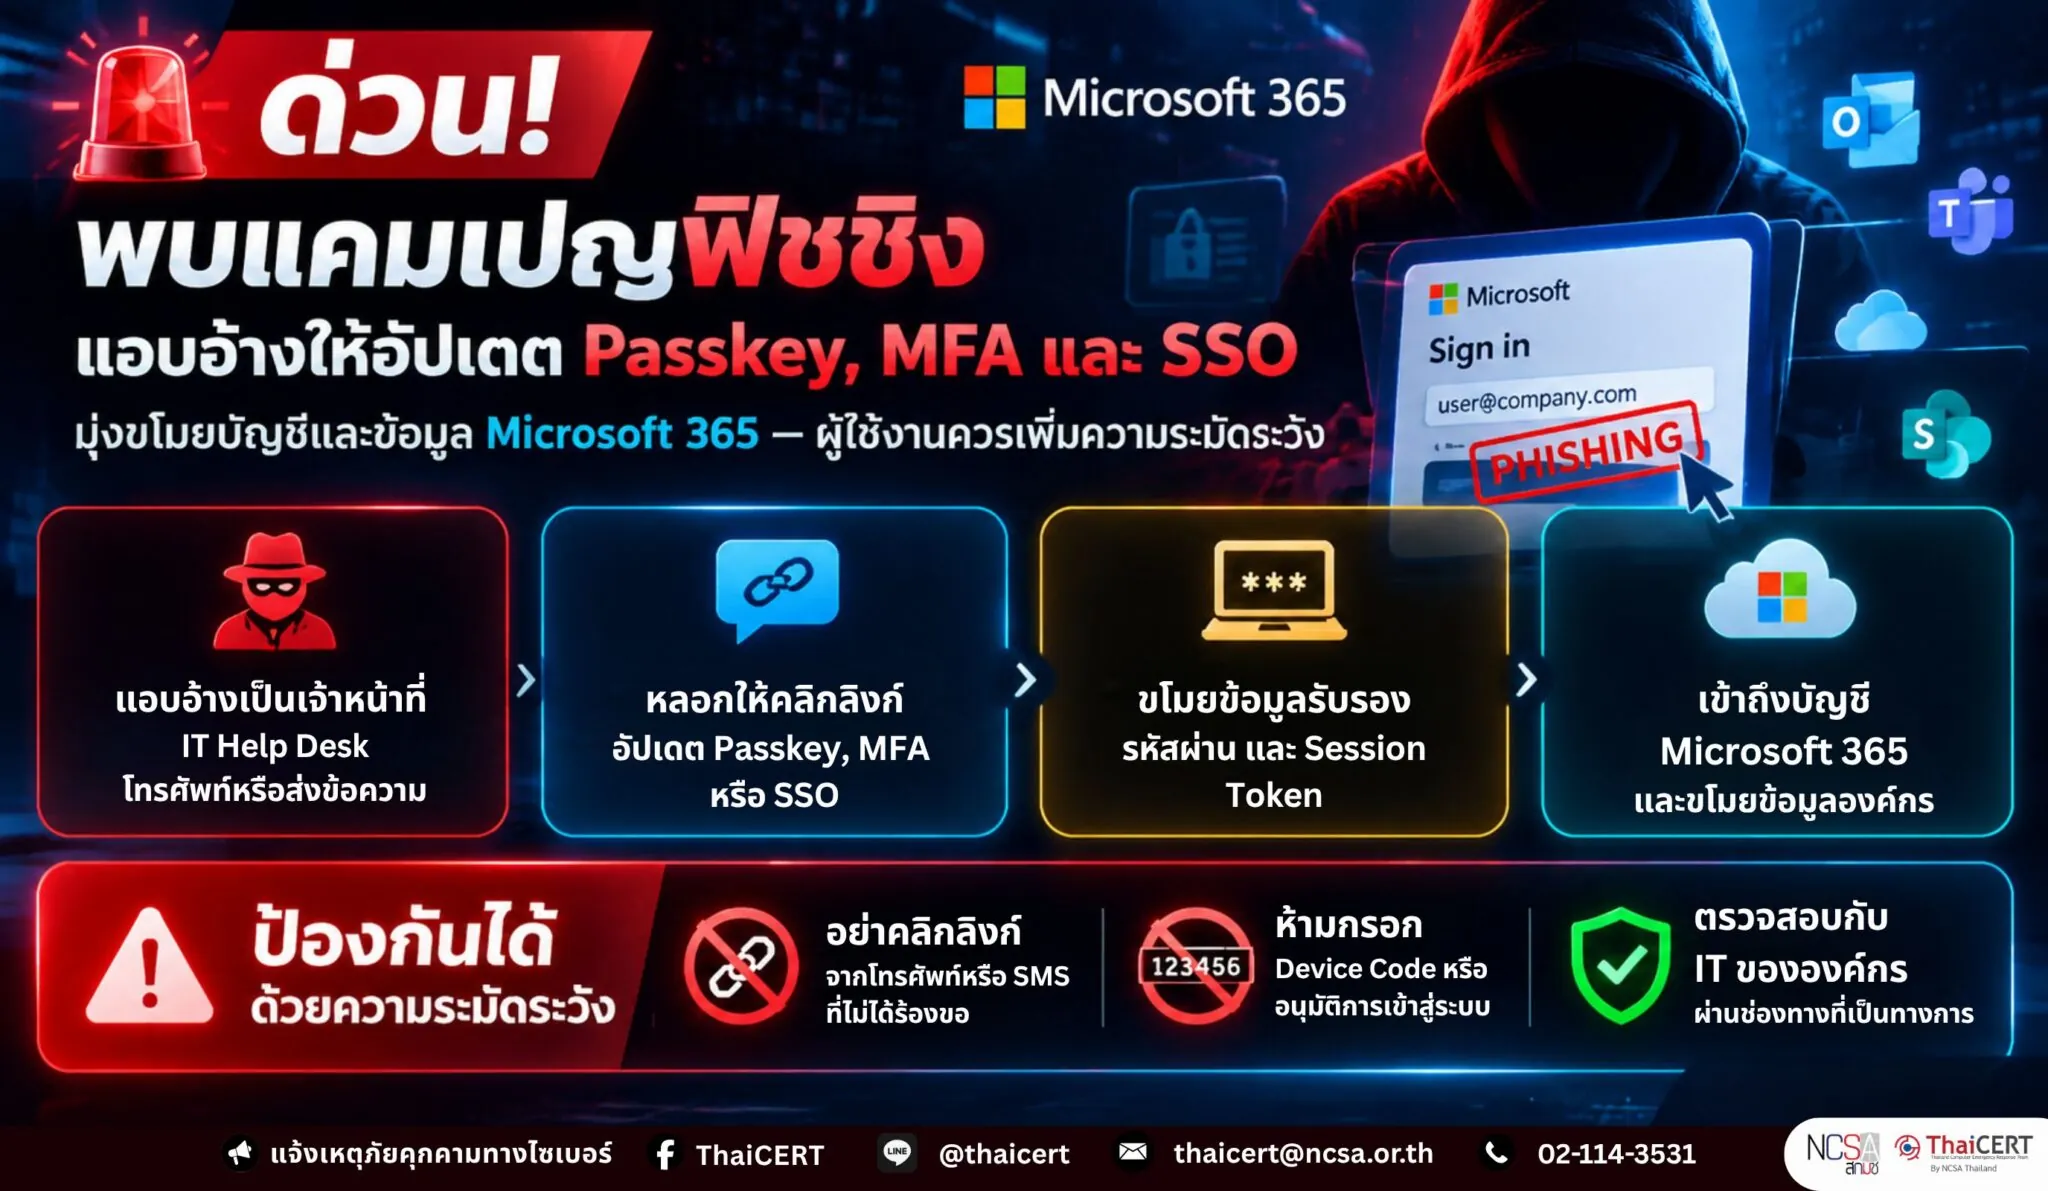
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบแคมเปญ Social Engineering และ Phishing ที่ผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ฝ่ายเทคโนโลยีสารสนเทศ (IT Help Desk) ขององค์กร ติดต่อพนักงานผ่านโทรศัพท์หรือข้อความ โดยอ้างว่าต้องเร่งอัปเดต Passkey, Multi-Factor Authentication (MFA) หรือ Single Sign-On (SSO) เพื่อป้องกันบัญชีถูกระงับ จากนั้นหลอกให้เข้าสู่เว็บไซต์ฟิชชิงหรือดำเนินการยืนยันตัวตนผ่าน Device Code ส่งผลให้ผู้โจมตีสามารถขโมยข้อมูลรับรองและ Session Token เพื่อเข้าถึงบริการ Microsoft 365 และขโมยข้อมูลขององค์กรได้ [1]
Microsoft พบกิจกรรมดังกล่าวตั้งแต่เดือนพฤษภาคม 2026 และประเมินว่ามีผู้โจมตีหลายกลุ่มเกี่ยวข้อง รวมถึง Storm-3121 ซึ่งเชื่อมโยงกับปฏิบัติการรีดไถข้อมูลของ ShinyHunters และ Falcon และ Storm-3032 ซึ่งเกี่ยวข้องกับกลุ่ม Helix ทั้งนี้ การโจมตีไม่ได้เกิดจากช่องโหว่ของ Passkey โดยตรง แต่เป็นการใช้เรื่องการลงทะเบียนหรืออัปเดต Passkey เป็นข้ออ้างเพื่อหลอกลวงผู้ใช้งาน [2]
1. รายละเอียดภัยคุกคาม 1.1 ผู้โจมตีรวบรวมข้อมูลเกี่ยวกับองค์กร โครงสร้างหน่วยงาน และพนักงานเป้าหมายจากสื่อสังคมออนไลน์หรือแพลตฟอร์มด้านวิชาชีพ เพื่อให้การติดต่อและการแอบอ้างมีความน่าเชื่อถือ 1.2 ผู้โจมตีจะดำเนินการโทรศัพท์หรือส่งข้อความไปยังหมายเลขส่วนตัวของพนักงาน โดยแอบอ้างเป็นเจ้าหน้าที่ IT Help Desk และสร้างสถานการณ์เร่งด่วนว่าต้องอัปเดต Passkey, MFA หรือ SSO มิฉะนั้นอาจไม่สามารถเข้าใช้งานระบบขององค์กรได้ 1.3 ผู้เสียหายจะได้รับลิงก์ผ่าน SMS, Microsoft Teams หรือช่องทางอื่น เพื่อนำไปยังเว็บไซต์ที่เลียนแบบหน้าเข้าสู่ระบบของ Microsoft โดยผู้โจมตีอาจนำชื่อองค์กรไปใช้เป็น Subdomain เช่น “company-name[.]secure-passkey[.]com” เพื่อเพิ่มความน่าเชื่อถือ 1.4 ผู้โจมตีใช้เทคนิค Adversary-in-the-Middle (AiTM) เพื่อดักจับชื่อผู้ใช้งาน รหัสผ่าน และ Session Token หรือหลอกให้ผู้เสียหายกรอก Device Code บนหน้าการยืนยันตัวตนของ Microsoft ซึ่งเป็นการอนุมัติสิทธิ์ให้ Client ที่ผู้โจมตีควบคุมอยู่ 1.5 เมื่อเข้าถึงบัญชีได้แล้ว ผู้โจมตีจะลงทะเบียนหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator หรือ Software-based OTP ของตนเองเป็นวิธี MFA เพิ่มเติม เพื่อรักษาสิทธิ์การเข้าถึงบัญชี 1.6 ผู้โจมตีใช้ Microsoft Graph สำรวจบัญชีผู้ใช้งาน กลุ่ม สิทธิ์ แอปพลิเคชัน วิธีการยืนยันตัวตน SharePoint, OneDrive และกล่องจดหมาย ก่อนรวบรวมและดาวน์โหลดข้อมูลสำคัญออกจากระบบ
2. ผลกระทบ 2.1 บัญชี Microsoft 365 อาจถูกเข้าถึงโดยไม่ได้รับอนุญาต แม้บัญชีจะเปิดใช้งาน MFA อยู่ เนื่องจากผู้โจมตีได้รับ Session Token ที่ผ่านการยืนยันตัวตนแล้ว 2.2 ข้อมูลใน SharePoint Online, OneDrive for Business และ Exchange Online รวมถึงอีเมล ไฟล์แนบ เอกสารภายใน และข้อมูลสำคัญขององค์กรอาจถูกขโมย 2.3 ผู้โจมตีอาจเข้าถึงแอปพลิเคชันอื่นที่เชื่อมต่อผ่าน SSO ตามสิทธิ์ของบัญชีผู้เสียหาย 2.4 ผู้โจมตีอาจเพิ่มวิธีการยืนยันตัวตนหรือสร้าง Mailbox Rule เพื่อรักษาการเข้าถึงบัญชีและหลบเลี่ยงการตรวจพบ 2.5 ข้อมูลที่ขโมยไปอาจถูกนำไปใช้ในการเรียกค่าไถ่ หลอกลวงทางการเงิน หรือขยายผลโจมตีภายในองค์กร
3. ตัวบ่งชี้และพฤติกรรมที่ควรเฝ้าระวัง [2] 3.1 ตัวอย่างโดเมนที่เกี่ยวข้องกับแคมเปญ ได้แก่ – passkeyhelpdesk[.]com – secure-passkey[.]com – setupmypasskey[.]com – add-passkey[.]com – integratedsso[.]com – oktasession[.]com – keysyncos[.]com – oskeysync[.]com – oskeysetup[.]com – oskeyregister[.]com – syncmykey[.]com – myconnectkey[.]com – oskeyconnect[.]com – validationsetupac[.]com – portalsetuphub[.]com 3.2 ตรวจพบการเข้าสู่ระบบ Microsoft 365 หรือ OfficeHome จากอุปกรณ์ที่องค์กรไม่ได้บริหารจัดการ ตำแหน่งที่ตั้ง หรือหมายเลข IP Address ที่ผิดปกติ 3.3 มีการเพิ่มหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator อุปกรณ์ หรือ Software Token ใหม่ ภายหลังการเข้าสู่ระบบที่มีความเสี่ยง 3.4 พบบัญชีเดียวกันเรียกใช้งาน Microsoft Graph หลายส่วนอย่างรวดเร็ว เพื่อสำรวจผู้ใช้งาน กลุ่ม สิทธิ์ แอปพลิเคชัน และข้อมูลบนระบบ Cloud 3.5 พบเหตุการณ์ “FileAccessed” หรือ “FileDownloaded” จำนวนมากใน SharePoint และ OneDrive หรือพบการเข้าถึงอีเมลและไฟล์แนบผ่าน REST API 3.6 พบการเข้าถึงไฟล์ด้วย User-Agent “python-httpx” อย่างไรก็ตาม ควรพิจารณาร่วมกับบัญชี ต้นทาง ปริมาณข้อมูล และกิจกรรมที่เกิดขึ้นก่อนหน้า ไม่ควรใช้ User-Agent ดังกล่าวเป็นหลักฐานเพียงรายการเดียว
4. แนวทางการป้องกันและแก้ไข 4.1 แจ้งเตือนพนักงานไม่ให้ดำเนินการเปลี่ยนแปลง Passkey, MFA หรือ SSO ตามคำแนะนำจากบุคคลที่ติดต่อผ่านโทรศัพท์ SMS หรือข้อความที่ไม่ได้ร้องขอ และควรตรวจสอบกับ IT Help Desk ผ่านช่องทางทางการขององค์กรก่อนทุกครั้ง 4.2 ห้ามกรอก Device Code หรืออนุมัติการเข้าสู่ระบบ หากไม่ได้เป็นผู้เริ่มต้นกระบวนการเชื่อมต่ออุปกรณ์หรือแอปพลิเคชันด้วยตนเอง 4.3 ตรวจสอบชื่อโดเมนและชื่อแอปพลิเคชันที่ร้องขอสิทธิ์อย่างละเอียด แม้หน้าเว็บไซต์ที่ปรากฏจะเป็นหน้าการยืนยันตัวตนของ Microsoft ที่ถูกต้องก็ตาม 4.4 บังคับใช้ MFA ที่ทนทานต่อการฟิชชิง เช่น FIDO2 Passkey หรือ Windows Hello for Business ผ่าน Conditional Access 4.5 กำหนด Conditional Access ให้อนุญาตการเข้าถึง Exchange, SharePoint, OneDrive และแอปพลิเคชันที่มีสิทธิ์ Microsoft Graph เฉพาะอุปกรณ์ที่องค์กรบริหารจัดการและเป็นไปตามข้อกำหนด 4.6 ปิด Device Code Flow และ Authentication Transfer Flow หากไม่มีความจำเป็นทางธุรกิจ หรือจำกัดการใช้งานเฉพาะบัญชีและแอปพลิเคชันที่ได้รับอนุญาต 4.7 จำกัดการลงทะเบียนข้อมูลความปลอดภัยและวิธีการยืนยันตัวตน รวมถึงจำกัดการอนุมัติสิทธิ์ให้แอปพลิเคชันโดยผู้ใช้งาน และกำหนดให้ผู้ดูแลระบบเป็นผู้ตรวจสอบและอนุมัติ 4.8 เปิดใช้งาน Microsoft Graph Activity Log และ Mailbox Auditing พร้อมตั้งค่าการแจ้งเตือนเมื่อพบการเพิ่มวิธี MFA การสำรวจข้อมูล หรือดาวน์โหลดไฟล์และอีเมลในปริมาณผิดปกติ
5. แนวทางปฏิบัติกรณีตรวจพบบัญชีถูกบุกรุก 5.1 ระงับบัญชีที่เกี่ยวข้องชั่วคราว พร้อมเพิกถอน Active Session, Access Token และ Refresh Token ทั้งหมด 5.2 เปลี่ยนรหัสผ่านและบังคับให้ผู้ใช้งานลงทะเบียนวิธีการยืนยันตัวตนใหม่ผ่านกระบวนการที่ปลอดภัย 5.3 ตรวจสอบและลบหมายเลขโทรศัพท์ แอปพลิเคชัน Authenticator, Software Token อุปกรณ์ และวิธี MFA ที่ผู้โจมตีเพิ่มเข้ามา 5.4 ตรวจสอบและลบ Mailbox Rule, OAuth Consent และสิทธิ์ของแอปพลิเคชันที่ไม่ได้รับอนุญาต 5.5 ตรวจสอบ Sign-in Log, Microsoft Graph, SharePoint, OneDrive และ Exchange เพื่อประเมินขอบเขตของข้อมูลที่ถูกเข้าถึงหรือดาวน์โหลด 5.6 ตรวจสอบบัญชีและผู้ใช้งานรายอื่นที่ได้รับข้อความจากบัญชีที่ถูกบุกรุก เพื่อป้องกันการขยายผลโจมตีภายในองค์กร
แหล่งอ้างอิง [1] https://dg.th/kdgjc967z3 [2] https://dg.th/y64qnxdi3w
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现了一起社会工程和网络钓鱼活动。攻击者冒充组织机构的 IT 服务台人员,通过电话或短信联系员工,声称他们需要紧急更新密码、多因素身份验证 (MFA) 或单点登录 (SSO) 以防止帐户被暂停,然后诱骗他们访问钓鱼网站或通过设备代码进行身份验证,从而窃取凭据和会话令牌以访问 Microsoft 365 服务并窃取组织数据 [1]。
微软自 2026 年 5 月起就开始观察此类活动,并评估认为有多个攻击组织参与其中,包括与 ShinyHunters 和 Falcon 数据勒索行动相关的 Storm-3121,以及与 Helix 组织相关的 Storm-3032。这些攻击并非直接利用 Passkey 漏洞,而是以 Passkey 注册或更新请求为幌子来欺骗用户。[2]
1. 威胁详情 1.1 攻击者通过社交媒体或专业平台收集目标组织、组织结构和员工信息,以增强其联系和冒充的可信度。1.2 攻击者会拨打员工的个人电话号码或发送短信,冒充 IT 服务台人员,制造紧急情况,要求更新密码密钥、多因素身份验证 (MFA) 或单点登录 (SSO),否则将拒绝访问组织系统。1.3 受害者会通过短信、Microsoft Teams 或其他渠道收到一个链接,该链接指向一个模仿 Microsoft 登录页面的网站。攻击者可能会使用组织名称作为子域名,例如“company-name[.]secure-passkey[.]com”,以增强可信度。1.4 攻击者使用中间人攻击 (AiTM) 技术拦截用户名、密码和会话令牌,或诱骗受害者在 Microsoft 身份验证页面上输入设备代码,从而授权攻击者控制的客户端。 1.5 一旦获得账户访问权限……攻击者会注册自己的电话号码、身份验证器应用程序或基于软件的一次性密码 (OTP) 作为额外的多因素身份验证 (MFA) 方法,以维持对账户的访问权限。1.6 攻击者会使用 Microsoft Graph 来探索用户账户、组、权限、应用程序、身份验证方法、SharePoint、OneDrive 和邮箱,然后从系统中收集和下载敏感信息。
2. 影响 2.1 即使启用了多因素身份验证 (MFA),攻击者仍可能未经授权访问 Microsoft 365 帐户,因为他们可以获取已验证的会话令牌。2.2 SharePoint Online、OneDrive for Business 和 Exchange Online 中的数据(包括电子邮件、附件、内部文档和敏感的组织数据)可能被窃取。2.3 攻击者可能使用受害者的帐户权限访问通过单点登录 (SSO) 连接的其他应用程序。2.4 攻击者可能添加身份验证方法或创建邮箱规则来维持帐户访问权限并逃避检测。2.5 被盗数据可能用于勒索软件、金融欺诈或扩大内部攻击。
3. 需要关注的指标和行为 [2] 3.1 与此活动相关的域名示例包括:passkeyhelpdesk[.]com、secure-passkey[.]com、setupmypasskey[.]com、add-passkey[.]com、integratedsso[.]com、oktasession[.]com、keysyncos[.]com、oskeysync[.]com、oskeysetup[.]com、oskeyregister[.]com、syncmykey[.]com、myconnectkey[.]com、oskeyconnect[.]com、validationsetupac[.]com 和 portalsetuphub[.]com。3.2 检测到来自非组织管理的设备、异常位置或 IP 地址的 Microsoft 365 或 Office Home 登录。3.3 在风险登录后添加了新的电话号码、身份验证器应用程序、设备或软件令牌。3.4 发现同一帐户快速访问多个 Microsoft Graph 分区。为了探索云端用户、组、权限、应用程序和数据,3.5 版本在 SharePoint 和 OneDrive 中发现了大量“文件访问”或“文件下载”事件,以及通过 REST API 对电子邮件及其附件的访问。3.6 版本揭示了使用 User-Agent “python-httpx” 进行的文件访问。然而,这应结合帐户、来源、数据量和先前活动进行考虑;仅凭 User-Agent 不应作为唯一的证据。
4. 预防和补救指南 4.1 警告员工不要根据未经请求的电话、短信或文本消息中的指示更改密码密钥、多因素身份验证 (MFA) 或单点登录 (SSO)。员工在执行此类指示之前,应始终通过官方组织渠道与 IT 服务台核实。4.2 如果您本人并未发起设备或应用程序连接过程,请勿输入设备代码或批准登录。4.3 即使网页看起来像是合法的 Microsoft 身份验证页面,也请仔细核实请求权限的域名和应用程序名称。4.4 通过条件访问强制执行防钓鱼 MFA,例如 FIDO2 密码密钥或 Windows Hello 企业版。4.5 配置条件访问,仅允许在组织管理的且符合要求的设备上访问 Exchange、SharePoint、OneDrive 和 Microsoft Graph 应用程序。4.6 如果与业务无关,请禁用设备代码流和身份验证传输流,或将访问权限限制为仅限授权帐户和应用程序。 4.7 限制安全信息和身份验证方法的注册,限制用户对应用程序的授权,并要求管理员审核和批准应用程序。4.8 启用 Microsoft Graph 活动日志和邮箱审核,并配置针对添加网络钓鱼 MFA 方法的警报。或者,您可能正在下载异常大量的文件和电子邮件。
5. 账户被盗用后的应对措施:5.1 暂时停用受影响的账户,并撤销所有活动会话令牌、访问令牌和刷新令牌。5.2 更改密码,并要求用户注册新的安全身份验证方式。5.3 检查并删除攻击者添加的电话号码、身份验证器应用程序、软件令牌、设备和多因素身份验证 (MFA) 方法。5.4 检查并删除未经授权的邮箱规则、OAuth 授权和应用程序权限。5.5 检查登录日志、Microsoft Graph、SharePoint、OneDrive 和 Exchange,以评估被访问或下载的数据范围。5.6 调查收到来自被盗用账户消息的其他账户和用户,以防止攻击在组织内扩散。
参考文献 [1] https://dg.th/kdgjc967z3 [2] https://dg.th/y64qnxdi3w