ด่วน! ตรวจพบช่องโหว่ บน Check Point Security Gateway และ Security Management Server เสี่ยงถูกส่งคำสั่งเข้าควบคุมระบบโดยไม่ต้องยืนยันตัวตน ผู้ดูแลระบบควรอัปเดตแพตช์ทันที - Thailand Computer Emergency Response Team (ThaiCERT)紧急!Check Point 安全网关和安全管理服务器存在安全漏洞,可能导致系统被未经授权的控制。系统管理员应立即更新补丁。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
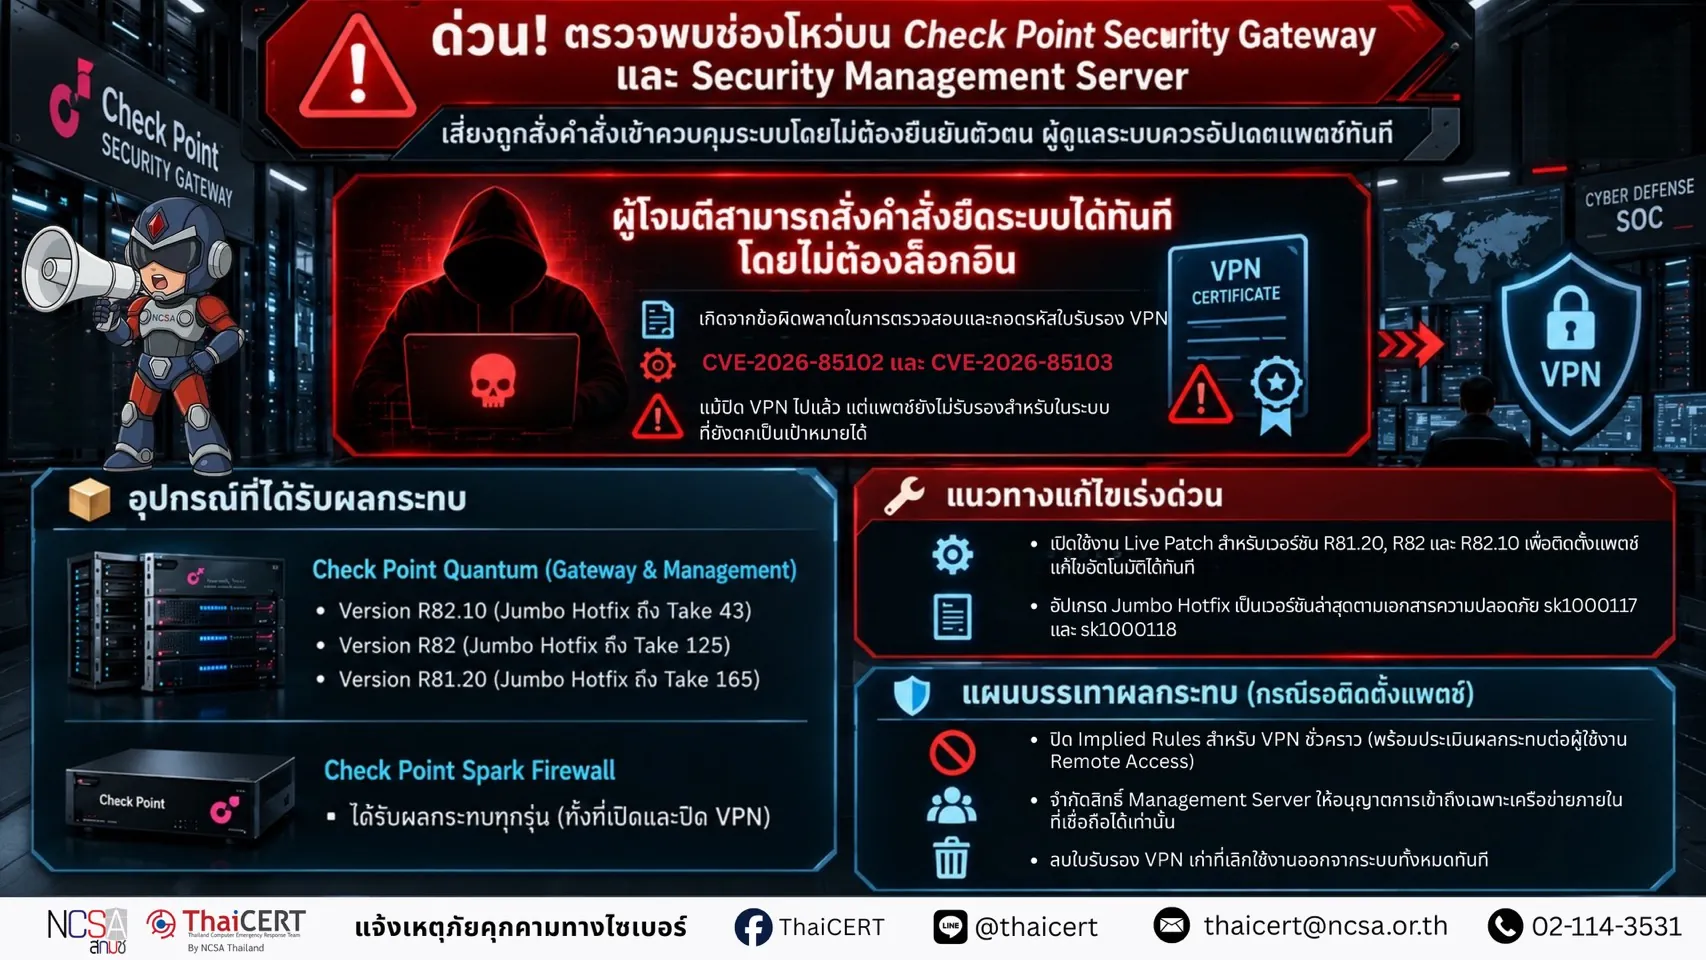
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยพบช่องโหว่ความปลอดภัย 2 รายการ ได้แก่ CVE-2026-85102 (CVSS v3.1: 9.8) [1] และ CVE-2026-85103 (CVSS v3.1: 9.8) [2] ช่องโหว่ดังกล่าวเกี่ยวข้องกับกระบวนการประมวลผลและตรวจสอบใบรับรอง VPN ส่งผลให้ผู้โจมตีสามารถใช้คำสั่งเข้าควบคุมระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน ผู้ใช้งานและผู้ดูแลระบบควรตรวจสอบและแก้ไขอย่างเร่งด่วนที่สุด [3]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-85102 เกิดจากระบบตรวจสอบความถูกต้องของใบรับรอง VPN ล้มเหลวขณะเชื่อมต่อ ทำให้ผู้โจมตีสามารถส่งคำสั่งเข้าควบคุม บน Security Gateway ได้ทันทีโดยไม่ต้องผ่านการยืนยันตัวตน 1.2 CVE-2026-85103 เกิดข้อผิดพลาด ขณะถอดรหัสใบรับรอง VPN ทำให้ผู้โจมตีสามารถส่งไฟล์ดัดแปลงเพื่อสั่งเข้าควบคุมระบบ Quantum Security Gateway และ Security Management Server ได้ โดยระบบยังมีความเสี่ยงหากมีใบรับรองค้างอยู่ในเครื่อง แม้จะปิดการใช้งาน VPN แล้วก็ตาม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ 2.1 Check Point Quantum Security Gateway และ Security Management: Version R82.10 (ที่ติดตั้ง Jumbo Hotfix Take 43 หรือต่ำกว่า) Version R82 (ที่ติดตั้ง Jumbo Hotfix Take 125 หรือต่ำกว่า) Version R81.20 (ที่ติดตั้ง Jumbo Hotfix Take 165 หรือต่ำกว่า) 2.2 Check Point Spark Firewall: ได้รับผลกระทบทุกรุ่น (ทั้งที่เปิดและไม่ได้เปิดใช้งาน Site-to-Site หรือ Remote Access VPN) 2.3 Check Point Quantum Security Gateway และ Security Management เป็นเวอร์ชันที่ได้รับผลกระทบแต่ยังไม่มีแพตช์ (Jumbo Hotfix หรือ Live Patch) ออกมารองรับโดยตรง
3. แนวทางการแก้ไข 3.1 อัปเดตผ่าน Check Point Live Patch สำหรับผู้ใช้งานเวอร์ชัน R81.20, R82.00 และ R82.10 สามารถเปิดใช้งานระบบ Live Patch เพื่อรับการอัปเดตแก้ไขแบบอัตโนมัติ ซึ่งสามารถติดตั้งทับระดับ Jumbo Hotfix ใดก็ได้ทันที 3.2 ติดตั้ง Jumbo Hotfix เวอร์ชันที่ใช้งานอยู่ให้เป็นเวอร์ชันล่าสุดที่มีการแก้ไขช่องโหว่ตามเอกสารประกาศความปลอดภัย sk1000117 [4]และ sk1000118 [5] 3.3 ตรวจสอบสถานะการติดตั้งและการอัปเดต เพื่อให้มั่นใจว่าระบบได้รับการติดตั้งแพตช์ความปลอดภัยสมบูรณ์แล้ว
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ 4.1 ปิดการใช้งาน Implied Rules สำหรับ VPN ชั่วคราว ตามแนวทางบรรเทาผลกระทบ (Mitigation Guidance) ของ Check Point โดยควรประเมินและวางแผนเพื่อไม่ให้ส่งผลกระทบต่อการทำงานของผู้ใช้งาน Remote Access 4.2 จำกัดการเข้าถึง Security Management Server ควบคุมการเข้าถึงพอร์ตและคอนโซลการจัดการให้อยู่เฉพาะในเครือข่ายภายในที่ได้รับอนุญาตเท่านั้น เพื่อป้องกันการเข้าถึงจากภายนอก 4.3 ตรวจสอบและลบใบรับรอง VPN เก่าที่ไม่ได้ใช้งานออกจากระบบ เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านฟังก์ชันถอดรหัสใบรับรอง
แหล่งอ้างอิง [1] https://dg.th/r4kiqw13x8 [2] https://dg.th/s76jgkc8eu [3] https://dg.th/v7ikhymzcl [4] https://dg.th/3nbmz9ey8i [5] https://dg.th/0earnzoqch
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控安全漏洞,并发现了两个漏洞:CVE-2026-85102 (CVSS v3.1: 9.8) [1] 和 CVE-2026-85103 (CVSS v3.1: 9.8) [2]。这些漏洞与 VPN 证书的处理和验证过程相关,攻击者可以利用这些漏洞在未经身份验证的情况下执行命令,从而控制系统。用户和系统管理员应尽快检查并修复这些漏洞 [3]。
1. 漏洞详情 1.1 CVE-2026-85102 漏洞是由于 VPN 连接期间证书验证失败造成的,攻击者无需身份验证即可立即执行命令来控制安全网关。1.2 CVE-2026-85103 漏洞发生在 VPN 证书解密期间,攻击者可以发送修改后的文件来控制 Quantum 安全网关和安全管理服务器。即使 VPN 已禁用,如果证书仍保留在计算机上,系统仍然存在漏洞。
2. 受影响产品:2.1 Check Point Quantum 安全网关和安全管理:版本 R82.10(已安装 Jumbo Hotfix Take 43 或更低版本)、版本 R82(已安装 Jumbo Hotfix Take 125 或更低版本)、版本 R81.20(已安装 Jumbo Hotfix Take 165 或更低版本)。2.2 Check Point Spark 防火墙:所有受影响版本(包括启用和未启用的站点到站点 VPN 和远程访问 VPN)。2.3 Check Point Quantum 安全网关和安全管理:尚未提供直接补丁(Jumbo Hotfix 或 Live Patch)的受影响版本。
3. 解决方案 3.1 通过 Check Point Live Patch 进行更新 对于 R81.20、R82.00 和 R82.10 版本的用户,可以启用 Live Patch 系统以接收自动更新,这些更新可以直接覆盖任何 Jumbo Hotfix。 3.2 安装最新版本的有效 Jumbo Hotfix,该版本应能解决安全公告 sk1000117 [4] 和 sk1000118 [5] 中列出的漏洞。 3.3 检查安装和更新状态,确保系统已完全安装所有安全补丁。
4. 更新失败时的应对措施:4.1 根据 Check Point 的缓解指南,暂时禁用 VPN 的隐含规则。应进行评估和规划,以最大程度地减少对远程访问用户的影响。4.2 限制对安全管理服务器的访问。仅允许授权的内部网络用户访问端口和管理控制台,以防止外部访问。4.3 审查并从系统中删除旧的、未使用的 VPN 证书,以降低利用证书解密功能进行攻击的风险。
参考文献 [1] https://dg.th/r4kiqw13x8 [2] https://dg.th/s76jgkc8eu [3] https://dg.th/v7ikhymzcl [4] https://dg.th/3nbmz9ey8i [5] https://dg.th/0earnzoqch