แจ้งเตือน ช่องโหว่ Click2Shell ใน WordPress เสี่ยงถูกใช้เป็นช่องทางโจมตีและเข้าควบคุมระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报:WordPress 中的 Click2Shell 漏洞存在被利用进行攻击和系统控制的风险 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
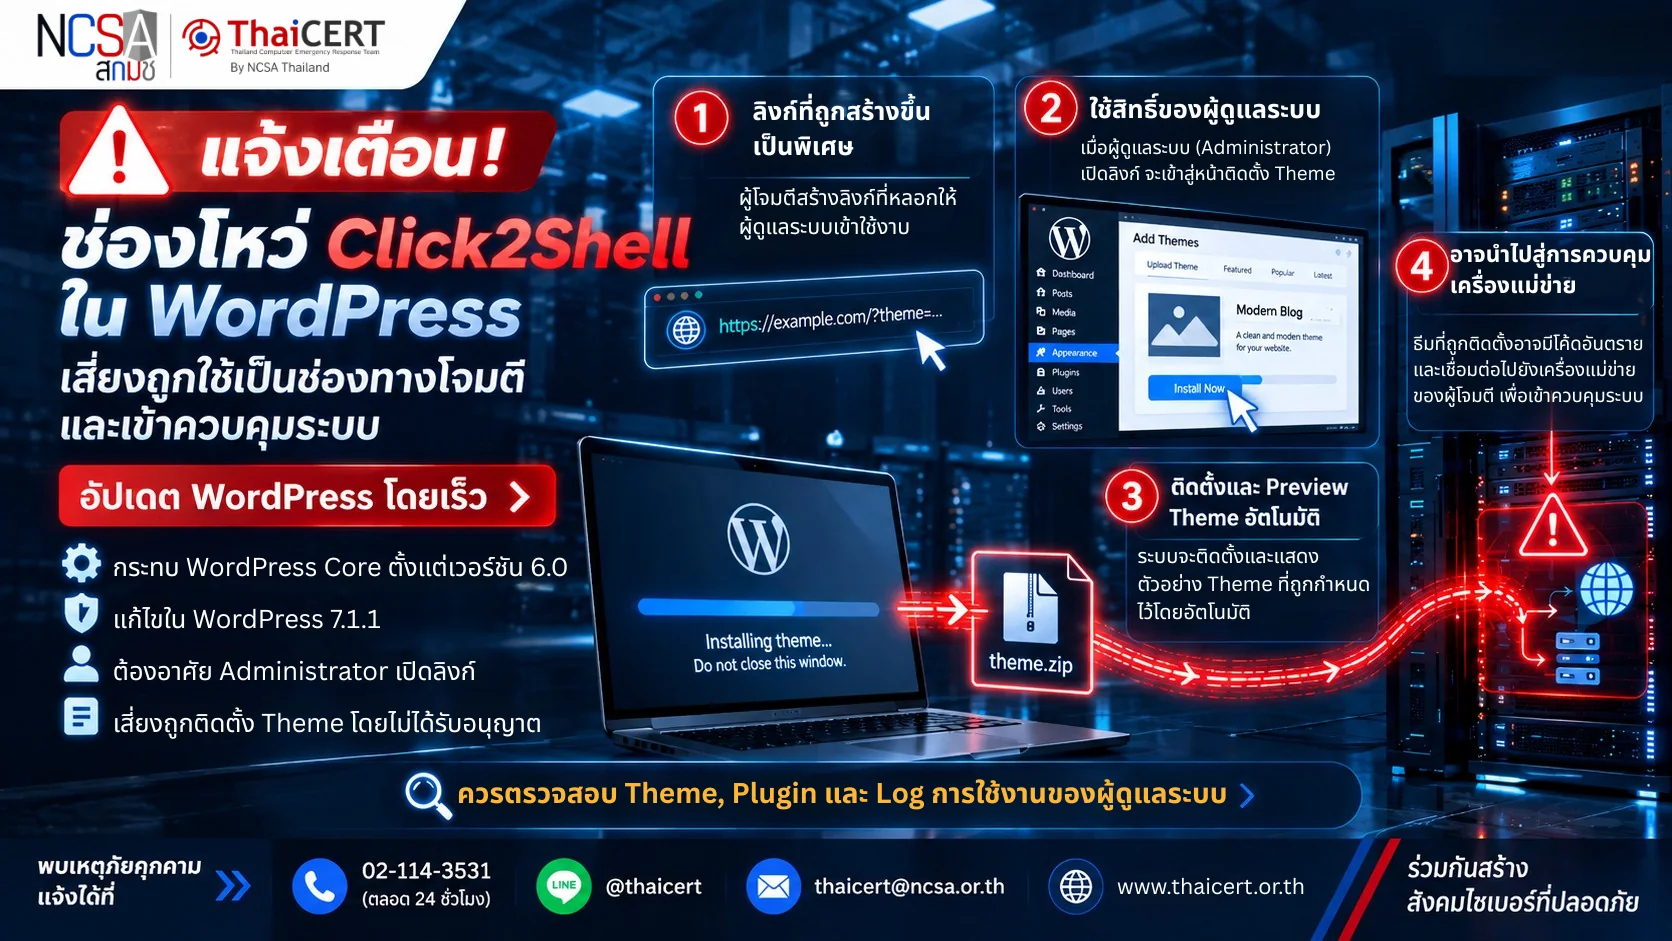
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความปลอดภัยใน WordPress Core ชื่อว่า Click2Shell โดยช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีสร้างลิงก์ที่ออกแบบมาเป็นพิเศษ และหลอกให้ผู้ดูแลระบบ WordPress ที่กำลังเข้าสู่ระบบด้วยสิทธิ์ Administrator เปิดลิงก์ดังกล่าว ส่งผลให้ระบบดาวน์โหลด ติดตั้ง และ Preview Theme จาก WordPress.org ได้โดยอัตโนมัติ และหากเชื่อมโยงกับช่องโหว่อื่นใน Theme ที่ติดตั้ง อาจนำไปสู่การดำเนินการคำสั่งบนเครื่องแม่ข่ายได้ [1]
1. รายละเอียดของภัยคุกคาม [2] ช่องโหว่ Click2Shell เกิดจากการประมวลผลค่าภายใน URL ที่แตกต่างกันระหว่าง WordPress.org Themes API และ JavaScript ที่ทำงานอยู่บน Browser ของผู้ดูแลระบบ โดยผู้โจมตีสามารถสร้าง URL ที่มีค่าพิเศษเพื่อทำให้ JavaScript ของ WordPress เลือกและสั่งติดตั้ง Theme จาก WordPress.org โดยอัตโนมัติ เมื่อ Administrator ที่อยู่ในสถานะเข้าสู่ระบบเปิดลิงก์ดังกล่าว ระบบจะใช้ Session และสิทธิ์ของผู้ดูแลระบบในการดำเนินการ โดยผู้โจมตีไม่จำเป็นต้องทราบ Credentials ของ Administrator ทั้งนี้ ช่องโหว่ดังกล่าวเพียงรายการเดียวยังไม่สามารถทำให้ผู้โจมตีอัปโหลด Theme หรือชุดคำสั่งที่สร้างขึ้นเองเข้าสู่ระบบได้โดยตรง แต่สามารถนำไปเชื่อมโยงกับช่องโหว่อื่นใน Theme ที่ถูกติดตั้ง โดยนักวิจัยสาธิตการโจมตีผ่าน Theme ที่มีช่องโหว่ซึ่งสามารถดาวน์โหลดและ ดำเนินการคำสั่ง PHP ระหว่างกระบวนการ Preview ก่อนที่ Theme จะถูกเปิดใช้งาน ส่งผลให้สามารถยกระดับการโจมตีไปสู่การ ดำเนินการคำสั่งบนเซิร์ฟเวอร์ ได้
2. ระบบที่ได้รับผลกระทบ 2.1 WordPress Core ตั้งแต่เวอร์ชัน 6.0 จนถึงเวอร์ชันก่อนที่ได้รับการแก้ไข 2.2 เว็บไซต์ WordPress ที่ผู้ดูแลระบบยังไม่ได้ติดตั้ง Security Update ล่าสุด 2.3 ระบบที่มีบัญชี Administrator ซึ่งสามารถติดตั้ง Theme จาก WordPress.org และผู้ดูแลระบบเปิดลิงก์ที่ผู้โจมตีสร้างขึ้นในขณะที่อยู่ในสถานะเข้าสู่ระบบ
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจบังคับให้ระบบ WordPress ติดตั้งและ Preview Theme จาก WordPress.org โดยใช้สิทธิ์ของ Administrator 3.2 อาจมี Theme ที่ผู้ดูแลระบบไม่ได้ติดตั้งปรากฏอยู่ภายในระบบ โดย Theme ดังกล่าวอาจยังไม่ได้ถูก Activate ทำให้หน้าเว็บไซต์ไม่แสดงความผิดปกติอย่างชัดเจน 3.3 หาก Theme ที่ถูกติดตั้งมีช่องโหว่อื่น ผู้โจมตีอาจเชื่อมโยงการโจมตีเพื่อ ดำเนินการคำสั่งบนเครื่องแม่ข่าย ได้ 3.4 อาจนำไปสู่การติดตั้งไฟล์หรือชุดคำสั่งอันตราย แก้ไขข้อมูล หรือเข้าถึงข้อมูลสำคัญภายในเว็บไซต์ 3.5 หากสามารถ ดำเนินการคำสั่งบนเครื่องแม่ข่ายได้สำเร็จ อาจนำไปสู่การเข้าควบคุมเว็บไซต์ หรือใช้ระบบที่ได้รับผลกระทบเป็นจุดเริ่มต้นในการโจมตีระบบอื่นเพิ่มเติม
4. แนวทางการแก้ไขและลดความเสี่ยง [3] 4.1 ตรวจสอบเวอร์ชัน WordPress ที่ใช้งาน และอัปเดตเป็น WordPress 7.1.1 หรือ Security Update ล่าสุดของ Branch ที่ใช้งาน โดยเร็วที่สุด 4.2 ตรวจสอบรายการ Theme ภายในระบบ โดยเฉพาะ Theme ที่เพิ่งถูกติดตั้ง หรือ Theme ที่ผู้ดูแลระบบไม่ได้เป็นผู้ดำเนินการติดตั้ง 4.3 ตรวจสอบ Plugin และไฟล์ PHP ภายในระบบ เพื่อค้นหารายการที่ถูกเพิ่มหรือแก้ไขโดยไม่ได้รับอนุญาต 4.4 ตรวจสอบ Log ที่เกี่ยวข้องกับการติดตั้ง Theme, Plugin การใช้งานบัญชี Administrator และกิจกรรมที่เกิดขึ้นผ่าน WordPress Admin เพื่อค้นหาพฤติกรรมผิดปกติ 4.5 หลีกเลี่ยงการเปิด URL หรือลิงก์ที่ไม่ทราบแหล่งที่มา ขณะเข้าสู่ระบบ WordPress ด้วยบัญชี Administrator 4.6 จำกัดการใช้งานบัญชี Administrator เฉพาะกรณีที่จำเป็น และใช้บัญชีที่มีสิทธิ์ต่ำกว่าสำหรับการดำเนินงานทั่วไป 4.7 สำรองข้อมูลเว็บไซต์ ฐานข้อมูล และไฟล์สำคัญอย่างสม่ำเสมอ พร้อมทดสอบกระบวนการกู้คืนระบบเพื่อรองรับกรณีระบบได้รับผลกระทบ
แหล่งอ้างอิง [1] https://dg.th/wfrvz17etd [2] https://dg.th/hc5zn1ldmi [3] https://dg.th/75rtk8anzi
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 WordPress 核心中存在一个名为 Click2Shell 的安全漏洞。该漏洞可能允许攻击者创建特制链接,诱骗具有管理员权限的 WordPress 管理员打开该链接,从而导致系统自动从 WordPress.org 下载、安装并预览主题。如果与已安装主题中的其他漏洞结合使用,则可能导致在服务器上执行命令 [1]。
1. 威胁详情 [2] Click2Shell 漏洞的产生原理是:攻击者通过修改 WordPress.org 主题 API 和运行在管理员浏览器上的 JavaScript 代码之间的 URL 来获取漏洞。攻击者可以创建一个包含特殊值的 URL,使 WordPress JavaScript 自动从 WordPress.org 选择并安装主题。当已登录的管理员打开此类链接时,系统会使用管理员会话和权限执行操作。攻击者无需知道管理员的凭据。然而,仅凭此漏洞本身并不足以让攻击者直接向系统上传自定义主题或代码,但它可以与其他已安装主题中的漏洞关联起来。研究人员演示了一种利用存在漏洞的主题进行攻击的方法,该主题可以在主题启动前的预览过程中下载并执行 PHP 命令,从而使攻击能够升级到服务器端执行。
2. 受影响的系统:2.1 WordPress 核心版本 6.0 及更早版本(补丁发布前)。2.2 管理员尚未安装最新安全更新的 WordPress 网站。2.3 管理员账户可以从 WordPress.org 安装主题,且管理员在登录状态下打开了攻击者创建的链接的系统。
3. 潜在影响 3.1 攻击者可以利用管理员权限强制 WordPress 系统安装并预览来自 WordPress.org 的主题。3.2 未经管理员安装的主题可能会出现在系统中,且可能尚未激活,导致网站出现不易察觉的异常。3.3 如果已安装的主题存在其他漏洞,攻击者可以将攻击与服务器端的命令执行关联起来。3.4 这可能导致恶意文件或代码的安装、数据被修改,或敏感网站信息的访问。3.5 如果服务器端的命令执行成功,则可能导致网站被控制,或利用受影响的系统作为进一步攻击的起点。
4. 风险缓解和降低指南 [3] 4.1 检查当前使用的 WordPress 版本,并尽快更新至 WordPress 7.1.1 或当前使用分支的最新安全更新版本。4.2 检查系统中的主题列表,特别是新安装的主题或非系统管理员安装的主题。4.3 检查系统中的插件和 PHP 文件,查找未经授权添加或修改的条目。4.4 检查与主题和插件安装、管理员帐户使用以及通过 WordPress 管理后台进行的活动相关的日志,查找异常行为。4.5 使用管理员帐户登录 WordPress 时,避免打开来自未知来源的 URL 或链接。4.6 仅在必要时使用管理员帐户,并使用权限较低的帐户进行一般操作。4.7 定期备份网站、数据库和重要文件,并测试系统恢复流程,以应对系统受损的情况。
参考文献 [1] https://dg.th/wfrvz17etd [2] https://dg.th/hc5zn1ldmi [3] https://dg.th/75rtk8anzi