เตือนภัย Ransomware และแฮกเกอร์เจาะช่องโหว่ Cisco Secure FMC ยึดสิทธิ์เพื่อขโมยข้อมูล และเรียกค่าไถ่ - Thailand Computer Emergency Response Team (ThaiCERT)勒索软件警报:黑客利用思科安全FMC系统的漏洞,窃取权限、数据并勒索赎金。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
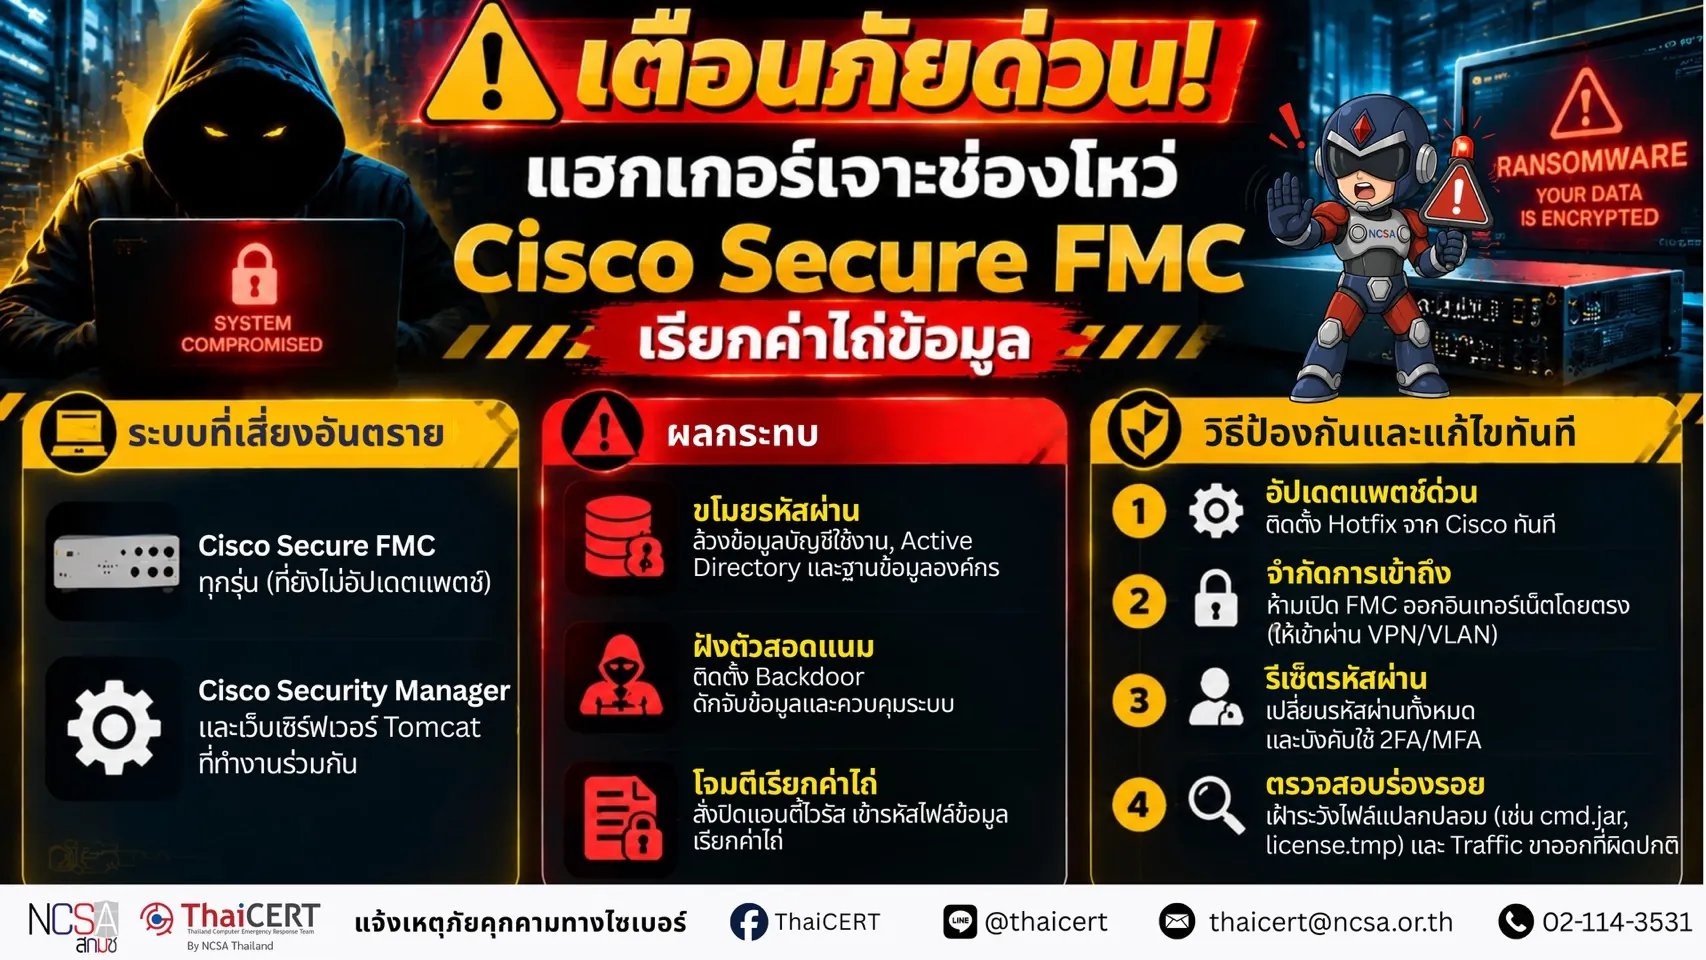
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยพบการโจมตีที่ช่องโหว่ความปลอดภัยบน Cisco Secure Firewall Management Center (FMC) จำนวน 2 รายการ [1] โดยกลุ่มแฮกเกอร์ใช้วิธีการเจาะระบบ ยึดสิทธิ์การควบคุมระดับสูงสุด (root) ขโมยข้อมูลประจำตัว และกระจายมัลแวร์เรียกค่าไถ่ในระดับองค์กร [2] [3]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-20079 (CVSS v3.1: 10.0) [4] ช่องโหว่ข้ามการยืนยันตัวตน (Authentication Bypass) บน Web Interface ทำให้แฮกเกอร์ยึดสิทธิ์สูงสุดระดับ root ได้โดยไม่ต้องล็อกอิน 1.2 CVE-2026-20316 (CVSS v3.1: 5.3) [5] ช่องโหว่จากการใช้รหัสผ่านคงที่ในระบบ (Static Credentials) ทำให้แฮกเกอร์ล็อกอินด้วยบัญชีสิทธิ์ทั่วไปเพื่อเข้าถึงข้อมูลสำคัญ และใช้ร่วมกับช่องโหว่อื่นเพื่อยกระดับสิทธิ์เข้าควบคุมอุปกรณ์ หมายเหตุ: ทั้งสองช่องโหว่ถูกจัดอยู่ในบัญชีรายการช่องโหว่ที่พบการโจมตีจริง (KEV) ของ CISA เรียบร้อยแล้ว
2. อุปกรณ์หรือระบบที่ได้รับผลกระทบ 2.1 ซอฟต์แวร์และอุปกรณ์ Cisco Secure Firewall Management Center (FMC) ทุกรุ่นที่ยังไม่ได้รับการติดตั้งแพตช์ความปลอดภัย 2.2 ระบบ Cisco Security Manager และบริการเว็บเซิร์ฟเวอร์ Tomcat ที่ทำงานร่วมกับอุปกรณ์ FMC
3. ผลกระทบที่อาจเกิดขึ้น 3.1 แฮกเกอร์ใช้เครื่องมือภายในระบบ (Living-off-the-land) สอดแนมเครือข่าย ขโมยบัญชี Active Directory/MySQL ปิดโปรแกรมแอนติไวรัส (EDR Killers) และเข้ารหัสไฟล์ข้อมูลขององค์กร 3.2 กลุ่มแฮกเกอร์ใช้สิทธิ์สูงสุด แก้ไขไฟล์ระบบเพื่อติดตั้งมัลแวร์ Cyclops Blink ทำหน้าที่เป็น Backdoor สอดแนม ดักจับ Traffic เพื่อควบคุมระบบ 3.3 แฮกเกอร์ฝัง Web Shell เพื่อเข้าถึงฐานข้อมูลภายในของ FMC และดึงรหัสผ่านของผู้ใช้งาน
4. แนวทางการป้องกันและลดความเสี่ยง [6] 4.1 ติดตั้ง Hotfix อัปเดตแพตช์แก้ไข CVE-2026-20079 และ CVE-2026-20316 จาก Cisco ทันที 4.2 ปิดการเข้าถึงจากอินเทอร์เน็ต โดยจำกัดการเข้าถึงหน้าจัดการ FMC ให้อยู่เฉพาะในเครือข่าย Management VLAN หรือเชื่อมต่อผ่าน VPN องค์กรเท่านั้น 4.3 ตรวจสอบร่องรอยการบุกรุก (IoCs) โดยเฝ้าระวังความผิดปกติของไฟล์ /var/tmp/license.tmp, ไฟล์สคริปต์แปลกปลอมในไดเรกทอรี Tomcat (เช่น cmd.jar) และการเรียกใช้สคริปต์ package_info.pl 4.4 เฝ้าระวัง Traffic ผิดปกติ ตรวจสอบการทำ Reverse Shell หรือการส่งข้อมูลผ่านพอร์ตสำคัญ เช่น LDAP, SMB, Kerberos และ WinRM ออกไปยังภายนอก 4.5 รีเซ็ตรหัสผ่านบัญชี Service Accounts, Active Directory และฐานข้อมูลที่เกี่ยวข้อง พร้อมบังคับใช้ระบบยืนยันตัวตนหลายปัจจัย (MFA)
แหล่งอ้างอิง [1] https://dg.th/42zuf8ia71 [2] https://dg.th/10rfehknjy [3] https://dg.th/yv7jids6kh [4] https://dg.th/b0x6fw8pay [5] https://dg.th/f4snmbwj38 [6] https://dg.th/orgmnbwt49
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监控安全漏洞,并发现了两起利用思科安全防火墙管理中心(FMC)安全漏洞的攻击[1]。黑客使用各种方法渗透系统、获取root权限、窃取凭证,并在企业级层面传播勒索软件[2][3]。
1. 漏洞详情 1.1 CVE-2026-20079 (CVSS v3.1: 10.0) [4] Web 界面上的身份验证绕过漏洞允许黑客在不登录的情况下获得 root 权限。 1.2 CVE-2026-20316 (CVSS v3.1: 5.3) [5] 静态凭据漏洞允许黑客使用通用帐户登录以访问敏感信息,并与其他漏洞结合使用,提升权限以控制设备。 注:这两个漏洞均已列入 CISA 已知漏洞列表 (KEV)。
2. 受影响的设备或系统:2.1 所有版本的 Cisco 安全防火墙管理中心 (FMC) 软件以及尚未安装安全补丁的设备。2.2 与 FMC 设备配合使用的 Cisco 安全管理器系统和 Tomcat Web 服务器服务。
3. 潜在影响 3.1 黑客可能利用内部系统工具(借力攻击)监视网络、窃取 Active Directory/MySQL 帐户、禁用防病毒程序(EDR 杀手)并加密组织数据文件。3.2 黑客组织可能利用特权访问权限修改系统文件,安装 Cyclops Blink 恶意软件,作为后门监视和拦截流量,从而控制系统。3.3 黑客可能嵌入 Web Shell 来访问 FMC 的内部数据库并提取用户密码。
4. 风险预防和降低指南 [6] 4.1 立即安装 Cisco 热修复程序,以更新针对 CVE-2026-20079 和 CVE-2026-20316 的补丁。4.2 通过将对 FMC 管理页面的访问限制在管理 VLAN 网络或仅通过企业 VPN 访问,来阻止互联网访问。4.3 通过监控 /var/tmp/license.tmp 文件中的异常情况、Tomcat 目录中的可疑脚本文件(例如 cmd.jar)以及 package_info.pl 脚本的执行情况,来检查入侵痕迹 (IoC)。4.4 监控异常流量,检查是否存在反向 shell 或通过 LDAP、SMB、Kerberos 和 WinRM 等关键端口向外部传输数据的情况。4.5 重置服务帐户、Active Directory 和相关数据库的密码,并强制执行多因素身份验证 (MFA)。
参考文献 [1] https://dg.th/42zuf8ia71 [2] https://dg.th/10rfehknjy [3] https://dg.th/yv7jids6kh [4] https://dg.th/b0x6fw8pay [5] https://dg.th/f4snmbwj38 [6] https://dg.th/orgmnbwt49