แจ้งเตือน! ช่องโหว่ที่มีการเปิดเผยแล้ว ยังคงเป็นเป้าหมายหลักของผู้โจมตี แนะองค์กรเร่งตรวจสอบและแก้ไขช่องโหว่ที่ถูกใช้โจมตีจริง - Thailand Computer Emergency Response Team (ThaiCERT)警报!已披露的漏洞仍然是攻击者的主要目标。建议各组织紧急审查并修复已被积极利用的漏洞。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
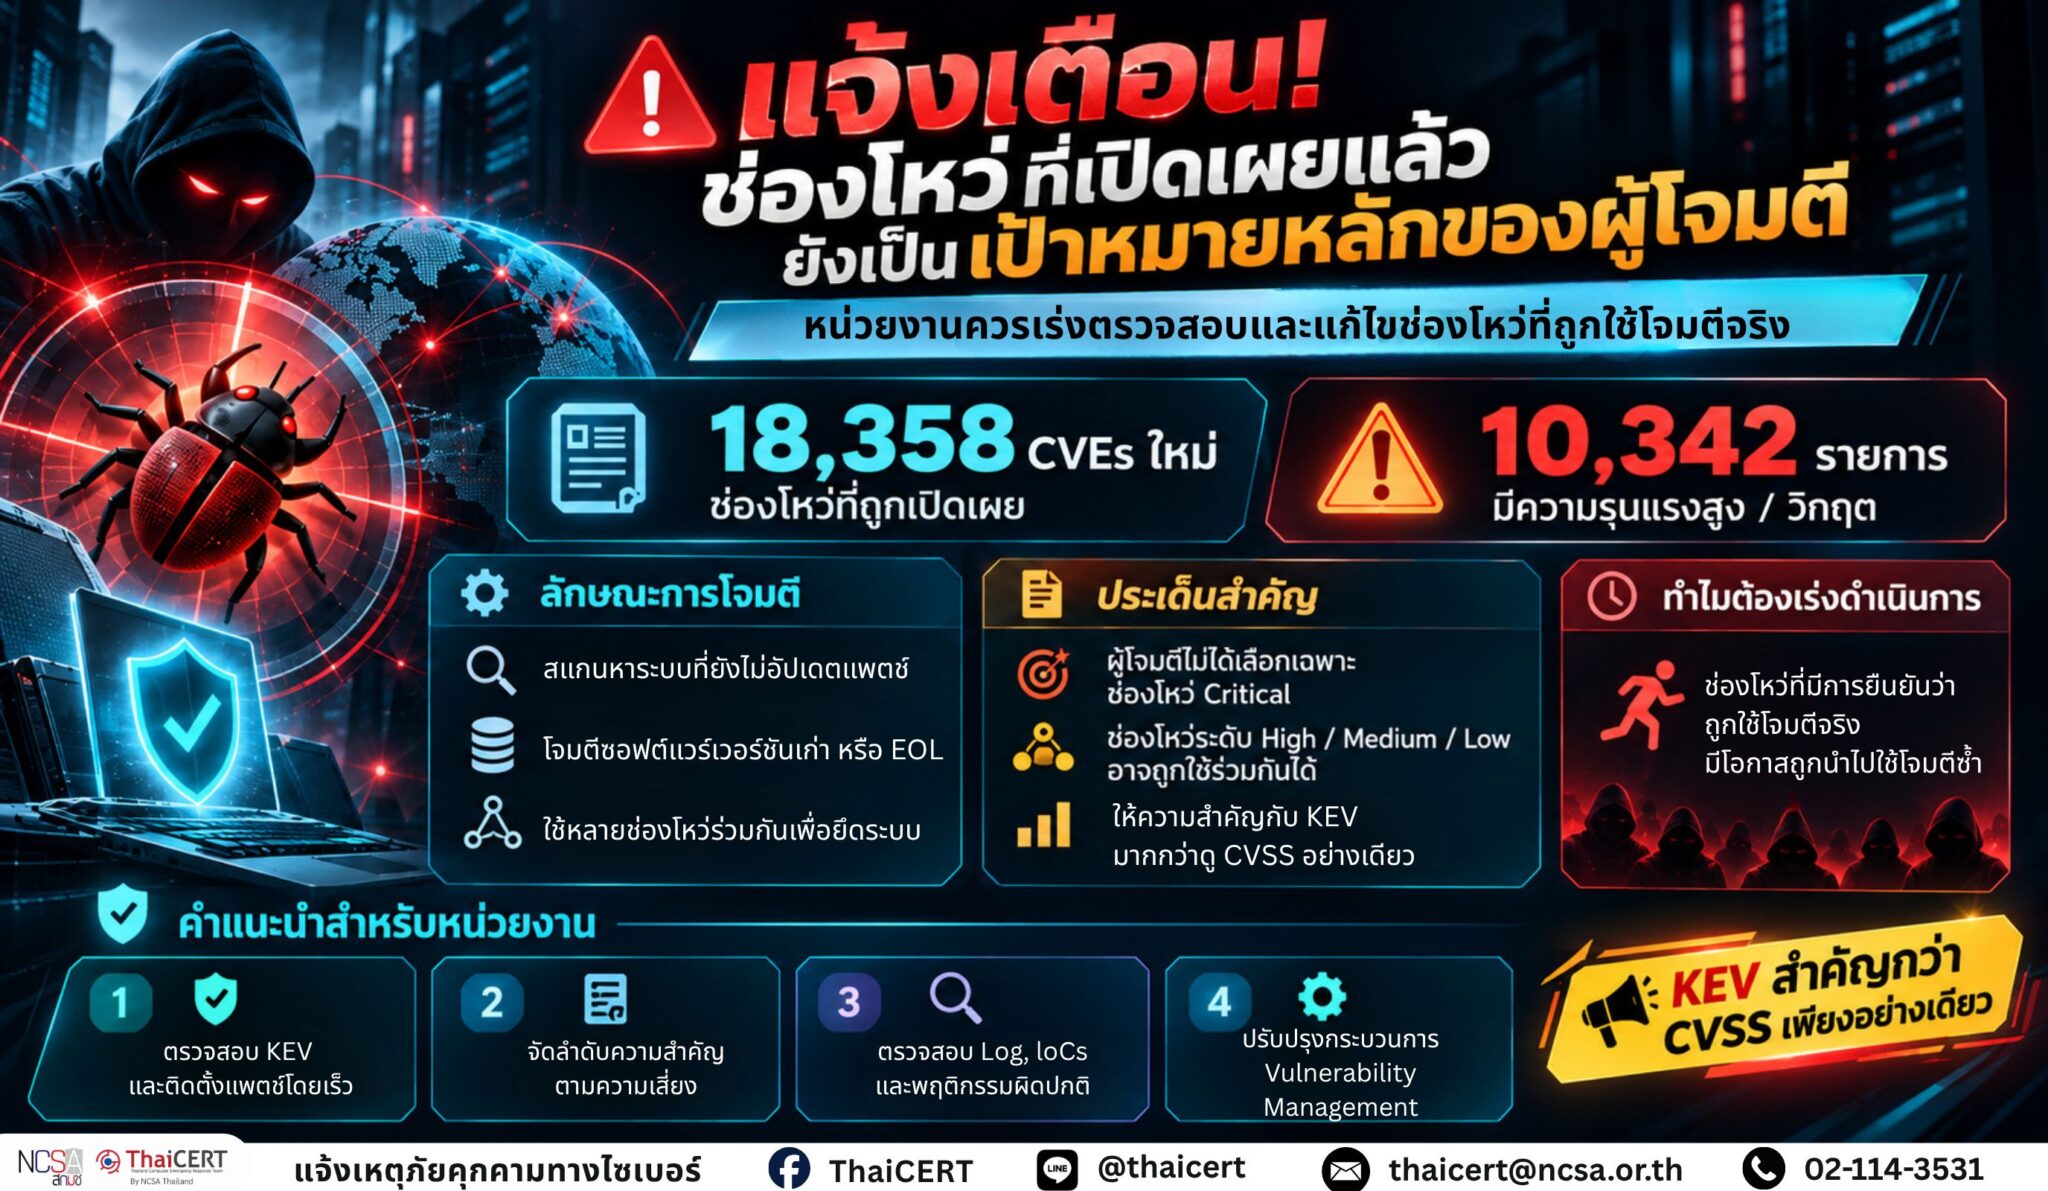
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ด้านความมั่นคงปลอดภัยที่มีการเปิดเผยและมีแนวทางแก้ไขแล้ว (Known Vulnerabilities) ยังคงถูกผู้ไม่หวังดีนำมาใช้เป็นช่องทางหลักในการโจมตีระบบสารสนเทศขององค์กรอย่างต่อเนื่อง [1]
1. สถานการณ์ภัยคุกคาม จากรายงานของ Cybersecurity and Infrastructure Security Agency (CISA) พบช่องโหว่ใหม่จำนวน 18,358 รายการ (Common Vulnerabilities and Exposures: CVEs) โดยมีช่องโหว่จำนวน 10,342 รายการ ที่ถูกจัดอยู่ในระดับความรุนแรง สูง (High Severity) หรือวิกฤต (Critical) ส่งผลให้องค์กรจำนวนมากประสบปัญหาในการตรวจสอบ ทดสอบ และติดตั้งแพตช์เพื่อแก้ไขช่องโหว่เหล่านี้ให้ทันต่อสถานการณ์
2. ลักษณะการโจมตี ผู้โจมตีมักเลือกใช้ช่องโหว่ที่มีการเปิดเผยข้อมูลแล้ว เนื่องจากสามารถค้นหาระบบที่ยังไม่ได้รับการอัปเดตผ่านการสแกนบนอินเทอร์เน็ต และดำเนินการโจมตีได้อย่างรวดเร็ว ตัวอย่างพฤติกรรมที่พบ เช่น – การสแกนหาระบบที่ยังไม่ได้ติดตั้ง Security Patch – การโจมตีระบบที่ใช้งานซอฟต์แวร์เวอร์ชันเก่าหรือหมดระยะการสนับสนุน (End-of-Life) – การใช้ช่องโหว่หลายรายการร่วมกัน (Vulnerability Chaining) เพื่อเพิ่มสิทธิ์การเข้าถึงระบบ – การใช้ช่องโหว่ระดับปานกลางหรือระดับสูงร่วมกันเพื่อเข้าควบคุมระบบ แม้ช่องโหว่นั้นอาจไม่ได้ถูกจัดเป็นระดับ Critical
CISA ระบุว่า ผู้โจมตีไม่ได้จำกัดเป้าหมายเฉพาะช่องโหว่ระดับ Critical เท่านั้น แต่สามารถใช้ช่องโหว่ระดับ High, Medium หรือ Low ร่วมกันเพื่อดำเนินการโจมตีได้ โดยในปี 2021 พบกรณีที่ผู้โจมตีใช้ช่องโหว่ระดับ High จำนวน 4 รายการร่วมกันเพื่อโจมตีระบบ Microsoft Exchange Server
3. เหตุผลที่องค์กรควรเร่งดำเนินการ แม้ว่าจะมีช่องโหว่จำนวนมากที่ได้รับการเผยแพร่พร้อมแพตช์แก้ไขแล้ว แต่ผู้โจมตีสามารถนำช่องโหว่เหล่านี้ไปใช้ประโยชน์ได้อย่างรวดเร็ว จากข้อมูลของ CISA พบว่า ช่องโหว่ที่มีการยืนยันว่าถูกนำไปใช้โจมตีจริง (Known Exploited Vulnerabilities) มีแนวโน้มถูกนำมาใช้โจมตีหลังจากมีการเปิดเผย ดังนั้น องค์กรควรให้ความสำคัญกับช่องโหว่ที่มีหลักฐานว่าถูกโจมตีจริง มากกว่าการพิจารณาเฉพาะคะแนนความรุนแรงของช่องโหว่ (CVSS Score) เพียงอย่างเดียว
4. คำแนะนำสำหรับหน่วยงาน เพื่อป้องกันความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ที่มีการใช้งานจริง หน่วยงานควรดำเนินการดังนี้ 4.1 เร่งตรวจสอบและติดตั้งแพตช์ – ตรวจสอบระบบและผลิตภัณฑ์ที่ใช้งานว่ามีช่องโหว่ที่อยู่ในรายการ Known Exploited Vulnerabilities (KEV) หรือไม่ – ติดตั้ง Security Update หรือ Patch จากผู้ผลิตโดยเร็ว – กำหนดระยะเวลาการแก้ไขช่องโหว่ตามระดับความเสี่ยง – หลีกเลี่ยงการใช้งานซอฟต์แวร์ที่หมดระยะการสนับสนุน 4.2 จัดลำดับความสำคัญของช่องโหว่ – ให้ความสำคัญกับช่องโหว่ที่พบว่ามีการโจมตีจริง – ไม่พิจารณาเฉพาะคะแนน CVSS เท่านั้น – ติดตามข้อมูลภัยคุกคามและคำแนะนำจากหน่วยงานด้านความมั่นคงปลอดภัยอย่างต่อเนื่อง 4.3 ตรวจสอบการถูกบุกรุก – ตรวจสอบ Log ของระบบและอุปกรณ์เครือข่าย – ตรวจสอบพฤติกรรมผิดปกติ เช่น การเข้าสู่ระบบที่ผิดปกติ การสร้างบัญชีใหม่ หรือการเปลี่ยนแปลงค่าการตั้งค่า – ตรวจสอบ Indicators of Compromise (IoCs) ที่เกี่ยวข้องกับช่องโหว่ 4.4 ปรับปรุงกระบวนการบริหารจัดการช่องโหว่ – ทบทวนนโยบาย Vulnerability Management – จัดทำกระบวนการติดตามช่องโหว่ใหม่อย่างสม่ำเสมอ – กำหนดกระบวนการตอบสนองเร่งด่วนสำหรับช่องโหว่ที่มีการโจมตีจริง
แหล่งอ้างอิง [1] https://dg.th/q28am39hoj
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现了一些已知的漏洞,这些漏洞仍然被恶意行为者利用,作为攻击组织信息系统的主要方式 [1]。
1. 威胁形势:根据网络安全和基础设施安全局 (CISA) 的报告,共发现了 18,358 个新的漏洞(通用漏洞披露:CVE)。其中,10,342 个被评为高危或严重级别,导致许多组织在及时检测、测试和修复这些漏洞方面面临挑战。
2. 攻击方法:攻击者通常会选择已公开的漏洞,因为他们可以通过网络扫描快速找到过时的系统并执行攻击。此类行为的例子包括:– 扫描未安装安全补丁的系统;– 攻击使用过时或已停止支持的软件版本的系统;– 利用漏洞链获取特权访问权限;– 使用中高级漏洞组合来控制系统,即使这些漏洞并未被归类为严重漏洞。
CISA指出,攻击者不仅限于利用严重漏洞,还可以组合使用高危、中危或低危漏洞来实施攻击。2021年,就曾出现过攻击者同时利用四个高危漏洞攻击微软Exchange Server系统的案例。
3. 组织应采取紧急行动的原因:尽管许多漏洞已通过补丁程序披露,但攻击者仍能迅速利用这些漏洞。根据美国网络安全和基础设施安全局 (CISA) 的说法,已知已被利用的漏洞 (DEP) 往往在披露后仍会被利用。因此,组织应优先考虑已被利用的漏洞,而不仅仅是考虑 CVSS 评分。
4. 组织防范利用活跃漏洞攻击风险的建议:组织应采取以下措施来降低利用活跃漏洞进行攻击的风险:4.1 加快漏洞检查和修补:– 检查系统和产品是否存在已知利用漏洞 (KEV) 列表中列出的漏洞。– 及时安装制造商提供的安全更新或补丁。– 根据风险级别确定漏洞修复时间表。– 避免使用已停止支持的软件。4.2 确定漏洞优先级:– 优先处理已被活跃利用的漏洞。– 不要仅考虑 CVSS 评分。– 持续监控威胁情报和安全组织的指导。4.3 调查入侵:– 查看系统和网络日志。– 检查是否存在异常行为,例如异常登录、创建新帐户或配置更改。– 检查与漏洞相关的入侵指标 (IoC)。 4.4 改进漏洞管理流程: – 审查漏洞管理策略。 – 定期建立新的漏洞监控流程。 – 针对已被积极利用的漏洞制定快速响应流程。
参考文献[1] https://dg.th/q28am39hoj