พบการโจมตีช่องโหว่บน JFrog Artifactory, ConnectWise ScreenConnect และ MikroTik RouterOS เร่งอัปเดตแพตช์ความปลอดภัยทันที - Thailand Computer Emergency Response Team (ThaiCERT)JFrog Artifactory、ConnectWise ScreenConnect 和 MikroTik RouterOS 中发现了安全漏洞。建议立即更新安全补丁。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
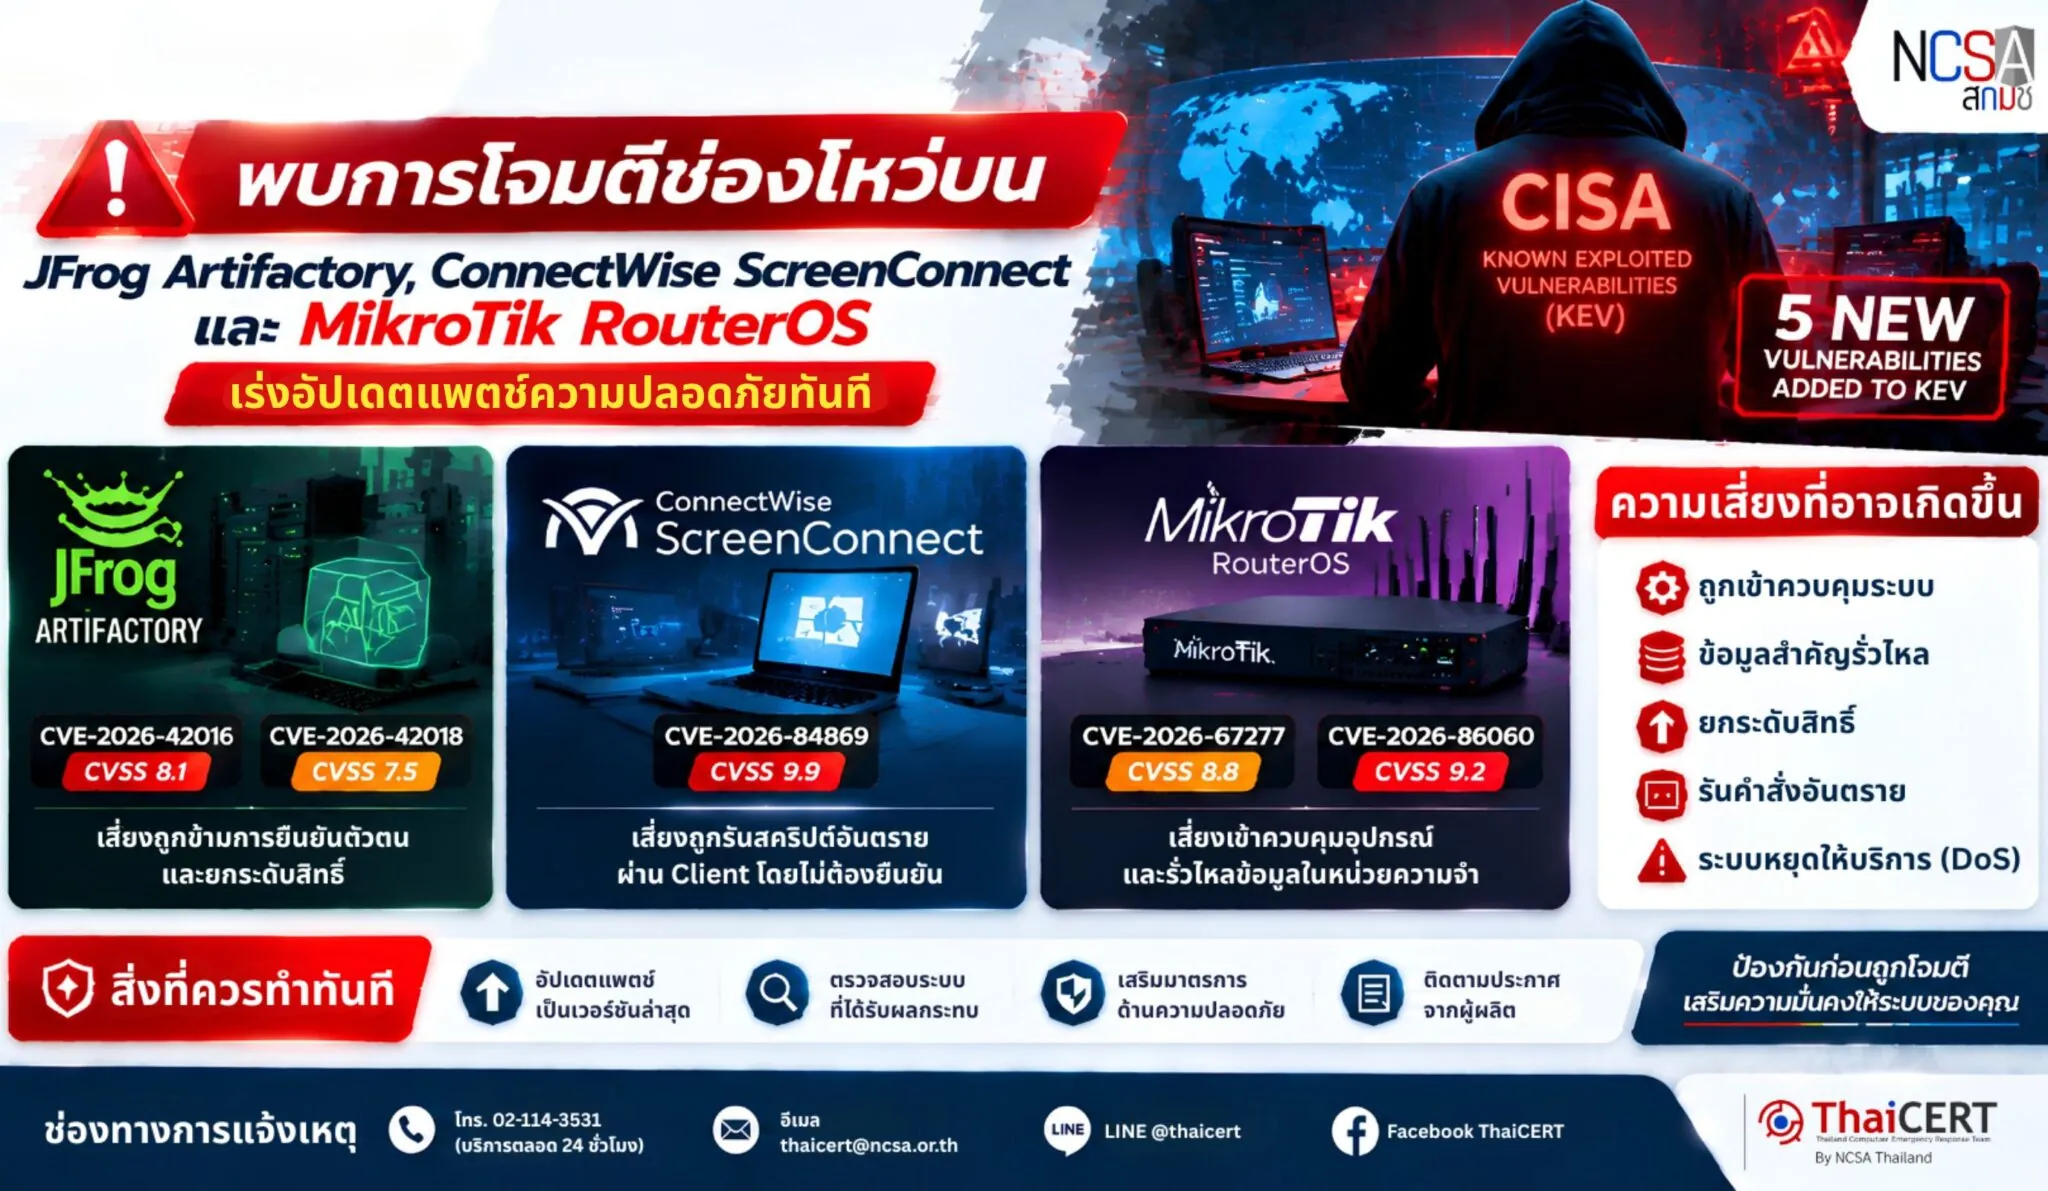
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ และพบว่าหน่วยงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ด้านความปลอดภัยใหม่ จำนวน 5 รายการลงในบัญชี Known Exploited Vulnerabilities (KEV) หลังพบรายงานการโจมตีจริงแล้ว โดยความเสี่ยงครอบคลุมตั้งแต่การข้ามการยืนยันตัวตน การยกระดับสิทธิ์ ไปจนถึงการลอบรันโปรแกรมอันตราย ซึ่งอาจส่งผลให้ผู้โจมตีสามารถเข้าควบคุมระบบได้โดยสมบูรณ์ ผู้ที่ได้รับผลกระทบคือองค์กรและหน่วยงานที่ใช้งานผลิตภัณฑ์ JFrog Artifactory, ConnectWise ScreenConnect และ MikroTik RouterOS จึงขอให้ผู้ดูแลระบบเร่งอัปเดตแพตช์ความปลอดภัยตามมาตรฐานของผลิตภัณฑ์ทันที [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-42016 (คะแนน CVSSv3.1: 8.1)[2] เป็นช่องโหว่จากการตรวจสอบสิทธิ์ที่ไม่ถูกต้อง (Incorrect Authorization) ใน JFrog Artifactory เกิดจากการตรวจสอบเพียงลายเซ็นหรือผู้ออกโทเค็น (Token Signature/Issuer) โดยไม่ได้ตรวจสอบขอบเขตสิทธิ์ของโทเค็น (Token Scope) 1.2 CVE-2026-42018 (คะแนน CVSSv3.1: 7.5)[3] เป็นช่องโหว่จากการพิสูจน์ตัวตนที่ไม่เหมาะสม (Improper Authentication) ใน JFrog Artifactory ซึ่งอาจส่งคืน Anonymous-User Token ภายในให้กับผู้เรียกใช้ที่ไม่ได้รับการยืนยันตัวตน แม้จะมีการปิดใช้งาน Anonymous Access ไว้ก็ตาม 1.3 CVE-2026-84869 (คะแนน CVSSv3.1: 9.9)[4] เป็นช่องโหว่จากการจัดการสิทธิ์และการอนุมัติที่ไม่เหมาะสม (Improper Privilege Management / Missing Authorization) ใน ConnectWise ScreenConnect Client 1.4 CVE-2026-67277 (คะแนน CVSSv3.1: 8.8)[5] เป็นช่องโหว่จากการขาดการพิสูจน์ตัวตนในฟังก์ชันสำคัญ (Missing Authentication for Critical Function) บนบริการ btest ของ MikroTik RouterOS 1.5 CVE-2026-86060 (คะแนน CVSSv3.1: 9.2)[6] เป็นช่องโหว่จากการประมวลผลตัวแบ่งอาร์กิวเมนต์ในคำสั่งที่ไม่เหมาะสม (Improper Neutralization of Argument Delimiters in a Command) ใน MikroTik RouterOS
2. ลักษณะการโจมตี 2.1 JFrog Artifactory: ผู้โจมตีใช้เทคนิค Exploit Chaining โดยเชื่อมโยงช่องโหว่ CVE-2026-42016 และ CVE-2026-42018 ร่วมกับ CVE-2026-82329 (CVSS 9.8) เพื่อข้ามการยืนยันตัวตน ยกระดับสิทธิ์เข้าควบคุมระบบในระดับผู้ดูแลระบบ (Administrator) จากนั้นจะสร้างบัญชีผู้ดูแลระบบแฝงฝัง ติดตั้งปลั๊กอิน Groovy ที่เป็นอันตรายเพื่อรันคำสั่ง และลง Backdoor ภาษา Rust เพื่อคงสิทธิ์การเข้าถึงระบบไว้ในระยะยาว 2.2 ConnectWise ScreenConnect: ผู้โจมตีอาศัยช่องโหว่ฝั่ง Client ในการส่งไฟล์ VBScript ที่เป็นอันตราย และสั่งประมวลผลผ่าน Remote Session ที่ใช้งานอยู่ โดยไม่ต้องได้รับการยินยอมหรือยืนยันจากเครื่อง Host 2.3 MikroTik RouterOS: ผู้โจมตีใช้เทคนิคการโจมตีที่เรียกว่า MikroTrick โดยเชื่อมโยงทั้งสองช่องโหว่เข้าด้วยกัน เพื่อดึงข้อมูลในหน่วยความจำ Kernel (Kernel Memory Disclosure), ก่อให้เกิดภาวะปฏิเสธการให้บริการ (DoS) ในบริการ btest รวมถึงแก้ไข Trusted Policy Mask เพื่อยกระดับสิทธิ์และเข้าควบคุมอุปกรณ์โดยไม่ต้องผ่านการยืนยันตัวตน
3. ผลกระทบ 3.1 JFrog Artifactory: ถูกยึดสิทธิ์ผู้ดูแลระบบ (Admin Control), ถูกสร้างบัญชีแฝงฝัง (Persistent Admin), ถูกรันโค้ดอันตรายผ่าน Groovy Plugin และถูกติดตั้ง Rust-based Backdoor เพื่อค้างอยู่ในระบบระยะยาว รวมถึงเสี่ยงต่อการรั่วไหลของข้อมูลสำคัญ 3.2 ConnectWise ScreenConnect: ผู้โจมตีสามารถส่งไฟล์และสั่งประมวลผล VBScript Payload บนเครื่องปลายทาง (Host Client) ด้วยสิทธิ์ระดับสูง 3.3 MikroTik RouterOS: ข้อมูลในหน่วยความจำ Kernel รั่วไหล, ระบบหยุดทำงานจากภาวะปฏิเสธการให้บริการ (DoS) และถูกเปลี่ยน Policy Mask เพื่อยกระดับสิทธิ์เข้าควบคุมอุปกรณ์ทั้งหมด
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ 4.1 JFrog Artifactory (รุ่น Self-hosted) 4.2 ConnectWise ScreenConnect (กระทบเฉพาะฝั่ง Client ไม่ส่งผลกระทบต่อฝั่ง Server) 4.3 MikroTik RouterOS
5. แนวทางการแก้ไขและป้องกัน 5.1 JFrog Artifactory: ดำเนินการอัปเดตแพตช์ความปลอดภัยล่าสุดจากผู้พัฒนา เพื่ออุดช่องโหว่การยืนยันตัวตนและการตรวจสอบสิทธิ์ 5.2 ConnectWise ScreenConnect: อัปเดต ScreenConnect ให้เป็นเวอร์ชัน 26.6.5 หรือใหม่กว่าโดยเร็ว 5.3 MikroTik RouterOS: อัปเดตระบบปฏิบัติการ RouterOS เป็นเวอร์ชันล่าสุดเพื่อแก้ไขช่องโหว่ความปลอดภัยในบริการ btest และการจัดการ Policy Mask
แหล่งอ้างอิง [1] https://dg.th/tb1mg8o7vl [2] https://dg.th/0j2d4x6lob [3] https://dg.th/sopnb5cm0a [4] https://dg.th/dyn8ozsurl [5] https://dg.th/wfachq3yt8 [6] https://dg.th/l1ks9r4tch
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现美国网络安全和基础设施安全局 (CISA) 在收到实际攻击报告后,已将五个新的安全漏洞添加到其已知可利用漏洞 (KEV) 列表中。这些风险涵盖了从绕过身份验证、权限提升到执行恶意程序等一系列问题,攻击者可以利用这些漏洞完全控制系统。受影响的组织和机构包括使用 JFrog Artifactory、ConnectWise ScreenConnect 和 MikroTik RouterOS 产品的组织和机构。因此,系统管理员被敦促立即根据产品标准更新安全补丁。[1]
1. 漏洞详情 1.1 CVE-2026-42016(CVSSv3.1 评分:8.1)[2] 是 JFrog Artifactory 中的一个授权错误漏洞,该漏洞仅检查令牌签名/颁发者,而未检查令牌范围。1.2 CVE-2026-42018(CVSSv3.1 评分:7.5)[3] 是 JFrog Artifactory 中的一个身份验证不当漏洞,该漏洞可能向未经身份验证的调用者返回内部匿名用户令牌。即使禁用匿名访问,1.3 CVE-2026-84869(CVSSv3.1 评分:9.9)[4] 是 ConnectWise ScreenConnect 客户端中的一个权限管理不当/缺少授权漏洞。 1.4 CVE-2026-67277(CVSSv3.1 评分:8.8)[5] 是 MikroTik RouterOS btest 服务中的关键功能缺少身份验证漏洞。1.5 CVE-2026-86060(CVSSv3.1 评分:9.2)[6] 是 MikroTik RouterOS 命令中参数分隔符处理不当漏洞。
2. 攻击方法 2.1 JFrog Artifactory:攻击者利用漏洞链式攻击技术,将 CVE-2026-42016 和 CVE-2026-42018 与 CVE-2026-82329(CVSS 9.8)关联起来,绕过身份验证,将权限提升至管理员级别,创建伪造的管理员帐户,安装恶意 Groovy 插件以执行命令,并安装 Rust 后门以维持长期系统访问权限。2.2 ConnectWise ScreenConnect:攻击者利用客户端漏洞,在未经主机同意或确认的情况下,通过活动的远程会话发送并执行恶意 VBScript 文件。2.3 MikroTik RouterOS:攻击者使用名为 MikroTrick 的技术,将两个漏洞关联起来,从内核内存中提取信息(内核内存泄露),导致 btest 服务拒绝服务 (DoS) 攻击,并修改可信策略掩码以提升权限并在未经身份验证的情况下控制设备。
3. 影响 3.1 JFrog Artifactory:管理员控制权限被攻破,创建了一个持久的管理员帐户,攻击者可以通过 Groovy 插件执行恶意代码,并安装基于 Rust 的后门程序以长期保留在系统中,从而增加了敏感数据泄露的风险。3.2 ConnectWise ScreenConnect:攻击者可以利用提升的权限在主机客户端上发送文件并执行 VBScript 有效载荷。3.3 MikroTik RouterOS:内核内存数据泄露,系统遭受拒绝服务 (DoS) 攻击,并且策略掩码被修改以提升权限并控制所有设备。
4. 受影响产品:4.1 JFrog Artifactory(自托管版本)4.2 ConnectWise ScreenConnect(仅客户端受影响,不影响服务器端)4.3 MikroTik RouterOS
5. 修复和预防指南 5.1 JFrog Artifactory:实施开发者提供的最新安全补丁,以解决身份验证和验证漏洞。5.2 ConnectWise ScreenConnect:尽快将 ScreenConnect 更新至 26.6.5 或更高版本。5.3 MikroTik RouterOS:将 RouterOS 更新至最新版本,以修复 btest 服务和策略掩码管理中的安全漏洞。
参考文献 [1] https://dg.th/tb1mg8o7vl [2] https://dg.th/0j2d4x6lob [3] https://dg.th/sopnb5cm0a [4] https://dg.th/dyn8ozsurl [5] https://dg.th/wfachq3yt8 [6] https://dg.th/l1ks9r4tch