แจ้งเตือน! ช่องโหว่ใน MongoDB Server เสี่ยงถูกเข้าถึงระบบฐานข้อมูลโดยไม่ได้รับอนุญาต - Thailand Computer Emergency Response Team (ThaiCERT)警报!MongoDB 服务器存在漏洞,可能导致未经授权的人员访问数据库系统 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
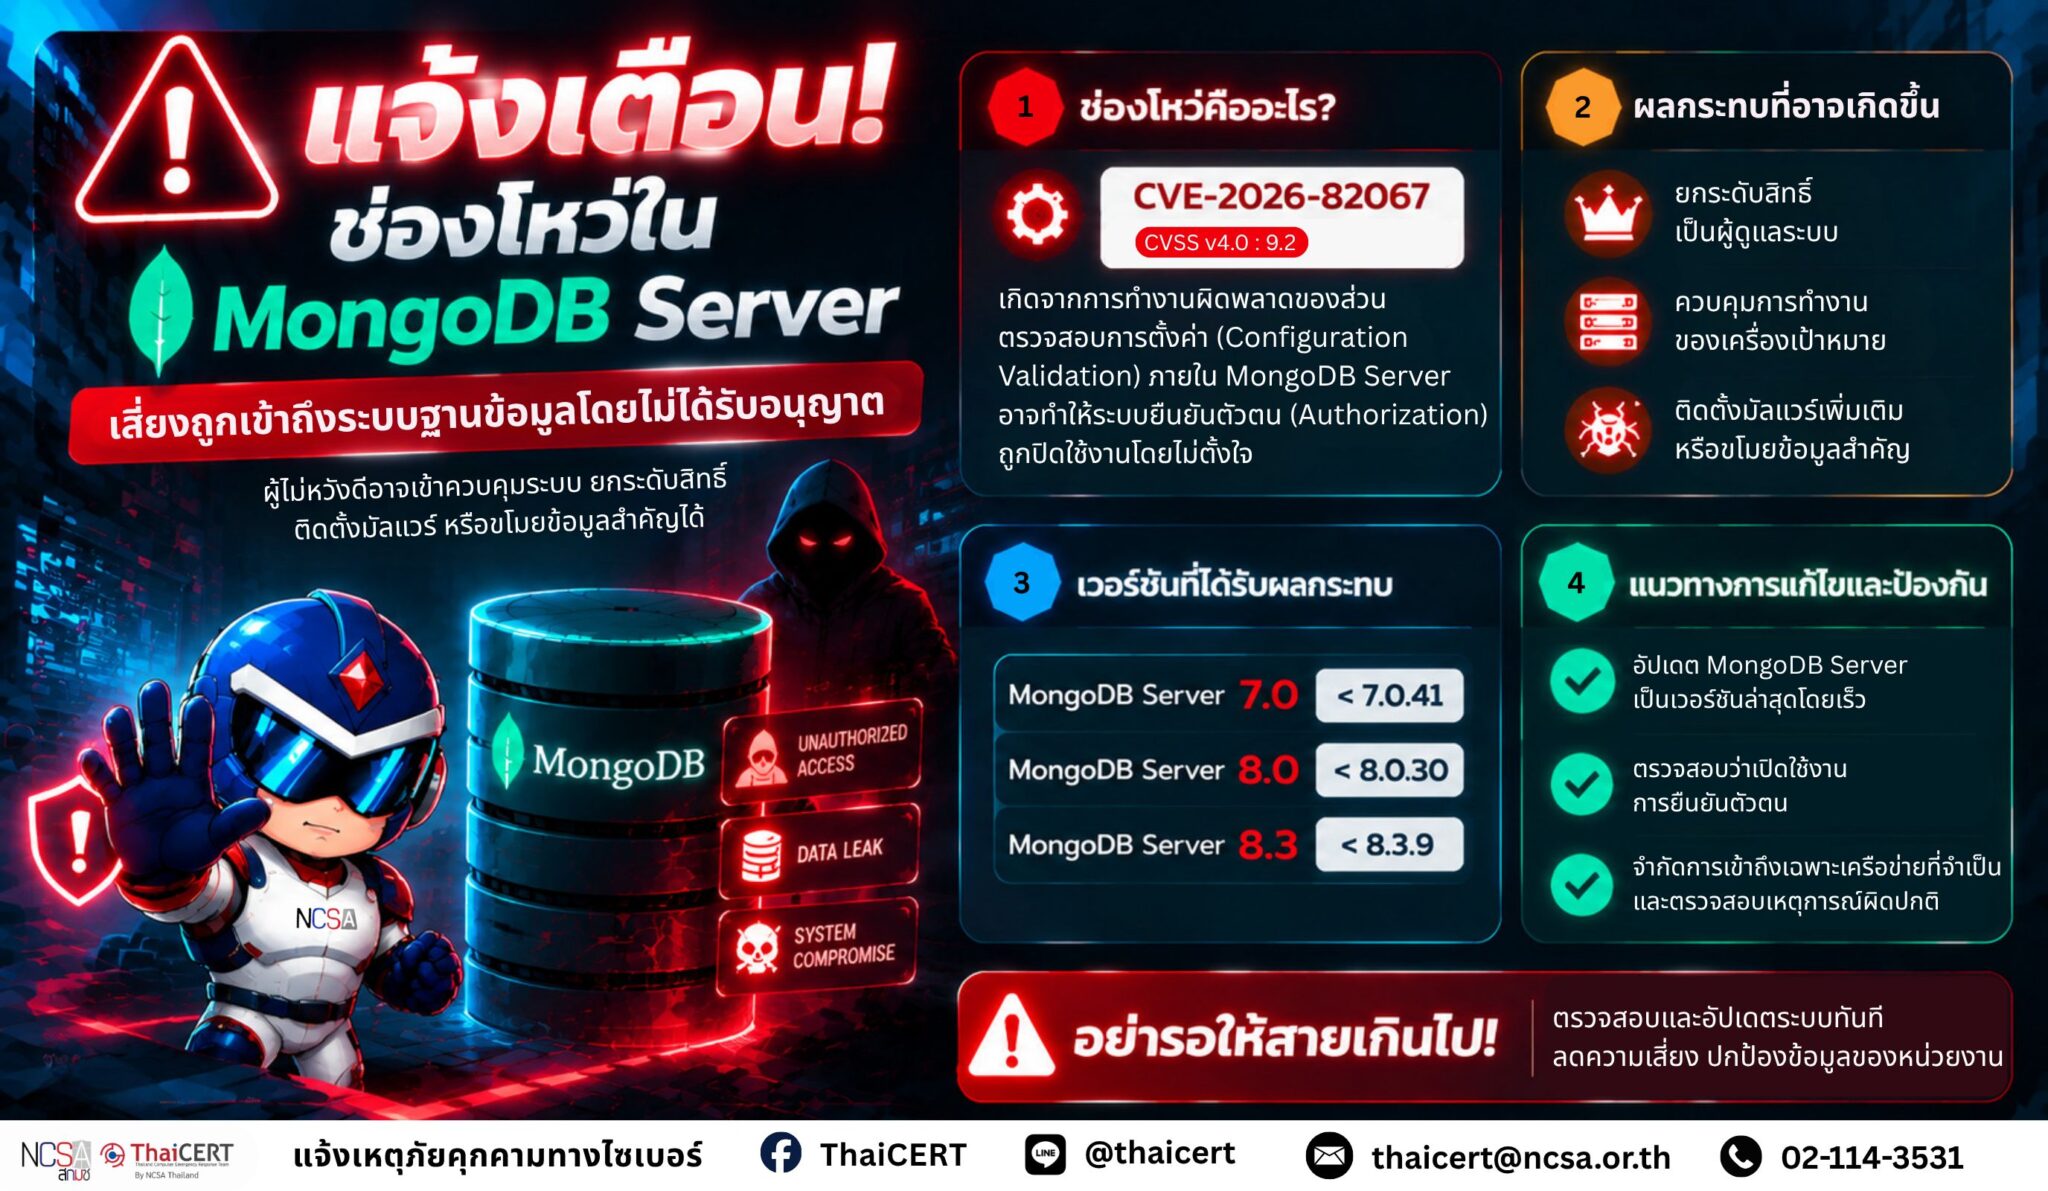
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการแจ้งเตือนช่องโหว่ในระบบฐานข้อมูล MongoDB Server ส่งผลให้ผู้ไม่หวังดีสามารถเข้าถึงสิทธิ์ระดับผู้ดูแลระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน ทำให้ผู้โจมตีอาจเข้าควบคุมระบบเป้าหมาย ติดตั้งมัลแวร์ หรือขโมยข้อมูลสำคัญออกไปได้ โดยผู้ที่ได้รับผลกระทบคือหน่วยงานและองค์กรที่ใช้งาน MongoDB Server เวอร์ชัน 7.0, 8.0 และ 8.3 ที่ยังไม่ได้ทำการอัปเดตแพตช์รักษาความปลอดภัยให้เป็นปัจจุบัน [1]
1. รายละเอียดช่องโหว่ CVE-2026-82067 (คะแนน CVSSv4.0: 9.2) ช่องโหว่นี้เกิดจากการทำงานผิดพลาดของส่วนตรวจสอบการตั้งค่า (Configuration Validation Component) ภายใน MongoDB Server ส่งผลให้ระบบยืนยันตัวตน (Authorization Subsystem) อาจถูกปิดใช้งานไปโดยไม่ได้ตั้งใจในระหว่างกระบวนการเริ่มต้นระบบ (Server Startup) [2]
2. ผลกระทบที่อาจเกิดขึ้น 2.1 ยกระดับสิทธิ์จากผู้ใช้งานทั่วไปเป็นผู้ดูแลระบบ 2.2 ควบคุมการทำงานของเครื่องเป้าหมาย 2.3 ติดตั้งซอฟต์แวร์หรือมัลแวร์เพิ่มเติม รวมถึงการเข้าถึงหรือแก้ไขข้อมูลภายในระบบ
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ 3.1 MongoDB Server 7.0 ต่ำกว่า 7.0.41 3.2 MongoDB Server 8.0 ต่ำกว่า 8.0.30 3.3 MongoDB Server 8.3 ต่ำกว่า 8.3.9
4. แนวทางการแก้ไขและป้องกัน 4.1 อัปเดตMongoDB Server เวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้วโดยเร็ว 4.2 ตรวจสอบการตั้งค่าความปลอดภัยของฐานข้อมูล เช่น ตรวจสอบว่าเปิดใช้งานการยืนยันตัวตน (Authentication) อยู่หรือไม่ ตรวจสอบสิทธิ์ของบัญชีผู้ใช้งาน จำกัดการเข้าถึง MongoDB เฉพาะระบบหรือเครือข่ายที่จำเป็น เป็นต้น 4.3 หากพบว่า MongoDB Server มีความเสี่ยง ดำเนินการตรวจสอบเหตุการณ์ในทันที เช่น การสร้างบัญชีผู้ดูแลระบบที่ไม่ได้รับอนุญาต การเปลี่ยนแปลงสิทธิ์ผู้ใช้งาน การส่งออกข้อมูล (Data Exfiltration) ทั้งนี้หน่วยงานสามารถตรวจสอบข้อมูลเพิ่มเติมได้ที่ https://dg.th/pjlc23eixd และ https://dg.th/k9xjhserc6
แหล่งอ้างอิง [1] https://dg.th/brsu85qwdc [2] https://dg.th/6412wcdn3g
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁形势,并已收到关于 MongoDB 服务器数据库系统漏洞的通知。该漏洞允许恶意攻击者在未经身份验证的情况下获取管理员权限,从而可能导致攻击者控制目标系统、安装恶意软件或窃取重要数据。受影响方为使用 MongoDB 服务器 7.0、8.0 和 8.3 版本且尚未更新安全补丁的机构和组织 [1]。
1. 漏洞详情 CVE-2026-82067(CVSSv4.0 评分:9.2)此漏洞是由 MongoDB 服务器中的配置验证组件故障引起的,该故障可能会在服务器启动过程中意外禁用授权子系统。[2]
2. 潜在影响:2.1 将权限从用户提升至管理员。2.2 控制目标机器的运行。2.3 安装其他软件或恶意软件,包括访问或修改系统数据。
3. 受影响产品 3.1 MongoDB Server 7.0 版本低于 7.0.41 3.2 MongoDB Server 8.0 版本低于 8.0.30 3.3 MongoDB Server 8.3 版本低于 8.3.9
4. 解决方案和预防指南 4.1 尽快将 MongoDB 服务器更新到最新的已打补丁版本。4.2 检查数据库安全设置,例如验证是否已启用身份验证、检查用户帐户权限,并将对 MongoDB 的访问限制在必要的系统或网络范围内。4.3 如果检测到 MongoDB 服务器风险,请立即调查该事件,例如创建未经授权的管理员帐户、更改用户权限以及数据泄露。更多信息请访问 https://dg.th/pjlc23eixd 和 https://dg.th/k9xjhserc6。
参考文献 [1] https://dg.th/brsu85qwdc [2] https://dg.th/6412wcdn3g