แจ้งเตือน! ช่องโหว่ใน Docker Sandboxes บน macOS เสี่ยงถูกอ่านหรือแก้ไขไฟล์บนเครื่องหลัก ผู้ใช้งานควรอัปเดตทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!macOS 上的 Docker 沙箱存在漏洞,可能导致主机器上的文件被读取或修改。用户应立即更新。 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
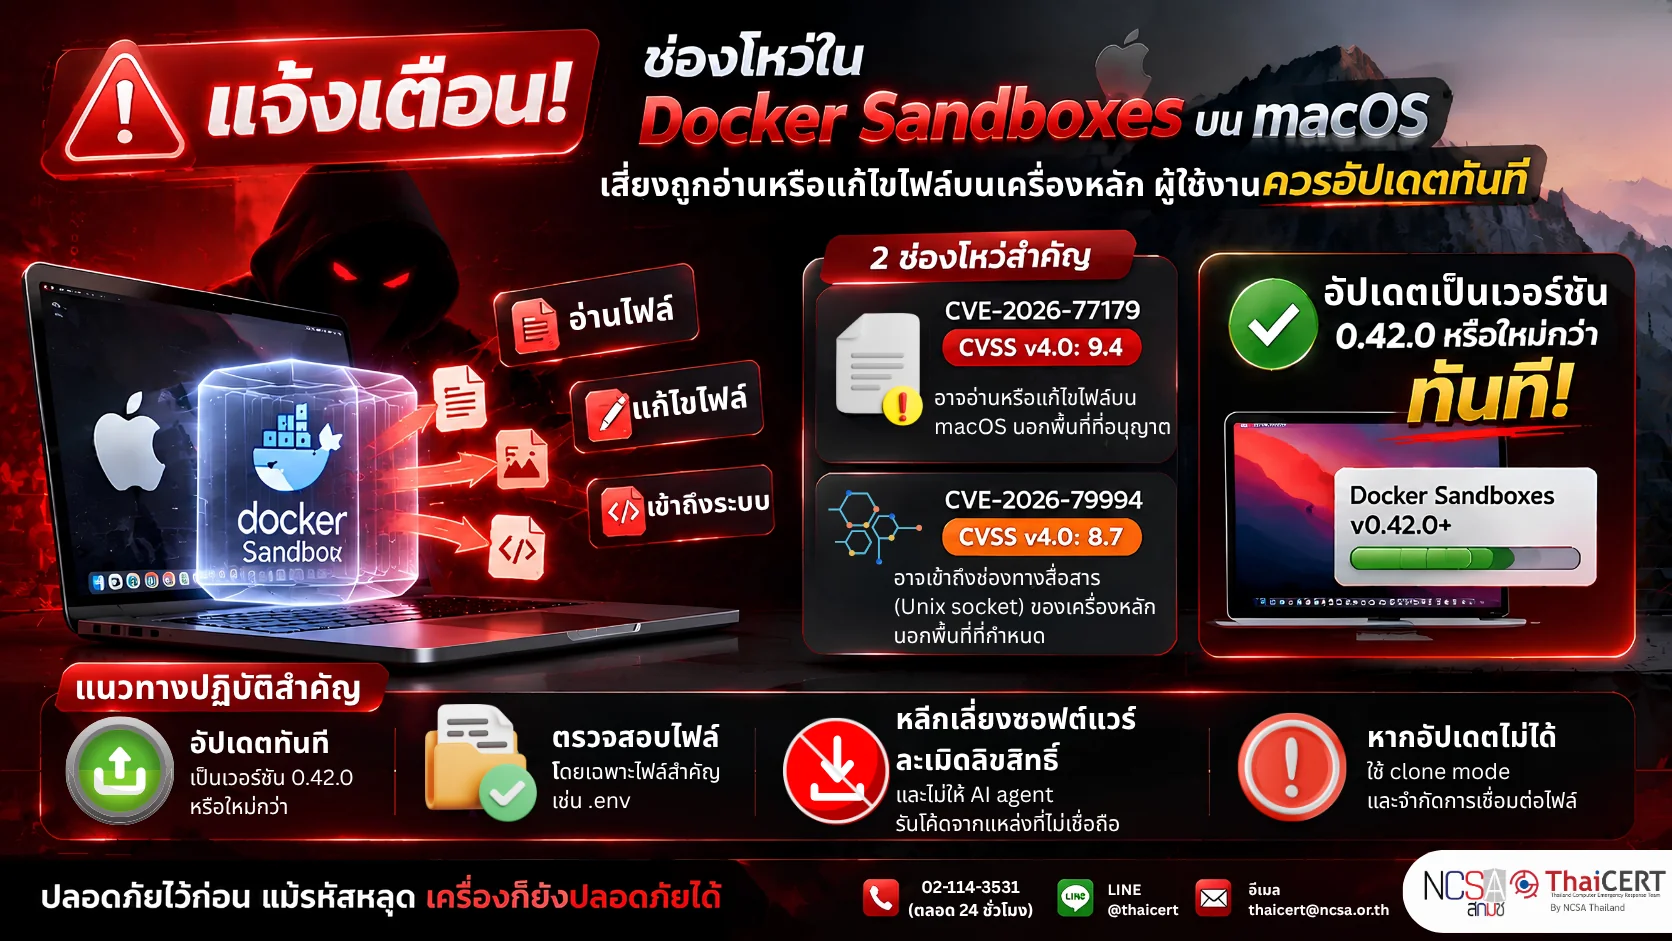
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่ใน Docker Sandboxes จำนวน 2 รายการ ได้แก่ CVE-2026-77179 ซึ่งอาจทำให้โค้ดอันตรายที่ทำงานภายใน Sandbox อ่านหรือแก้ไขไฟล์บนเครื่อง macOS นอกโฟลเดอร์ที่อนุญาต และ CVE-2026-79994 ซึ่งอาจทำให้ Sandbox เข้าถึงช่องทางสื่อสารของเครื่องหลักนอกพื้นที่ที่กำหนด ช่องโหว่ทั้งสองรายการได้รับการแก้ไขแล้วในเวอร์ชัน 0.42.0 ผู้ใช้งานจึงควรตรวจสอบเวอร์ชันและอัปเดตโดยเร็ว [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-77179 (CVSS v4.0: 9.4) [2] เป็นช่องโหว่ในส่วนแบ่งปันไฟล์ระหว่าง Docker Sandboxes กับเครื่อง macOS หากมีโค้ดอันตรายทำงานอยู่ภายใน Sandbox โค้ดดังกล่าวอาจอ่านหรือแก้ไขไฟล์บนเครื่องหลักที่อยู่นอกโฟลเดอร์งานที่แชร์ไว้ โดยใช้สิทธิ์ของบัญชีผู้ใช้ที่รัน Sandbox และอาจนำไปสู่การรันโค้ดบนเครื่องหลัก 1.2 CVE-2026-79994 (CVSS v4.0: 8.7) [3] เป็นช่องโหว่ในส่วนเชื่อมต่อ Unix socket ระหว่าง Sandbox กับเครื่องหลัก โค้ดอันตรายภายใน Sandbox อาจทำให้เครื่องหลักเชื่อมต่อกับ socket นอกพื้นที่ที่อนุญาต ส่งผลให้ข้อมูลหรือความสามารถที่ socket นั้นให้บริการถูกเข้าถึงโดยไม่ได้รับอนุญาต 1.3 การใช้ประโยชน์จากช่องโหว่ทั้งสองรายการต้องมีโค้ดอันตรายทำงานอยู่ภายใน Sandbox ก่อน เช่น โค้ดที่ AI coding agent ดาวน์โหลดหรือรัน ทั้งนี้ ณ วันที่ 18 กันยายน 2569 ยังไม่มีรายงานยืนยันว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีจริง
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ 2.1 CVE-2026-77179 ส่งผลกระทบต่อ Docker Sandboxes บน macOS ตั้งแต่เวอร์ชัน 0.28.0 จนถึงก่อน 0.42.0 2.2 CVE-2026-79994 ส่งผลกระทบต่อ Docker Sandboxes ตั้งแต่เวอร์ชัน 0.37.0 จนถึงก่อน 0.42.0 โดยประกาศของ Docker ไม่ได้ระบุว่าจำกัดเฉพาะระบบปฏิบัติการใด
3. แนวทางการแก้ไข [4] 3.1 ตรวจสอบเวอร์ชัน Docker Sandboxes ที่ใช้งาน และเร่งอัปเดตเป็น เวอร์ชัน 0.42.0 หรือใหม่กว่า 3.2 ตรวจสอบโครงการและไฟล์ที่นำเข้า Sandbox โดยเฉพาะไฟล์ที่มีข้อมูลรับรองหรือความลับ เช่น .env และหลีกเลี่ยงการให้ AI coding agent รันโค้ดหรือแพ็กเกจจากแหล่งที่ไม่เชื่อถือ 3.3 หากสงสัยว่าเคยรันโค้ดอันตรายในเวอร์ชันที่ได้รับผลกระทบ ให้ตรวจสอบการเปลี่ยนแปลงไฟล์บนเครื่องหลักและประเมินว่าข้อมูลสำคัญใดอาจถูกเข้าถึง
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ 4.1 ใช้ clone mode และหลีกเลี่ยงการเชื่อมต่อโฟลเดอร์บนเครื่องหลักเข้ากับ Sandbox แบบที่เขียนข้อมูลได้ ตามคำแนะนำของ Docker 4.2 ตรวจสอบไฟล์ในโครงการก่อนใช้ clone mode เนื่องจากโหมดดังกล่าวช่วยป้องกันการแก้ไขโครงการ แต่ไฟล์บางประเภทในโครงการยังอาจถูกอ่านจากภายใน Sandbox ได้ 4.3 จำกัดการใช้งาน Sandbox กับโค้ดหรือโครงการที่ไม่เชื่อถือจนกว่าจะอัปเดตเสร็จ ทั้งนี้ มาตรการชั่วคราวไม่สามารถทดแทนการอัปเดตเวอร์ชันได้
แหล่งอ้างอิง [1] https://dg.th/28h5nyrteo [2] https://dg.th/dx45ayosuk [3] https://dg.th/94yxhlrdqw [4] https://dg.th/j29l3cbdp4
泰国国家计算机安全事件响应中心 (ThaiCERT) 报告了 Docker 沙箱中的两个漏洞:CVE-2026-77179 和 CVE-2026-79994。CVE-2026-77179 可能允许沙箱内运行的恶意代码读取或修改 macOS 机器上位于允许文件夹之外的文件;CVE-2026-79994 可能允许沙箱访问主机位于指定区域之外的通信通道。这两个漏洞均已在 0.42.0 版本中修复,因此用户应检查其版本并尽快更新。[1]
1. 漏洞详情 1.1 CVE-2026-77179 (CVSS v4.0: 9.4) [2] 是 Docker 沙箱与 macOS 机器之间文件共享接口的一个漏洞。如果恶意代码在沙箱内运行,它可以利用运行沙箱的用户帐户的权限读取或修改主机上共享工作文件夹之外的文件,从而可能导致在主机上执行代码。1.2 CVE-2026-79994 (CVSS v4.0: 8.7) [3] 是沙箱与主机之间 Unix 套接字接口的一个漏洞。沙箱内的恶意代码可能允许主机连接到允许区域之外的套接字,从而导致对该套接字提供的数据或功能的未经授权访问。1.3 利用这两个漏洞都需要在沙箱内运行恶意代码,例如由 AI 编码代理下载或执行的代码。截至 2026 年 9 月 18 日,尚未有确凿报告证实这些漏洞已被利用。
2. 受影响产品 2.1 CVE-2026-77179 影响 macOS 上 0.28.0 至 0.42.0 之前的 Docker 沙箱版本。2.2 CVE-2026-79994 影响 0.37.0 至 0.42.0 之前的 Docker 沙箱版本。Docker 公告并未具体说明哪些操作系统受这些漏洞影响。
3. 解决方案 [4] 3.1 检查正在使用的 Docker 沙箱版本,并立即更新至 0.42.0 或更高版本。3.2 检查导入沙箱的项目和文件,特别是包含凭据或机密信息(例如 .env 文件)的文件,并避免允许 AI 编码代理运行来自不受信任来源的代码或软件包。3.3 如果您怀疑受影响的版本中运行了恶意代码,请检查主机上的文件更改,并评估可能访问了哪些敏感数据。
4. 如果无法更新,请采取以下措施:4.1 使用克隆模式,并避免将主机上的文件夹连接到可写入的沙箱,这是 Docker 的建议。4.2 使用克隆模式前,请检查项目文件,因为此模式会阻止项目修改,但某些文件类型可能仍然可以从沙箱中读取。4.3 在更新完成之前,将沙箱的使用限制在不受信任的代码或项目上。请注意,这些临时措施不能替代完整的版本更新。
参考文献 [1] https://dg.th/28h5nyrteo [2] https://dg.th/dx45ayosuk [3] https://dg.th/94yxhlrdqw [4] https://dg.th/j29l3cbdp4