เตือนภัย! ช่องโหว่บน Microsoft Exchange Server เสี่ยงถูกเข้าถึงกล่องอีเมล - Thailand Computer Emergency Response Team (ThaiCERT)警告!微软 Exchange 服务器漏洞可能导致未经授权的用户访问电子邮件收件箱 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
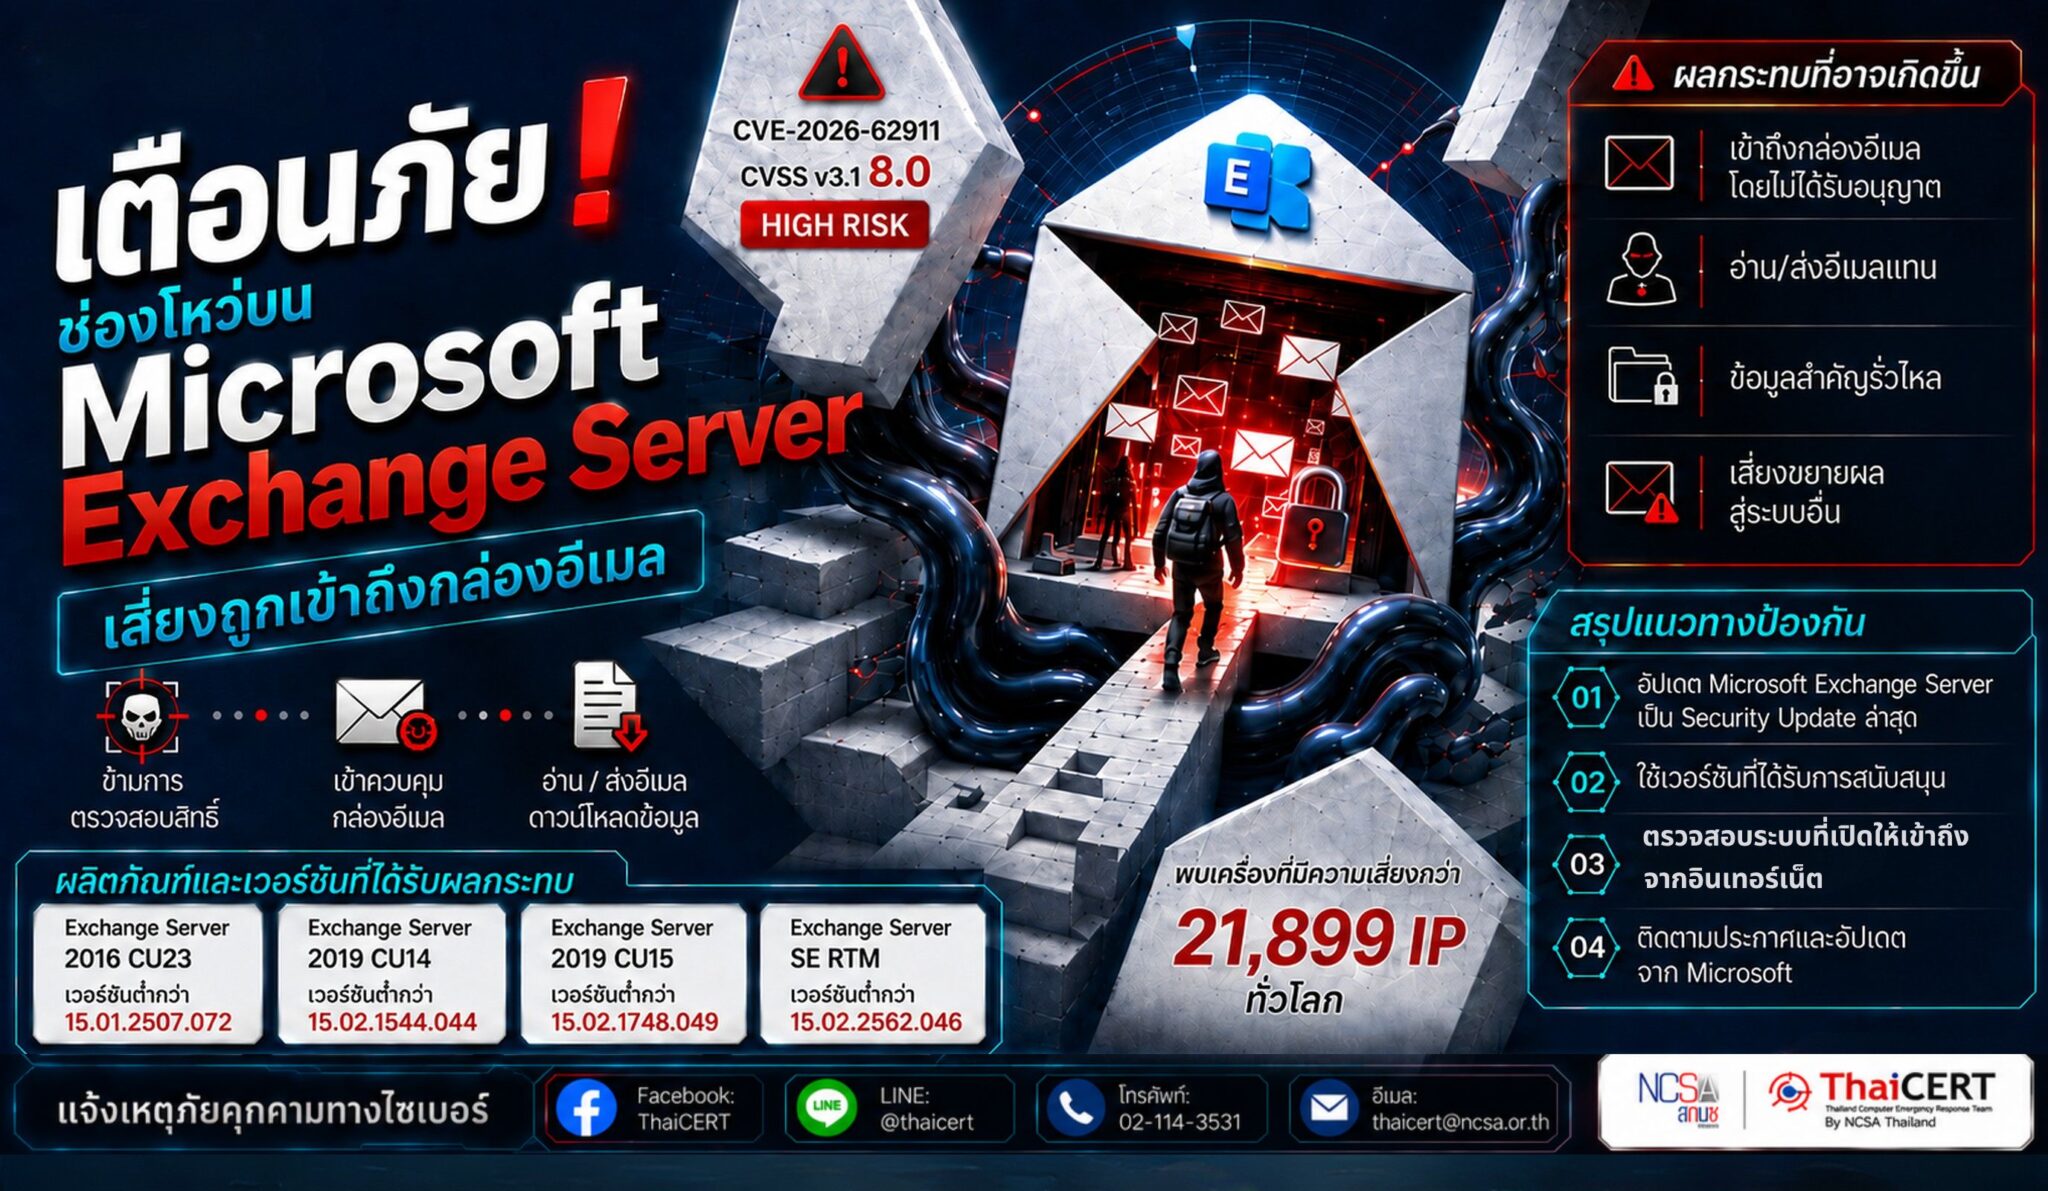
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ CVE-2026-62911 บนระบบ Microsoft Exchange Server ซึ่งในขณะนี้มีการเผยแพร่โค้ดสาธิตการเจาะระบบ (Proof-of-Concept) ออกสู่สาธารณะแล้ว ความเสี่ยงของช่องโหว่นี้คือผู้โจมตีสามารถยกระดับสิทธิ์เพื่อเข้าควบคุมกล่องอีเมลของผู้ใช้งาน ส่งผลให้สามารถอ่าน สวมรอยส่งอีเมล หรือดาวน์โหลดข้อมูลความลับทางธุรกิจได้ ผู้ที่ได้รับผลกระทบคือองค์กรที่ใช้งาน Exchange Server เวอร์ชันที่ยังไม่อัปเดตแพตช์ความปลอดภัย โดยเฉพาะระบบที่เปิดให้เชื่อมต่อจากอินเทอร์เน็ตโดยตรง ซึ่งปัจจุบันพบเครื่องที่มีความเสี่ยงมากกว่าสองหมื่นรายการทั่วโลก
1. รายละเอียดช่องโหว่ [1] ช่องโหว่ CVE-2026-62911 (CVSS v3.1: 8.0) [2] เป็นช่องโหว่ประเภทการข้ามผ่านการตรวจสอบสิทธิ์ (Authentication Bypass by Capture-Replay) ใน Microsoft Exchange Server โดยผู้โจมตีที่มีสิทธิ์บนระบบสามารถใช้ช่องโหว่เพื่อยกระดับสิทธิ์ผ่านเครือข่ายได้ การโจมตีมีความซับซ้อนต่ำและต้องอาศัยการโต้ตอบจากผู้ใช้งาน หากใช้ประโยชน์จากช่องโหว่ได้สำเร็จ ผู้โจมตีอาจเข้าควบคุมกล่องอีเมลของผู้ใช้งาน Exchange ทั้งหมด รวมถึงอ่านและส่งอีเมล ตลอดจนดาวน์โหลดไฟล์แนบได้ นอกจากนี้ Shadowserver ตรวจพบ Exchange Server ที่ยังไม่ได้รับการแก้ไขและเปิดให้เข้าถึงจากอินเทอร์เน็ตกว่า 21,899 IP Address โดย NCSC-NL ระบุว่ามี Proof-of-Concept Code สำหรับ CVE-2026-62911 เผยแพร่บนอินเทอร์เน็ตแล้ว [3]
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ 2.1 Microsoft Exchange Server 2016 CU23 เวอร์ชันต่ำกว่า 15.01.2507.072 2.2 Microsoft Exchange Server 2019 CU14 เวอร์ชันต่ำกว่า 15.02.1544.044 2.3 Microsoft Exchange Server 2019 CU15 เวอร์ชันต่ำกว่า 15.02.1748.049 2.4 Microsoft Exchange Server Subscription Edition RTM เวอร์ชันต่ำกว่า 15.02.2562.046
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจเข้าถึงกล่องอีเมลของผู้ใช้งาน Exchange โดยไม่ได้รับอนุญาต 3.2 ผู้โจมตีอาจอ่านหรือส่งอีเมลในนามของผู้ใช้งาน รวมถึงดาวน์โหลดไฟล์แนบจากกล่องอีเมลที่ถูกเข้าถึง 3.3 ข้อมูลสำคัญภายในองค์กรที่จัดเก็บหรือรับส่งผ่านอีเมล เช่น เอกสารภายใน ข้อมูลทางธุรกิจ หรือข้อมูลรับรอง อาจถูกเปิดเผยต่อผู้ที่ไม่ได้รับอนุญาต 3.4 การส่งอีเมลจากบัญชีที่ถูกเข้าถึงอาจถูกนำไปใช้เพื่อปลอมแปลงการสื่อสารภายในองค์กร หรือใช้บัญชีที่น่าเชื่อถือเพื่อดำเนินกิจกรรมที่ไม่ได้รับอนุญาต 3.5 หากบัญชีอีเมลที่ถูกเข้าถึงเป็นของผู้ดูแลระบบหรือบุคลากรที่มีสิทธิ์สูง อาจเพิ่มความเสี่ยงต่อการเข้าถึงข้อมูลหรือระบบอื่นที่เกี่ยวข้องภายในองค์กร
4. แนวทางการตรวจสอบและแก้ไข [4] 4.1 ตรวจสอบ Microsoft Exchange Server ที่ใช้งานภายในองค์กร และดำเนินการติดตั้ง Security Update ล่าสุดที่ Microsoft เผยแพร่ 4.2 สำหรับ Exchange Server 2016 และ Exchange Server 2019 ซึ่งรับ Security Update ผ่าน Extended Security Updates (ESU) ควรตรวจสอบให้แน่ใจว่าได้รับอัปเดตที่เกี่ยวข้องแล้ว 4.3 ตรวจสอบ Exchange Server ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต โดยเฉพาะระบบที่ยังไม่ได้ติดตั้ง Security Update เนื่องจาก Shadowserver ตรวจพบ 21,899 IP Address ที่มี Exchange Server fingerprint ซึ่งยังไม่ได้รับการแก้ไขและเปิดให้เข้าถึงจากอินเทอร์เน็ต 4.4 ติดตามประกาศและ Security Update จาก Microsoft รวมถึงข้อมูลจากหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ เพื่อรับทราบสถานะการใช้ประโยชน์จากช่องโหว่และแนวทางการแก้ไขเพิ่มเติม
แหล่งอ้างอิง [1] https://dg.th/moyzpwr6vi [2] https://dg.th/5ytv6lrsm3 [3] https://dg.th/8yapdnwrfq [4] https://dg.th/qyri84g7fl
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络安全威胁形势,并发现了 Microsoft Exchange Server 中的一个漏洞,编号为 CVE-2026-62911。该漏洞的概念验证代码现已公开。风险在于攻击者能够提升权限,从而控制用户的电子邮件收件箱。这将使他们能够读取、冒充和发送电子邮件,或下载机密商业信息。受影响的组织包括使用过时 Exchange Server 版本的组织,尤其是那些可以直接访问互联网的系统。目前,全球已发现超过两万台存在此漏洞的计算机。
1. 漏洞详情 [1] 漏洞 CVE-2026-62911 (CVSS v3.1: 8.0) [2] 是 Microsoft Exchange Server 中的一个捕获重放攻击绕过身份验证漏洞。拥有系统权限的攻击者可以利用此漏洞通过网络提升权限。该攻击相对简单,无需用户交互。如果成功利用此漏洞,攻击者可以控制所有 Exchange 用户邮箱,包括读取和发送电子邮件以及下载附件。Shadowserver 检测到一个未打补丁的 Exchange Server 可通过超过 21,899 个 IP 地址访问。NCSC-NL 已找到一个公开可用的 CVE-2026-62911 概念验证代码。[3]
2. 受影响的产品和版本:2.1 版本低于 15.01.2507.072 的 Microsoft Exchange Server 2016 CU23 版本;2.2 版本低于 15.02.1544.044 的 Microsoft Exchange Server 2019 CU14 版本;2.3 版本低于 15.02.1748.049 的 Microsoft Exchange Server 2019 CU15 版本;2.4 版本低于 15.02.2562.046 的 Microsoft Exchange Server 订阅版 RTM 版本。
3. 潜在影响 3.1 攻击者可能未经授权访问 Exchange 用户的电子邮件收件箱。3.2 攻击者可能代表用户读取或发送电子邮件,并从已访问的电子邮件收件箱下载附件。3.3 通过电子邮件存储或传输的敏感内部组织信息(例如内部文档、业务数据或凭据)可能暴露给未经授权的第三方。3.4 从已访问的帐户发送的电子邮件可能被用于伪造内部通信,或利用受信任的帐户进行未经授权的活动。3.5 如果被访问的电子邮件帐户属于管理员或具有高权限的人员,则可能会增加访问组织内其他相关数据或系统的风险。
4. 调查和修复指南 [4] 4.1 检查本地运行的 Microsoft Exchange 服务器,并安装 Microsoft 发布的最新安全更新。4.2 对于通过扩展安全更新 (ESU) 接收安全更新的 Exchange Server 2016 和 Exchange Server 2019,请确保已接收相关更新。4.3 检查可从 Internet 访问的 Exchange 服务器,特别是那些未安装安全更新的服务器,因为 Shadowserver 检测到 21,899 个 IP 地址的 Exchange 服务器指纹未打补丁,且可从 Internet 访问。4.4 密切关注 Microsoft 发布的公告和安全更新,以及网络安全组织提供的信息,以便随时了解漏洞的利用情况和后续的修复工作。
参考文献 [1] https://dg.th/moyzpwr6vi [2] https://dg.th/5ytv6lrsm3 [3] https://dg.th/8yapdnwrfq [4] https://dg.th/qyri84g7fl