เตือน! “SalesBleed” ช่องโหว่ Salesforce Agentforce เสี่ยง AI พาข้อมูลสำคัญรั่วไหลโดยไม่ต้องคลิกลิงก์ - Thailand Computer Emergency Response Team (ThaiCERT)警告!Salesforce 和 Agentforce 存在“SalesBleed”漏洞:人工智能无需点击链接即可泄露敏感数据 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
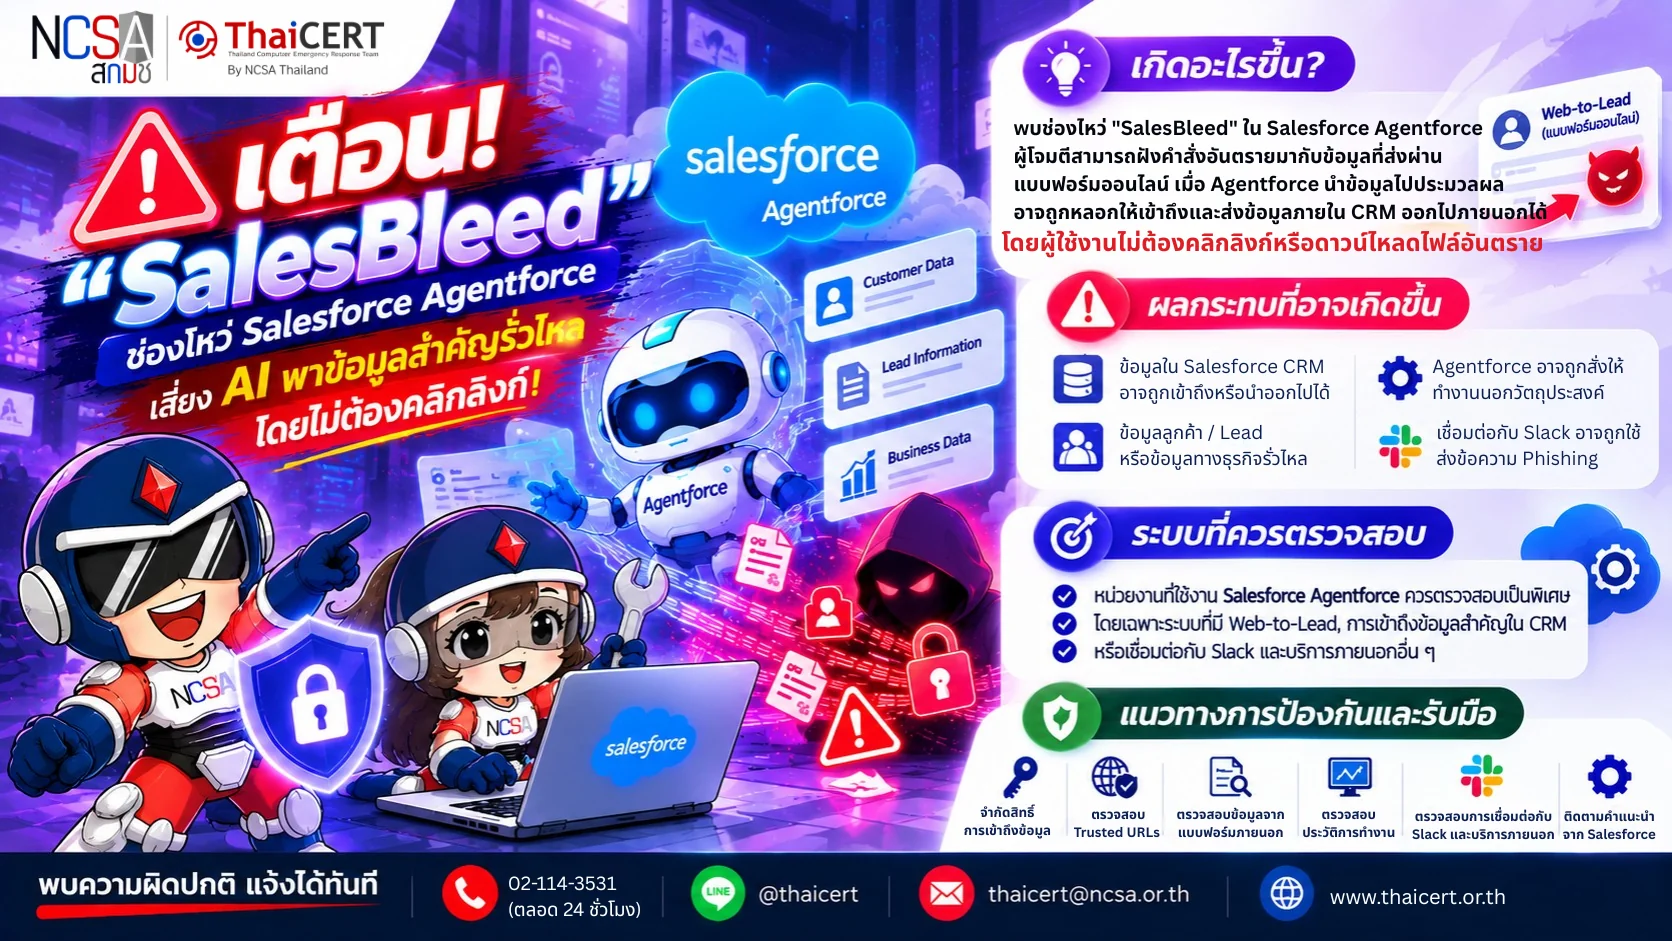
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามรายงานช่องโหว่ “SalesBleed” ที่เกี่ยวข้องกับ Salesforce Agentforce ซึ่งเป็นระบบ AI สำหรับช่วยทำงานร่วมกับข้อมูลใน Salesforce CRM โดยพบว่าผู้โจมตีสามารถฝังคำสั่งอันตรายมากับข้อมูลที่ส่งผ่านแบบฟอร์มออนไลน์ เมื่อ Agentforce นำข้อมูลดังกล่าวไปประมวลผล อาจถูกหลอกให้เข้าถึงและส่งข้อมูลภายใน CRM ออกไปภายนอกได้ โดยผู้ใช้งาน ไม่จำเป็นต้องคลิกลิงก์หรือดาวน์โหลดไฟล์อันตราย[1]
Salesforce ได้ดำเนินการแก้ไขช่องทางการโจมตีที่ได้รับรายงานแล้ว หน่วยงานที่ใช้งาน Agentforce ควรตรวจสอบการตั้งค่าและสิทธิ์การเข้าถึงข้อมูล เพื่อป้องกันการโจมตีในลักษณะใกล้เคียงกัน
1. รายละเอียดภัยคุกคาม ผู้โจมตีสามารถส่งข้อมูลที่แฝง คำสั่งหลอก AI ผ่านแบบฟอร์ม Web-to-Lead ของ Salesforce เมื่อข้อมูลถูกบันทึกเข้าสู่ระบบและพนักงานเรียก Agentforce มาช่วยตรวจสอบ AI อาจประมวลผลคำสั่งที่ซ่อนอยู่และดำเนินการตามคำสั่งของผู้โจมตี นักวิจัยพบว่าการโจมตีสามารถทำให้ Agentforce เข้าถึงข้อมูลภายใน CRM ตามสิทธิ์ที่ได้รับ และส่งข้อมูลออกไปยังระบบภายนอกได้ นอกจากนี้ ยังพบความเสี่ยงจาก Agentforce ที่เชื่อมต่อกับ Slack ซึ่งอาจถูกนำไปใช้ส่งข้อความ Phishing ภายในหน่วยงานได้
2. ผลกระทบที่อาจเกิดขึ้น – ข้อมูลภายใน Salesforce CRM อาจถูกเข้าถึงหรือนำออกไปโดยไม่ได้รับอนุญาต – ข้อมูลลูกค้า ข้อมูล Lead หรือข้อมูลทางธุรกิจที่ Agent มีสิทธิ์เข้าถึงอาจได้รับผลกระทบ – Agentforce อาจถูกสั่งให้ทำงานนอกเหนือจากวัตถุประสงค์ที่กำหนดไว้ – การเชื่อมต่อกับบริการอื่น เช่น Slack อาจถูกนำไปใช้ส่งข้อความหลอกลวงภายในหน่วยงาน
3. ระบบที่ควรตรวจสอบ[2] หน่วยงานที่ใช้งาน Salesforce Agentforce ควรตรวจสอบเป็นพิเศษ หากมีการใช้งาน Web-to-Lead รับข้อมูลจากบุคคลภายนอก, ให้ Agentforce เข้าถึงข้อมูลสำคัญใน CRM หรือเชื่อมต่อ Agentforce กับ Slack และบริการภายนอกอื่น ๆ
4. แนวทางการป้องกันและรับมือ 4.1 จำกัดสิทธิ์ Agentforce ให้ AI เข้าถึงเฉพาะข้อมูลที่จำเป็นต่อการทำงาน และหลีกเลี่ยงการให้สิทธิ์เข้าถึงข้อมูลสำคัญเกินความจำเป็น 4.2 ตรวจสอบ Trusted URLs อนุญาตให้ Agentforce เชื่อมต่อเฉพาะเว็บไซต์หรือโดเมนที่หน่วยงานเชื่อถือและจำเป็นต่อการใช้งานเท่านั้น 4.3 ตรวจสอบข้อมูลจากแบบฟอร์มภายนอก เฝ้าระวังข้อมูล Web-to-Lead หรือข้อมูลจากบุคคลภายนอกที่มีข้อความ ลิงก์ หรือคำสั่งผิดปกติ ก่อนนำไปประมวลผลด้วย AI 4.4 ตรวจสอบประวัติการทำงานของ Agentforce การเข้าถึงข้อมูลหรือการเชื่อมต่อออกไปยังระบบภายนอกที่ผิดปกติ โดยเฉพาะกรณีที่ Agent เข้าถึงข้อมูลจำนวนมากหรือข้อมูลที่ไม่เกี่ยวข้องกับงาน 4.5 ตรวจสอบการเชื่อมต่อกับ Slack และบริการภายนอก โดยจำกัดสิทธิ์ในการส่งข้อความหรือดำเนินการแทนผู้ใช้งาน และควรกำหนดให้การดำเนินการที่สำคัญต้องได้รับการยืนยันจากผู้ใช้ก่อน 4.6 ติดตามคำแนะนำจาก Salesforce อย่างสม่ำเสมอ ตรวจสอบการตั้งค่า Agentforce และมาตรการรักษาความปลอดภัยให้เป็นไปตามคำแนะนำล่าสุดของ Salesforce
อ้างอิง [1] https://dg.th/p9kcx7bosn [2] https://dg.th/gqubd56yk1
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测一份关于 Salesforce Agentforce(一个用于辅助处理 Salesforce CRM 数据的 AI 系统)的“SalesBleed”漏洞报告。该漏洞利用了攻击者在通过在线表单提交的数据中嵌入恶意命令。当 Agentforce 处理这些数据时,它可能会被诱骗访问 CRM 内部的数据并将其发送给外部方,而无需用户点击链接或下载恶意文件。[1]
Salesforce 已针对报告的攻击途径采取了应对措施。使用 Agentforce 的组织应检查其设置和数据访问权限,以防止类似攻击。
1. 威胁详情:攻击者可以通过 Salesforce 的 Web-to-Lead 表单向人工智能发送嵌入式钓鱼指令。一旦数据被输入系统,员工致电 Agentforce 进行验证,人工智能就可能处理这些隐藏指令并执行攻击者的指示。研究人员发现,此类攻击可能使 Agentforce 获得访问内部 CRM 数据(需具备相应权限)的权限,并将这些数据导出到外部系统。此外,Agentforce 与 Slack 的连接也存在风险,攻击者可能利用该连接在组织内部发送钓鱼信息。
2. 潜在影响 – 内部 Salesforce CRM 数据可能未经授权被访问或删除。 – 代理商可访问的客户数据、潜在客户数据或业务信息可能受到影响。 – Agentforce 可能被指示执行超出其既定目标的工作。 – 与其他服务(例如 Slack)的连接可能被用于在组织内部发送欺诈信息。
3. 需要检查的系统[2] 使用 Salesforce Agentforce 的组织应特别注意他们是否使用 Web-to-Lead 从外部各方接收输入、是否允许 Agentforce 访问关键 CRM 数据,或者是否将 Agentforce 连接到 Slack 和其他外部服务。
4. 预防和应对指南:4.1 限制 Agentforce AI 的访问权限,仅允许访问必要的与工作相关的数据,避免授予其不必要的敏感信息访问权限。4.2 验证受信任的 URL;仅允许 Agentforce 连接到组织信任且运营所必需的网站或域名。4.3 监控来自外部表单的数据;在 AI 处理之前,密切关注 Web-to-Lead 或外部数据中的异常消息、链接或命令。4.4 审查 Agentforce 的活动历史记录,包括任何异常的数据访问或与外部系统的连接,尤其是在代理访问大量数据或与其工作无关的数据时。4.5 监控与 Slack 和外部服务的连接,限制消息发送和用户辅助操作,并要求用户确认关键操作。4.6 定期遵循 Salesforce 指南;确保 Agentforce 的设置和安全措施符合 Salesforce 的最新建议。
参考文献 [1] https://dg.th/p9kcx7bosn [2] https://dg.th/gqubd56yk1