เตือนภัยไซเบอร์! พบ 4 ช่องโหว่ใน SharePoint, WSO2, Adobe Commerce และ MikroTik ถูกใช้โจมตีจริง เร่งตรวจสอบและอัปเดตทันที - Thailand Computer Emergency Response Team (ThaiCERT)网络安全警报!SharePoint、WSO2、Adobe Commerce 和 MikroTik 中已发现四个漏洞,且这些漏洞正被积极利用。请立即检查并更新。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
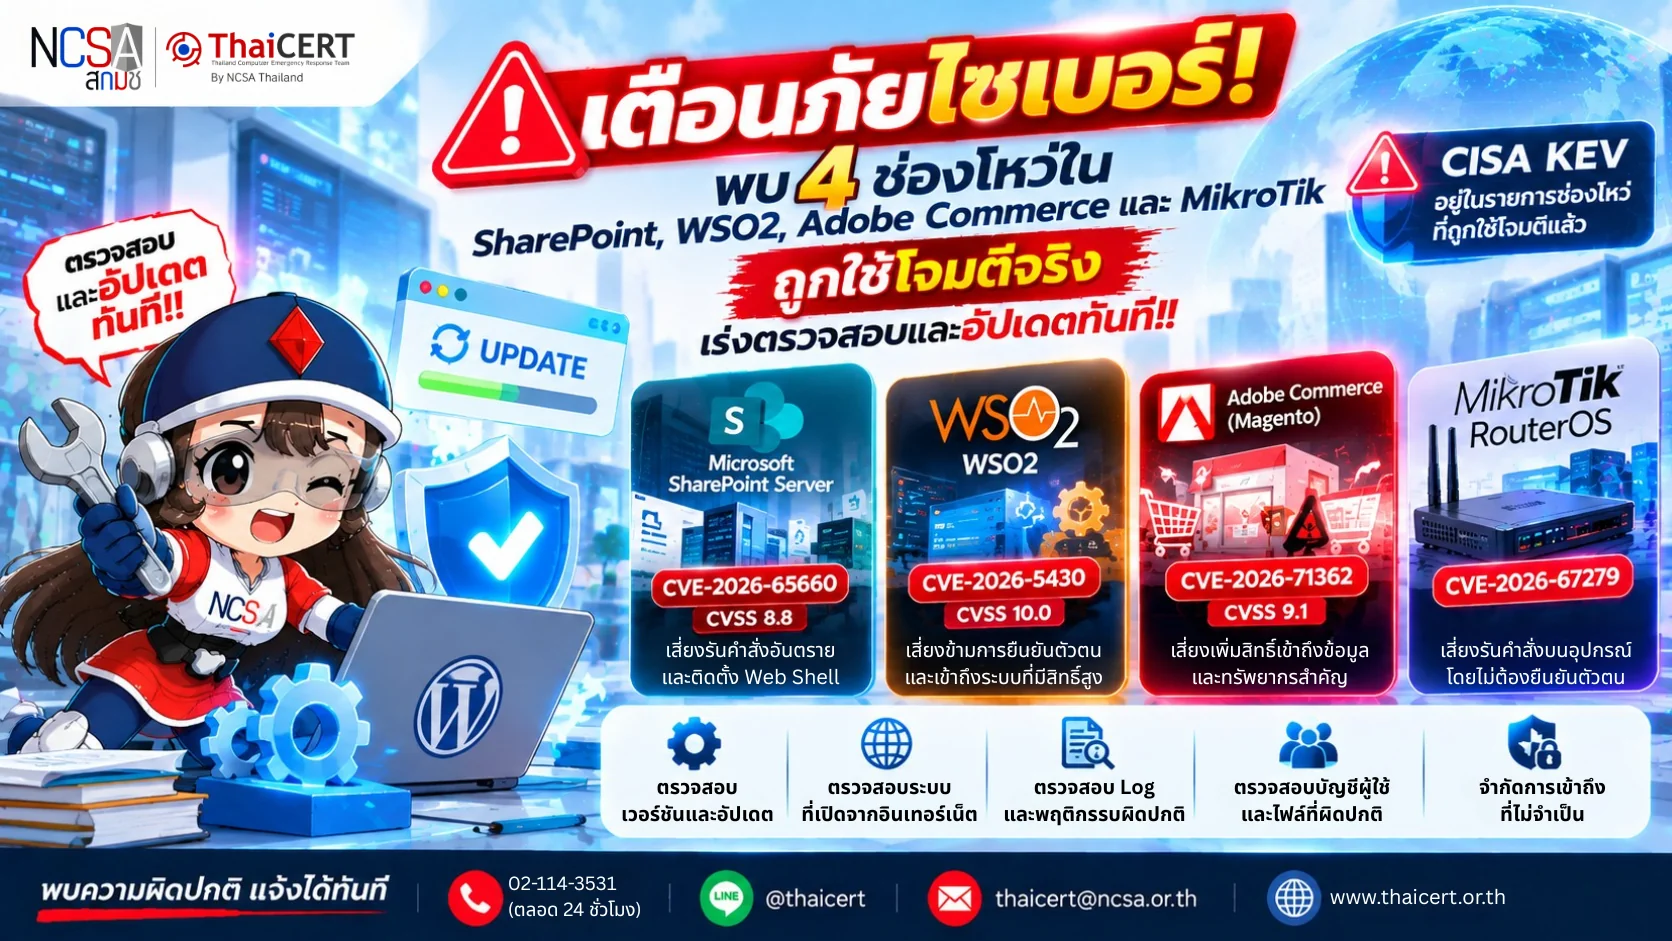
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานว่าช่องโหว่ใน Microsoft SharePoint, WSO2, Adobe Commerce/Magento และ MikroTik RouterOS ถูกนำไปใช้โจมตีระบบจริง และได้รับการเพิ่มเข้าสู่รายการช่องโหว่ที่ถูกใช้โจมตี (Known Exploited Vulnerabilities: KEV) ของ CISA แล้ว[1]
ช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงระบบโดยไม่ได้รับอนุญาต รันคำสั่งอันตราย ขโมยหรือแก้ไขข้อมูล และในบางกรณีอาจนำไปสู่การควบคุมระบบได้ ผู้ดูแลระบบจึงควรตรวจสอบผลิตภัณฑ์ที่ใช้งานและติดตั้งอัปเดตด้านความปลอดภัยโดยเร่งด่วน
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-65660 – Microsoft SharePoint Server (CVSS v3.1: 8.8) ช่องโหว่นี้อาจทำให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบในระดับต่ำสามารถรันโค้ดบน SharePoint Server ได้ โดยมีรายงานว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริง และพบความพยายามติดตั้ง Web Shell เพื่อคงช่องทางสำหรับกลับเข้ามาเข้าถึงระบบภายหลัง[2] 1.2 CVE-2026-5430 – WSO2 (CVSS v3.1: 10.0) ช่องโหว่นี้อาจทำให้ผู้โจมตีข้ามขั้นตอนการยืนยันตัวตน และเข้าถึงระบบหรือบัญชีที่มีสิทธิ์สูงโดยไม่ได้รับอนุญาต ส่งผลให้ข้อมูลและระบบสำคัญขององค์กรมีความเสี่ยง[3] 1.3 CVE-2026-71362 – Adobe Commerce และ Magento (CVSS v3.1: 9.1) เป็นช่องโหว่ด้านการตรวจสอบสิทธิ์ ซึ่งอาจทำให้ผู้โจมตีเพิ่มระดับสิทธิ์และเข้าถึงข้อมูลหรือทรัพยากรสำคัญโดยไม่ได้รับอนุญาต โดยไม่จำเป็นต้องให้ผู้ใช้งานดำเนินการใดเพิ่มเติม และมีรายงานว่าถูกนำไปใช้โจมตีจริงแล้ว[4] 1.4 CVE-2026-67279 – MikroTik RouterOS เป็นช่องโหว่ในกระบวนการทำงานของ SSH ซึ่งอาจทำให้ผู้โจมตีที่ยังไม่ผ่านการยืนยันตัวตนสามารถส่งคำสั่งไปยังอุปกรณ์ที่ได้รับผลกระทบได้ และมีรายงานการนำไปใช้ร่วมกับช่องโหว่อื่นเพื่อโจมตี MikroTik RouterOS[5]
2. ผลกระทบที่อาจเกิดขึ้น หากระบบที่ได้รับผลกระทบยังไม่ได้รับการอัปเดต ผู้โจมตีอาจสามารถเข้าถึงระบบโดยไม่ได้รับอนุญาต ขโมยหรือแก้ไขข้อมูล ติดตั้งไฟล์อันตราย หรือเข้าควบคุมระบบและอุปกรณ์ที่ได้รับผลกระทบได้
3. ระบบที่ควรเฝ้าระวัง หน่วยงานและผู้ดูแลระบบที่ใช้งาน Microsoft SharePoint Server, WSO2, Adobe Commerce/Magento และ MikroTik RouterOS ควรตรวจสอบระบบโดยเร็ว โดยเฉพาะระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต หรือยังไม่ได้ติดตั้งอัปเดตด้านความปลอดภัยล่าสุด
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ 4.1 ตรวจสอบเวอร์ชันของผลิตภัณฑ์ที่ใช้งาน และติดตั้ง Security Update หรือ Patch ล่าสุดจากผู้ผลิตโดยเร็ว 4.2 ตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตเป็นลำดับแรก และปิดหรือจำกัดการเข้าถึงบริการที่ไม่มีความจำเป็น 4.3 ตรวจสอบประวัติการเข้าสู่ระบบและบันทึกเหตุการณ์ หากพบ IP Address บัญชีผู้ใช้ หรือช่วงเวลาการเข้าใช้งานที่ผิดปกติ ควรตรวจสอบเพิ่มเติมทันที 4.4 ตรวจสอบบัญชีผู้ใช้และไฟล์ที่ถูกสร้างหรือแก้ไขโดยไม่ทราบสาเหตุ โดยเฉพาะระบบ SharePoint ควรตรวจสอบไฟล์หรือ Web Shell ที่อาจถูกติดตั้งภายหลังการโจมตี 4.5 จำกัดการเข้าถึงหน้าบริหารจัดการระบบจากอินเทอร์เน็ตโดยตรง และอนุญาตเฉพาะผู้ที่มีความจำเป็นต้องใช้งาน 4.6 หากพบพฤติกรรมน่าสงสัยหรือคาดว่าระบบถูกโจมตี ควรแยกระบบที่ได้รับผลกระทบออกจากเครือข่าย ตรวจสอบเหตุการณ์ย้อนหลัง และเปลี่ยนข้อมูลรับรองของบัญชีที่เกี่ยวข้อง ไม่ควรดำเนินการเพียงติดตั้ง Patch แล้วนำระบบกลับมาใช้งานทันที
แหล่งอ้างอิง [1] https://dg.th/us6ckw3oxq [2] https://dg.th/msx6v37pnu [3] https://dg.th/1voawnc5ru [4] https://dg.th/4y9kozcj6r [5] https://dg.th/j52onbu7rc
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁情况,并发现 Microsoft SharePoint、WSO2、Adobe Commerce/Magento 和 MikroTik RouterOS 中的漏洞已被积极利用,并已添加到 CISA 的已知利用漏洞 (KEV) 列表中。[1]
这些漏洞可能允许攻击者未经授权访问系统、执行恶意命令、窃取或篡改数据,在某些情况下甚至会导致系统控制。因此,系统管理员应立即审查其使用的产品并安装安全更新。
1. 漏洞详情 1.1 CVE-2026-65660 – Microsoft SharePoint Server(CVSS v3.1:8.8)此漏洞可能允许低权限攻击者在 SharePoint Server 上执行代码。据报道,该漏洞已被积极利用,攻击者试图安装 Web Shell 以保持后续重新进入系统的途径。[2] 1.2 CVE-2026-5430 – WSO2(CVSS v3.1:10.0)此漏洞可能允许攻击者绕过身份验证,并获得对特权系统或帐户的未经授权的访问权限,从而危及关键企业数据和系统。[3] 1.3 CVE-2026-71362 – Adobe Commerce 和 Magento(CVSS v3.1:9.1)这是一个身份验证漏洞,可能允许攻击者提升权限,并在无需任何用户干预的情况下获得对关键数据或资源的未经授权的访问权限。据报道,该漏洞已被用于实际攻击。[4] 1.4 CVE-2026-67279 – MikroTik RouterOS 是一个 SSH 漏洞,未经身份验证的攻击者可以向受影响的设备发送命令,据报道,该漏洞已与其他漏洞结合使用,攻击 MikroTik RouterOS。[5]
2. 潜在影响:如果受影响的系统未更新,攻击者可能会未经授权访问系统、窃取或修改数据、安装恶意文件或控制受影响的系统和设备。
3. 需要监控的系统:使用 Microsoft SharePoint Server、WSO2、Adobe Commerce/Magento 和 MikroTik RouterOS 的组织和系统管理员应及时检查其系统,特别是那些可从互联网访问的系统或尚未安装最新安全更新的系统。
4. 监控、预防和响应指南:4.1 检查所用产品的版本,并尽快安装制造商提供的最新安全更新或补丁。4.2 优先检查可从互联网访问的系统,并禁用或限制对不必要服务的访问。4.3 查看登录历史记录和事件日志。如果检测到异常的 IP 地址、用户帐户或登录时间,应立即进行进一步调查。4.4 检查无故创建或修改的用户帐户和文件。尤其是在 SharePoint 系统中,检查是否存在攻击后安装的文件或 Web Shell。4.5 限制对系统管理页面的直接互联网访问,仅允许必要的用户访问。4.6 如果发现可疑行为或怀疑系统遭受攻击,请将受影响的系统与网络隔离,查看过往事件,并更改相关帐户的凭据。不要仅仅安装补丁就立即恢复系统。
参考文献 [1] https://dg.th/us6ckw3oxq [2] https://dg.th/msx6v37pnu [3] https://dg.th/1voawnc5ru [4] https://dg.th/4y9kozcj6r [5] https://dg.th/j52onbu7rc