แจ้งเตือนตรวจพบการใช้งานช่องโหว่ความรุนแรงสูงใน Zyxel และ Veeam - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 就 Zyxel 和 Veeam 中检测到的高危漏洞发出警报。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
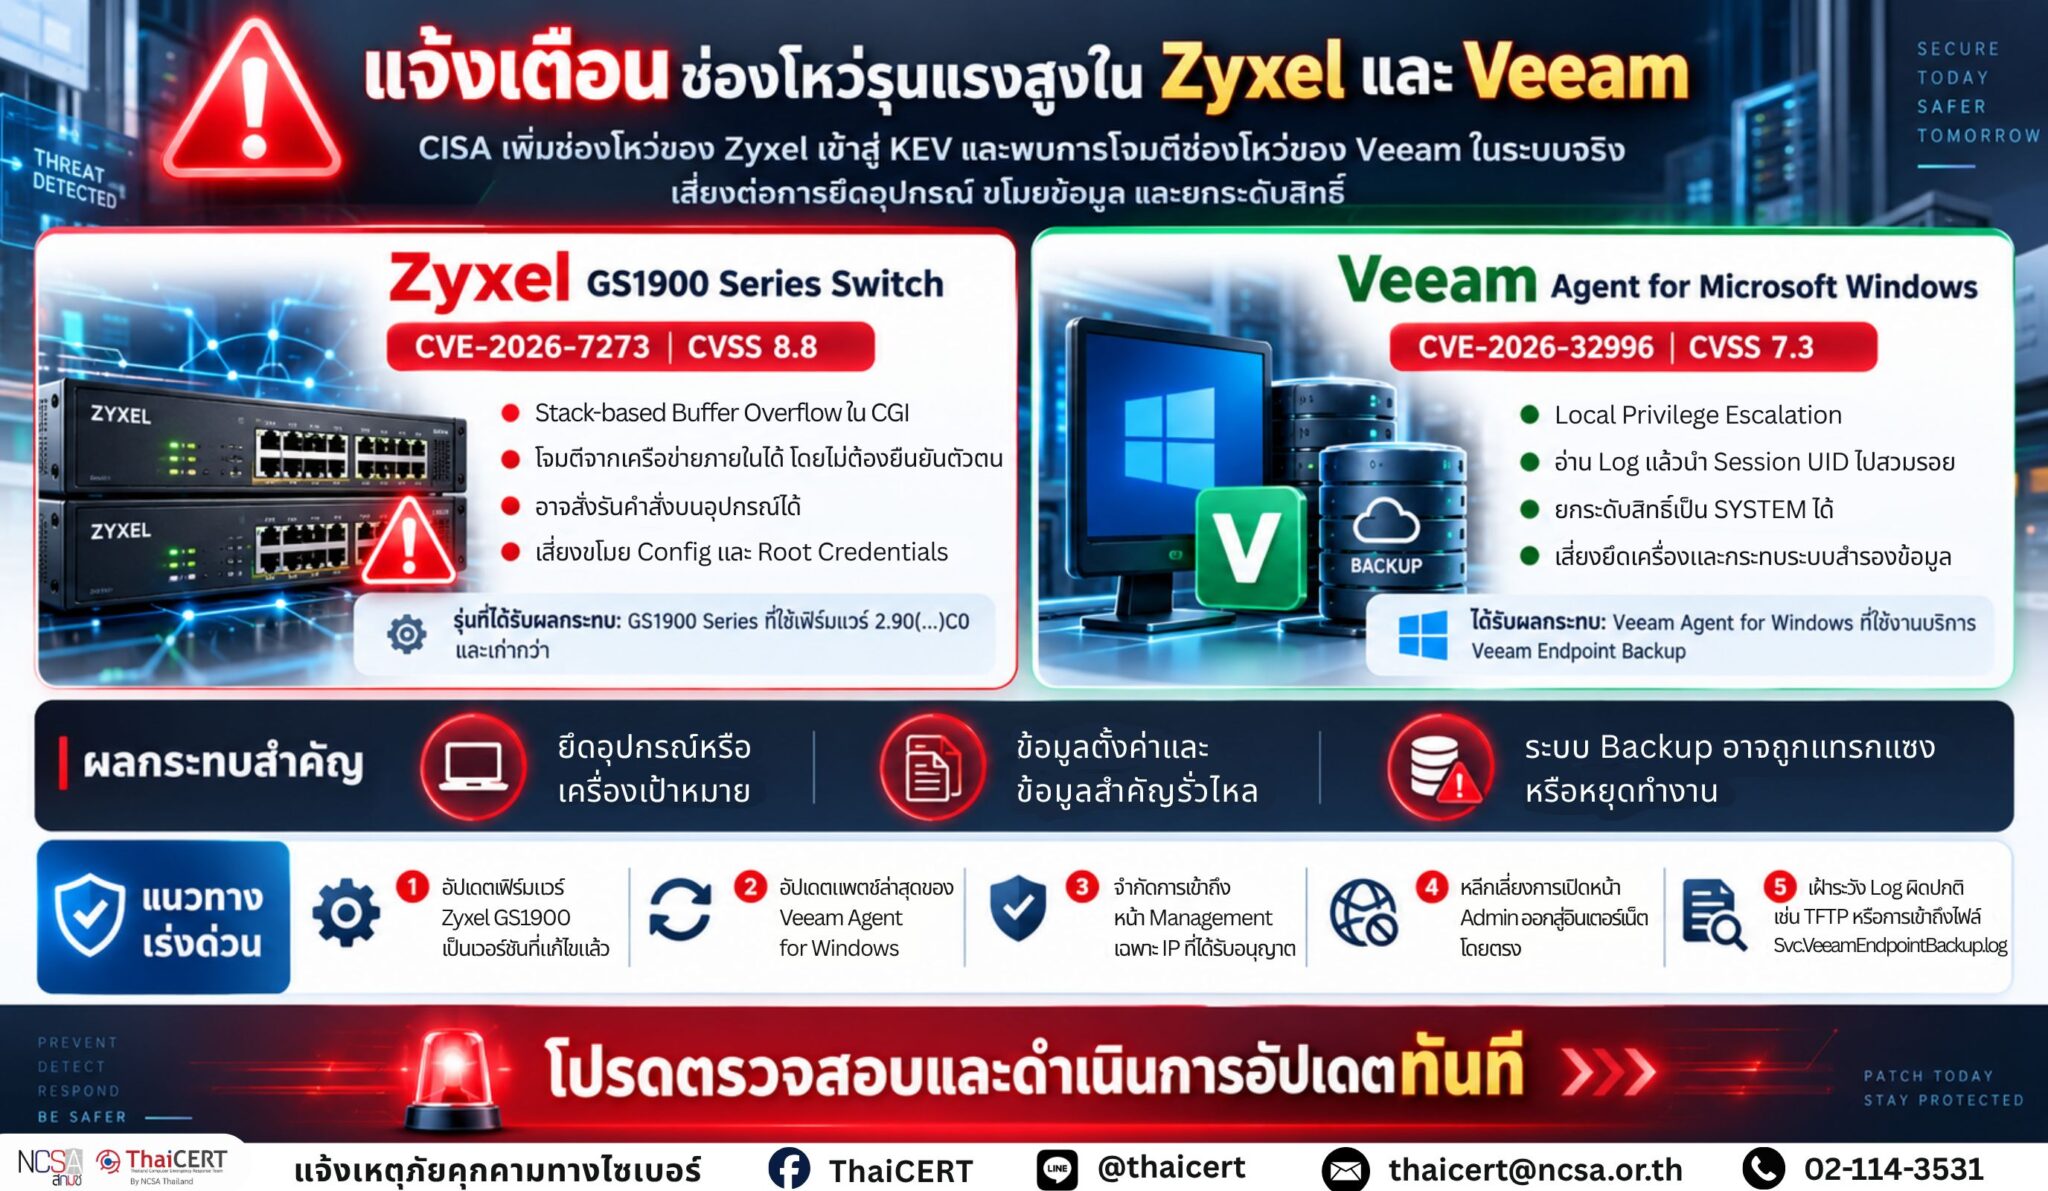
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบว่าหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ของ Zyxel เข้าสู่บัญชีรายการช่องโหว่ที่กำลังถูกใช้งานในการโจมตี (Known Exploited Vulnerabilities – KEV) หลังพบหลักฐานว่าแฮกเกอร์กำลังมุ่งเป้าโจมตีอุปกรณ์ดังกล่าว เช่นเดียวกับช่องโหว่ของ Veeam ที่พบการโจมตีในระบบจริงเพื่อยกระดับสิทธิ์เป็น SYSTEM [1]
1. รายละเอียดช่องโหว่ 1.1 Zyxel GS1900 Series Switch (CVE-2026-7273 | CVSS v3.1: 8.8) [2] ช่องโหว่ประเภท Stack-based Buffer Overflow ในโปรแกรม CGI ของเฟิร์มแวร์ ซึ่งเกิดจากการจัดการข้อมูลบัฟเฟอร์ที่ไม่ถูกต้อง ส่งผลให้ผู้โจมตีบนเครือข่ายภายใน (LAN) โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน (Unauthenticated) สามารถส่งคำขอ HTTP ที่สร้างขึ้นเป็นพิเศษ (Crafted HTTP Request) เพื่อสั่งรันคำสั่งในระดับระบบปฏิบัติการ (OS Command Execution) ได้ 1.2 Veeam Agent for Microsoft Windows (CVE-2026-32996 | CVSS v4.0: 7.3) [3] ช่องโหว่ประเภท Local Privilege Escalation (การยกระดับสิทธิ์ภายในเครื่อง) เกิดจากบริการ Veeam Endpoint Backup มีการจัดการเซสชันสิทธิ์สูงผ่าน gRPC Named Pipe (\.\pipe\Veeam\VAW\ServiceConnectionPipe) อย่างไม่ปลอดภัย โดยมีการบันทึกค่า Session UID ของสิทธิ์ระดับ Administrator ลงในไฟล์ Log (C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log) ซึ่งผู้ใช้งานทั่วไป (Standard Users) สามารถอ่านได้ ผู้โจมตีจึงสามารถคัดลอก UID ดังกล่าวไปสวมรอยเพื่อรันคำสั่งในสิทธิ์ SYSTEM ได้
2. ลักษณะการโจมตี 2.1 Zyxel (CVE-2026-7273) – ผู้โจมตีใช้สคริปต์ภาษา Python ที่ผ่านการเข้ารหัสซ่อนโค้ดด้วย PyArmor ในการส่งคำขอ HTTP อันตรายไปยังสวิตช์ Zyxel – เมื่อเจาะระบบสำเร็จ ผู้โจมตีจะใช้คำสั่ง TFTP (Trivial File Transfer Protocol) เพื่อดาวน์โหลดและรันสคริปต์ดึงข้อมูล (Collector Script) สำหรับขโมยข้อมูลการตั้งค่า (Configurations), รหัสผ่าน Root ที่ผ่านการแฮช (Hashed Root Credentials) และข้อมูลการเชื่อมต่อเครือข่ายออกไป 2.2 Veeam (CVE-2026-32996) – ผู้โจมตีจำเป็นต้องมีสิทธิ์เข้าถึงเครื่องเป้าหมายในระดับท้องถิ่น (Local Access) ก่อน จากนั้นจะทำการอ่านไฟล์ Log ของ Veeam เพื่อคัดลอกรหัส Session UID ของบัญชีผู้ดูแลระบบ – นำรหัส UID ที่ได้ไปสวมรอยสิทธิ์เพื่อสั่งรันคำสั่งหรือโปรแกรมอันตรายด้วยสิทธิ์สูงสุดของระบบ (SYSTEM)
3. ผลกระทบ 3.1 Zyxel สวิตช์เสี่ยงต่อการถูกขโมยข้อมูลการตั้งค่าเครือข่าย รหัสผ่านผู้ดูแลระบบระดับ Root รวมถึงอาจถูกใช้เป็นจุดเข้าถึงแรก (Initial Access) ในการลักลอบแทรกซึมลึกเข้าสู่เครือข่ายภายในองค์กร 3.2 Veeam ผู้ใช้งานระดับทั่วไปภายในเครื่องสามารถยกระดับสิทธิ์ตนเองเป็น SYSTEM (สิทธิ์สูงสุดบน Windows) ส่งผลให้สามารถยึดและควบคุมเครื่องได้อย่างสมบูรณ์ หรือเข้าแทรกแซงและปิดการทำงานของระบบสำรองข้อมูล (Backup System) ได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [4] 4.1 Zyxel GS1900 Series Switch (ทุกรุ่นที่ใช้เฟิร์มแวร์เวอร์ชัน 2.90(…)C0 และเก่ากว่า): – GS1900-8 (เวอร์ชัน 2.90(AAHH.1)C0 และเก่ากว่า) – GS1900-8HP (เวอร์ชัน 2.90(AAHI.1)C0 และเก่ากว่า) – GS1900-10HP (เวอร์ชัน 2.90(AAZI.1)C0 และเก่ากว่า) – GS1900-16 (เวอร์ชัน 2.90(AAHJ.1)C0 และเก่ากว่า) – GS1900-24 (เวอร์ชัน 2.90(AAHL.1)C0 และเก่ากว่า) – GS1900-24E (เวอร์ชัน 2.90(AAHK.1)C0 และเก่ากว่า) – GS1900-24EP (เวอร์ชัน 2.90(ABTO.1)C0 และเก่ากว่า) – GS1900-24HPv2 (เวอร์ชัน 2.90(ABTP.1)C0 และเก่ากว่า) – GS1900-48 (เวอร์ชัน 2.90(AAHN.1)C0 และเก่ากว่า) – GS1900-48HPv2 (เวอร์ชัน 2.90(ABTQ.1)C0 และเก่ากว่า) 4.2 Veeam Agent for Microsoft Windows (เวอร์ชันที่มีการใช้งานบริการ Veeam Endpoint Backup)
5. แนวทางการแก้ไขและป้องกัน 5.1 Zyxel GS1900 Series: ให้ผู้ดูแลระบบเร่งอัปเดตเฟิร์มแวร์เป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ดังนี้ – GS1900-8 เป็นเวอร์ชัน 2.90(AAHH.2)C0 – GS1900-8HP เป็นเวอร์ชัน 2.90(AAHI.2)C0 – GS1900-10HP เป็นเวอร์ชัน 2.90(AAZI.2)C0 – GS1900-16 เป็นเวอร์ชัน 2.90(AAHJ.2)C0 – GS1900-24 เป็นเวอร์ชัน 2.90(AAHL.2)C0 – GS1900-24E เป็นเวอร์ชัน 2.90(AAHK.2)C0 – GS1900-24EP เป็นเวอร์ชัน 2.90(ABTO.2)C0 – GS1900-24HPv2 เป็นเวอร์ชัน 2.90(ABTP.2)C0 – GS1900-48 เป็นเวอร์ชัน 2.90(AAHN.2)C0 – GS1900-48HPv2 เป็นเวอร์ชัน 2.90(ABTQ.2)C0 5.2 Veeam Agent for Windows: ตรวจสอบและอัปเดตแพตช์ล่าสุดจากผู้พัฒนา (Veeam) เพื่อแก้ไขปัญหาการแคช Session UID และการจำกัดสิทธิ์อ่านไฟล์ Log 5.3 มาตรการป้องกันเพิ่มเติม – จำกัดการเข้าถึงหน้าต่างบริหารจัดการ (Management Interface) ของสวิตช์ Zyxel ให้เข้าถึงได้เฉพาะจาก IP Address ที่ได้รับอนุญาตเท่านั้น (Access Control List – ACL) – หลีกเลี่ยงการเปิดเชื่อมต่อหน้าต่างบริหารจัดการอุปกรณ์ออกสู่เครือข่ายอินเทอร์เน็ตสาธารณะโดยตรง – เฝ้าระวังและตรวจสอบไฟล์บันทึกระบบ (Log) เพื่อตรวจจับพฤติกรรมผิดปกติ เช่น การเรียกใช้งานสคริปต์ผ่าน TFTP หรือการขอเข้าถึงไฟล์ Svc.VeeamEndpointBackup.log โดยผู้ใช้ที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง [1] https://dg.th/45y8xhtuw3 [2] https://dg.th/qsijg1k37a [3] https://dg.th/zos4wf05k2 [4] https://dg.th/a4yjxcfqgr
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在持续监控和跟踪网络威胁形势,并发现美国网络安全和基础设施安全局 (CISA) 在发现黑客以 Zyxel 设备为目标的证据后,已将 Zyxel 漏洞添加到其已知利用漏洞 (KEV) 列表中,此外还发现 Veeam 漏洞已被用于现实世界的攻击,以将权限提升至 SYSTEM [1]。
1. 漏洞详情 1.1 Zyxel GS1900 系列交换机 (CVE-2026-7273 | CVSS v3.1: 8.8) [2] 固件 CGI 程序中存在基于栈的缓冲区溢出漏洞,该漏洞由不当的缓冲区处理导致,允许本地网络 (LAN) 上的攻击者取消身份验证并发送精心构造的 HTTP 请求以执行操作系统命令。 1.2 Veeam Agent for Microsoft Windows (CVE-2026-32996 | CVSS v4.0: 7.3) [3] Veeam Endpoint Backup 服务通过 gRPC 命名管道 (\.\pipe\Veeam\VAW\ServiceConnectionPipe) 不安全地处理高权限会话,导致本地权限提升漏洞,其中权限级别的会话 UID 会被记录。管理员会将用户 ID 保存到日志文件(C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log)中,该文件对普通用户可读。攻击者随后可以复制此用户 ID,并使用它来冒充用户,并以 SYSTEM 权限执行命令。
2. 攻击方法 2.1 Zyxel (CVE-2026-7273) – 攻击者使用 PyArmor 加密的 Python 脚本向 Zyxel 交换机发送恶意 HTTP 请求。– 一旦系统被攻破,攻击者使用 TFTP(简单文件传输协议)命令下载并运行收集脚本,以窃取配置信息、哈希处理的 root 凭据和网络连接信息。2.2 Veeam (CVE-2026-32996) – 攻击者需要对目标机器进行本地访问。然后,他们读取 Veeam 日志文件以复制管理员帐户的会话 UID。– 然后,攻击者使用此 UID 冒充系统并以最高系统权限执行恶意命令或程序。
3. 影响 3.1 Zyxel交换机容易被窃取网络设置和root管理员密码,并可能被用作深入渗透企业网络的初始入口点。3.2 机器上的Veeam用户可以将其权限提升至SYSTEM(Windows系统上的最高权限),从而完全控制机器或干扰并禁用备份系统。
4. 受影响产品 [4] 4.1 Zyxel GS1900 系列交换机(所有运行固件版本 2.90(…)C0 及更早版本的型号): – GS1900-8(版本 2.90(AAHH.1)C0 及更早版本) – GS1900-8HP(版本 2.90(AAHI.1)C0 及更早版本) – GS1900-10HP(版本 2.90(AAZI.1)C0 及更早版本) – GS1900-16(版本 2.90(AAHJ.1)C0 及更早版本) – GS1900-24(版本 2.90(AAHL.1)C0 及更早版本) – GS1900-24E(版本 2.90(AAHK.1)C0 及更早版本) – GS1900-24EP(版本 2.90(ABTO.1)C0 及更早版本)较旧版本)– GS1900-24HPv2(版本 2.90(ABTP.1)C0 及更早版本)– GS1900-48(版本 2.90(AAHN.1)C0 及更早版本)– GS1900-48HPv2(版本 2.90(ABTQ.1)C0 及更早版本)4.2 Veeam Agent for Microsoft Windows(已启用 Veeam Endpoint Backup 服务)
5. 解决方案和预防指南 5.1 Zyxel GS1900 系列:系统管理员应立即将固件更新至以下修正版本: – GS1900-8 更新至版本 2.90(AAHH.2)C0 – GS1900-8HP 更新至版本 2.90(AAHI.2)C0 – GS1900-10HP 更新至版本 2.90(AAZI.2)C0 – GS1900-16 更新至版本 2.90(AAHJ.2)C0 – GS1900-24 更新至版本 2.90(AAHL.2)C0 – GS1900-24E 更新至版本 2.90(AAHK.2)C0 – GS1900-24EP 更新至版本 2.90(ABTO.2)C0 – GS1900-24HPv2 更新至版本2.90(ABTP.2)C0 – GS1900-48 版本为 2.90(AAHN.2)C0 – GS1900-48HPv2 版本为 2.90(ABTQ.2)C0。5.2 Veeam Agent for Windows:检查并更新开发商 (Veeam) 提供的最新补丁,以解决会话 UID 缓存问题和日志文件读取访问限制。5.3 其他安全措施 – 将对 Zyxel 交换机管理接口的访问限制为仅允许授权的 IP 地址(访问控制列表 – ACL)。– 避免将设备管理接口直接连接到公共互联网。– 监控并检查系统日志,以发现异常行为,例如通过 TFTP 执行脚本或未经授权的用户访问 Svc.VeeamEndpointBackup.log 文件。
参考文献 [1] https://dg.th/45y8xhtuw3 [2] https://dg.th/qsijg1k37a [3] https://dg.th/zos4wf05k2 [4] https://dg.th/a4yjxcfqgr