แจ้งเตือน ช่องโหว่ใน SolarWinds Access Rights Manager เสี่ยงถูกโจมตีและเข้าควบคุมระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报:SolarWinds Access Rights Manager 存在漏洞,可能导致攻击和系统被接管。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
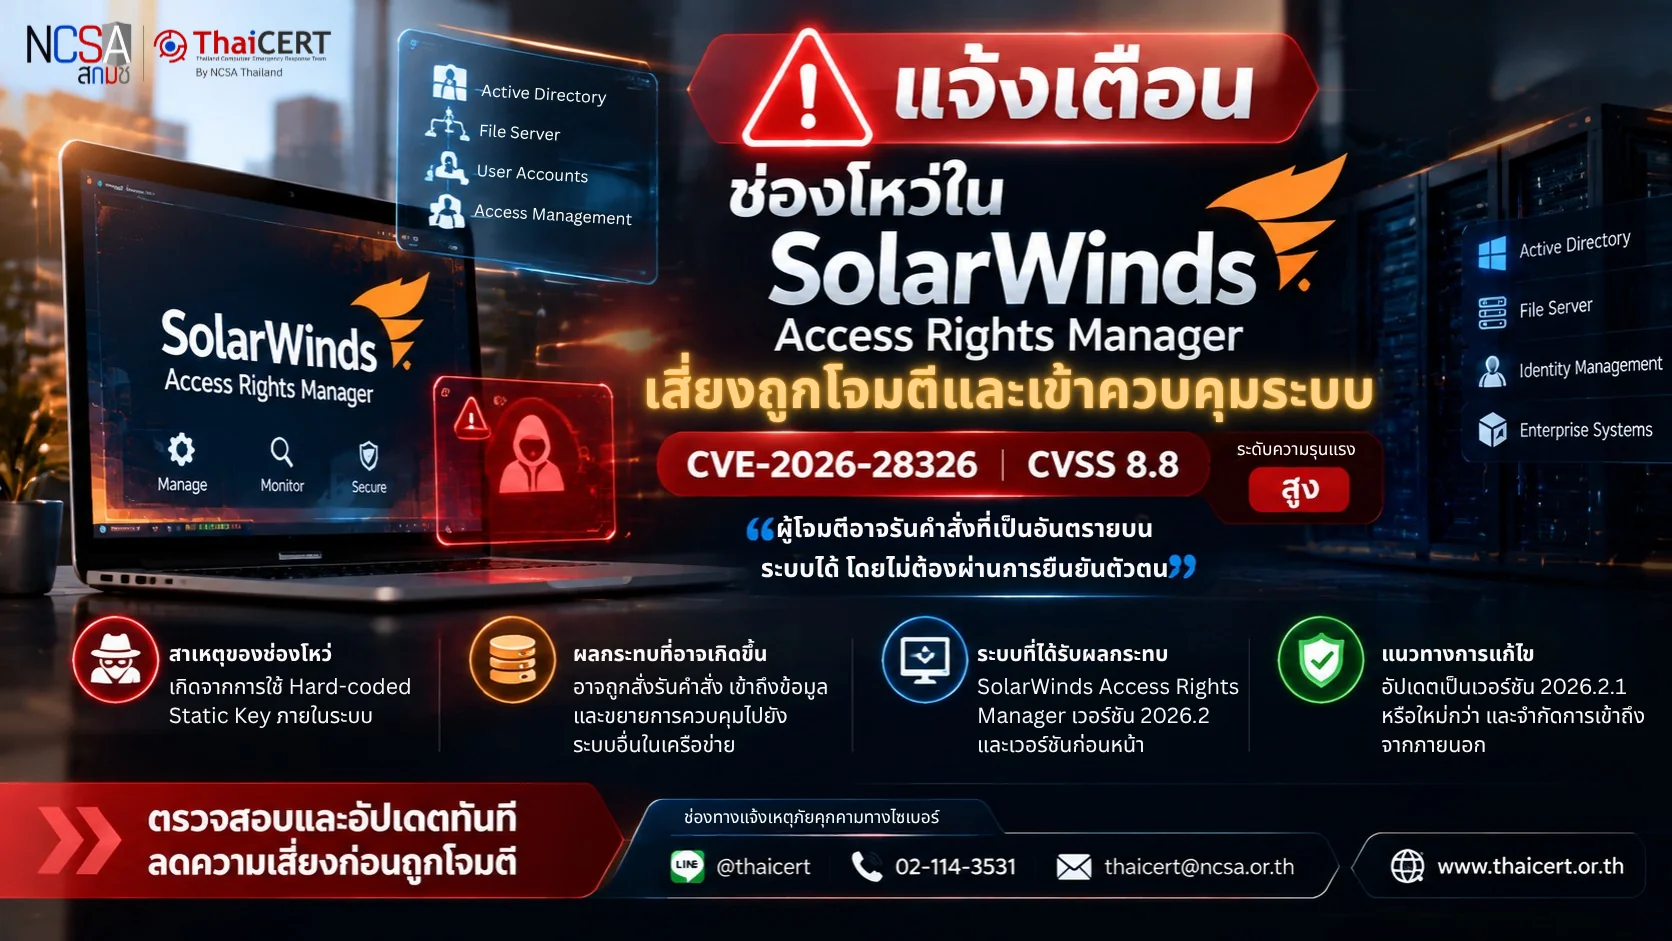
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความปลอดภัยระดับสูงในผลิตภัณฑ์ SolarWinds Access Rights Manager (ARM) ที่หมายเลข CVE-2026-28326 ซึ่งเกิดจากการใช้งาน Hard-coded Static Key ภายในระบบ และอาจทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถดำเนินการคำสั่งบนระบบที่ได้รับผลกระทบได้ โดยช่องโหว่ดังกล่าวมีคะแนนความรุนแรงที่ CVSS 8.8 และได้รับการแก้ไขแล้วใน SolarWinds Access Rights Manager เวอร์ชัน 2026.2.1 [1]
1. รายละเอียดของช่องโหว่ CVE-2026-28326 (มีคะแนน CVSS : 8.8)[2] เป็นช่องโหว่ใน SolarWinds Access Rights Manager ซึ่งเป็นระบบที่ใช้บริหารจัดการและตรวจสอบสิทธิ์การเข้าถึงทรัพยากรภายในองค์กร โดยช่องโหว่เกิดจากการใช้ Hard-coded Static Key หรือค่ากุญแจที่ถูกกำหนดไว้ภายในซอฟต์แวร์ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากค่าดังกล่าวเพื่อหลีกเลี่ยงกลไกด้านความปลอดภัยบางส่วน และนำไปสู่การดำเนินการบนระบบโดยไม่จำเป็นต้องผ่านการยืนยันตัวตนก่อน หากการโจมตีสำเร็จ ผู้โจมตีอาจสามารถดำเนินการคำสั่งบนระบบที่ติดตั้ง SolarWinds Access Rights Manager และใช้สิทธิ์ที่ได้รับเพื่อเข้าถึงข้อมูลหรือทรัพยากรที่ระบบ ARM สามารถเข้าถึงได้ ซึ่งอาจเพิ่มความเสี่ยงต่อระบบ Active Directory, File Server หรือระบบอื่นที่มีการเชื่อมต่อกับ ARM ทั้งนี้ SolarWinds ระบุว่าช่องโหว่ดังกล่าวกระทบ Access Rights Manager เวอร์ชัน 2026.2 และเวอร์ชันก่อนหน้า และได้ออกเวอร์ชัน 2026.2.1 เพื่อแก้ไขแล้ว
2. ระบบที่ได้รับผลกระทบ 2.1 SolarWinds Access Rights Manager เวอร์ชัน 2026.2 และเวอร์ชันก่อนหน้า 2.2 ระบบที่ติดตั้ง SolarWinds Access Rights Manager และยังไม่ได้อัปเดตเป็นเวอร์ชัน 2026.2.1 2.3 ระบบภายในองค์กรที่มีการเชื่อมต่อ ARM เข้ากับบริการด้าน Identity และ Access Management เช่น Active Directory หรือทรัพยากรเครือข่ายอื่น ควรได้รับการตรวจสอบเพิ่มเติมหากระบบ ARM อยู่ในกลุ่มที่ได้รับผลกระทบ
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจสามารถดำเนินการคำสั่งจากระยะไกลบนระบบที่ได้รับผลกระทบได้ 3.2 อาจนำไปสู่การเข้าถึงข้อมูล สิทธิ์การใช้งาน หรือข้อมูลที่เกี่ยวข้องกับการบริหารจัดการบัญชีผู้ใช้งานภายในองค์กร 3.3 อาจเปิดโอกาสให้ผู้โจมตีเข้าถึงหรือแก้ไขข้อมูลที่ระบบ ARM มีสิทธิ์ในการจัดการ 3.4 หากผู้โจมตีสามารถเข้าควบคุมระบบ ARM ได้สำเร็จ อาจใช้ระบบดังกล่าวเป็นจุดเริ่มต้นในการขยายการเข้าถึงไปยังระบบอื่นภายในเครือข่าย 3.5 อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูลและระบบที่เกี่ยวข้องกับการบริหารจัดการสิทธิ์ภายในองค์กร
4. แนวทางการแก้ไขและลดความเสี่ยง[3] 4.1 ตรวจสอบเวอร์ชันของ SolarWinds Access Rights Manager ที่ใช้งานอยู่ภายในหน่วยงาน 4.2 หากใช้งาน SolarWinds Access Rights Manager เวอร์ชัน 2026.2 หรือเวอร์ชันก่อนหน้า ให้เร่งอัปเดตเป็น SolarWinds Access Rights Manager 2026.2.1 หรือเวอร์ชันล่าสุดโดยเร็ว 4.3 จำกัดการเข้าถึง SolarWinds Access Rights Manager จากเครือข่ายภายนอกหรืออินเทอร์เน็ต และอนุญาตเฉพาะระบบหรือผู้ใช้งานที่มีความจำเป็นต้องใช้งาน 4.4 ตรวจสอบ Log ของ SolarWinds Access Rights Manager ระบบปฏิบัติการ และระบบเครือข่ายที่เกี่ยวข้อง เพื่อค้นหาการเชื่อมต่อหรือกิจกรรมที่ผิดปกติ 4.5 ตรวจสอบบัญชีผู้ใช้งาน สิทธิ์การเข้าถึง และการเปลี่ยนแปลงสิทธิ์ที่เกิดขึ้นภายในช่วงเวลาที่ระบบยังไม่ได้รับการอัปเดต 4.6 ตรวจสอบระบบ Active Directory, File Server และทรัพยากรอื่นที่เชื่อมต่อกับ ARM เพื่อค้นหาพฤติกรรมหรือการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต 4.7 สำรองข้อมูลสำคัญและข้อมูลการตั้งค่าของระบบ พร้อมทดสอบกระบวนการกู้คืนระบบเพื่อรองรับกรณีเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
แหล่งอ้างอิง [1] https://dg.th/fn2jwxz86y [2] https://dg.th/m7n2xkdcap [3] https://dg.th/lqw7o6svej
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 SolarWinds Access Rights Manager (ARM) 产品存在一个高危安全漏洞,漏洞编号为 CVE-2026-28326。该漏洞由系统中硬编码的静态密钥引起,可能允许未经身份验证的攻击者在受影响的系统上执行命令。该漏洞的 CVSS 严重性评级为 8.8,已在 SolarWinds Access Rights Manager 2026.2.1 版本中修复 [1]。
1. 漏洞详情:CVE-2026-28326(CVSS 评分:8.8)[2] 是 SolarWinds Access Rights Manager 中的一个漏洞,该系统用于管理和验证企业资源的访问权限。该漏洞由硬编码的静态密钥引起,攻击者可以利用该密钥绕过某些安全机制,并在无需事先身份验证的情况下对系统执行操作。如果攻击成功,攻击者可以在运行 SolarWinds Access Rights Manager 的系统上执行命令,并使用获得的权限访问 ARM 系统可访问的数据或资源,从而可能增加 Active Directory、文件服务器或其他连接到 ARM 的系统的风险。SolarWinds 表示,该漏洞影响 Access Rights Manager 2026.2 及更早版本,并已发布 2026.2.1 版本修复该漏洞。
2. 受影响的系统:2.1 SolarWinds Access Rights Manager 2026.2 及更早版本。2.2 已安装 SolarWinds Access Rights Manager 但尚未更新至 2026.2.1 版本的系统。2.3 如果 ARM 系统属于受影响的系统,则应进一步调查将 ARM 连接到身份和访问管理服务(例如 Active Directory 或其他网络资源)的本地系统。
3. 潜在影响 3.1 未经身份验证的攻击者可能能够在受影响的系统上执行远程命令。3.2 这可能导致攻击者访问与内部用户帐户管理相关的数据、许可证或信息。3.3 这可能导致攻击者访问或修改ARM系统有权管理的数据。3.4 如果攻击者成功控制ARM系统,则可将其作为跳板,扩展对网络中其他系统的访问权限。3.5 这可能会影响组织内与权限管理相关的数据和系统的机密性、完整性和可用性。
4. 风险管理和降低指南[3] 4.1 检查组织内当前使用的 SolarWinds Access Rights Manager 版本。4.2 如果正在使用 SolarWinds Access Rights Manager 2026.2 或更早版本,请立即更新至 SolarWinds Access Rights Manager 2026.2.1 或最新版本。4.3 限制从外部网络或 Internet 对 SolarWinds Access Rights Manager 的访问,仅允许需要使用它的系统或用户访问。4.4 检查 SolarWinds Access Rights Manager、操作系统和相关网络系统的日志,以查找任何异常连接或活动。4.5 检查系统未更新期间发生的用户帐户、访问权限和权限更改。4.6 检查连接到 ARM 的 Active Directory、文件服务器和其他资源,以查找任何未经授权的行为或更改。4.7 备份重要的系统数据和配置信息,并测试系统恢复流程,以便在发生安全事件时提供支持。
参考文献 [1] https://dg.th/fn2jwxz86y [2] https://dg.th/m7n2xkdcap [3] https://dg.th/lqw7o6svej