แจ้งเตือน ช่องโหว่ใน Check Point Security Management Server ถูกใช้ในการโจมตีจริงแล้ว ขอให้ผู้ดูแลระบบเร่งติดตั้งแพตช์โดยด่วน - Thailand Computer Emergency Response Team (ThaiCERT)警报:Check Point 安全管理服务器存在漏洞,正被攻击者利用进行攻击。系统管理员务必立即安装补丁。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
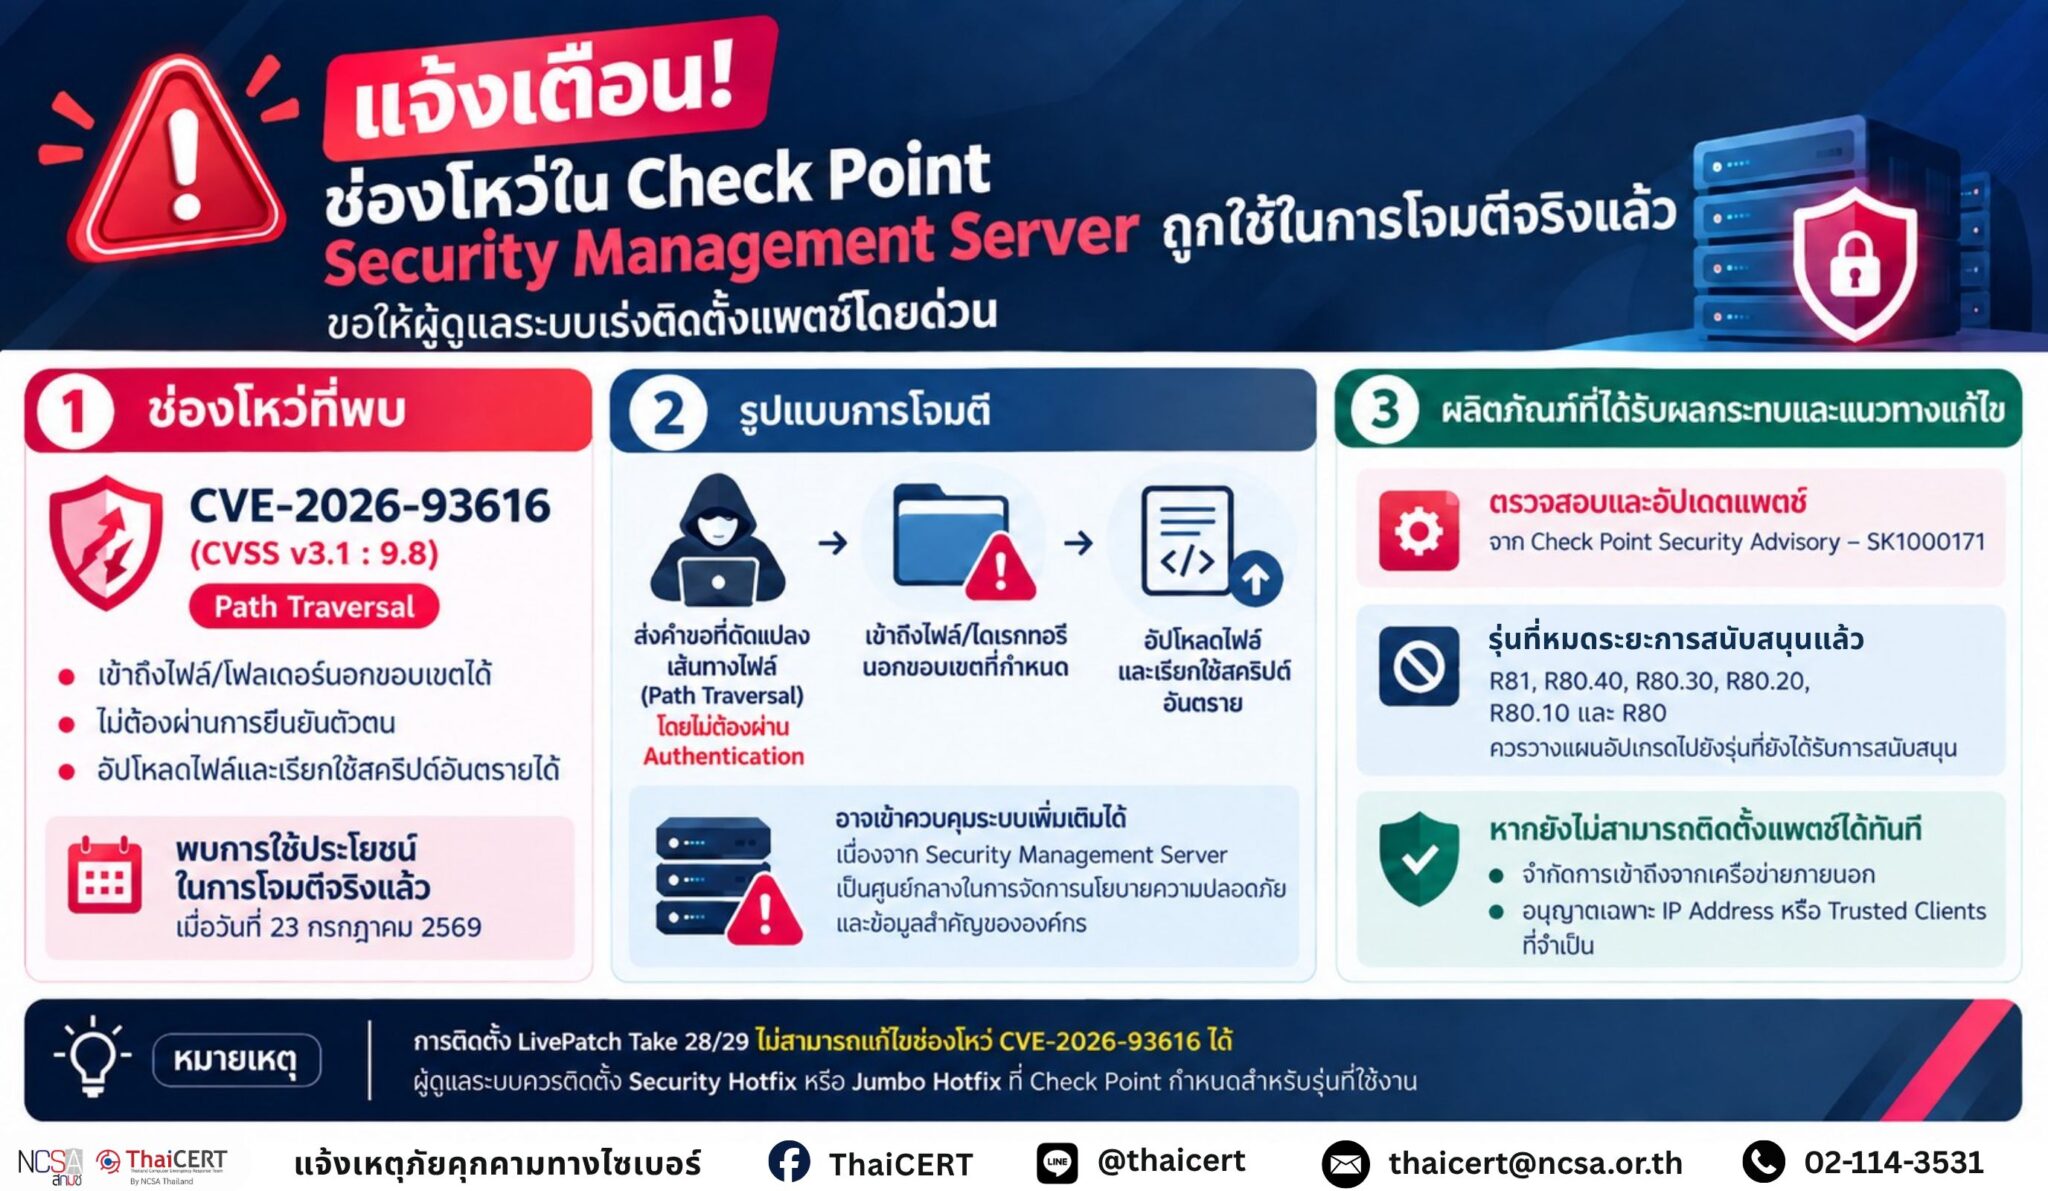
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ Check Point Security Management Server ซึ่งเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถเข้าถึงไฟล์และโฟลเดอร์ที่อยู่นอกขอบเขตที่กำหนด รวมถึงอัปโหลดและเรียกใช้สคริปต์ที่เป็นอันตรายบนระบบได้ โดยมีรายงานการตรวจพบการโจมตีช่องโหว่ดังกล่าวแล้ว จึงขอให้ผู้ดูแลระบบเร่งตรวจสอบและดำเนินการแก้ไขโดยเร็ว [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2026-93616 (CVSS v3.1 : 9.8) [2] เป็นช่องโหว่ประเภท Path Traversal ใน Web Service ของ Check Point Security Management Server เกิดจากการตรวจสอบเส้นทางไฟล์ (File Path) ที่ไม่เพียงพอ ทำให้ผู้โจมตีสามารถเข้าถึงไฟล์หรือไดเรกทอรีที่อยู่นอกขอบเขตที่ระบบอนุญาตได้โดยไม่ต้องผ่านการยืนยันตัวตน และสามารถนำช่องโหว่ดังกล่าวไปใช้ร่วมกับการอัปโหลดไฟล์เพื่อวางสคริปต์ที่เป็นอันตรายและเรียกใช้งานบน Management Server ได้ โดย Check Point ระบุว่าพบการใช้ประโยชน์จากช่องโหว่นี้ในการโจมตีแบบเจาะจงเป้าหมายแล้ว โดยเหตุการณ์ที่ตรวจพบเกิดขึ้นเมื่อวันที่ 23 กรกฎาคม 2569
2. รูปแบบการโจมตี ผู้โจมตีสามารถส่งคำขอที่มีการดัดแปลงเส้นทาง (Path Traversal) ไปยัง Web Service ของ Management Server โดยไม่จำเป็นต้องผ่านกระบวนการ Authentication จากนั้นอาศัยช่องโหว่เพื่อเข้าถึงตำแหน่งไฟล์ที่อยู่นอกขอบเขตที่ระบบกำหนด ในกรณีที่สามารถอัปโหลดไฟล์ได้สำเร็จ ผู้โจมตีอาจนำสคริปต์ที่เป็นอันตรายเข้าสู่ระบบและเรียกใช้งานสคริปต์ดังกล่าวบน Management Server ส่งผลให้ผู้โจมตีสามารถดำเนินการต่าง ๆ ภายใต้สิทธิ์ของระบบ และอาจนำไปสู่การเข้าถึงหรือควบคุมระบบเพิ่มเติมได้ เนื่องจาก Security Management Server ทำหน้าที่เป็นศูนย์กลางในการจัดการนโยบายความปลอดภัย การเปลี่ยนแปลงค่าการตั้งค่า และข้อมูล Log ของระบบ การถูกโจมตีสำเร็จจึงอาจส่งผลกระทบต่อการบริหารจัดการระบบรักษาความปลอดภัยขององค์กร
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข ผู้ดูแลระบบควรตรวจสอบรายละเอียดผลิตภัณฑ์ รุ่นที่ได้รับผลกระทบ และแนวทางการแก้ไขจาก Check Point Security Advisory – SK1000171 เพื่อดำเนินการอัปเดตแพตช์ให้เหมาะสมกับรุ่นที่ใช้งาน ทั้งนี้ ผลิตภัณฑ์รุ่น R81, R80.40, R80.30, R80.20, R80.10 และ R80 หมดระยะการสนับสนุนแล้ว จึงควรวางแผนอัปเกรดไปยังรุ่นที่ยังได้รับการสนับสนุน ในกรณีที่ยังไม่สามารถติดตั้งแพตช์ได้ทันที ควรจำกัดการเข้าถึง Management Server จากเครือข่ายภายนอก และอนุญาตเฉพาะ IP Address หรือ Trusted Clients ที่จำเป็น เพื่อลดความเสี่ยงจากการเข้าถึงโดยไม่ได้รับอนุญาต [3]
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ตรวจสอบรุ่นและ Jumbo Hotfix Take ของ Security Management Server ทุกเครื่อง เพื่อยืนยันว่าได้รับการแก้ไข CVE-2026-93616 แล้ว 4.2 ตรวจสอบ Log และเหตุการณ์ย้อนหลัง โดยเฉพาะกิจกรรมที่เกี่ยวข้องกับการเข้าถึงไฟล์ การอัปโหลดไฟล์ และการเรียกใช้สคริปต์ที่ผิดปกติ 4.3 ตรวจสอบ Indicators of Compromise (IoCs) และแนวทาง Threat Hunting ที่ Check Point เผยแพร่สำหรับ CVE-2026-93616 4.4 หากพบพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี ควรแยกระบบที่ได้รับผลกระทบออกจากเครือข่ายและเก็บรักษา Log/หลักฐานดิจิทัลเพื่อดำเนินการตรวจสอบเพิ่มเติม 4.5 ตรวจสอบบัญชีผู้ดูแลระบบและการเปลี่ยนแปลง Security Policy ที่เกิดขึ้นในช่วงเวลาที่สงสัยว่าอาจมีการโจมตี 4.6 ควรติดตาม Security Advisory ของ Check Point อย่างต่อเนื่อง เพื่อรับทราบข้อมูลเกี่ยวกับช่องโหว่ การอัปเดตแพตช์ แนวทางการแก้ไข และมาตรการรักษาความปลอดภัยที่เกี่ยวข้อง
แหล่งอ้างอิง [1] https://dg.th/sun5x4wjed [2] https://dg.th/r72jlcnqha [3] https://dg.th/lztsyvfn47
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监控Check Point安全管理服务器中的安全漏洞。这些漏洞允许未经身份验证的攻击者访问定义范围之外的文件和文件夹,以及在系统上上传和执行恶意脚本。已有报告称,一些攻击利用了此漏洞,因此敦促系统管理员立即展开调查并采取纠正措施。[1]
1. 漏洞详情 CVE-2026-93616 (CVSS v3.1: 9.8) [2] 是 Check Point 安全管理服务器 Web 服务中的一个路径遍历漏洞。该漏洞由文件路径验证不足引起,允许攻击者在未经身份验证的情况下访问系统允许范围之外的文件或目录。攻击者可利用此漏洞,通过上传文件在管理服务器上放置并执行恶意脚本。Check Point 报告称,该漏洞已被用于定向攻击,攻击事件发生在 2026 年 7 月 23 日。
2. 攻击方法:攻击者无需身份验证即可向管理服务器的 Web 服务发送路径遍历请求。然后,他们可以利用漏洞访问系统定义范围之外的文件位置。如果文件上传成功,攻击者可能会植入恶意脚本并在管理服务器上执行。这使得攻击者能够以系统权限执行各种操作,并可能导致对系统进行进一步的访问或控制。由于安全管理服务器是管理安全策略、配置更改和系统日志的中央枢纽,因此,一次成功的攻击可能会对组织的安全管理造成重大影响。
3. 受影响产品及补救措施 系统管理员应查看 Check Point 安全公告 SK1000171 中受影响产品、版本及补救措施的详细信息,以便为其版本实施相应的补丁更新。产品 R81、R80.40、R80.30、R80.20、R80.10 和 R80 已停止支持,因此应制定计划升级到受支持的版本。如果无法立即进行补丁更新,则应限制从外部网络访问管理服务器,仅允许必要的 IP 地址或受信任的客户端访问,以降低未经授权访问的风险。[3]
4. 其他安全建议 4.1 验证每个安全管理服务器的版本和巨型热修复补丁版本,以确认 CVE-2026-93616 已修复。4.2 审查日志和历史事件,特别是与异常文件访问、文件上传和脚本执行相关的活动。4.3 查阅 Check Point 发布的针对 CVE-2026-93616 的入侵指标 (IoC) 和威胁狩猎指南。4.4 如果观察到可能与攻击相关的行为,请将受影响的系统从网络中隔离,并保存日志/数字证据以供进一步调查。4.5 审查管理员帐户以及在疑似攻击期间所做的安全策略更改。4.6 持续关注 Check Point 的安全公告,以获取有关漏洞、补丁更新、修复指南和相关安全措施的信息。
参考文献 [1] https://dg.th/sun5x4wjed [2] https://dg.th/r72jlcnqha [3] https://dg.th/lztsyvfn47