แจ้งเตือน! พบช่องโหว่ใน Apple CoreGraphics ถูกใช้โจมตีจริง เสี่ยงรันคำสั่งอันตรายบน iPhone, iPad และ Mac - Thailand Computer Emergency Response Team (ThaiCERT)警报!苹果CoreGraphics中发现一个漏洞,该漏洞正被利用,可能导致iPhone、iPad和Mac电脑上执行危险指令。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
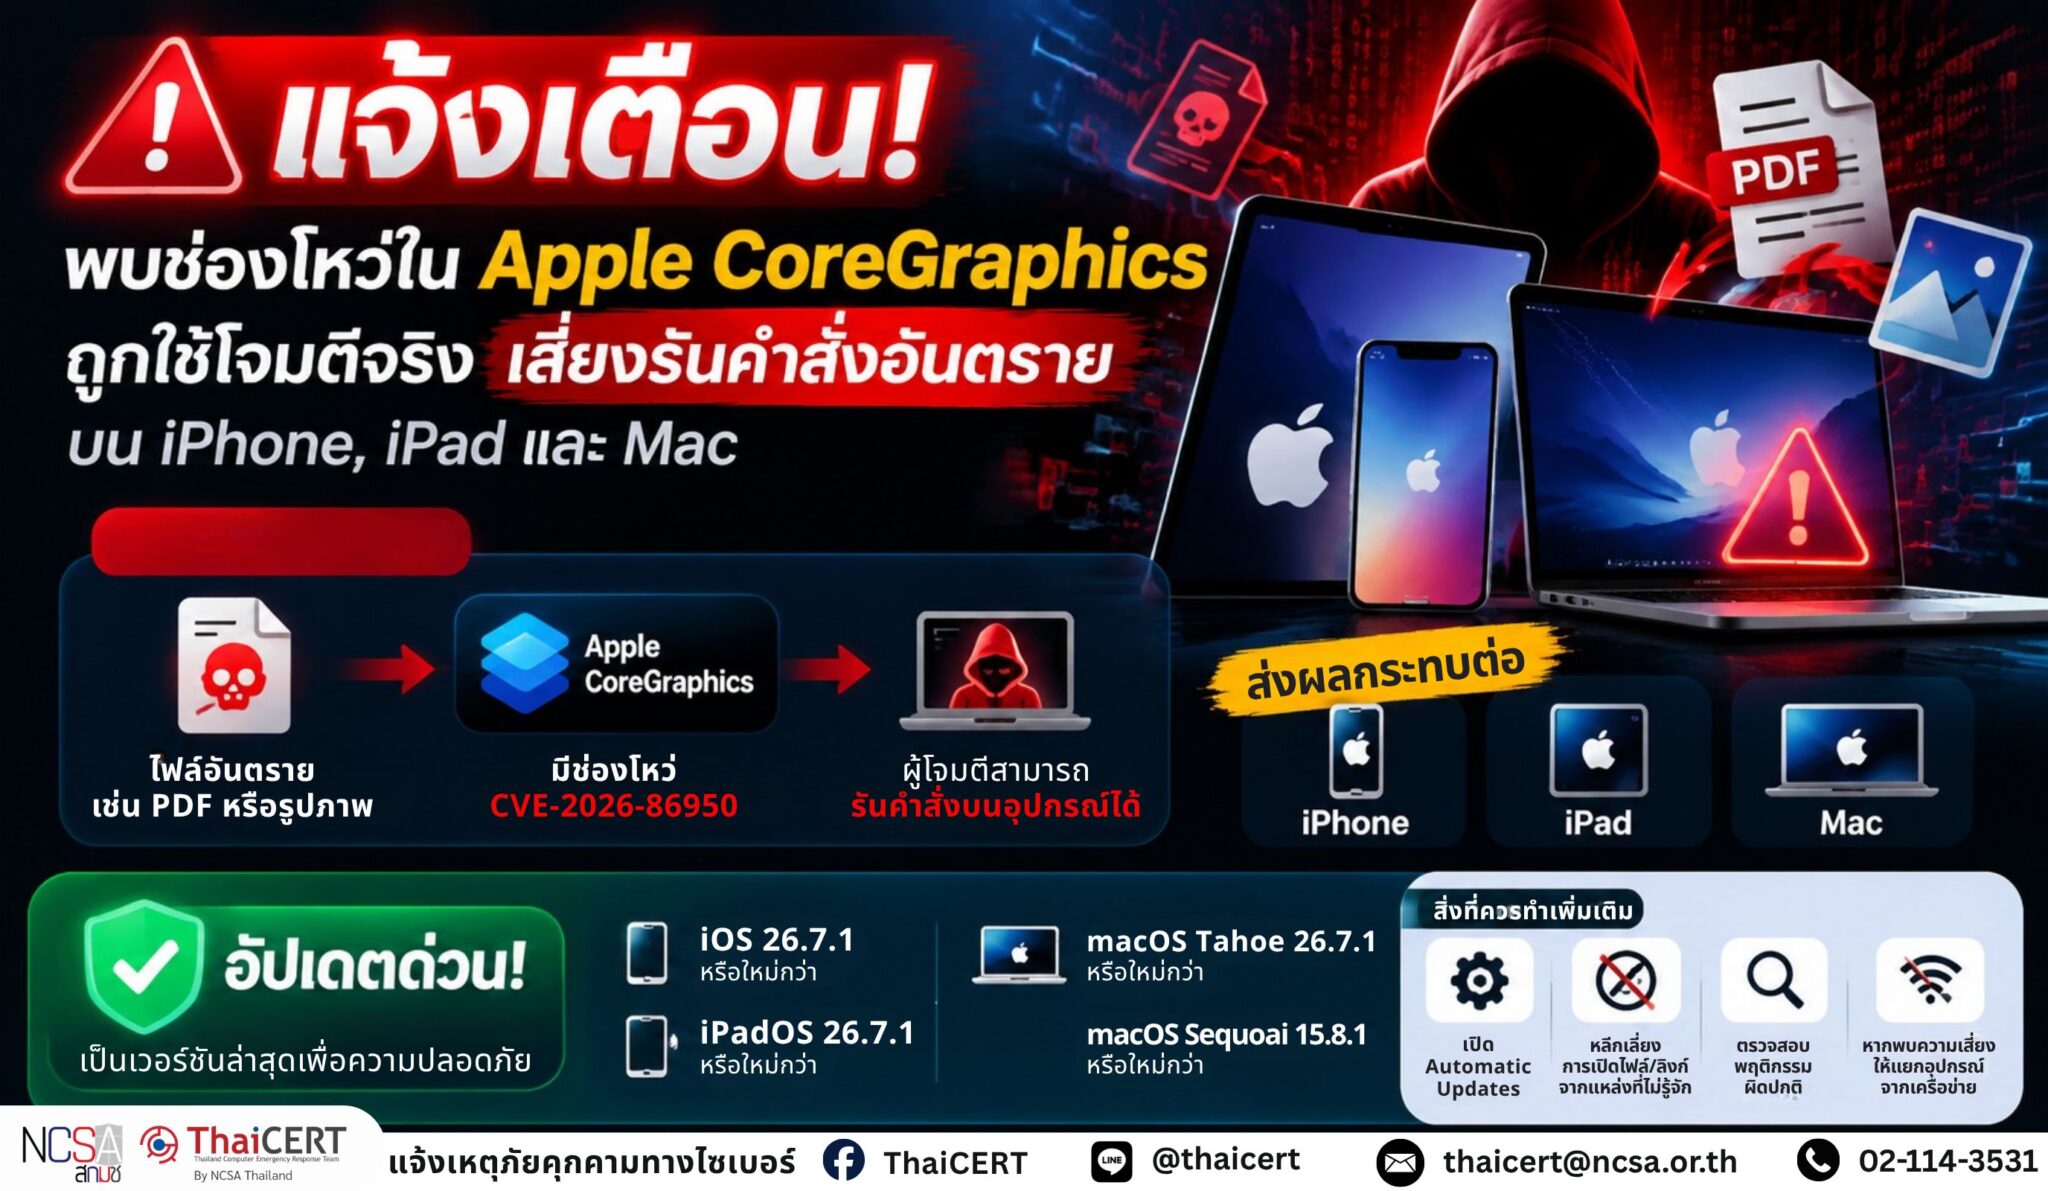
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ของ Apple พบช่องโหว่หมายเลข CVE-2026-86950 ในส่วนประกอบ CoreGraphics ซึ่งเป็นส่วนสำคัญของระบบที่ใช้สำหรับประมวลผลและแสดงผลกราฟิก รวมถึงไฟล์ประเภท PDF และรูปภาพ ช่องโหว่ดังกล่าวมีลักษณะเป็น Out-of-Bounds Write ซึ่งเกิดจากการตรวจสอบขอบเขตข้อมูลในหน่วยความจำไม่เหมาะสม โดยผู้โจมตีอาจสร้างไฟล์ที่มีข้อมูลอันตรายและหลอกให้อุปกรณ์ประมวลผลไฟล์ดังกล่าว ส่งผลให้สามารถ รันคำสั่งที่ไม่ได้รับอนุญาต (Arbitrary Code Execution) บนอุปกรณ์เป้าหมายได้ [1] Apple ระบุว่าช่องโหว่นี้ได้รับรายงานจาก Meta Security Team และพบหลักฐานว่ามีการนำช่องโหว่ดังกล่าวไปใช้ในการโจมตีจริง (Actively Exploited) ซึ่งเกี่ยวข้องกับการโจมตีแบบเจาะจงเป้าหมายที่มีความซับซ้อนสูง (Highly Sophisticated Attack) โดย Apple ได้ออกอัปเดตด้านความปลอดภัยเพื่อแก้ไขช่องโหว่ดังกล่าวแล้ว ผู้ใช้งานและผู้ดูแลระบบควรตรวจสอบและอัปเดตระบบปฏิบัติการเป็นเวอร์ชันล่าสุดโดยเร่งด่วน [2]
1. รายละเอียดช่องโหว่ [3] CVE-2026-86950 (CVSS v3.1: 8.8) [4] เป็นช่องโหว่ประเภท Out-of-Bounds Write ในส่วนประกอบ CoreGraphics ของ Apple ซึ่งเกิดจากกระบวนการจัดการหน่วยความจำไม่ถูกต้อง ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่โดยสร้างไฟล์ที่ถูกออกแบบเป็นพิเศษ (Maliciously Crafted File) และหลอกให้ผู้ใช้งานเปิดไฟล์ดังกล่าว หรือทำให้อุปกรณ์ประมวลผลข้อมูลที่มีช่องโหว่ ส่งผลให้ผู้โจมตีสามารถ รันคำสั่งหรือโค้ดที่ไม่ได้รับอนุญาตบนอุปกรณ์ เข้าถึงข้อมูลหรือทรัพยากรบางส่วนของระบบ และดำเนินการโจมตีต่อเนื่องเพื่อควบคุมอุปกรณ์ในบางสถานการณ์ ทั้งนี้ Apple ไม่ได้เปิดเผยรายละเอียดเชิงลึกเกี่ยวกับรูปแบบการโจมตีหรือกลุ่มผู้โจมตี เพื่อป้องกันการนำข้อมูลไปใช้โจมตีเพิ่มเติม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [5] 2.1 ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ของ Apple ที่ใช้ระบบปฏิบัติการเวอร์ชันก่อนหน้าดังนี้ iPhone และ iPad – iOS 26.7 และเวอร์ชันก่อนหน้า – iPadOS 26.7 และเวอร์ชันก่อนหน้า Mac – macOS Tahoe เวอร์ชันก่อน 26.7.1 – macOS Sequoia เวอร์ชันก่อน 15.8.1 2.2 อุปกรณ์ที่รองรับการอัปเดต ได้แก่ – iPhone 11 และรุ่นใหม่กว่า – iPad Pro รุ่นที่ 3 และใหม่กว่า – iPad Air รุ่นที่ 3 และใหม่กว่า – iPad รุ่นที่ 8 และใหม่กว่า – iPad mini รุ่นที่ 5 และใหม่กว่า – เครื่อง Mac ที่รองรับ macOS Sequoia และ macOS Tahoe
3. เวอร์ชันที่ได้รับการแก้ไขแล้ว ผู้ใช้งานควรอัปเดตระบบปฏิบัติการเป็นเวอร์ชันดังต่อไปนี้ หรือใหม่กว่า – iOS 26.7.1 – iPadOS 26.7.1 – macOS Tahoe 26.7.1 – macOS Sequoia 15.8.1
4. แนวทางการแก้ไข 4.1 ตรวจสอบเวอร์ชันระบบปฏิบัติการของอุปกรณ์ Apple ภายในหน่วยงาน สำหรับ iPhone และ iPad Settings > General > Software Update สำหรับ Mac Apple Menu > System Settings > General > Software Update 4.2 เร่งดำเนินการอัปเดตระบบปฏิบัติการเป็นเวอร์ชันล่าสุด – อัปเดต iPhone เป็น iOS 26.7.1 หรือใหม่กว่า – อัปเดต iPad เป็น iPadOS 26.7.1 หรือใหม่กว่า – อัปเดต macOS Tahoe เป็น 26.7.1 หรือใหม่กว่า – อัปเดต macOS Sequoia เป็น 15.8.1 หรือใหม่กว่า 4.3 เปิดใช้งาน Automatic Updates เพื่อให้อุปกรณ์ได้รับแพตช์ด้านความปลอดภัยจาก Apple อย่างต่อเนื่อง 4.4 ตรวจสอบไฟล์และลิงก์จากแหล่งที่ไม่น่าเชื่อถือ หลีกเลี่ยงการเปิดไฟล์แนบ เอกสาร PDF รูปภาพ หรือลิงก์ที่ได้รับจากผู้ส่งที่ไม่รู้จัก 4.5 ตรวจสอบพฤติกรรมผิดปกติของอุปกรณ์ เช่น – พบแอปพลิเคชันหรือโปรไฟล์ที่ไม่รู้จัก – มีการเปลี่ยนแปลงค่าการตั้งค่าระบบโดยไม่ได้รับอนุญาต – พบการเชื่อมต่อเครือข่ายที่ผิดปกติ – อุปกรณ์มีพฤติกรรมผิดปกติหลังเปิดไฟล์จากแหล่งภายนอก 4.6 หากพบอุปกรณ์ต้องสงสัย ควรแยกอุปกรณ์ออกจากเครือข่าย เก็บข้อมูลที่เกี่ยวข้อง เช่น Log, รายการแอปพลิเคชัน, Profile Configuration และประวัติการใช้งาน เพื่อดำเนินการตรวจสอบเหตุการณ์ต่อไป
5. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที 5.1 จำกัดการเปิดไฟล์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ PDF รูปภาพ หรือเอกสารที่ได้รับผ่านอีเมลและแอปพลิเคชันรับส่งข้อความ 5.2 จำกัดสิทธิ์การติดตั้งแอปพลิเคชัน ให้ติดตั้งเฉพาะจาก App Store หรือแหล่งที่ได้รับอนุมัติจากหน่วยงาน 5.3 เปิดใช้งานมาตรการรักษาความปลอดภัยเพิ่มเติม เช่น – Multi-Factor Authentication (MFA) – รหัสผ่านที่มีความซับซ้อน – ระบบบริหารจัดการอุปกรณ์ (Mobile Device Management: MDM) สำหรับองค์กร 5.4 เพิ่มการเฝ้าระวัง Log และเหตุการณ์ผิดปกติจากอุปกรณ์ Apple ภายในองค์กร 5.5 หากพบข้อบ่งชี้ว่าถูกโจมตี ให้ดำเนินการแยกอุปกรณ์ เก็บหลักฐาน และเข้าสู่กระบวนการ Incident Response ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการอัปเดตระบบปฏิบัติการเป็นเวอร์ชันที่ได้รับการแก้ไขแล้วได้
แหล่งอ้างอิง [1] https://dg.th/ivj94nydo7 [2] https://dg.th/vq2i1k8alh [3] https://dg.th/8flrxzkvq1 [4] https://dg.th/wguyai3qsz [5] https://dg.th/6ypg4m83lv [6] https://dg.th/8mias25hgu
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测苹果产品中的一个安全漏洞,并在 CoreGraphics 组件中发现了一个漏洞,编号为 CVE-2026-86950。CoreGraphics 组件是系统用于处理和显示图形(包括 PDF 和图像文件)的关键组件。该漏洞是一个越界写入漏洞,由内存边界检查不当导致。攻击者可以创建一个包含恶意数据的文件,诱使设备处理该文件,从而在目标设备上执行任意代码。[1] 苹果公司表示,该漏洞由 Meta Security Team 报告,并且有证据表明该漏洞已被积极用于高度复杂的定向攻击。苹果公司已发布安全更新来修复该漏洞。用户和系统管理员应立即检查并将其操作系统更新到最新版本。[2]
1. 漏洞详情 [3] CVE-2026-86950 (CVSS v3.1: 8.8) [4] 是苹果 CoreGraphics 组件中的一个越界写入漏洞,由错误的内存管理过程引起。攻击者可以通过创建恶意文件并诱骗用户打开该文件来利用此漏洞,或者允许攻击者在设备上执行未经授权的命令或代码,访问某些系统数据或资源,并在某些情况下进行进一步攻击以控制设备。苹果公司并未披露有关攻击模式或攻击者的详细信息,以防止这些信息被用于进一步的攻击。
2. 受影响产品 [5] 2.1 此漏洞影响以下运行早期版本操作系统的 Apple 产品:iPhone 和 iPad – iOS 26.7 及更早版本 – iPadOS 26.7 及更早版本;Mac – macOS Tahoe 低于 26.7.1 – macOS Sequoia 低于 15.8.1 2.2 此更新支持的设备包括:– iPhone 11 及更新机型 – iPad Pro 第三代及更新机型 – iPad Air 第三代及更新机型 – iPad 第八代及更新机型 – iPad mini 第五代及更新机型 – 支持 macOS Sequoia 和 macOS Tahoe 的 Mac
3. 版本更新:用户应将操作系统更新至以下版本或更高版本:– iOS 26.7.1 – iPadOS 26.7.1 – macOS Tahoe 26.7.1 – macOS Sequoia 15.8.1
4. 解决方案 4.1 检查组织内 Apple 设备的操作系统版本。iPhone 和 iPad:依次点击“设置”>“通用”>“软件更新”。Mac:依次点击“苹果菜单”>“系统设置”>“通用”>“软件更新”。4.2 加快操作系统更新至最新版本:– 将 iPhone 更新至 iOS 26.7.1 或更高版本。– 将 iPad 更新至 iPadOS 26.7.1 或更高版本。– 将 macOS Tahoe 更新至 26.7.1 或更高版本。– 将 macOS Sequoia 更新至 15.8.1 或更高版本。4.3 启用自动更新,确保设备持续接收来自 Apple 的安全补丁。4.4 检查来自不可信来源的文件和链接。避免打开来自未知发件人的附件、PDF、图像或链接。4.5 检查设备是否存在异常行为,例如:– 发现未知应用程序或配置文件。– 系统设置被未经授权更改。– 发现异常网络连接。– 设备在打开来自外部来源的文件后出现异常行为。 4.6 如果发现可疑设备,应将其从网络中隔离。收集相关数据,例如日志、应用程序列表、配置文件和使用历史记录,以便进行进一步调查。
5. 如果无法立即更新,应采取以下措施:5.1 限制打开来自未知来源的文件,尤其是通过电子邮件和即时通讯应用接收的 PDF、图像或文档。5.2 限制应用安装,仅允许从 App Store 或已批准的来源安装。5.3 启用其他安全措施,例如:– 多因素身份验证 (MFA) – 复杂密码 – 组织内部的移动设备管理 (MDM)。5.4 加强对组织内 Apple 设备日志和异常事件的监控。5.5 如果发现攻击迹象,隔离设备,收集证据,并启动事件响应流程。这些措施仅为临时风险缓解措施,不能替代将操作系统更新到已修复的版本。
参考文献 [1] https://dg.th/ivj94nydo7 [2] https://dg.th/vq2i1k8alh [3] https://dg.th/8flrxzkvq1 [4] https://dg.th/wguyai3qsz [5] https://dg.th/6ypg4m83lv [6] https://dg.th/8mias25hgu