พบการใช้ช่องโหว่ Zimbra (CVE-2026-73570) เพื่อติดตั้ง Web Shell และขโมยข้อมูลสำคัญ - Thailand Computer Emergency Response Team (ThaiCERT)Zimbra 的一个漏洞 (CVE-2026-73570) 已被发现正被利用来安装 Web Shell 并窃取敏感信息。——泰国计算机应急响应小组 (ThaiCERT)
541/69 (IT) ประจำวันศุกร์ที่ 2 ตุลาคม 2569 ทีมนักวิจัยด
541/69 (IT) ประจำวันศุกร์ที่ 2 ตุลาคม 2569
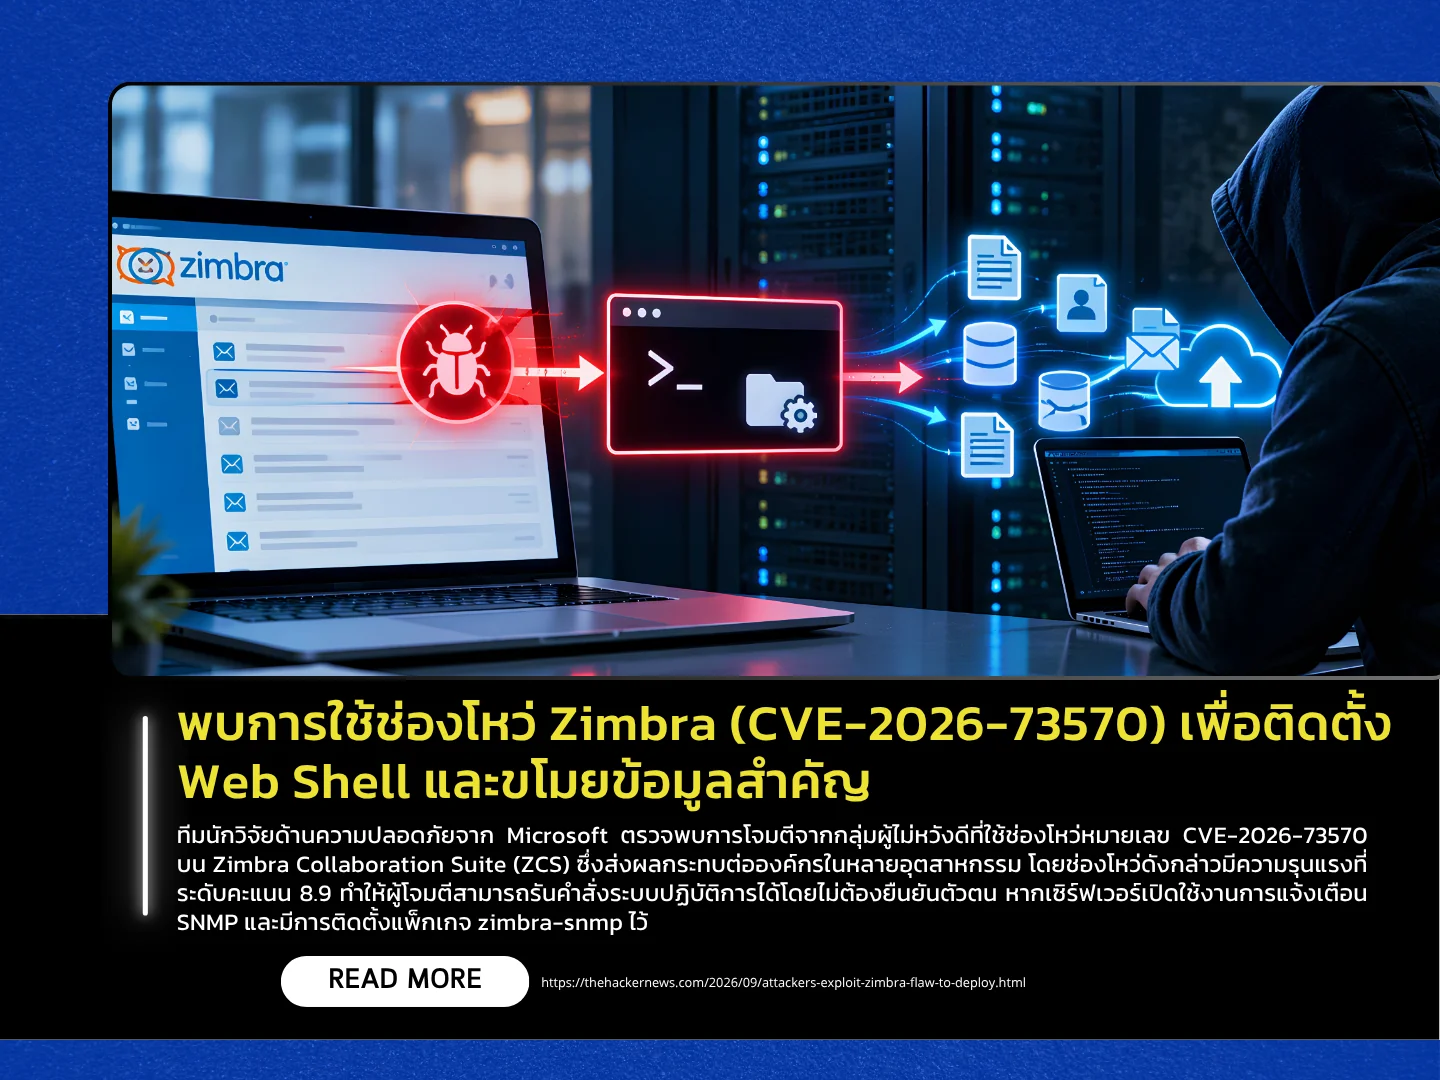
ทีมนักวิจัยด้านความปลอดภัยจาก Microsoft ตรวจพบการโจมตีจากกลุ่มผู้ไม่หวังดีที่ใช้ช่องโหว่หมายเลข CVE-2026-73570บน Zimbra Collaboration Suite (ZCS) ซึ่งส่งผลกระทบต่อองค์กรในหลายอุตสาหกรรม โดยช่องโหว่ดังกล่าวมีความรุนแรงที่ระดับคะแนน 8.9 ทำให้ผู้โจมตีสามารถรันคำสั่งระบบปฏิบัติการได้โดยไม่ต้องยืนยันตัวตน หากเซิร์ฟเวอร์เปิดใช้งานการแจ้งเตือน SNMP และมีการติดตั้งแพ็กเกจ zimbra-snmp ไว้ เหตุการณ์นี้ได้รับการแจ้งเตือนครั้งแรกโดยหน่วยงาน CERT Polska และต่อมา CISA ได้ประกาศเพิ่มช่องโหว่นี้ลงในรายการที่ถูกนำไปใช้โจมตีจริง (KEV) เพื่อให้หน่วยงานต่าง ๆ เร่งอัปเดตแก้ไขเพื่อรับมือกับภัยคุกคามดังกล่าว
รูปแบบการโจมตีที่พบมีขั้นตอนการทำงานอย่างเป็นระบบ เริ่มต้นจากการใช้ช่องโหว่แทรกคำสั่งผ่านการแจ้งเตือน SNMP เพื่อเข้าสู่ระบบ และรันเพย์โหลดอันตราย จากนั้นผู้โจมตีจะสร้างกลไกการฝังตัวในระยะยาวผ่านการตั้งค่าเซอร์วิส ไฟล์สตาร์ทอัป และคีย์ SSH พร้อมทั้งยกระดับสิทธิ์การทำงานในระบบ เพื่อหลบเลี่ยงการตรวจจับ ผู้โจมตีได้ใช้เทคนิคการพรางตัวและการประมวลผลแบบไร้ไฟล์ จากนั้นจึงทำการรวบรวมข้อมูลในกล่องจดหมายและข้อมูลการยืนยันตัวตนที่สำคัญ ขั้นตอนสุดท้ายคือการเชื่อมต่อกับช่องทางควบคุมจากระยะไกล เพื่อลักลอบส่งออกข้อมูลความลับที่รวบรวมไว้ไปยังภายนอก นอกจากนี้ยังพบการใช้เครื่องมือดาวน์โหลดเฉพาะทาง เช่น Zimclient2 เพื่อสร้างการเชื่อมต่อระยะไกลที่ซับซ้อน และมีความพยายามส่งออกข้อมูลผ่านบริการคลาวด์อีกด้วย
ผู้ดูแลระบบควรดำเนินการอัปเดต Zimbra ให้เป็นเวอร์ชัน 10.1.20 ขึ้นไปในทันทีเพื่อปิดช่องโหว่ดังกล่าว หากยังไม่สามารถอัปเดตระบบได้ ควรพิจารณาถอนการติดตั้งแพ็กเกจ zimbra-snmp ปิดใช้งานการแจ้งเตือน SNMP และจำกัดการเข้าถึงเครือข่ายสำหรับ SNMP และ SMTP ให้เฉพาะโฮสต์ที่เชื่อถือได้เท่านั้น พร้อมกันนี้ควรตรวจสอบไฟล์บันทึกระบบ โดยเฉพาะไฟล์ “/var/log/zimbra.log” เพื่อหาความผิดปกติในการรีสตาร์ทเซอร์วิส หมุนเวียนเปลี่ยนข้อมูลสำหรับการยืนยันตัวตนทั้งหมด และสแกนตรวจสอบไดเรกทอรีต่าง ๆ ของเซิร์ฟเวอร์เพื่อค้นหา Web Shell ที่อาจถูกฝังไว้ล่วงหน้าเพื่อลดความเสี่ยงจากการถูกบุกรุกซ้ำในอนาคต
แหล่งข่าว : https://thehackernews.com/2026/09/attackers-exploit-zimbra-flaw-to-deploy.html
541/69 (IT) 2026年10月2日,星期五
微软安全研究团队发现,Zimbra Collaboration Suite (ZCS) 中存在 CVE-2026-73570 漏洞,攻击者利用该漏洞发起攻击,影响多个行业的组织机构。该漏洞的严重级别为 8.9,允许攻击者在服务器启用 SNMP 通知并安装了 zimbra-snmp 软件包的情况下,无需身份验证即可执行操作系统命令。CERT Polska 最先报告了此事件,随后,CISA 将该漏洞添加到其“活跃漏洞列表 (KEV)”中,敦促各组织机构更新并修补其系统以应对此威胁。
观察到的攻击模式呈现出系统化的工作流程,首先利用漏洞通过SNMP告警注入命令,获取登录权限并执行恶意载荷。攻击者随后通过服务配置、启动文件和SSH密钥创建长期嵌入机制,并不断提升权限以逃避检测。他们采用隐蔽的无文件处理技术,收集邮箱和敏感的身份验证信息。最后一步是建立远程控制连接,非法导出收集到的机密数据。此外,攻击者还使用诸如Zimclient2之类的专用下载工具建立复杂的远程连接,并尝试通过云服务导出数据。
系统管理员应立即将 Zimbra 更新至 10.1.20 或更高版本以修复此漏洞。如果无法更新,请考虑卸载 zimbra-snmp 软件包、禁用 SNMP 通知,并将 SNMP 和 SMTP 的网络访问限制为仅限受信任的主机。同时,检查系统日志,特别是“/var/log/zimbra.log”文件,查看是否存在任何异常的服务重启;轮换所有身份验证信息;并扫描服务器目录,查找任何可能嵌入的 Web Shell,以降低未来出现漏洞的风险。
来源:https://thehackernews.com/2026/09/attackers-exploit-zimbra-flaw-to-deploy.html