แจ้งเตือน! พบแคมเปญโจมตี Oracle PeopleSoft โดยกลุ่ม ShinyHunters มุ่งขโมยข้อมูลบัญชีผู้ใช้และข้อมูลสำคัญ - Thailand Computer Emergency Response Team (ThaiCERT)警报!泰国计算机应急响应小组 (ThaiCERT) 已发现 ShinyHunters 组织发起的针对 Oracle PeopleSoft 的攻击活动,该活动旨在窃取用户帐户信息和敏感数据。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
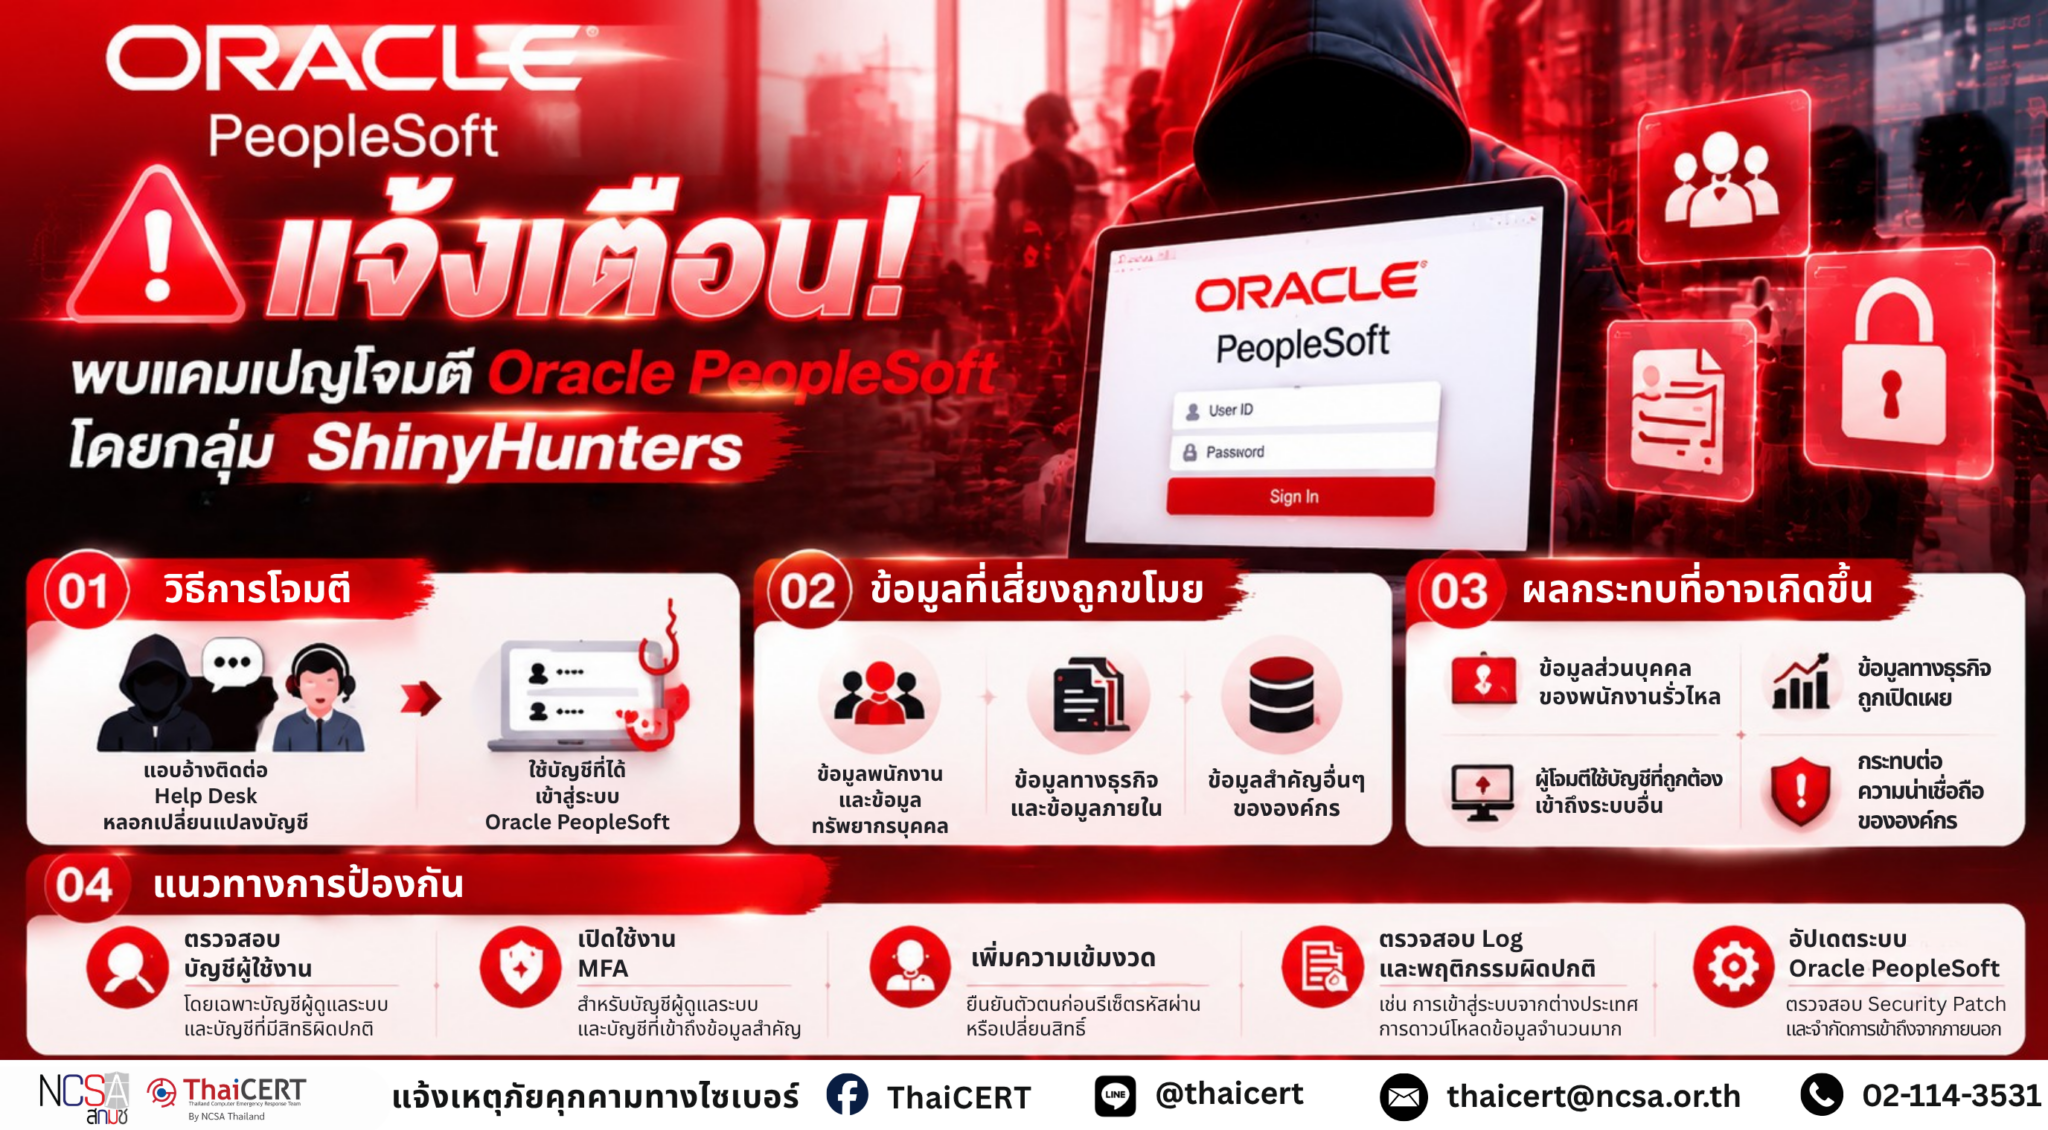
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานจาก Google Threat Intelligence Group (GTIG) แจ้งเตือนแคมเปญโจมตีที่เชื่อมโยงกับกลุ่ม ShinyHunters ซึ่งมุ่งเป้าไปยังระบบ Oracle PeopleSoft ขององค์กรต่าง ๆ โดยผู้โจมตีใช้เทคนิค Social Engineering และการหลอกลวงผ่านช่องทางสนับสนุนผู้ใช้งาน (Help Desk) เพื่อเข้าถึงบัญชีผู้ใช้และขโมยข้อมูลสำคัญ กลุ่ม ShinyHunters เป็นกลุ่มอาชญากรรมไซเบอร์ที่มีประวัติเกี่ยวข้องกับการโจมตีเพื่อขโมยข้อมูล (Data Theft) และเรียกค่าไถ่ โดยแคมเปญล่าสุดมุ่งเป้าไปยังระบบบริหารจัดการทรัพยากรบุคคลและข้อมูลภายในองค์กรที่ใช้งาน Oracle PeopleSoft ซึ่งอาจส่งผลให้ผู้โจมตีสามารถเข้าถึงข้อมูลพนักงาน ข้อมูลทางธุรกิจ และข้อมูลสำคัญอื่น ๆ ได้ องค์กรที่ใช้งาน Oracle PeopleSoft ควรตรวจสอบการตั้งค่าความปลอดภัยของระบบ บัญชีผู้ใช้งาน และกิจกรรมที่ผิดปกติ พร้อมเพิ่มมาตรการป้องกันการโจมตีแบบหลอกลวงทางวิศวกรรมสังคม (Social Engineering) โดยเร่งด่วน [1]
1. รายละเอียดภัยคุกคาม [2] 1.1 การโจมตีผ่านกระบวนการ Help Desk Social Engineering ผู้โจมตีใช้วิธีการแอบอ้างเป็นบุคลากรภายในองค์กรหรือผู้ใช้งานที่ต้องการความช่วยเหลือ ติดต่อเจ้าหน้าที่ Help Desk เพื่อหลอกให้ดำเนินการเปลี่ยนแปลงข้อมูลบัญชี เช่น – ขอรีเซ็ตรหัสผ่าน – ขอเปลี่ยนข้อมูลการยืนยันตัวตน – ขอเพิ่มหรือแก้ไขสิทธิ์การเข้าถึงระบบ เมื่อได้รับสิทธิ์เข้าถึงบัญชี ผู้โจมตีอาจนำบัญชีดังกล่าวเข้าสู่ระบบ Oracle PeopleSoft เพื่อเข้าถึงข้อมูลภายในองค์กร 1.2 การใช้ข้อมูลประจำตัวที่ถูกขโมย (Stolen Credentials) ผู้โจมตีอาจใช้ข้อมูลบัญชีผู้ใช้ที่ได้จากการหลอกลวงหรือจากแหล่งข้อมูลรั่วไหล เพื่อเข้าสู่ระบบโดยไม่ต้องใช้ช่องโหว่ทางเทคนิค ความเสี่ยงที่อาจเกิดขึ้น ได้แก่ – เข้าถึงข้อมูลพนักงานและข้อมูลทรัพยากรบุคคล – ดาวน์โหลดข้อมูลภายในองค์กร – ใช้บัญชีที่ถูกบุกรุกเพื่อโจมตีระบบอื่นภายในองค์กร – ซ่อนตัวอยู่ในระบบโดยใช้บัญชีที่มีสิทธิ์ถูกต้อง 1.3 การมุ่งเป้าระบบ Oracle PeopleSoft Oracle PeopleSoft เป็นระบบบริหารจัดการองค์กรที่ถูกใช้งานอย่างแพร่หลาย เช่น – ระบบบริหารทรัพยากรบุคคล (Human Capital Management: HCM) – ระบบการเงิน – ระบบจัดซื้อจัดจ้าง – ระบบบริหารองค์กร เนื่องจากระบบดังกล่าวมีข้อมูลสำคัญจำนวนมาก จึงเป็นเป้าหมายที่มีมูลค่าสูงสำหรับกลุ่มอาชญากรรมไซเบอร์
2. ผลกระทบที่อาจเกิดขึ้น หากบัญชีผู้ใช้งานถูกเข้าถึงโดยไม่ได้รับอนุญาต อาจส่งผลกระทบ ได้แก่ – ข้อมูลส่วนบุคคลของพนักงานรั่วไหล – ข้อมูลทางธุรกิจหรือข้อมูลภายในถูกเปิดเผย – ผู้โจมตีสามารถใช้บัญชีที่ถูกต้องเพื่อเข้าถึงระบบอื่น – เกิดความเสียหายต่อความน่าเชื่อถือขององค์กร
3. แนวทางการป้องกันและแก้ไข 3.1 ตรวจสอบบัญชีผู้ใช้งาน Oracle PeopleSoft – ตรวจสอบบัญชีผู้ใช้ที่มีสิทธิ์ระดับผู้ดูแลระบบ (Administrator) – ตรวจสอบบัญชีที่มีการเพิ่มสิทธิ์ผิดปกติ – ปิดบัญชีที่ไม่มีการใช้งานหรือไม่ทราบเจ้าของ 3.2 เปิดใช้งาน Multi-Factor Authentication (MFA) ควรเปิดใช้งาน MFA สำหรับ – บัญชีผู้ดูแลระบบ – บัญชีที่เข้าถึงข้อมูลสำคัญ – บัญชีที่สามารถเปลี่ยนแปลงข้อมูลผู้ใช้งาน เพื่อลดความเสี่ยงจากการใช้รหัสผ่านที่ถูกขโมย 3.3 เพิ่มความเข้มงวดของกระบวนการ Help Desk กำหนดขั้นตอนยืนยันตัวตนก่อนดำเนินการเกี่ยวกับบัญชี เช่น – การรีเซ็ตรหัสผ่าน – การเปลี่ยนอีเมล – การเพิ่มสิทธิ์ – การปลด MFA ไม่ควรดำเนินการจากคำร้องขอเพียงช่องทางเดียวโดยไม่มีการตรวจสอบเพิ่มเติม 3.4 ตรวจสอบ Log และพฤติกรรมผิดปกติ ควรตรวจสอบ – การเข้าสู่ระบบจาก IP Address หรือประเทศที่ผิดปกติ – การเข้าสู่ระบบนอกเวลาทำงาน – การดาวน์โหลดข้อมูลจำนวนมาก – การสร้างหรือแก้ไขบัญชีผู้ใช้ – การเปลี่ยนแปลงสิทธิ์การเข้าถึง 3.5 ตรวจสอบระบบ Oracle PeopleSoft ให้ได้รับการอัปเดต – ตรวจสอบ Security Patch ของ Oracle อย่างสม่ำเสมอ – ตรวจสอบการตั้งค่าความปลอดภัยของระบบ – จำกัดการเข้าถึงระบบจากเครือข่ายภายนอกเท่าที่จำเป็น
4. แนวทางปฏิบัติกรณีสงสัยว่าบัญชีถูกบุกรุก 4.1 ระงับบัญชีที่มีพฤติกรรมน่าสงสัยทันที 4.2 รีเซ็ตรหัสผ่านและเพิกถอน Session หรือ Token ที่ยังใช้งานอยู่ 4.3 ตรวจสอบประวัติการเข้าสู่ระบบและกิจกรรมย้อนหลัง 4.4 ตรวจสอบว่ามีการเข้าถึงหรือดาวน์โหลดข้อมูลสำคัญหรือไม่ 4.5 เก็บรักษาหลักฐาน เช่น Log, Audit Trail และข้อมูลที่เกี่ยวข้อง เพื่อดำเนินการตรวจสอบเหตุการณ์
แหล่งอ้างอิง [1] https://dg.th/t4qp09wfkg [2] https://dg.th/co03qy7gfv
泰国国家计算机事件响应中心 (ThaiCERT) 一直在监控网络威胁形势,并收到谷歌威胁情报小组 (GTIG) 的报告,该报告指出,与 ShinyHunters 组织有关的攻击活动正在针对多家机构的 Oracle PeopleSoft 系统。攻击者利用社交工程技术和服务台诈骗手段获取用户帐户访问权限并窃取敏感数据。ShinyHunters 是一个网络犯罪组织,曾多次实施数据窃取和勒索软件攻击。此次攻击活动的目标是使用 Oracle PeopleSoft 的人力资源管理和内部数据系统,这可能导致攻击者获取员工数据、业务数据和其他敏感信息。使用 Oracle PeopleSoft 的机构应立即审查其系统安全设置、用户帐户和异常活动,并采取额外措施防范社交工程攻击。[1]
1. 威胁详情 [2] 1.1 服务台社交工程攻击 攻击者会冒充需要联系服务台的内部人员或用户,诱骗他们更改账户信息,例如: – 请求重置密码 – 请求更改身份验证信息 – 请求添加或修改系统访问权限。一旦攻击者获得账户访问权限,他们就可以使用该账户登录 Oracle PeopleSoft 系统,访问内部数据。 1.2 被盗凭证 攻击者可能会使用通过网络钓鱼或泄露数据获得的账户信息,在不利用技术漏洞的情况下访问系统。潜在风险包括: – 访问员工和人力资源数据 – 下载内部数据 – 使用被盗账户攻击其他内部系统 – 使用合法账户隐藏在系统中。 1.3 针对 Oracle PeopleSoft Oracle PeopleSoft 是一款广泛使用的企业管理系统,例如: – 人力资本管理 (HCM) 系统 – 财务系统 – 采购系统 – 企业管理系统。由于该系统包含大量敏感数据,因此是网络犯罪集团的高价值目标。
2. 未经授权访问用户帐户可能造成的潜在影响包括: – 员工个人数据泄露 – 业务或内部数据泄露 – 攻击者可以使用合法帐户访问其他系统 – 损害组织的信誉。
3. 预防和补救指南 3.1 验证 Oracle PeopleSoft 用户帐户 – 验证具有管理员权限的帐户。 – 检查是否存在异常权限添加。 – 关闭不活跃或未知的帐户。 3.2 启用多因素身份验证 (MFA) 应为以下帐户启用 MFA: – 管理员帐户。 – 有权访问敏感信息的帐户。 – 可以修改用户信息的帐户。这可以降低使用被盗密码的风险。 3.3 加强服务台流程 在执行与帐户相关的操作(例如: – 重置密码。 – 更改电子邮件地址。 – 添加权限。 – 禁用 MFA)之前,应建立身份验证程序。这些操作不应在未进行进一步验证的情况下在单个请求中处理。 3.4 监控日志和异常行为 检查以下情况: – 来自异常 IP 地址或国家/地区的登录。 – 非工作时间的登录。 – 下载大量数据。 – 创建或修改用户帐户。 – 更改访问权限。 3.5 确保 Oracle PeopleSoft 系统已更新 – 定期检查 Oracle 安全补丁。 – 检查系统安全设置。 – 仅在必要时限制从外部网络访问系统。
4. 疑似账户被盗用时的应对程序:4.1 立即暂停可疑账户。4.2 重置密码并撤销当前会话或令牌。4.3 查看登录历史记录和过往活动。4.4 调查是否敏感数据被访问或下载。4.5 保留日志、审计跟踪和相关信息等证据,以备事件调查之用。
参考文献 [1] https://dg.th/t4qp09wfkg [2] https://dg.th/co03qy7gfv